
自动化测试 / 系统课时
管理多角色账号
管理多角色账号
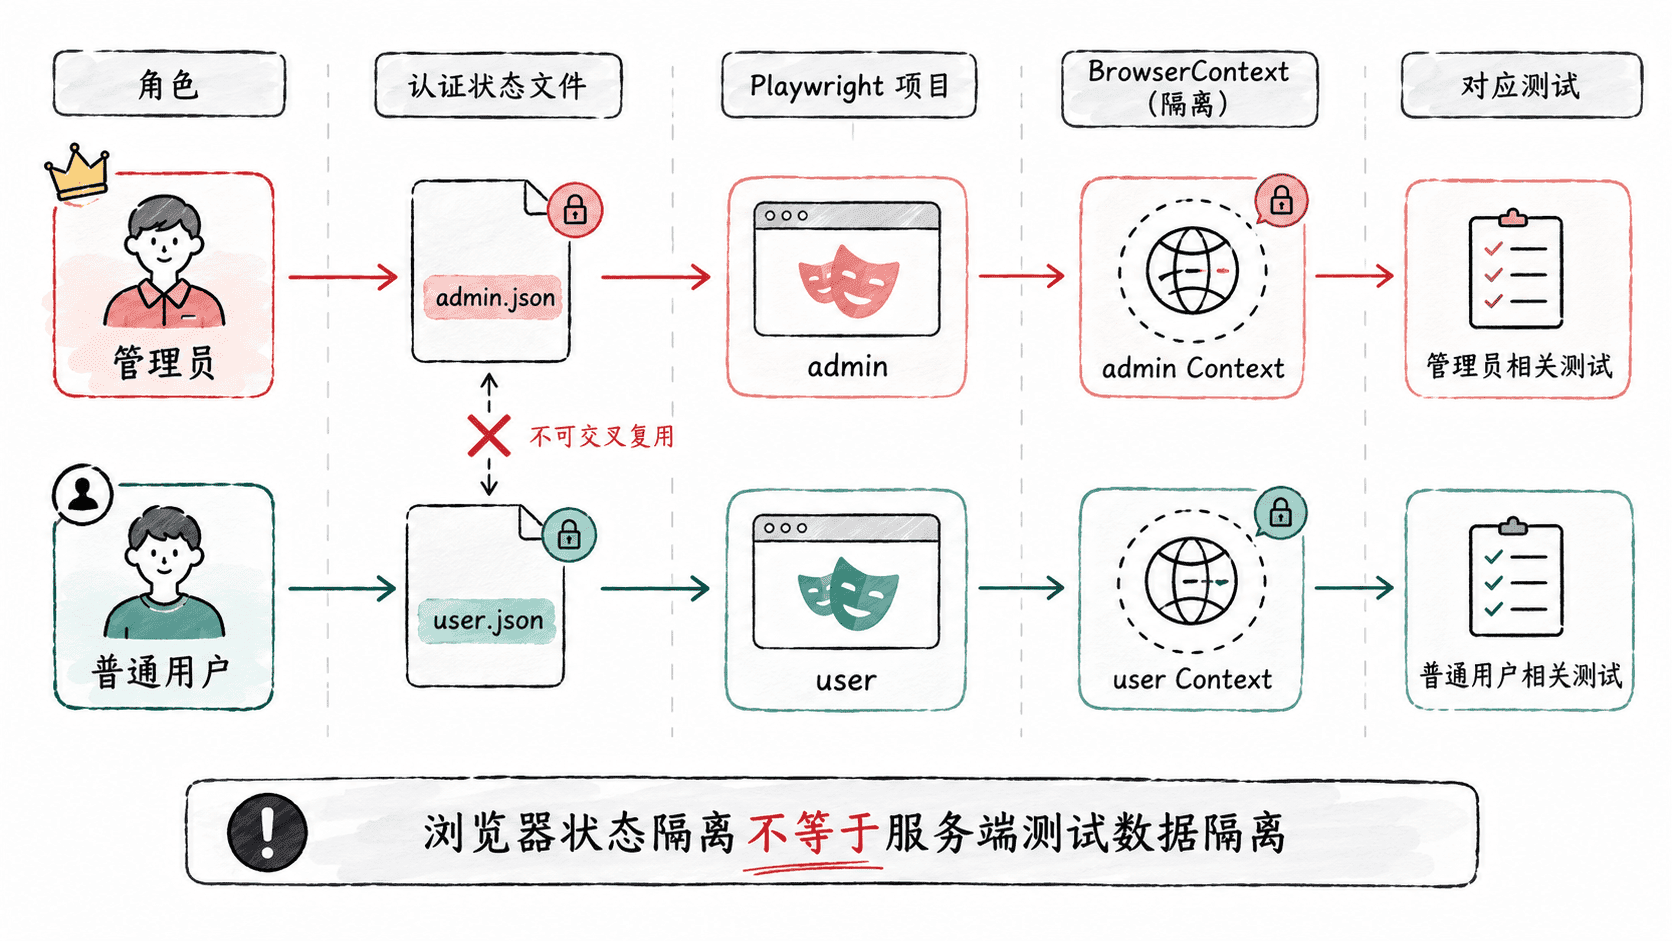
当同一套端到端测试既要覆盖管理员权限,又要覆盖普通用户路径时,最稳妥的做法不是在每条测试里重复登录,而是为每个角色保存独立认证状态,并让对应测试项目只加载自己的状态文件。
学习目标
- 为管理员、普通用户生成彼此独立的
storageState文件 - 用 Playwright 项目配置把角色与认证状态固定绑定
- 识别浏览器状态隔离与服务端测试数据隔离的边界
为什么每个角色要独立状态
Playwright 的认证状态通常包含 Cookie、Local Storage 等浏览器侧凭据。管理员和普通用户若复用同一个状态文件,后写入的身份会覆盖前一个身份,测试名称虽然不同,实际却可能一直以同一账号执行。
更可靠的模型是“一种角色对应一份状态文件,再对应一组测试”。测试运行时,Playwright 根据项目配置创建隔离的浏览器上下文,并在上下文启动前加载该角色的认证状态。
生成两份认证状态
下面示例使用一个 setup 文件分别登录两个测试账号,并保存为独立状态。示例假设应用运行在 http://127.0.0.1:3000,登录页存在 Email、Password 输入框和 Sign in 按钮;账号密码通过环境变量提供。
import { test as setup, expect, type Page } from '@playwright/test';
import { mkdirSync } from 'node:fs';
import path from 'node:path';

const authDir = path.resolve('playwright/.auth');
mkdirSync(authDir, { recursive: true });

function requiredEnv(name: string): string {
  const value = process.env[name];
  if (!value) throw new Error(`Missing environment variable: ${name}`);
  return value;
}

async function signIn(page: Page, email: string, password: string, stateFile: string) {
  // 每个 setup 测试使用自己的页面与上下文,避免角色状态互相覆盖。
  await page.goto('http://127.0.0.1:3000/login');
  await page.getByLabel('Email').fill(email);
  await page.getByLabel('Password').fill(password);
  await page.getByRole('button', { name: 'Sign in' }).click();

  await expect(page).toHaveURL(/\/dashboard/);
  // 只在确认登录成功后落盘,避免把匿名状态误当成可复用认证状态。
  await page.context().storageState({ path: stateFile });
}

setup('保存管理员状态', async ({ page }) => {
  await signIn(
    page,
    requiredEnv('E2E_ADMIN_EMAIL'),
    requiredEnv('E2E_ADMIN_PASSWORD'),
    path.join(authDir, 'admin.json'),
  );
});

setup('保存普通用户状态', async ({ page }) => {
  await signIn(
    page,
    requiredEnv('E2E_USER_EMAIL'),
    requiredEnv('E2E_USER_PASSWORD'),
    path.join(authDir, 'user.json'),
  );
});
预期结果
登录成功后生成:
playwright/.auth/admin.json
playwright/.auth/user.json

两个文件分别保存对应账号的浏览器认证状态;实际 Cookie、令牌和时间字段会因应用而不同。
如果应用把登录令牌放在 IndexedDB 中,保存状态时还需要根据应用实现确认是否应包含 IndexedDB;不要仅凭“文件已生成”判断认证一定可复用。
把角色绑定到测试项目
角色映射应放在 playwright.config.ts,而不是由测试用例临时选择状态文件。这样测试文件只关心业务行为,项目负责提供正确身份。
import { defineConfig } from '@playwright/test';
import path from 'node:path';

const authDir = path.resolve('playwright/.auth');

export default defineConfig({
  use: {
    baseURL: 'http://127.0.0.1:3000',
  },
  projects: [
    {
      name: 'setup',
      testMatch: /auth\.setup\.ts/,
    },
    {
      name: 'admin',
      testMatch: /.*\.admin\.spec\.ts/,
      dependencies: ['setup'],
      use: { storageState: path.join(authDir, 'admin.json') },
    },
    {
      name: 'user',
      testMatch: /.*\.user\.spec\.ts/,
      dependencies: ['setup'],
      use: { storageState: path.join(authDir, 'user.json') },
    },
  ],
});生效后,*.admin.spec.ts 会在管理员状态下启动,*.user.spec.ts 会在普通用户状态下启动;测试代码无需再次执行登录流程。验证时可以让两个项目访问同一受保护页面,分别断言管理员操作是否可见、普通用户是否被禁止执行该操作。
浏览器隔离不等于数据隔离
独立 storageState 只能保证浏览器身份不混用,不能阻止两个并行测试同时修改同一服务端账号、订单或配置。如果多个测试会写入相同业务数据,应为它们分配不同账号或不同数据命名空间,而不是仅复制更多状态文件。
状态文件还可能因会话过期、密码变更或服务端撤销而失效。遇到“文件存在但仍跳回登录页”时,应先重新生成状态并验证账号本身可登录,再检查测试项目是否加载了正确文件。