
自动化测试 / 系统课时
自动化登录流程
自动化登录流程
登录自动化的关键不是“把用户名和密码填进去”,而是可靠地确认认证已经完成。本节用一个可运行的本地演示服务完成表单登录,验证重定向、成功页面和会话 Cookie,建立可复用的登录测试基线。
学习目标
- 使用面向用户的定位器填写并提交登录表单
- 用 URL、页面元素和 Cookie 三类信号判断登录是否成功
- 避免用固定等待时间掩盖重定向或认证失败
把登录成功定义成可观察结果
稳定的登录测试需要先确定成功条件。常见信号包括跳转到受保护页面、出现仅登录用户可见的元素,以及浏览器收到会话 Cookie。只断言“点击按钮没有报错”并不能证明认证成功。
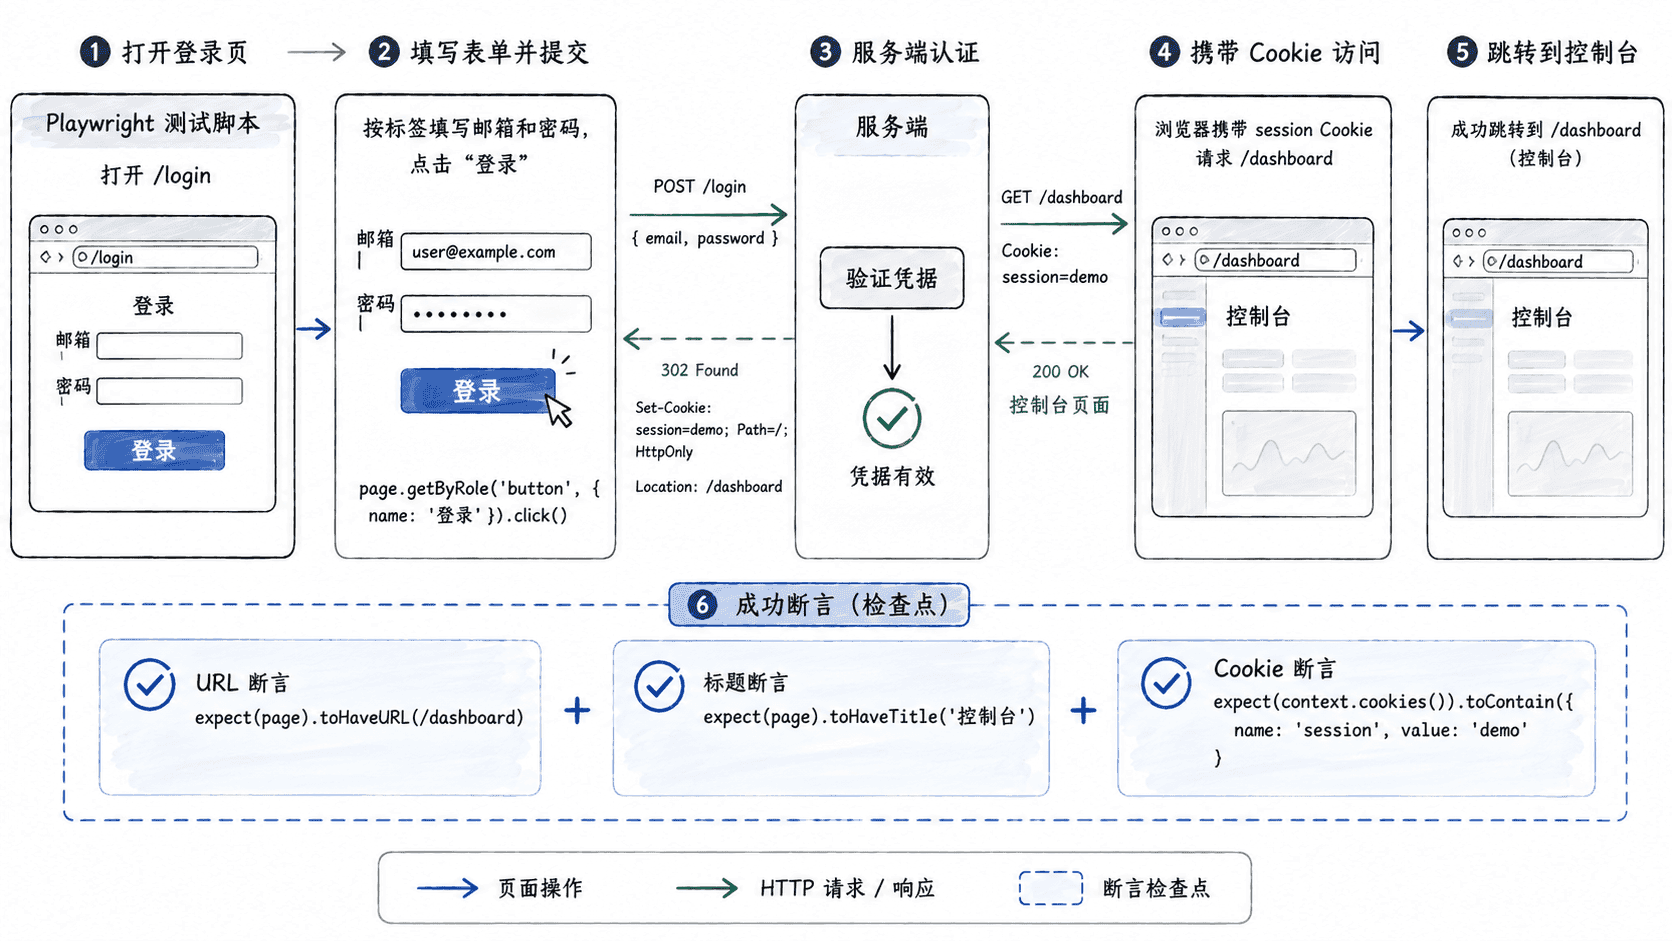
下面的主示例自带一个最小 HTTP 服务,因此不依赖外部网站或真实账号。真实项目只需要把 URL、字段定位器和成功断言替换成自己的应用即可。
运行一个完整的表单登录测试
把下面代码保存为 tests/login.spec.ts。服务端接受固定测试账号 alice@example.com / secret123,认证成功后写入会话 Cookie 并跳转到控制台。
import { createServer, type Server } from 'node:http';
import { test, expect } from '@playwright/test';

const origin = 'http://127.0.0.1:4173';
let server: Server;

test.beforeAll(async () => {
  server = createServer((request, response) => {
    if (request.method === 'GET' && request.url === '/login') {
      response.writeHead(200, { 'content-type': 'text/html; charset=utf-8' });
      response.end(`<!doctype html>
<html lang="zh-CN">
<body>
  <form method="post" action="/login">
    <label>邮箱 <input name="email" type="email"></label>
    <label>密码 <input name="password" type="password"></label>
    <button type="submit">登录</button>
  </form>
</body>
</html>`);
      return;
    }

    if (request.method === 'POST' && request.url === '/login') {
      let body = '';
      request.on('data', chunk => body += chunk);
      request.on('end', () => {
        const form = new URLSearchParams(body);
        const valid =
          form.get('email') === 'alice@example.com' &&
          form.get('password') === 'secret123';

        if (!valid) {
          response.writeHead(401, { 'content-type': 'text/plain; charset=utf-8' });
          response.end('unauthorized');
          return;
        }

        response.writeHead(302, {
          'set-cookie': 'session=demo; HttpOnly; SameSite=Lax',
          location: '/dashboard',
        });
        response.end();
      });
      return;
    }

    if (
      request.method === 'GET' &&
      request.url === '/dashboard' &&
      request.headers.cookie?.includes('session=demo')
    ) {
      response.writeHead(200, { 'content-type': 'text/html; charset=utf-8' });
      response.end('<h1>控制台</h1>');
      return;
    }

    response.writeHead(401, { 'content-type': 'text/plain; charset=utf-8' });
    response.end('unauthorized');
  });

  await new Promise<void>(resolve => server.listen(4173, '127.0.0.1', resolve));
});

test.afterAll(async () => {
  await new Promise<void>((resolve, reject) => {
    server.close(error => error ? reject(error) : resolve());
  });
});

test('通过表单登录', async ({ page }) => {
  await page.goto(`${origin}/login`);

  // 优先按可访问名称定位,减少对 DOM 结构的依赖。
  await page.getByLabel('邮箱').fill('alice@example.com');
  await page.getByLabel('密码').fill('secret123');
  await page.getByRole('button', { name: '登录' }).click();

  // URL 与页面内容均采用自动重试断言,不需要手写 sleep。
  await expect(page).toHaveURL(`${origin}/dashboard`);
  await expect(page.getByRole('heading', { name: '控制台' })).toBeVisible();

  const session = (await page.context().cookies())
    .find(cookie => cookie.name === 'session');
  expect(session?.value).toBe('demo');

  console.log(`login ok: ${page.url()}`);
});
预期输出
login ok: http://127.0.0.1:4173/dashboard运行器还会报告该测试通过。若端口 4173 已被其他进程占用,应先释放端口或修改示例中的端口与 origin。
不要用固定等待判断登录成功
page.waitForTimeout() 只能等待一段时间,不能证明跳转、Cookie 或页面状态已经完成。网络稍慢时固定等待可能不够,网络很快时又会白白拖慢测试。
这里使用 expect(page).toHaveURL(...) 和 toBeVisible(),Playwright 会在断言超时范围内自动重试。再检查会话 Cookie,可以把“页面看似跳转成功”和“浏览器确实建立会话”区分开来。
登录流程适合放在哪里
如果测试目标就是登录功能,应像本节一样每次执行完整表单流程,覆盖输入、提交、服务端认证和成功页面。这样登录回归能真实发现表单或认证链路故障。
如果大量业务测试都需要同一个已登录账号,逐条重复 UI 登录会增加耗时和波动。此时应把一次成功登录产生的认证状态保存并复用;但无论后续如何复用,先建立一个能够独立验证登录成功的基线测试,仍然是排查认证问题最可靠的起点。