
自动化测试 / 系统课时
复用认证状态
复用认证状态
保存认证状态的价值在于让后续测试直接从已登录上下文启动。本节用 Playwright Test 的 project dependency 和 use.storageState,让 Chromium 与 Firefox 项目共享一次生成的认证状态,同时保留失效刷新与并发隔离边界。
学习目标
- 在
playwright.config.ts中为多个项目加载同一storageState - 使用 setup project 保证认证文件先生成、业务测试后执行
- 判断共享账号何时安全,何时应改成按项目或并发 worker 隔离状态
让项目从同一状态文件启动
use.storageState 会在 Playwright 创建测试用 BrowserContext 时加载指定状态,因此测试代码不需要再点击登录按钮。推荐把“生成状态”做成 setup project,再让需要登录的项目通过 dependencies 依赖它。
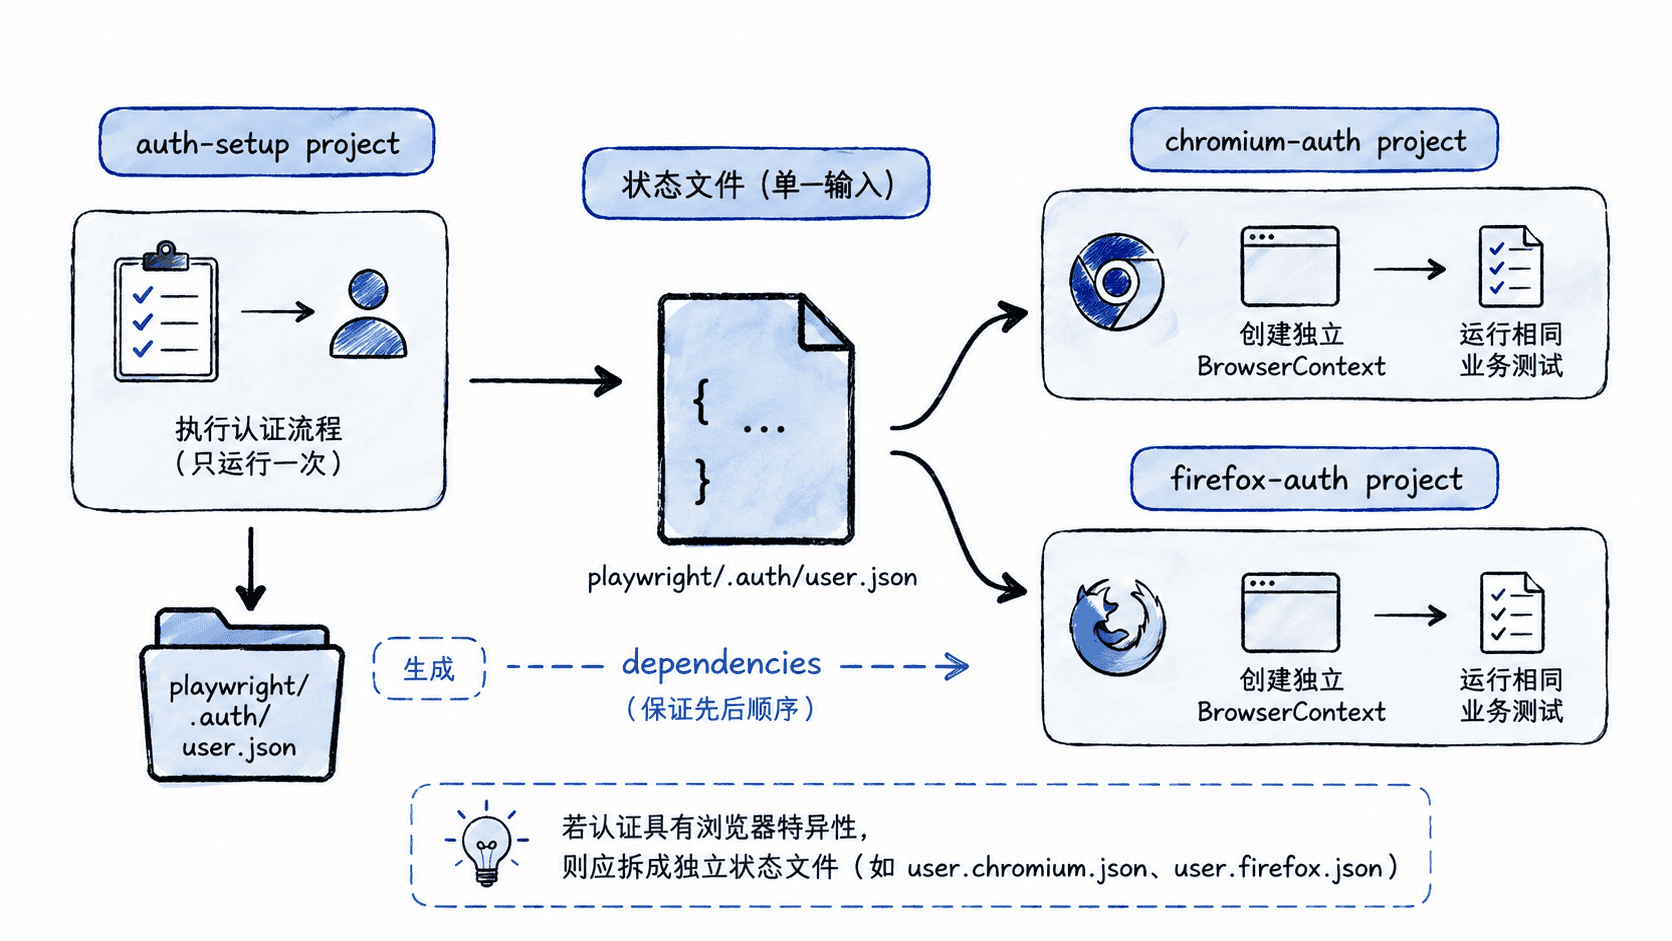
共享的是“初始认证快照”,不是同一个浏览器上下文。每个项目仍然拥有独立的上下文和页面,只是在创建时读取相同 Cookie 与本地存储。
配置 setup 与多个项目
下面的示例可独立运行。setup project 在 example.com 创建演示认证状态;两个浏览器项目都依赖它,并从同一个状态文件启动。
// playwright.config.ts
import { defineConfig, devices } from '@playwright/test';

const authFile = 'playwright/.auth/user.json';

export default defineConfig({
  projects: [
    {
      name: 'auth-setup',
      testMatch: /auth\.setup\.ts/,
    },
    {
      name: 'chromium-auth',
      use: {
        ...devices['Desktop Chrome'],
        storageState: authFile,
      },
      dependencies: ['auth-setup'],
    },
    {
      name: 'firefox-auth',
      use: {
        ...devices['Desktop Firefox'],
        storageState: authFile,
      },
      dependencies: ['auth-setup'],
    },
  ],
});
setup 文件负责生成状态。真实项目应把演示状态替换为实际登录动作,并在确认登录完成后再保存。
// tests/auth.setup.ts
import { test as setup } from '@playwright/test';
import fs from 'node:fs/promises';
import path from 'node:path';

const authFile = path.resolve('playwright/.auth/user.json');

setup('create shared auth state', async ({ page }) => {
  await page.goto('https://example.com/');

  await page.context().addCookies([{
    name: 'session',
    value: 'demo-token',
    domain: 'example.com',
    path: '/',
    httpOnly: true,
    secure: true,
    sameSite: 'Lax',
  }]);

  await page.evaluate(() => {
    localStorage.setItem('access_token', 'demo-token');
  });

  await fs.mkdir(path.dirname(authFile), { recursive: true });
  await page.context().storageState({ path: authFile });
});
业务测试不再登录,只验证项目启动时已经加载状态:
// tests/authenticated.spec.ts
import { test, expect } from '@playwright/test';

test('projects start with saved state', async ({ page, context }) => {
  await page.goto('https://example.com/');

  const cookies = await context.cookies();
  expect(cookies).toContainEqual(
    expect.objectContaining({
      name: 'session',
      value: 'demo-token',
    }),
  );

  const token = await page.evaluate(() => localStorage.getItem('access_token'));
  expect(token).toBe('demo-token');
});
执行两个登录态项目:
npx playwright test tests/authenticated.spec.ts --project=chromium-auth --project=firefox-auth预期输出:
✓ [auth-setup] › <PATH>/auth.setup.ts › create shared auth state
✓ [chromium-auth] › <PATH>/authenticated.spec.ts › projects start with saved state
✓ [firefox-auth] › <PATH>/authenticated.spec.ts › projects start with saved state
3 passed (<TIME>)
<PATH> 和 <TIME> 会因目录与运行环境不同而变化。关键验收点是 setup 先通过,随后两个项目都无需执行登录步骤即可读取 Cookie 和 localStorage。
选择共享还是隔离状态
同一账号可以在多个项目间共享状态,前提是这些测试并行运行时不会互相修改同一份服务端数据。例如只读页面检查通常适合共享;如果测试会修改个人资料、购物车或其他账号级状态,共享账号会让并行用例彼此污染。
如果认证本身具有浏览器特异性,也不要强行让 Chromium、Firefox 和 WebKit 复用同一个文件。更稳妥的做法是为各项目生成独立状态,例如 chromium.json 与 firefox.json,并让每个项目依赖自己的认证 setup。
处理状态过期与临时免登录
复用状态失败时,先区分“配置没有加载文件”和“文件已加载但凭据过期”。前者通常表现为路径错误或 setup 未执行;后者常表现为访问受保护页面后被服务器重新定向到登录页。删除旧状态并重新运行 setup,比在业务测试里临时补登录步骤更容易保持测试结构稳定。
少数测试需要验证未登录页面时,可以在该测试文件中覆盖项目级状态:
import { test } from '@playwright/test';

test.use({
  storageState: {
    cookies: [],
    origins: [],
  },
});
这是配置片段,生效后该文件中的测试会以空 Cookie、空来源状态创建上下文。验证方法是访问需要认证的页面并确认应用按预期显示登录页或返回未认证结果。
项目级 storageState 适合表达“这一组测试默认以什么身份启动”。把认证生成、状态加载和业务断言分开后,登录流程只维护一次,而多个项目仍能保持独立、可重复的测试上下文。