
P2P 与分布式存储 / 系统课时
识别 CGNAT 的额外映射层
识别 CGNAT 的额外映射层
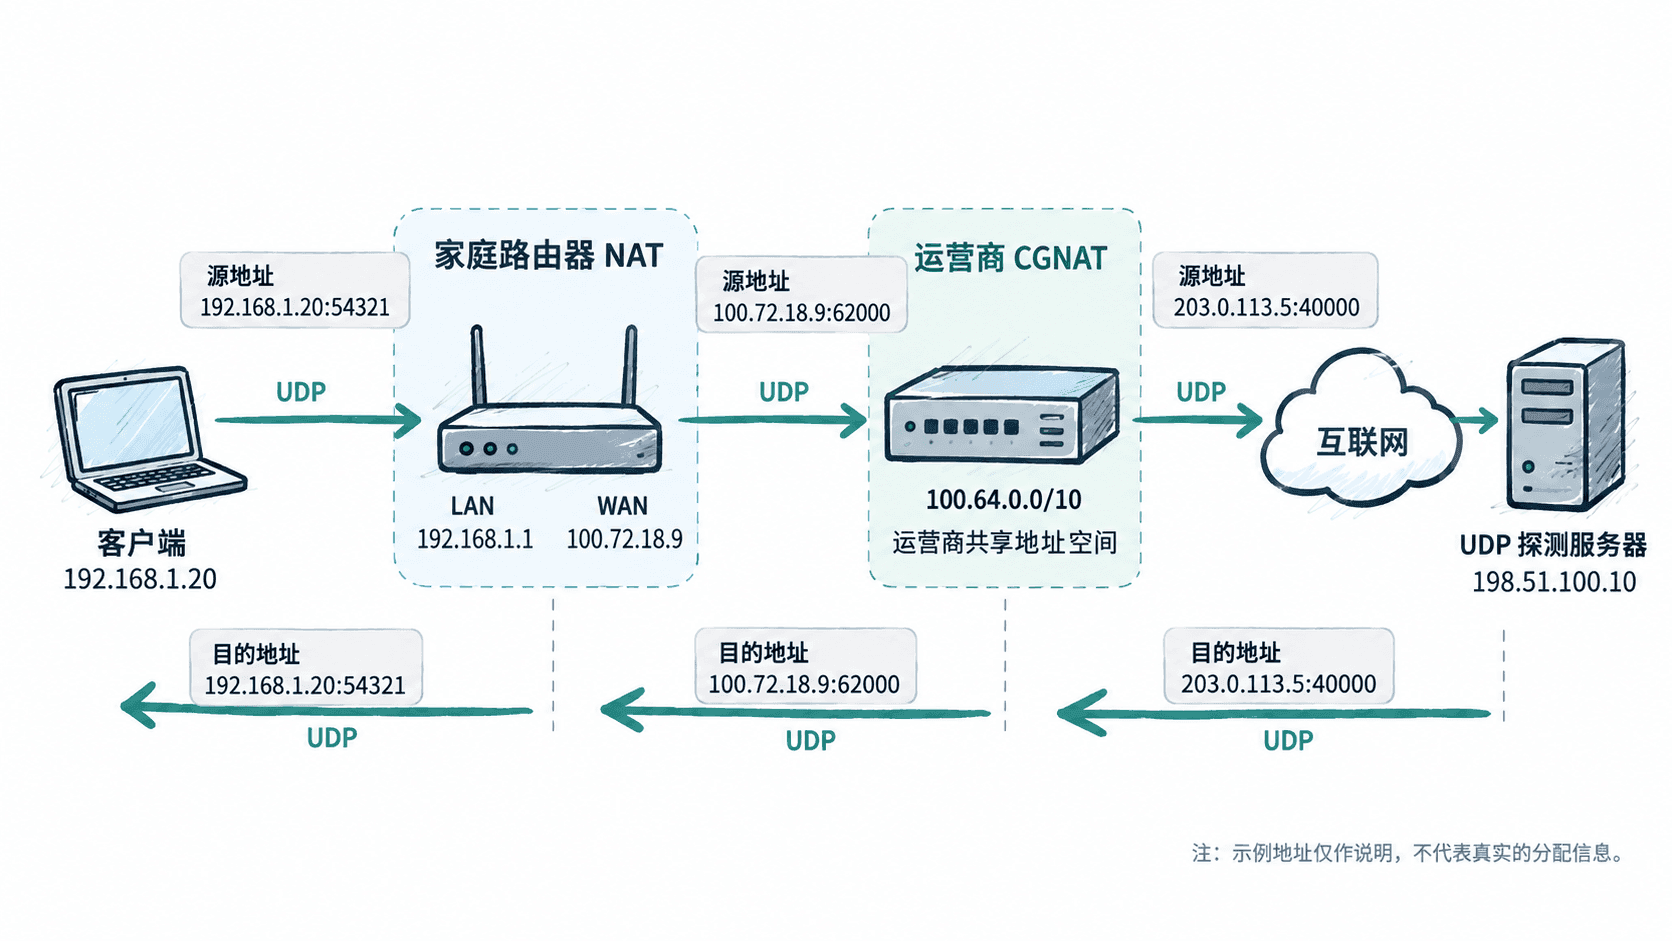
比较路由器的 WAN 地址与公网 UDP 服务观测到的源地址,可以判断家庭网络是否可能经过运营商级 NAT(CGNAT)。如果路由器本身使用私有地址或共享地址,而公网探测返回另一个公网地址,说明出口路径中可能存在额外的地址转换层。确认这些边界,有助于解释 UDP 打洞失败和入站连接受限的原因。
学习目标
- 区分家庭路由器 NAT、CGNAT 与普通公网地址分配。
- 使用地址范围和 UDP 探测结果判断是否存在额外映射层。
- 理解多级 NAT 对 UDP 打洞、端口映射和直连成功率的影响。
比较 WAN 地址与公网观测地址
先登录家庭路由器管理页面,在“互联网状态”“WAN 状态”或类似页面记录 WAN IPv4 地址。随后使用受控的公网 UDP 探测服务,记录服务端实际收到的数据报的源 IPv4 地址和源端口。两次观测必须针对同一条网络出口,并尽量在相近时间完成。
下表列出几个常见地址范围及其含义:
| 地址范围 | 含义 | 判断提示 |
|---|---|---|
10.0.0.0/8 |
私有 IPv4 地址 | 不是公网可路由地址 |
172.16.0.0/12 |
私有 IPv4 地址 | 覆盖 172.16.0.0 至 172.31.255.255 |
192.168.0.0/16 |
私有 IPv4 地址 | 常用于家庭或局域网 |
100.64.0.0/10 |
运营商共享地址空间 | 常见于 CGNAT 接入,但仍需结合网络配置判断 |
| 其他公网 IPv4 地址 | 可能是公网出口地址 | 仍需与公网探测结果比较 |
例如,路由器 WAN 地址为 100.72.18.9,公网 UDP 服务端观测到的源地址为 203.0.113.25,两者不同,说明路由器上游存在地址转换或其他出口代理的可能性。这里的 203.0.113.25 属于文档示例地址段,实际实验必须使用服务端观测到的真实地址。
判断是否存在额外映射层
按以下顺序检查,避免只凭一个地址就直接下结论:
- 读取路由器 WAN IPv4 地址,确认它是否落在私有地址范围或
100.64.0.0/10共享地址范围内。 - 向自己控制的公网 UDP 服务端发送带唯一序号的探测数据报。服务端记录接收到的源 IP、源端口和序号,确保记录对应本次客户端请求。
- 比较路由器 WAN 地址与服务端观测的源 IP。如果两者不同,检查上游光猫、第二台路由器、企业网关或运营商网络是否执行了 NAT。
- 将客户端直连、绕过自有路由器或更换网络后的观测结果进行对照。只有在出口路径、协议和实验条件可比时,差异才有诊断价值。
需要注意,公网地址查询网站通常观测的是 HTTP 或 HTTPS 请求的出口地址,不能直接证明 UDP 使用了相同映射。判断 UDP 行为时,应优先使用服务端实际接收到的 UDP 数据报作为证据。
用 UDP 探测验证映射行为
下面的 Python 示例启动一个最小 UDP 观测服务器,输出到达服务器的数据报源地址与端口。将它运行在自己控制、能够从互联网访问的主机上,并在防火墙中仅开放实验所需的 UDP 端口。实际端口使用 PORT 环境变量指定,默认值为 40000。
import os
import socket

HOST = "0.0.0.0"
PORT = int(os.environ.get("PORT", "40000"))

with socket.socket(socket.AF_INET, socket.SOCK_DGRAM) as server:
    server.bind((HOST, PORT))
    print(f"UDP observer listening on {HOST}:{PORT}")

    while True:
        data, addr = server.recvfrom(2048)
        message = data.decode("utf-8", errors="replace")
        print(f"from={addr[0]}:{addr[1]} payload={message}")
预期输出
UDP observer listening on 0.0.0.0:40000
from=198.51.100.40:53124 payload=probe-001输出地址和端口仅为示例;198.51.100.40 是文档示例地址,不能当作真实实验结果。服务器看到的源端口是数据报抵达公网时的端口,并不一定等于客户端绑定的本地端口。服务器收到报文也只证明出站 UDP 路径可达,不代表外部主机能够主动向这个地址和端口发送数据。
为了测试映射是否依赖远端目标,可在你控制的两个公网 UDP 服务端分别接收探测报文,然后比较各自看到的源 IP 与端口。如果客户端访问两个目标时映射端口不同,说明映射可能依赖远端目标;若相同,也只能说明本次条件下观测结果一致,不能证明所有目标和时刻都采用相同映射。
多级 NAT 为什么会影响打洞
家庭路由器通常维护一张内部地址与外部地址端口之间的映射表。若上游运营商再执行一次 NAT,客户端的数据报就会经过两层映射:家庭路由器先转换源地址和端口,运营商设备再转换一次。远端节点最终只能看到最外层出口的映射。
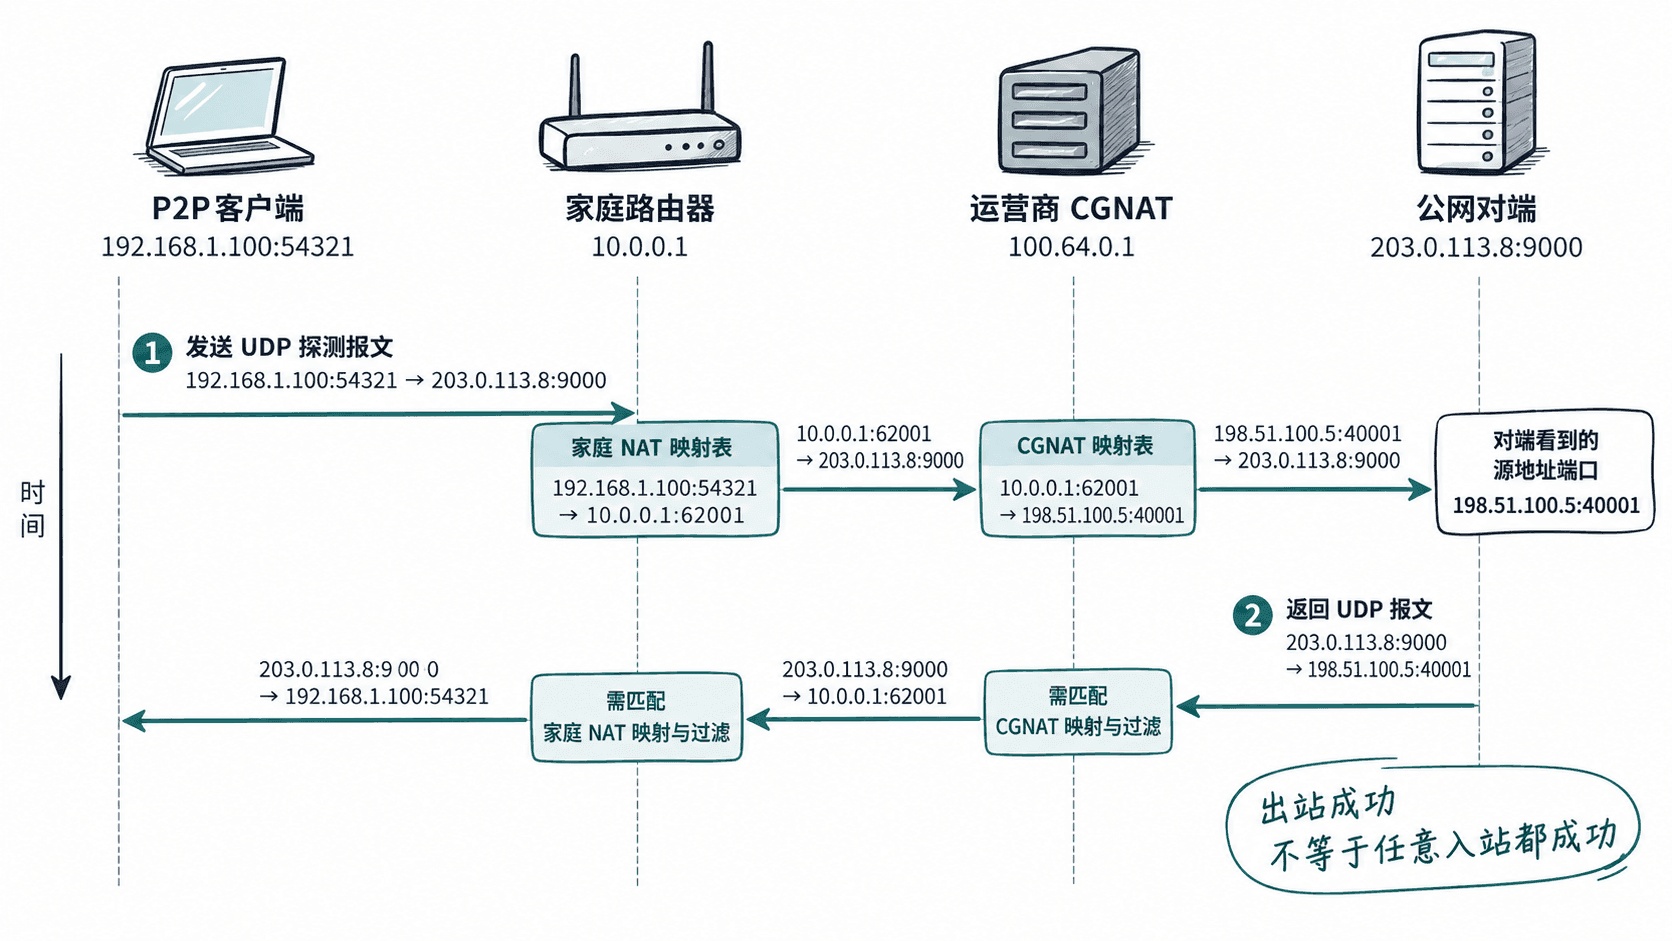
多级 NAT 会增加需要配合的映射和过滤状态。即使客户端成功向信令或探测服务器发送 UDP 数据报,另一端发来的报文仍可能被某一层 NAT 丢弃。运营商还可能限制入站映射创建、设置较短的 UDP 空闲超时,或对共享公网地址实施端口和会话限制。因此,观测到 CGNAT 并不意味着 P2P 一定无法直连,但通常意味着单靠家庭路由器上的端口转发不足以保证外部可达。
区分 CGNAT 与其他原因
WAN 地址属于私有地址或 100.64.0.0/10,并且公网 UDP 观测结果显示另一公网地址,是 CGNAT 或上游 NAT 的有力线索,但不是单独足以证明具体拓扑的证据。双路由器、光猫路由模式、VPN、企业网络出口也可能造成类似现象。
如果你管理家庭网络,可暂时将电脑直接接到上游设备进行对照测试,但不要在缺少防火墙保护时把系统直接暴露到公网。若上游设备的 WAN 地址仍是共享地址,或者直连上游后公网观测地址仍与 WAN 地址不同,可联系运营商确认是否采用 CGNAT,以及是否提供公网 IPv4、动态端口映射或其他可用方案。
对于 P2P 应用,应在实测后选择连接策略:先尝试 UDP 打洞并检测双向收发;若在限定时间内未能建立双向通信,则使用 TURN 等中继作为回退路径。不要把“发现共享地址”直接等同于“打洞必然失败”,也不要把“探测服务器收到数据”当作对端已能主动连接的证明。