
P2P 与分布式存储 / 系统课时
通过信令交换双端候选地址
通过信令交换双端候选地址
本课将实现 P2P 打洞前的地址交换:双方通过信令服务共享会话标识、本地候选地址和 STUN 测得的公网映射地址。完成后,双方能够判断哪些 UDP 端点值得尝试,并为后续打洞提供一致的会话与地址信息。
学习目标
- 设计包含会话标识、节点身份和候选地址的信令消息。
- 区分本地地址与 STUN 反射地址的用途和局限。
- 实现双端候选交换,并验证双方收到的是同一会话的有效消息。
候选地址应该包含什么
候选地址是某个节点可尝试用于 UDP 通信的端点,并不意味着该端点一定能从互联网直接访问。局域网地址可用于同一网络内的连接尝试;STUN 返回的反射地址则描述请求经过 NAT 后,STUN 服务观察到的公网 IP 和端口。
建议每条候选记录至少包含以下字段:
| 字段 | 示例 | 用途 |
|---|---|---|
candidateId |
c1 |
在本次会话内唯一标识候选 |
type |
host 或 srflx |
区分本地候选与 STUN 反射候选 |
ip |
192.168.1.20 |
候选 IP 地址 |
port |
50000 |
UDP 端口,范围为 1~65535 |
protocol |
udp |
指明传输协议 |
priority |
100 |
指导尝试顺序的整数优先级,规则由应用定义 |
例如,节点 A 的本地端点是 192.168.1.20:50000,STUN 服务器观察到的映射端点是 203.0.113.10:62001。前者可作为 host 候选,后者可作为 srflx 候选。示例公网地址属于文档专用地址段,只用于演示,不能作为真实公网连通性证据。
不要把 STUN 地址直接写成“已连通地址”。NAT 可能因远端目标不同而选择不同映射端口,入站过滤规则也可能阻止对端数据报到达。最终能否打洞成功,需要双方同时向对方公布的候选端点发送 UDP 探测,并观察实际报文。
设计信令消息与会话关联
信令服务负责把双方的候选信息送到正确的会话参与者。它不替代 UDP 打洞本身,也不必转发后续所有 P2P 数据。建立消息协议时,应让每条消息能关联会话、发送者及消息类型,并由服务器验证发送者确实属于该会话。
下面是一组简化的 JSON 消息示例。sessionId 由信令服务建立,peerId 是应用层参与者标识,不能只凭客户端自行填写的名字作为身份认证依据。
{
  "type": "candidate-update",
  "sessionId": "sess-7f31",
  "peerId": "peer-a",
  "generation": 1,
  "candidates": [
    {
      "candidateId": "a-host-1",
      "type": "host",
      "protocol": "udp",
      "ip": "192.168.1.20",
      "port": 50000,
      "priority": 100
    },
    {
      "candidateId": "a-srflx-1",
      "type": "srflx",
      "protocol": "udp",
      "ip": "203.0.113.10",
      "port": 62001,
      "priority": 200
    }
  ]
}
该消息表示节点 A 在第 1 代连接尝试中发布了两个候选。generation 用于区分重新收集候选后的新一轮尝试,避免旧候选在重连后被错误复用。priority 只影响应用定义的尝试顺序,不代表真实连通性;若需要兼容 ICE,应采用 ICE 定义的候选格式及优先级算法,而不是把上述简化协议当作标准 ICE 消息。
建议服务端至少检查 sessionId、发送者成员资格、候选数量、IP 地址格式和端口范围。限制每个会话最多 16 条候选,可以防止客户端无节制提交记录;这一数值是示例策略,应根据产品场景调整。对客户端提交的地址也应设置速率限制,并避免把信令服务收到的任意地址直接当成可信身份信息。
交换双方候选并启动打洞
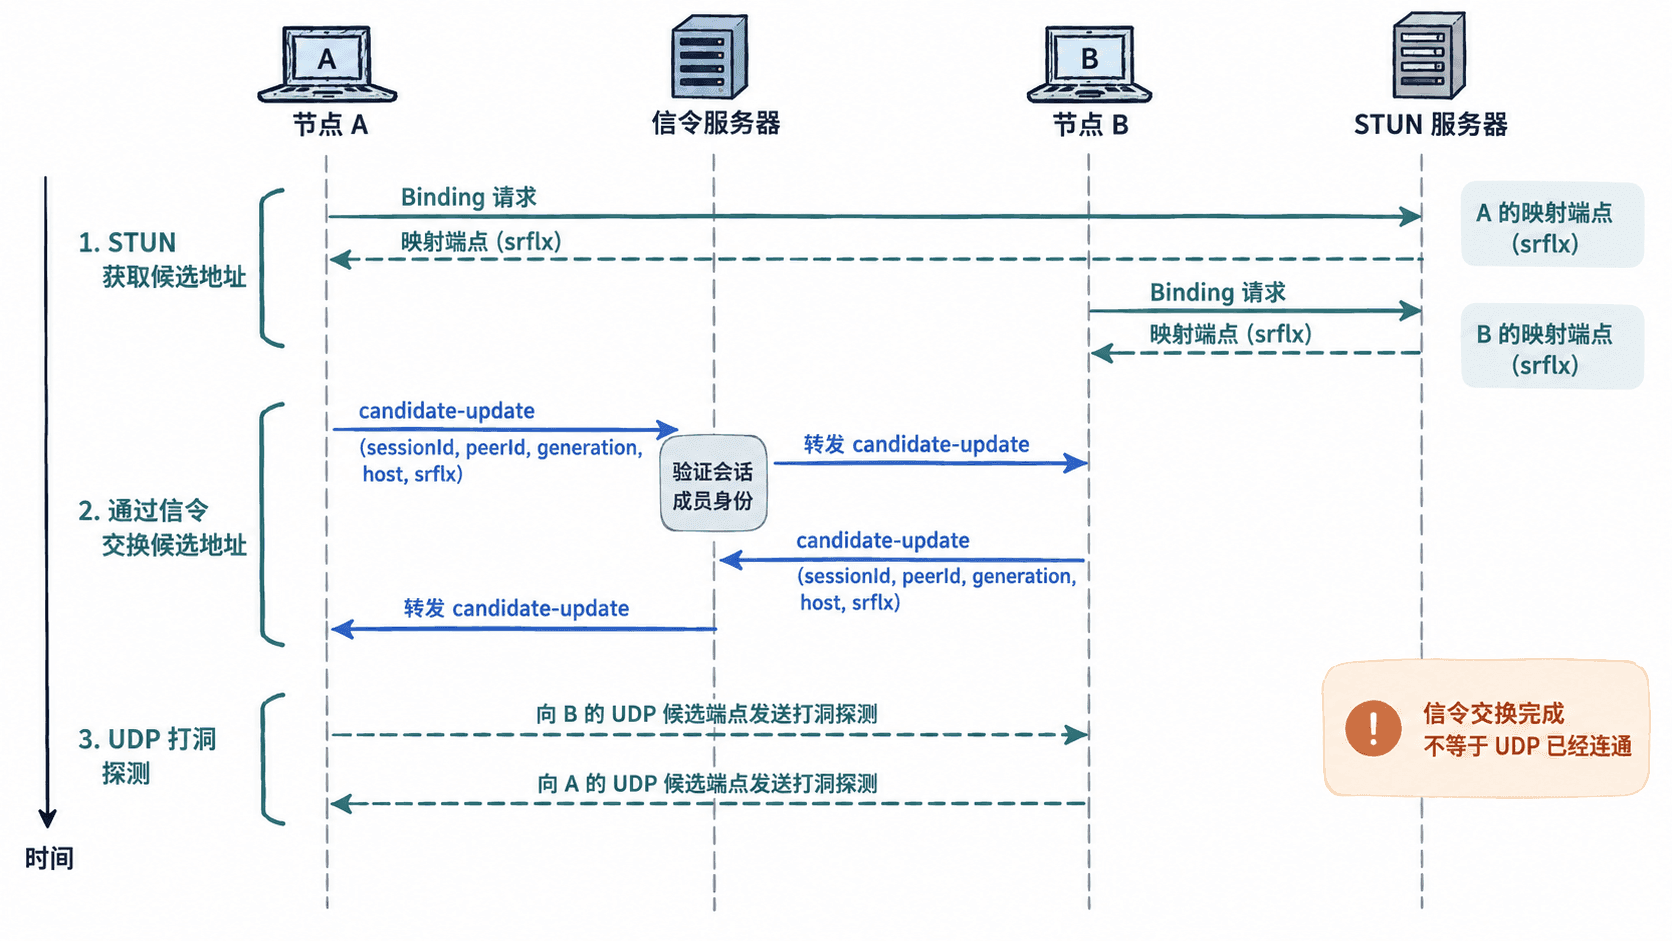
推荐采用以下交互顺序:
- 双端分别绑定本地 UDP socket,并记录实际绑定的 IP 和端口。若需要接受 STUN 响应,必须使用与后续探测一致的 socket,避免因为换 socket 而改变 NAT 映射。
- 双端分别向 STUN 服务发送 Binding 请求,取得服务器观察到的反射地址,并将其与本地候选一起提交给信令服务。
- 信令服务器验证消息中的会话和发送者,保存本轮候选,再把更新转发给会话中的另一方。重复更新应按
sessionId、peerId、generation和candidateId去重。 - 双端收到对方候选后,先检查会话标识和连接代次,再根据策略排序候选,并同时或短间隔尝试合理的端点组合。
- 双方开始向候选端点发送带有会话随机数或短期探测令牌的 UDP 探测报文,并等待对端返回确认。确认逻辑应绑定当前会话,不能仅凭收到任意 UDP 数据就宣告连接成功。
信令服务器应区分“候选已发布”和“候选已送达”。如果使用 WebSocket,可以用连接上的已认证用户身份关联 peerId,并在发送更新前验证会话成员关系。服务器收到候选更新后,若对端尚未在线,可短暂保留最新一代候选,待其加入时发送;但要设置过期时间,例如 30 秒,并在会话结束时清除缓存。
用最小程序验证候选交换
下面使用 Python 标准库模拟两个节点的候选发布和收集过程。它演示消息结构、会话校验、候选字段检查和重复记录去重,不会创建真正的信令网络连接,也不会验证 NAT 穿透是否成功;生产环境还需要将收发函数接入 WebSocket 或其他可靠信令通道。
import ipaddress

SESSION_ID = "sess-7f31"
EXPECTED_PEERS = {"peer-a", "peer-b"}

# 示例候选来自实验环境;公网反射地址使用文档专用地址段。
messages = [
    {
        "type": "candidate-update",
        "sessionId": SESSION_ID,
        "peerId": "peer-a",
        "generation": 1,
        "candidates": [
            {"candidateId": "a-host-1", "type": "host", "protocol": "udp",
             "ip": "192.168.1.20", "port": 50000, "priority": 100},
            {"candidateId": "a-srflx-1", "type": "srflx", "protocol": "udp",
             "ip": "203.0.113.10", "port": 62001, "priority": 200},
        ],
    },
    {
        "type": "candidate-update",
        "sessionId": SESSION_ID,
        "peerId": "peer-b",
        "generation": 1,
        "candidates": [
            {"candidateId": "b-host-1", "type": "host", "protocol": "udp",
             "ip": "192.168.1.30", "port": 50010, "priority": 100},
            {"candidateId": "b-srflx-1", "type": "srflx", "protocol": "udp",
             "ip": "203.0.113.20", "port": 62110, "priority": 200},
        ],
    },
]

def collect_candidates(message, seen):
    if message.get("type") != "candidate-update":
        raise ValueError("unexpected message type")
    if message.get("sessionId") != SESSION_ID:
        raise ValueError("session mismatch")

    peer_id = message.get("peerId")
    if peer_id not in EXPECTED_PEERS:
        raise ValueError("peer is not a member of this session")

    generation = message.get("generation")
    if not isinstance(generation, int) or generation < 1:
        raise ValueError("invalid generation")

    for candidate in message.get("candidates", []):
        if candidate.get("protocol") != "udp":
            raise ValueError("unsupported protocol")
        if candidate.get("type") not in {"host", "srflx"}:
            raise ValueError("unsupported candidate type")
        port = candidate.get("port")
        if not isinstance(port, int) or not 1 <= port <= 65535:
            raise ValueError("invalid port")
        ipaddress.ip_address(candidate["ip"])

        key = (peer_id, generation, candidate["candidateId"])
        seen.add(key)

seen = set()
for message in messages:
    collect_candidates(message, seen)

print(f"会话: {SESSION_ID}")
print(f"参与节点: {len(EXPECTED_PEERS)}")
print(f"已收集候选: {len(seen)}")
print(f"候选发布者: {', '.join(sorted({item[0] for item in seen}))}")
预期输出
会话: sess-7f31
参与节点: 2
已收集候选: 4
候选发布者: peer-a, peer-b
这段程序适合在本机验证候选数据协议是否一致。真实服务端还必须验证发送者与会话的授权关系、限制请求体大小、拒绝超量候选,并在同一 candidateId 被重复提交时保持幂等。若允许候选持续到达,可按 generation 保存最新集合,并拒绝较旧代次的更新。
常见失败与验收标准
候选交换成功不等于打洞成功,应分别记录信令层和 UDP 层的结果。可使用下表快速定位问题:
| 现象 | 可能原因 | 检查方式 |
|---|---|---|
| 对端没有候选 | 消息未转发、会话标识错误或对端离线 | 检查服务器收到和转发的消息数及 sessionId |
| 候选数量异常增加 | 重复发布未去重,或旧代次仍在使用 | 对照 generation 与 candidateId |
| STUN 地址变化 | NAT 映射依赖远端目标、socket 改变或映射过期 | 使用同一 UDP socket 重测,并比较目标端点 |
| 已交换候选但收不到探测包 | NAT 过滤、映射不兼容、防火墙阻挡或候选地址不可达 | 在两端抓取 UDP 收发报文,确认实际源、目的 IP 和端口 |
| 收到 UDP 包却误判连接成功 | 未校验会话令牌或确认握手 | 验证探测挑战、响应关联和当前连接代次 |
验收时至少确认:两个已授权参与者都发布了本轮候选;双方都收到对端同一 sessionId 和 generation 的记录;重复消息不会生成重复候选;随后单独记录打洞探测是否获得对端的有效响应。若多轮探测失败,应继续评估是否需要 TURN 中继,而不是无限重试相同候选组合。