
P2P 与分布式存储 / 系统课时
区分 NAT 保活与 ICE 同意刷新
区分 NAT 保活与 ICE 同意刷新
一条 WebRTC 连接即使 NAT 映射仍然有效,也不代表远端仍允许本端继续发送数据。本课通过协议消息、定时行为和故障实验,区分 NAT Binding Keepalive 与 ICE Consent Freshness,并建立可用于生产环境的连接诊断标准。
学习目标
- 区分 NAT 映射保活与 ICE 同意刷新的目的、消息类型及失效后果。
- 理解 STUN Binding Indication、Binding Request 和 Success Response 在两种机制中的不同作用。
- 使用浏览器 WebRTC 状态和统计信息识别映射存活但发送授权失效的场景。
两种机制分别保证什么
NAT 设备通常会为 UDP 通信建立临时映射。如果一段时间没有匹配的数据包经过,映射可能被清除,后续入站数据就无法正确转发。
NAT Binding Keepalive 的任务是让相关 NAT 映射保持活跃。ICE Consent Freshness 则要求发送方定期取得远端对继续接收流量的有效同意,防止对端已经撤销授权后仍持续发送应用数据。
| 对比项 | NAT Binding Keepalive | ICE Consent Freshness |
|---|---|---|
| 主要目的 | 维持 NAT 映射 | 确认远端仍同意接收流量 |
| 典型消息 | STUN Binding Indication | 带认证的 STUN Binding Request |
| 是否要求响应 | 不要求 | 要求有效的成功响应 |
| 典型时间参数 | 约 15 秒的保活间隔,具体取决于实现 | 通常约 5 秒发起一次检查 |
| 失败后果 | NAT 映射可能过期,影响可达性 | 发送授权到期,必须停止在对应路径发送受同意约束的数据 |
| 能否证明对端在线 | 不能 | 有效响应可以证明本次检查时远端仍可达且同意接收 |
这里的 15 秒只是常见保活配置量级,并不是所有浏览器统一使用的固定值。Consent Freshness 的约 5 秒间隔也不是应用必须自行实现的定时器;浏览器通常由 ICE 传输栈内部管理。
STUN 消息如何产生不同结果
两种机制可能都使用 STUN,但判断依据完全不同。
NAT 保活可以发送 STUN Binding Indication。它经过当前网络路径时可能刷新 NAT 映射,但接收端不需要返回响应,因此发送方不能根据这次发送判断远端是否仍然在线。
Consent Freshness 使用经过 ICE 凭据认证的 STUN Binding Request,并检查对应的成功响应。只有收到有效且匹配的响应,才可以刷新同意有效期;超时、无响应或无效响应都不能视为获得新的同意。
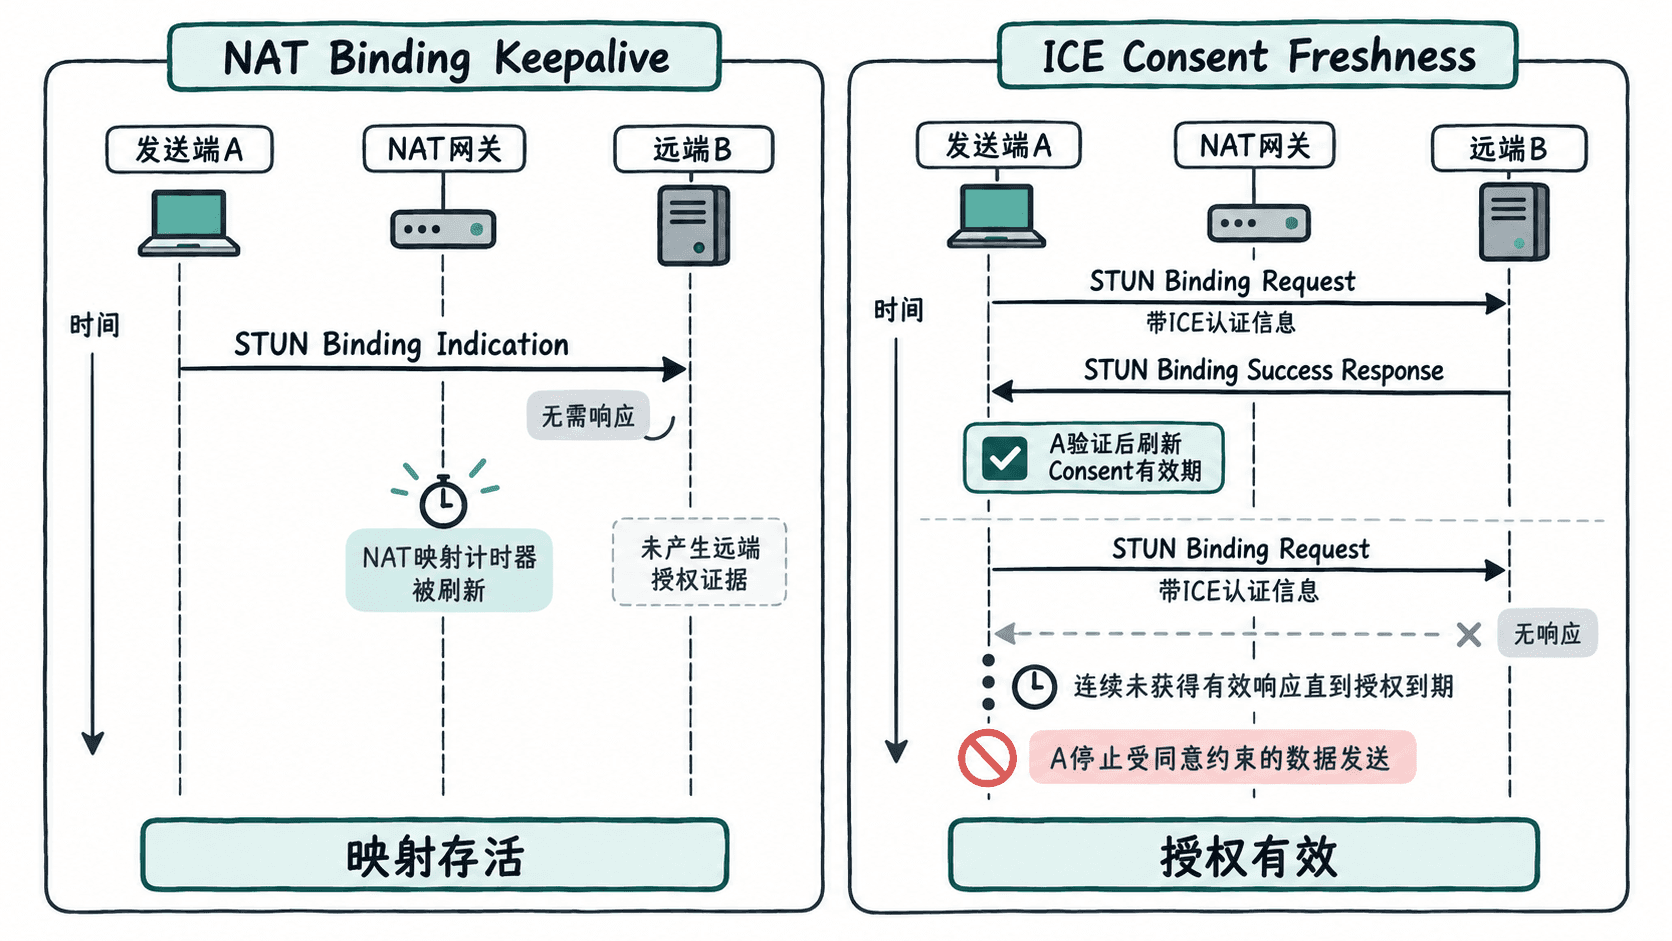
按照 RFC 7675,Consent Freshness 的有效期为 30 秒。发送方通常约每 5 秒进行一次检查,实际检查间隔允许随机化。只要在有效期内获得有效的成功响应,就可以更新同意有效期;如果超过有效期仍没有获得新的有效同意,必须停止发送受该机制约束的流量。
例如,最后一次有效响应发生在第 0 秒,随后第 5、10、15、20、25 秒的检查均没有得到有效响应,那么到第 30 秒时,即使 NAT 映射尚未过期,发送方也不能继续依赖此前的同意发送应用数据。
用浏览器观察 ICE 状态与同意检查
浏览器一般不提供直接修改 Consent Freshness 周期的 JavaScript API,但可以使用 RTCPeerConnection 的连接状态和 getStats() 观察相关现象。
下面示例适用于支持标准 WebRTC API 的现代 Chromium、Firefox 和 Safari 浏览器。它要求页面中已经存在完成信令协商的 RTCPeerConnection 实例 pc,属于可直接放入浏览器开发者工具 Console 执行的片段示例。
// 前置条件:pc 是已经建立并完成协商的 RTCPeerConnection
const timer = setInterval(async () => {
  if (pc.signalingState === 'closed') {
    clearInterval(timer);
    return;
  }

  const stats = await pc.getStats();
  for (const report of stats.values()) {
    if (report.type !== 'candidate-pair' || !report.nominated) continue;

    console.log({
      iceState: pc.iceConnectionState,
      connectionState: pc.connectionState,
      pairState: report.state,
      requestsSent: report.requestsSent ?? null,
      responsesReceived: report.responsesReceived ?? null,
      consentRequestsSent: report.consentRequestsSent ?? null,
      currentRoundTripTime: report.currentRoundTripTime ?? null
    });
  }
}, 5000);
预期结果:连接正常且浏览器提供对应统计字段时,Console 每约 5 秒输出一次当前被提名候选对的统计信息。例如:
{
  iceState: 'connected',
  connectionState: 'connected',
  pairState: 'succeeded',
  requestsSent: 8,
  responsesReceived: 8,
  consentRequestsSent: 6,
  currentRoundTripTime: 0.024
}
上述数字是示例快照,不是所有浏览器的固定输出。统计字段的可用性、更新频率和计数口径可能随浏览器实现变化,缺失字段会显示为 null。尤其不能简单将 requestsSent 与 responsesReceived 的差值认定为 Consent Freshness 失败次数,因为它们可能统计不同类型或不同阶段的检查。
停止观察时执行:
clearInterval(timer);预期结果:定时采样停止,Console 不再因该定时器产生新的统计输出。
在 Chromium 浏览器中,还可以打开 chrome://webrtc-internals,查看对应连接的 ICE 状态变化、候选对统计和时间序列。该页面属于浏览器诊断工具,字段展示可能随版本变化,不应依赖固定的面板位置或字段顺序。
故障注入:映射仍在但远端不再响应
要验证两种机制的区别,可以在隔离测试网络中保留 UDP 出站路径,同时让远端停止响应来自测试连接的 STUN Binding Request。不要直接在生产连接上执行丢包实验。
- 建立一条正常的 WebRTC DataChannel 连接,确认两端
connectionState为connected,且 DataChannel 为open。 - 记录当前被提名候选对、最近一次有效 STUN 响应时间,以及候选对的发送与接收统计。
- 在受控测试网关上仅对目标连接阻断远端返回的 STUN Binding Success Response,保持其他流量策略不变。使用 Wireshark 抓包确认请求仍然发出但响应未返回。
- 持续观察至少 35 秒,记录浏览器 ICE 状态、应用数据发送情况和候选对变化。
- 恢复网络规则,并重新建立连接或等待实现允许的 ICE 恢复流程,再验证 DataChannel 通信。
这个实验的预期协议结果是:如果发送方连续 30 秒没有获得新的有效同意,就不能继续在原路径发送受同意约束的应用流量。浏览器可能将 ICE 状态变为 disconnected 或 failed,但具体状态变化时间不保证恰好等于 30 秒。
实验中还要排除一个干扰因素:ICE 可能通过其他候选对或 ICE Restart 恢复连接。如果发生路径切换,就不能把恢复后的通信误判为原候选对仍然拥有有效同意。
生产环境怎样判断和处理失效
生产监控应将映射可达性、ICE 连通性、同意检查和应用层通信分开观察,而不是用一个 connected 标志代表全部健康状态。
| 观测现象 | 优先判断 | 处理动作 |
|---|---|---|
| NAT 映射过期,入站 UDP 无法到达 | 保活不足或网络设备超时 | 检查 UDP 映射超时与 ICE 路径,必要时重新收集候选 |
| 请求发出但长期没有有效 STUN 响应 | Consent Freshness 无法续期 | 等待传输栈停止受约束的发送,诊断路径并尝试恢复 |
| ICE 正常但 DataChannel 消息无回应 | 应用协议或对端处理异常 | 检查消息处理、缓冲量与应用层 ACK |
| 直连路径失败但 TURN 中继可用 | NAT 或防火墙限制 | 检查 relay 候选是否成功选定 |
应用层可以监听 iceconnectionstatechange 与 connectionstatechange,在 failed 状态下考虑 ICE Restart,并通过业务心跳判断应用消息是否仍被处理。业务心跳不能代替 Consent Freshness,也不能授予底层传输继续发送的权限。
验收时应分别确认:正常连接能够持续刷新同意;短暂丢失响应不会立即导致授权过期;持续失去有效响应超过 30 秒后停止原路径上的受约束发送;恢复网络后通过有效 ICE 路径重新通信。
最终判断标准是两项独立事实:NAT 映射是否仍能转发数据,以及远端是否仍通过有效的 ICE 同意检查授权发送。 只有前者成立,不能证明连接可以安全地继续传输。