
P2P 与分布式存储 / 系统课时
识别 ICE 的三类候选地址
识别 ICE 的三类候选地址
ICE 通过收集不同来源的网络候选地址,并检查候选地址对之间是否能够通信,帮助两个 P2P 节点选择可用链路。本课将区分 Host、Server Reflexive 和 Relay 候选,解释 Peer Reflexive 候选何时出现,并通过实际 SDP 示例辨认地址来源。
学习目标
- 根据候选类型、地址和端口识别 Host、srflx 与 relay 候选。
- 理解 STUN、TURN 在候选收集中的作用,以及 Peer Reflexive 候选的产生条件。
- 使用候选信息判断直连、中继和地址可达性问题。
三类候选地址分别来自哪里
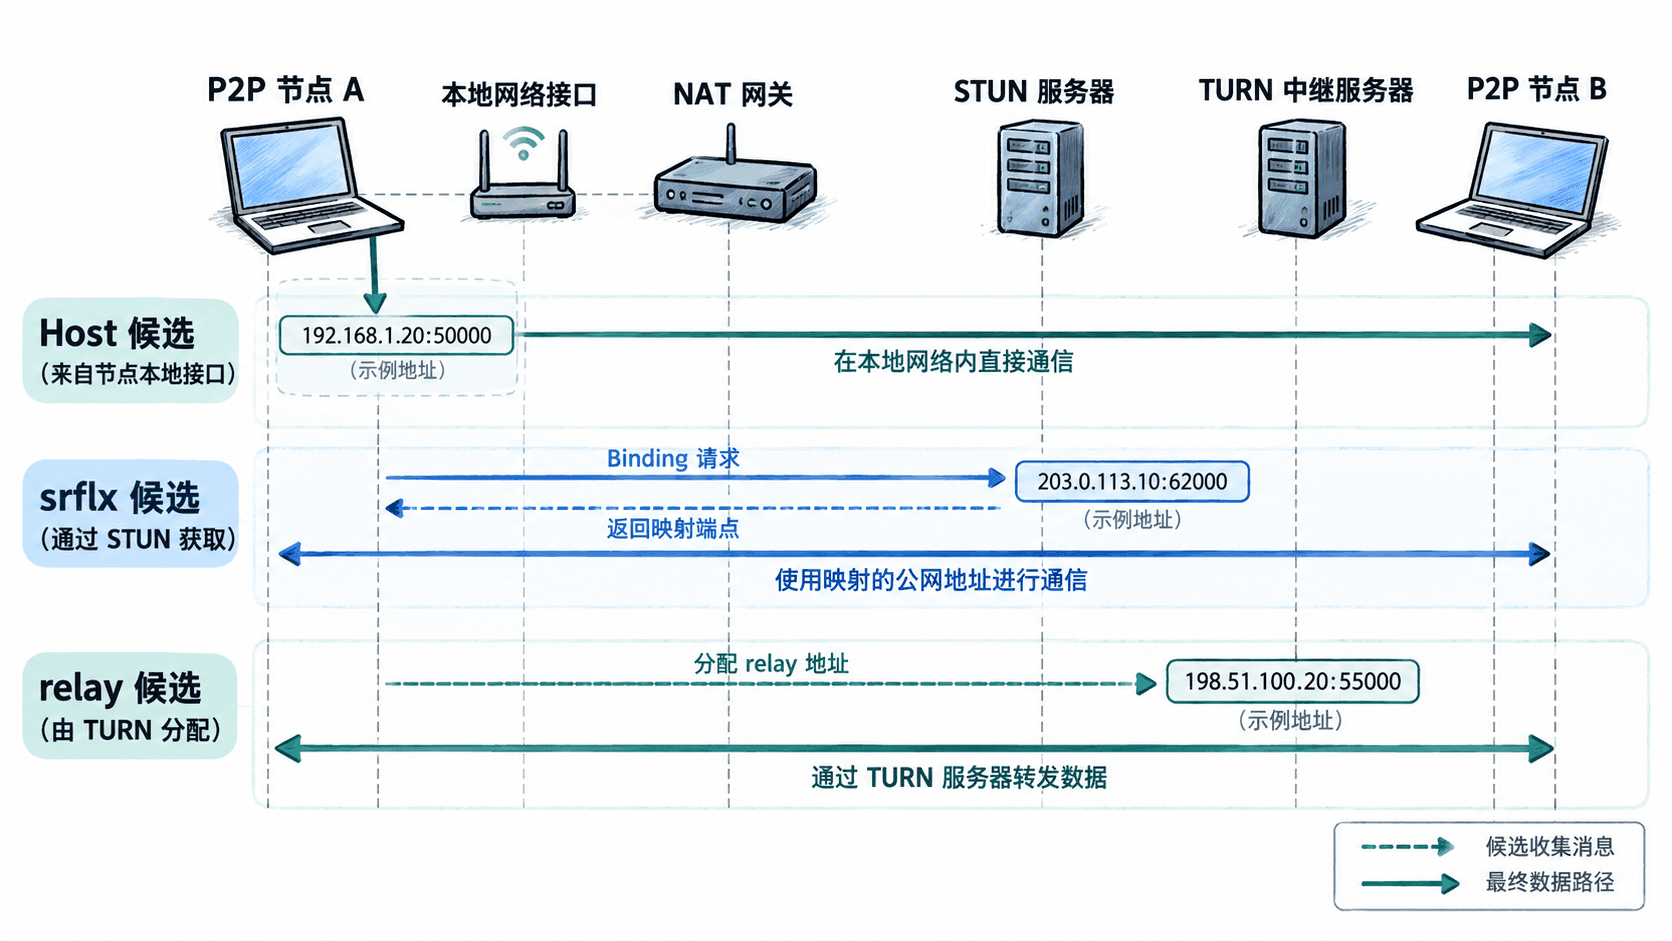
ICE 候选地址(candidate)表示一种可能用于收发数据的网络端点,通常包含传输协议、地址、端口、优先级和候选类型。WebRTC 等实现一般通过候选收集发现多个端点,再进行连通性检查。
| 类型 | SDP 中的类型标记 | 来源 | 常见用途 |
|---|---|---|---|
| Host | typ host |
本机网络接口或本地 socket 对应的地址 | 同一局域网、可直接互通的本地网络 |
| Server Reflexive | typ srflx |
通过 STUN 服务器观察到的公网映射地址 | 尝试穿过 NAT 与防火墙建立直连 |
| Relay | typ relay |
TURN 服务器分配的中继地址 | 直连受限时经 TURN 转发媒体或数据 |
例如,客户端的 Host 候选可能是 192.168.1.20:50000;STUN 观察到的 srflx 候选可能是 203.0.113.10:62000;TURN 分配的 relay 候选则可能是 198.51.100.20:55000。这些示例地址属于文档专用网段,不能直接用于公网连通性测试。
Host 不一定是私有 IPv4 地址,也可能是 IPv6 地址或其他本地接口地址。srflx 表示 STUN 服务观察到的映射端点,而不是保证任何对端都可以访问的公网地址。relay 则是 TURN 分配给客户端使用的中继端点,并不表示客户端获得了可供对端直接访问的本机公网地址。
从候选字符串辨认地址类型
在 WebRTC 的 SDP 中,候选通常出现在 a=candidate: 属性行里。先查看 typ 后面的类型,再检查地址、端口和传输协议;不要只凭 IP 地址是否属于私有网段来判断类型。
a=candidate:1001 1 udp 2122260223 192.168.1.20 50000 typ host
a=candidate:2001 1 udp 1686052607 203.0.113.10 62000 typ srflx raddr 192.168.1.20 rport 50000
a=candidate:3001 1 udp 41819902 198.51.100.20 55000 typ relay raddr 203.0.113.10 rport 62000
预期结果:第一行是 Host 候选;第二行是由 STUN 获得的 srflx 候选,raddr 和 rport 在该示例中描述相关基地址信息;第三行是 TURN 分配的 relay 候选。示例的 foundation、component、priority 和地址均用于说明字段位置,不应当被当作通用固定值。
常用判断步骤如下:
- 找到候选行中的
typ字段,读取其后面的host、srflx或relay。 - 读取候选的传输协议、地址与端口,确认这是哪一个候选端点。
- 若为
srflx,查看是否存在raddr、rport等相关字段,以了解其与基地址的关系;具体字段和暴露策略受实现与 SDP 规范约束。 - 若为
relay,结合 ICE 配置确认使用的 TURN 服务和传输方式。TURN 客户端与服务器之间可以使用 UDP、TCP 或 TLS 等方式,具体能力取决于客户端和服务器配置。
STUN 与 TURN 在候选收集中的分工
STUN 主要用于帮助客户端发现 NAT 对外呈现的映射端点。客户端向 STUN 服务器发送 Binding 请求,服务器根据收到的数据报的源地址和端口返回映射信息;ICE 可以据此形成 srflx 候选。STUN 本身不会替客户端转发双方的媒体或应用数据,也不能保证 NAT 允许其他任意端点发起入站通信。
TURN 用于在无法建立直连或策略要求中继时提供可转发的数据路径。客户端向 TURN 服务器申请分配,获得 relay 候选,并通过相应的权限和信道机制与对端交换数据。relay 通常增加服务器带宽消耗和转发时延,但对严格 NAT、防火墙或企业网络环境可能更可靠。
Peer Reflexive 候选何时产生
Peer Reflexive(通常简称 prflx)候选不是 Host、srflx 或 relay 这三种常见收集路径的简单重复。它通常在 ICE 连通性检查过程中产生:当节点收到来自某个源地址的检查请求,而该源地址与已有候选信息不完全一致时,ICE 代理可能根据观察到的源端点动态创建 peer-reflexive 候选。
一种典型情形是:节点 A 发送检查请求,NAT 实际采用的映射与 A 已知的地址信息不同;节点 B 收到请求后,可以从报文源地址看到 A 的实际可观察端点。如果该端点符合 ICE 处理规则,B 就可能为它创建 prflx 候选。具体产生条件和后续候选配对行为由 ICE 规范及实现决定。
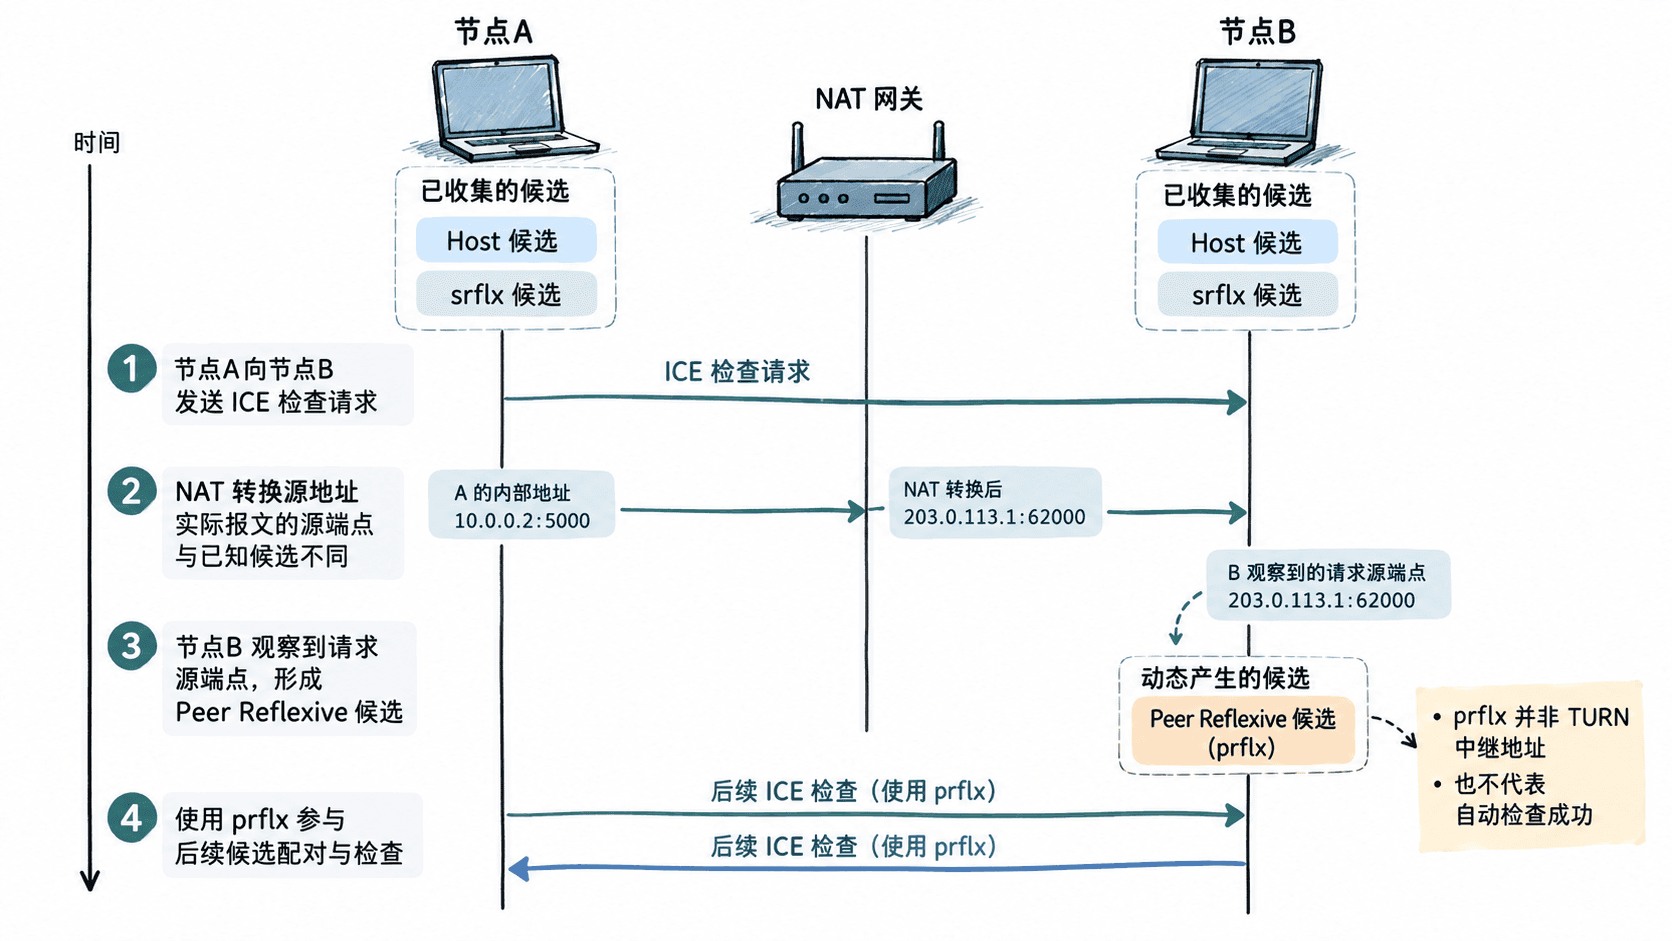
要点是,prflx 的关键在于候选由连通性检查期间观察到的端点动态产生,而不是通过常规 Host、STUN 映射或 TURN 分配直接收集。它的出现不等于链路已经成功,仍需结合检查结果和 ICE 状态判断。
候选存在不代表候选对可通信
ICE 会把本地与远端候选组合成候选对,并执行连通性检查。某个候选单独存在,只说明发现了一种可能的端点;只有相应候选对通过检查并参与最终选择,才能说明该路径具备当前通信条件。实际选择还会受到优先级、网络策略、ICE 角色、检查结果及实现配置影响。
例如,A 与 B 都有 Host、srflx 和 relay 候选,不代表任意两类组合都能工作。双方 Host 地址可能处于不同私网而不可达;双方 srflx 地址也可能因 NAT 映射和入站过滤规则无法建立直连;relay 候选通常能提供备用路径,但必须保证 TURN 分配仍有效、权限已建立且服务器可用。
排查时可以按以下顺序检查:
- 确认候选是否成功收集,并检查 SDP 中的
typ、地址与端口。 - 确认 ICE 连通性检查是否已针对候选对发送并得到响应,而不是仅依据候选列表判断成功。
- 查看选中的候选对属于直连路径还是 relay 路径,并检查 TURN 分配和权限是否有效。
- 当直连失败时,确认是否配置了可用的 TURN 服务器,以及客户端的 ICE 传输策略是否允许使用中继候选。
不要将 srflx 等同于“对所有公网地址都可达”,也不要将 relay 理解为“绕过所有网络策略”。三类候选描述的是端点的来源与使用方式,通信是否成立仍由真实的候选对检查结果决定。