
P2P 与分布式存储 / 系统课时
部署 coturn 并检查端口可达
部署 coturn 并检查端口可达
本课在 Ubuntu 24.04 LTS 上部署 coturn,配置 TURN 监听端口、公网映射地址和中继端口范围,并从另一张网络验证服务是否真正可用。完成后,你将得到一个可供 P2P 客户端进行中继回退的 TURN 服务端点,同时能区分端口开放、认证成功和实际中继成功这三种不同结果。
学习目标
- 安装 coturn,正确配置监听地址、外部地址、认证和中继端口范围。
- 配置主机防火墙及云安全组,理解 TURN 控制连接与中继数据流的区别。
- 从外部网络验证 TURN Allocate、Relay 数据传输,并定位常见失败原因。
检查部署环境与网络端口
本例使用 Ubuntu 24.04 LTS、coturn 发行版软件包和一台具有公网 IPv4 地址的 Linux 服务器。示例公网地址为 203.0.113.10,属于文档保留地址,实际操作时必须替换为自己服务器的真实公网 IP。
先检查操作系统、网卡地址和默认路由:
cat /etc/os-release
ip -br -4 addr
ip -4 route show default
预期结果:系统信息包含 Ubuntu 24.04,能够看到服务器网卡 IPv4 地址及默认路由。网卡名称和实际地址因环境不同而变化。
TURN 部署至少涉及两类端口:
| 用途 | 本例端口 | 协议 | 说明 |
|---|---|---|---|
| TURN/STUN 监听 | 3478 | UDP | UDP Allocate、Binding 及后续 TURN 消息 |
| TURN 监听 | 3478 | TCP | TCP 传输的 TURN 控制连接及数据承载 |
| TURN 中继地址 | 49160–49259 | UDP | 分配给客户端的 UDP Relay 端口 |
| TURN over TLS | 5349 | TCP | 可选,配置证书并启用 TLS 后使用 |
本课先部署 3478 的 UDP/TCP 服务和 UDP 中继,不启用 TLS。TCP 3478 可连接不代表 TCP 中继已经配置完成;本例中通过 TCP 连接 TURN 服务器的客户端仍然申请 UDP Relay 地址。
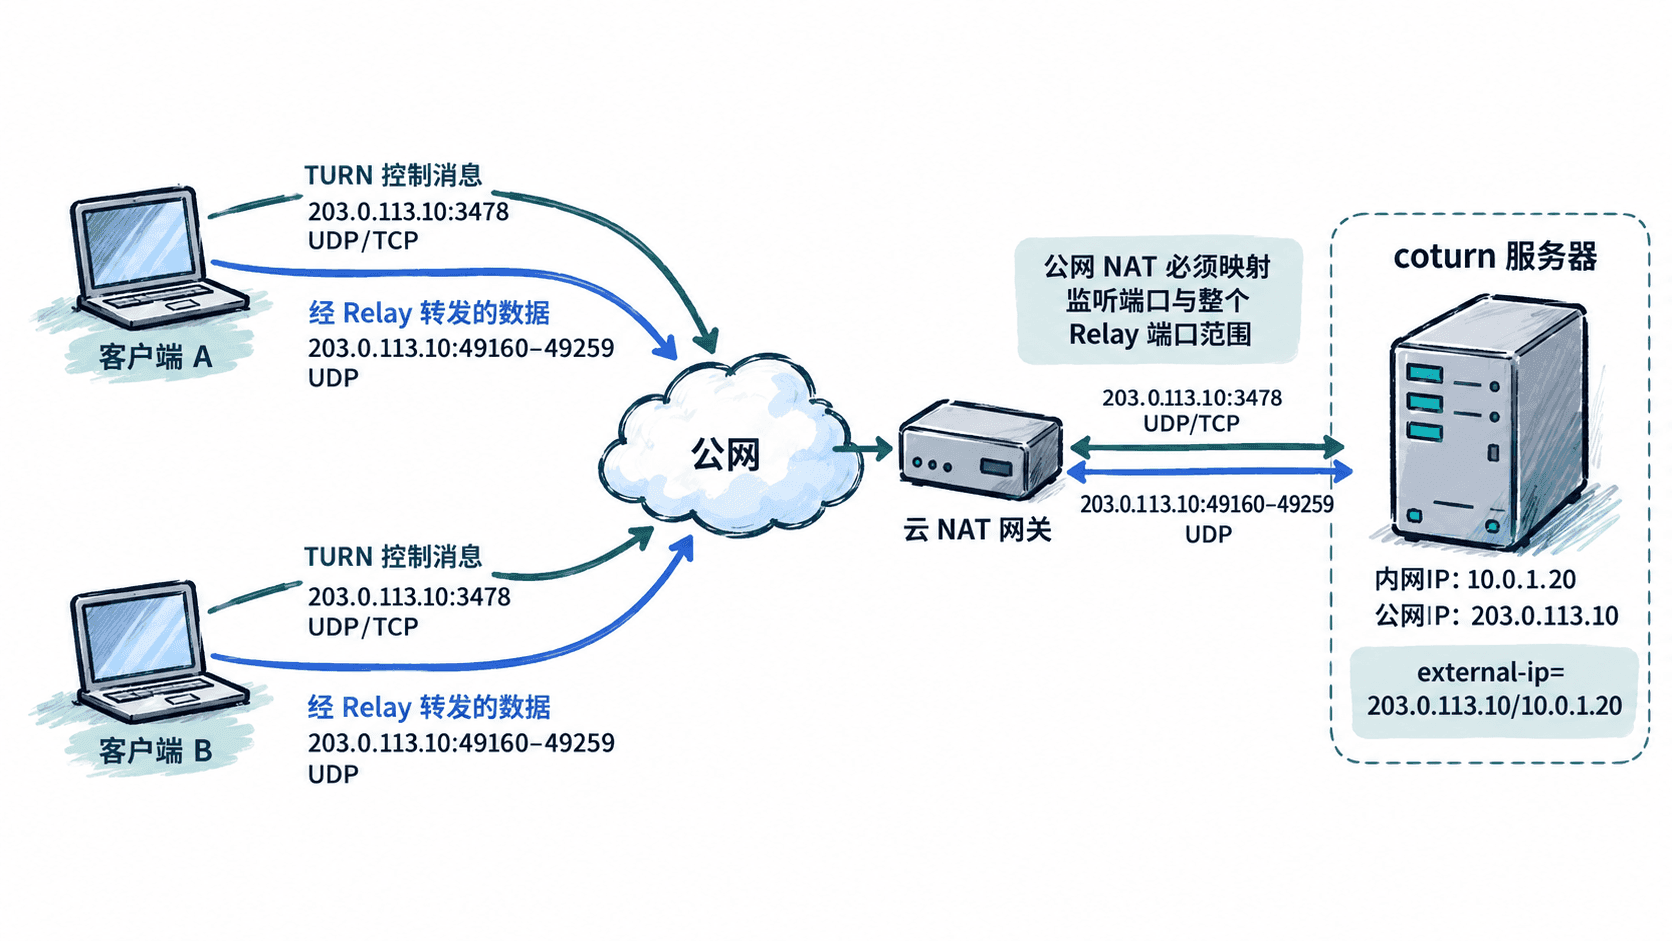
如果服务器直接绑定公网 IP,listening-ip 与 external-ip 可以使用该公网地址。如果服务器位于云厂商的一对一公网 NAT 后面,listening-ip 应使用网卡实际私网地址,external-ip 则使用公网地址,并确保云平台完成相应端口转发。
安装 coturn 并配置服务
使用 Ubuntu 官方软件仓库安装,不依赖第三方脚本。执行:
sudo apt update
sudo apt install -y coturn
turnserver --version
预期结果:安装命令成功结束,最后一条命令显示本机安装的 coturn 版本。具体版本号以 Ubuntu 软件仓库为准。
编辑 /etc/turnserver.conf。以下是可独立使用的配置示例,假设服务器网卡直接拥有公网地址 203.0.113.10。部署前将地址、域名及密码替换为真实值。
# TURN 控制端点:UDP/TCP 共用监听端口
listening-port=3478
listening-ip=203.0.113.10
relay-ip=203.0.113.10
external-ip=203.0.113.10

# 限定 UDP Relay 端口范围
min-port=49160
max-port=49259

# 长期凭据认证,realm 应在部署后保持稳定
lt-cred-mech
realm=turn.example.com
user=demo:ReplaceWithAStrongSecret
fingerprint

# 不开放匿名 TURN,禁止危险的回环中继目标
no-cli
no-loopback-peers
这里的 turn.example.com 是示例域名,不要求本课必须先完成 DNS 解析;客户端可直接连接公网 IP。realm 是 TURN 长期凭据认证的一部分,修改后可能影响现有客户端的认证配置。
如果服务器处于一对一 NAT 后面,例如网卡地址为 10.0.1.20、公网地址为 203.0.113.10,则将上例三个地址参数改为:
# 片段示例:替换上一份配置中的三个地址字段
listening-ip=10.0.1.20
relay-ip=10.0.1.20
external-ip=203.0.113.10/10.0.1.20
这段是配置片段,依赖前面的完整配置及云平台的一对一 NAT 映射。external-ip 的斜杠形式用于声明公网地址与本地中继地址的对应关系。多网卡、多公网 IP 或非一对一映射环境必须单独核对,不能机械套用。
生产环境不建议长期使用配置文件中的固定演示账号。至少替换为强随机密码,并限制配置文件读取权限;对公开互联网提供服务时,通常进一步采用 TURN REST API 风格的临时凭据或其他适当的凭据管理方案。
设置权限并启动服务:
sudo chown root:turnserver /etc/turnserver.conf
sudo chmod 640 /etc/turnserver.conf
sudo systemctl enable --now coturn
sudo systemctl restart coturn
sudo systemctl is-active coturn
sudo ss -lunpt | grep ':3478'
预期输出中,服务状态应为:
active同时应能在 ss 输出中找到监听 3478 的 UDP 和 TCP Socket。进程名、PID 和地址格式依机器而异。部分 Ubuntu 安装环境还使用 /etc/default/coturn 中的 TURNSERVER_ENABLED 开关;如果服务没有按预期启动,应检查该文件及 systemctl cat coturn 显示的实际启动配置。
放通防火墙与公网映射
服务进程监听成功只证明本机 Socket 已建立,不能证明互联网客户端能访问。必须同时检查主机防火墙、云安全组和云 NAT 转发规则。
如果服务器使用 UFW,执行:
sudo ufw allow 3478/udp
sudo ufw allow 3478/tcp
sudo ufw allow 49160:49259/udp
sudo ufw status verbose
预期结果:UFW 规则列表包含 3478/UDP、3478/TCP 和 49160:49259/UDP 的允许规则。如果 UFW 当前处于 inactive 状态,添加规则不会自动启用防火墙;不要在未确认 SSH 放行规则之前远程执行 ufw enable。
在云厂商安全组中同步添加对应的入站规则。若部署在公网 NAT 后面,还必须确认监听端口与中继端口范围均正确映射到 coturn 所在主机,而不是只映射 3478。
需要注意:中继端口并不一定在服务启动时全部处于监听状态。coturn 通常在客户端成功执行 Allocate 后才分配具体 Relay 端口,因此不能用启动时的 ss 列表判断整个中继端口范围是否配置成功。
100 个 UDP 端口只是本课的实验配置,不意味着一定能同时服务 100 个完整 P2P 会话。实际容量取决于 Allocate 数量、客户端传输方式、端口分配、带宽及服务端资源限制。不要直接将端口数量等同于并发用户数。
从外部网络验证 TURN 服务
验证应分三层进行:检查服务端口、完成带认证的 TURN Allocate、确认数据确实通过 Relay 转发。建议使用另一台云主机或手机热点下的 Linux 客户端,避免测试流量只在服务器本机回环。
先在外部 Linux 主机安装 coturn 工具:
sudo apt update
sudo apt install -y coturn
command -v turnutils_uclient
预期结果:最后一条命令输出 turnutils_uclient 的可执行文件路径,具体路径随发行版而异。
从外部主机测试 TCP 控制端口:
nc -vz -w 3 203.0.113.10 3478预期结果:当 TCP 端口可达时,nc 报告连接成功;输出措辞因 netcat 实现不同而异。该结果不能证明 UDP 3478 或 UDP Relay 端口可用。
使用 coturn 自带的 TURN 测试工具进行带认证的 Allocate 与数据传输测试:
turnutils_uclient -v -u demo -w 'ReplaceWithAStrongSecret' -p 3478 203.0.113.10这条命令使用默认 UDP 传输方式连接 TURN 服务。它会尝试进行 TURN 认证、分配及测试数据传输;具体测试模式和输出格式取决于安装的 coturn 版本。执行前应确认密码与服务端一致,且服务端已经重启加载配置。
预期结果:测试工具能够完成认证与分配,显示成功的数据收发统计,并以成功状态退出。若出现认证失败、Allocate 失败或收发统计异常,不应判定通过。某些 coturn 版本的 turnutils_uclient 默认测试模式需要可用的对端或测试服务器配合,不能仅凭一条命令的退出状态断言双端中继已经验证。
为了观察实际 Relay 分配,在服务器上另开终端:
sudo journalctl -u coturn -f预期结果:当外部客户端发起 TURN 请求时,日志中出现对应会话、认证或分配活动。具体字段、时间、端口和会话 ID 会因版本及配置不同而变化。日志若没有请求记录,应优先检查公网地址、云安全组和 UDP 入站路径。
更完整的验收应使用两个位于不同网络的 WebRTC 或 ICE 测试客户端,将 ICE 服务器配置为 turn:真实公网IP:3478?transport=udp,填写与服务端匹配的用户名和密码,并强制使用 relay 候选进行一次实际数据传输。抓包或客户端 ICE 统计中应能观察到 relay 候选及实际收发字节增长,而不只是 STUN Binding 成功。
根据失败位置定位问题
| 观察现象 | 优先检查 | 修复方向 |
|---|---|---|
| TCP 3478 不可连接 | 服务状态、监听地址、安全组 | 修正监听 IP 并开放 TCP 3478 |
| UDP 请求无响应 | UDP 3478、云 NAT、主机防火墙 | 检查 UDP 转发及入站规则 |
| 返回 401 Unauthorized | 是否为认证挑战、凭据与 realm | 初次 401 可能是正常挑战,检查后续认证是否成功 |
| Allocate 成功但对端收不到数据 | Relay 地址、UDP 端口范围、权限 | 检查 external-ip 与中继端口转发 |
| 部分网络始终无法使用 UDP | 网络对 UDP 的限制 | 增加 TCP/TLS 接入方案并单独测试 |
TURN 长期凭据认证通常先由服务器返回 401 挑战,客户端获取 realm 与 nonce 后重新提交带认证信息的请求。因此日志中出现一次 401 不一定是故障;连续认证失败才需要检查账号、密码、realm 或客户端实现。
可在服务器上抓取 TURN 控制报文和指定中继端口范围内的 UDP 流量:
sudo tcpdump -ni any 'udp port 3478 or tcp port 3478 or udp portrange 49160-49259'预期结果:外部客户端测试时能够观察到相应的数据包,实际源地址、目的地址和端口因会话而变化。如果只看到 3478 上的请求,却没有中继数据,应结合 Allocate 响应、Permission、ChannelBind 或 Send Indication 的实际行为进一步排查。抓到 UDP 包也不等于 TURN 应用层已成功处理。
最终通过标准是:外部客户端能够访问 TURN 服务、凭据认证成功、获得预期公网 Relay 地址,并且两端在强制中继模式下可以实际交换数据。完成这四项检查后,才可以将该 coturn 实例作为 P2P 直连失败时的候选回退路径。