
P2P 与分布式存储 / 系统课时
ICE 连通性检查怎样确认可达
ICE 连通性检查怎样确认可达
ICE 连通性检查通过 STUN Binding 请求与响应,验证两个候选地址之间是否真正可通信。本文以 UDP 候选对为例,说明检查请求、鉴权、成功响应及触发式检查的关系,并给出判断候选对是否有效的操作依据。
学习目标
- 识别 ICE 连通性检查中的 STUN 请求、响应和事务 ID。
- 理解短期凭据、MESSAGE-INTEGRITY 与候选对状态的作用。
- 根据检查结果判断候选对是否成功,并理解触发式检查何时发生。
从候选对发起 Binding 检查
ICE Agent 从本地候选和远端候选组合出候选对,并根据优先级安排检查。对于 UDP 候选对,发起方会向远端候选地址发送 STUN Binding 请求;远端收到后验证请求,再返回 Binding 成功响应。请求超时或收到错误响应,不等于链路已成功。
一次检查通常包含以下关键字段:
USERNAME:短期凭据模式下,携带供接收方识别 ICE 会话的用户名组合,通常由双方 ICE username fragment 组成。MESSAGE-INTEGRITY:根据 ICE 约定的短期密码和 STUN 消息内容计算的完整性校验值,用于验证消息完整性和凭据持有情况。PRIORITY:指示发起方候选的优先级,帮助对端处理检查及可能的对端反射候选。ICE-CONTROLLING或ICE-CONTROLLED:表明 ICE Agent 的角色,并携带 tie-breaker,用于处理角色冲突。USE-CANDIDATE:由 controlling Agent 在适当的常规检查中请求提名该候选对;它不是所有检查请求都必须携带的字段。
检查响应中的 XOR-MAPPED-ADDRESS 表示接收方观察到的请求源地址映射信息。它可以帮助发起方发现服务器反射候选,但单独出现该字段并不能证明这条候选对已经被选为最终通信路径。
STUN 鉴权与成功判定
ICE 连通性检查并非仅发送一个普通 UDP 数据包。双方需要使用协商阶段得到的 ICE 凭据验证请求。接收方依据 USERNAME 确定对应的远端会话,再使用预期密码校验 MESSAGE-INTEGRITY;不能验证的请求不应被当成有效的 ICE 检查成功。
下面是一个用于理解字段的简化示意,并非可直接发送的完整 STUN 报文。真实报文还包括消息头、长度、事务 ID、属性编码及相应的完整性计算。
| 检查阶段 | 需要观察的内容 | 可以得出的结论 |
|---|---|---|
| 发送请求 | 目标候选地址、事务 ID、USERNAME、MESSAGE-INTEGRITY |
检查已发起,尚不能判定可达 |
| 收到成功响应 | 响应类型与事务 ID 对应,响应通过必要的校验 | 此次检查成功,可将该候选对标记为可用 |
| 收到 STUN 错误响应 | 错误码及关联事务 ID | 检查失败或需要按错误原因处理 |
| 等待超时 | 在配置的检查等待期限内没有匹配响应 | 本次检查未成功,需按 ICE 调度规则决定后续处理 |
只有与当前检查事务匹配、通过协议校验的成功响应才能作为检查成功的证据。不能把任意 UDP 数据、其他事务的 STUN 响应或仅仅收到对端数据包视为检查成功。
候选对状态如何变化
ICE Agent 通常将候选对维护在检查清单中。常见状态包括 Frozen、Waiting、In-Progress、Succeeded 和 Failed。这些状态描述的是检查调度与连通性检查结果,不应直接等同于应用数据已经畅通或媒体已经开始传输。
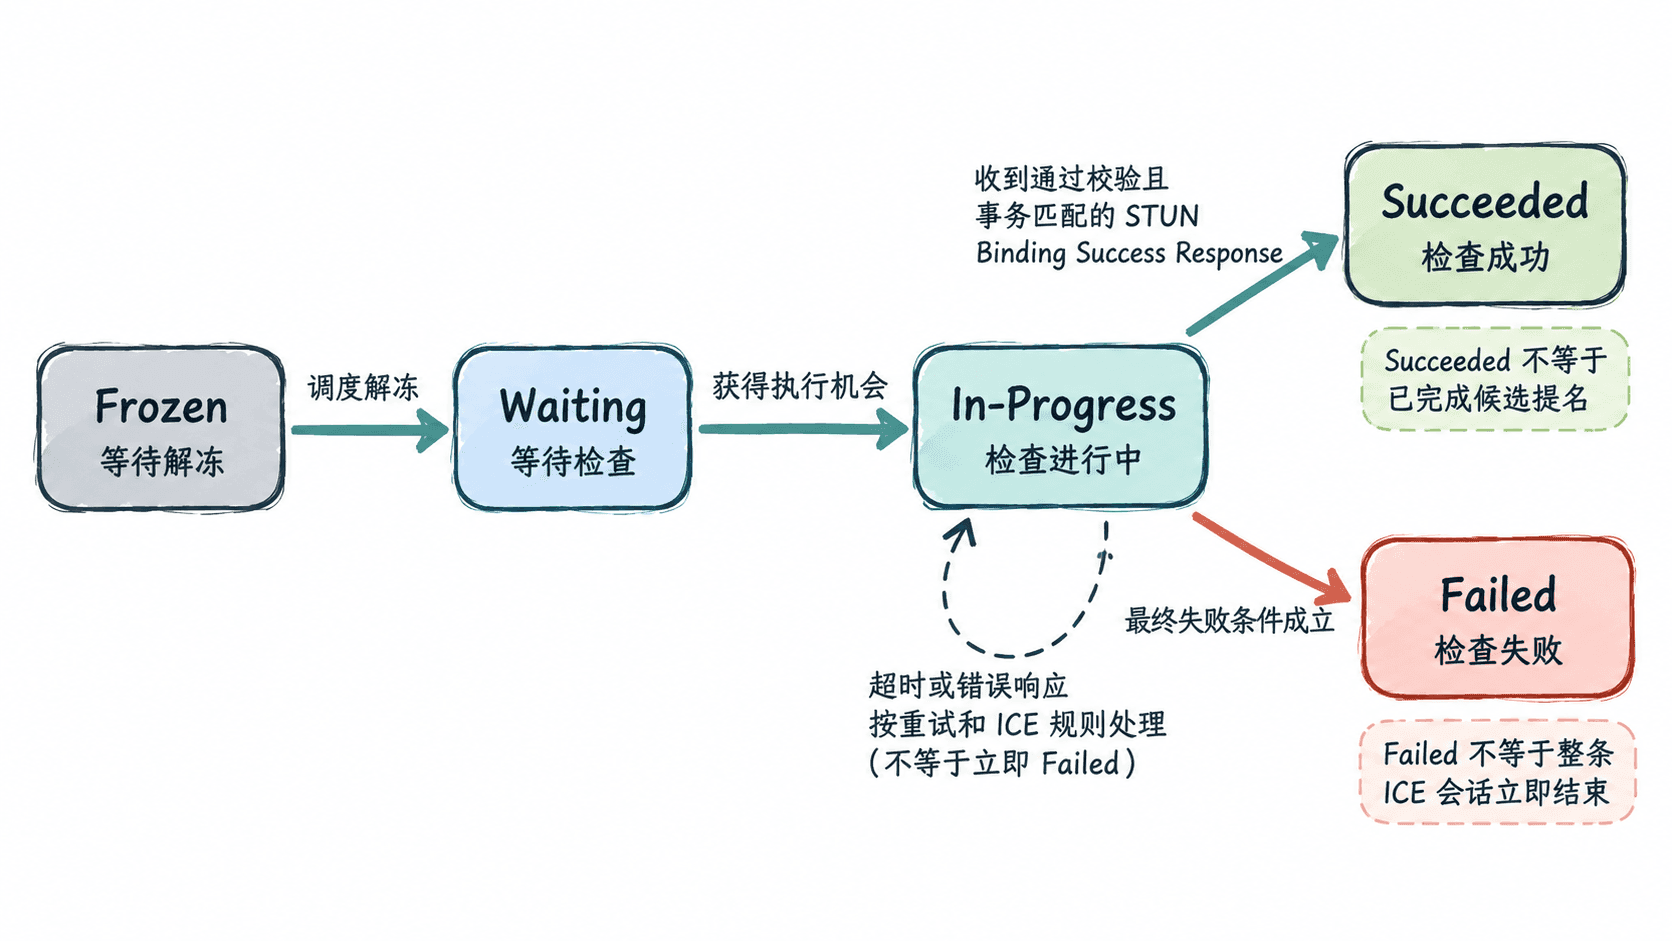
成功响应使本次连通性检查获得成功证据,候选对可以进入 Succeeded。若请求没有成功,则 Agent 会根据检查重传、计时器和协议规则继续等待或重试;达到最终失败条件后,该候选对才标记为 Failed。具体重传时机由 ICE 实现和协议参数决定,不应把某个固定等待秒数视为所有实现通用的规则。
即使候选对为 Succeeded,也仍要区分“检查成功”和“候选对已提名并用于后续通信”。常规检查中的成功结果会参与候选对选择;controlling Agent 通过提名机制表达使用意图,接收端完成相应处理后,双方才能依据 ICE 规则确定所选路径。
触发式检查解决什么问题
触发式检查(Triggered Check)用于响应对端已经发起的检查。当某个 Agent 收到来自对端、通过必要验证的连通性检查请求时,可以把对应的候选对加入或提升到检查调度队列,优先安排本地反向检查,而不必完全等待原先的常规检查顺序。
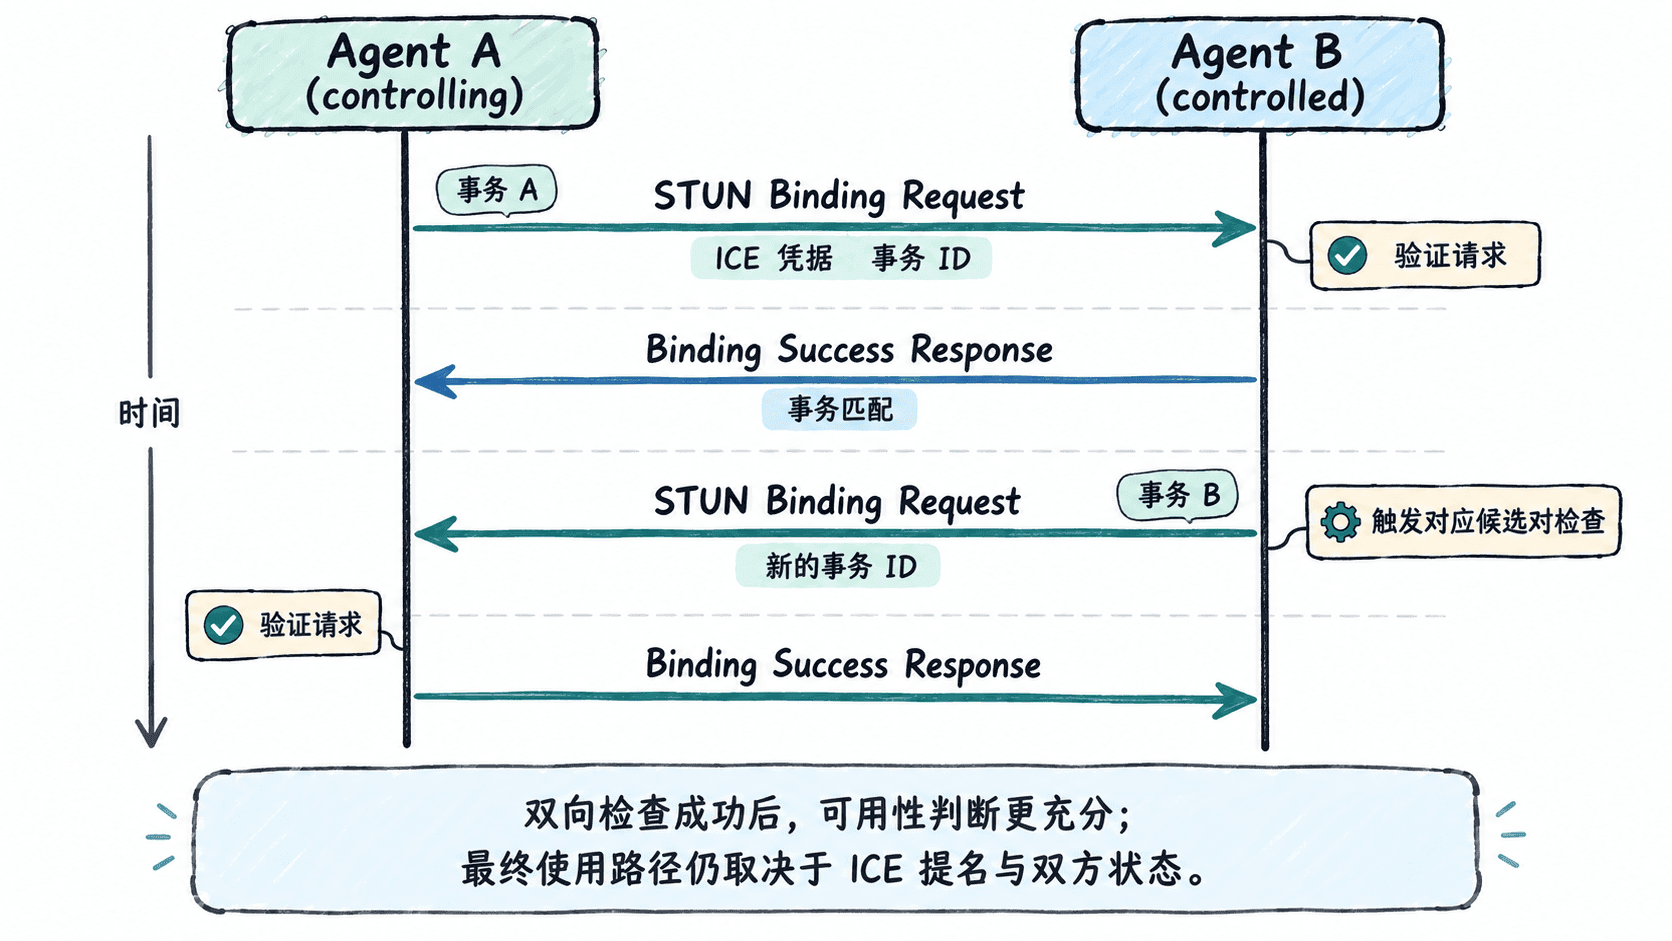
例如,A 先对 B 发起检查,B 收到并验证请求后,不仅需要向 A 返回响应,还可能触发 B 到 A 的反向检查。反向检查使用自己的事务 ID 与消息认证信息,因此它不是重复发送 A 的原始请求。双向检查有助于双方验证相应方向的候选路径,并推动检查流程及时收敛。
触发式检查并不意味着绕过鉴权,也不意味着收到任何来自网络的 UDP 数据就立即建立连接。实现必须先按 ICE/STUN 规则识别请求、验证凭据和消息完整性,再根据候选对与检查清单状态安排后续任务。
实际检查时怎样定位问题
排查时应同时记录候选对、事务 ID、请求与响应类型、校验结果、重传次数和状态变化。以下是建议的日志字段格式示例;它是应用自行定义的诊断记录,不是 STUN 协议要求的标准日志格式。
{
  "event": "ice-check-result",
  "localCandidateId": "local-udp-1",
  "remoteCandidateId": "remote-udp-2",
  "transactionId": "<ID>",
  "requestType": "Binding Request",
  "responseType": "Binding Success Response",
  "integrityValid": true,
  "pairState": "Succeeded"
}
预期结果:在日志中看到与该检查对应的事务 ID、通过完整性校验的成功响应,以及候选对状态更新为 Succeeded。<ID> 只是占位符,实际事务 ID 由 STUN 事务生成机制提供。
如果状态一直停在 In-Progress,先检查目标地址与端口是否正确、两端是否使用匹配的 ICE 凭据、UDP 报文是否被 NAT 或防火墙过滤,以及返回包是否到达发起端。若收到 STUN 错误响应,则先根据错误码定位凭据、角色冲突或请求格式等问题;不要直接把所有失败归因于 NAT。
排查时尤其要避免三种误判:把发送成功当成对端可达,把任意 STUN 响应当成当前事务的成功,以及把 Succeeded 当成最终媒体路径已经提名。将事务匹配、消息鉴权、候选对状态和提名结果分别记录,才能明确故障发生在哪一个环节。