
P2P 与分布式存储 / 系统课时
用网络命名空间搭双 NAT 拓扑
用网络命名空间搭双 NAT 拓扑
本课使用 Linux 网络命名空间和虚拟网卡搭建两个相互隔离的 NAT 出口,模拟不同内网中的 P2P 节点。完成后,你可以检查路由、验证跨网通信,并为后续 UDP 打洞实验准备可重复的网络环境。
学习目标
- 使用
ip netns、veth和 Linux 路由构建双 NAT 拓扑。 - 配置两个独立的 IPv4 转发与源地址转换出口。
- 通过连通性测试和抓包确认报文经过的网络路径。
拓扑规划与前置检查
实验使用 Linux 主机上的四个网络命名空间:客户端 A、路由器 NAT-A、客户端 B、路由器 NAT-B。两个 NAT 路由器通过独立的外部链路连接到实验公共网段,客户端分别处于不同的私有网段。
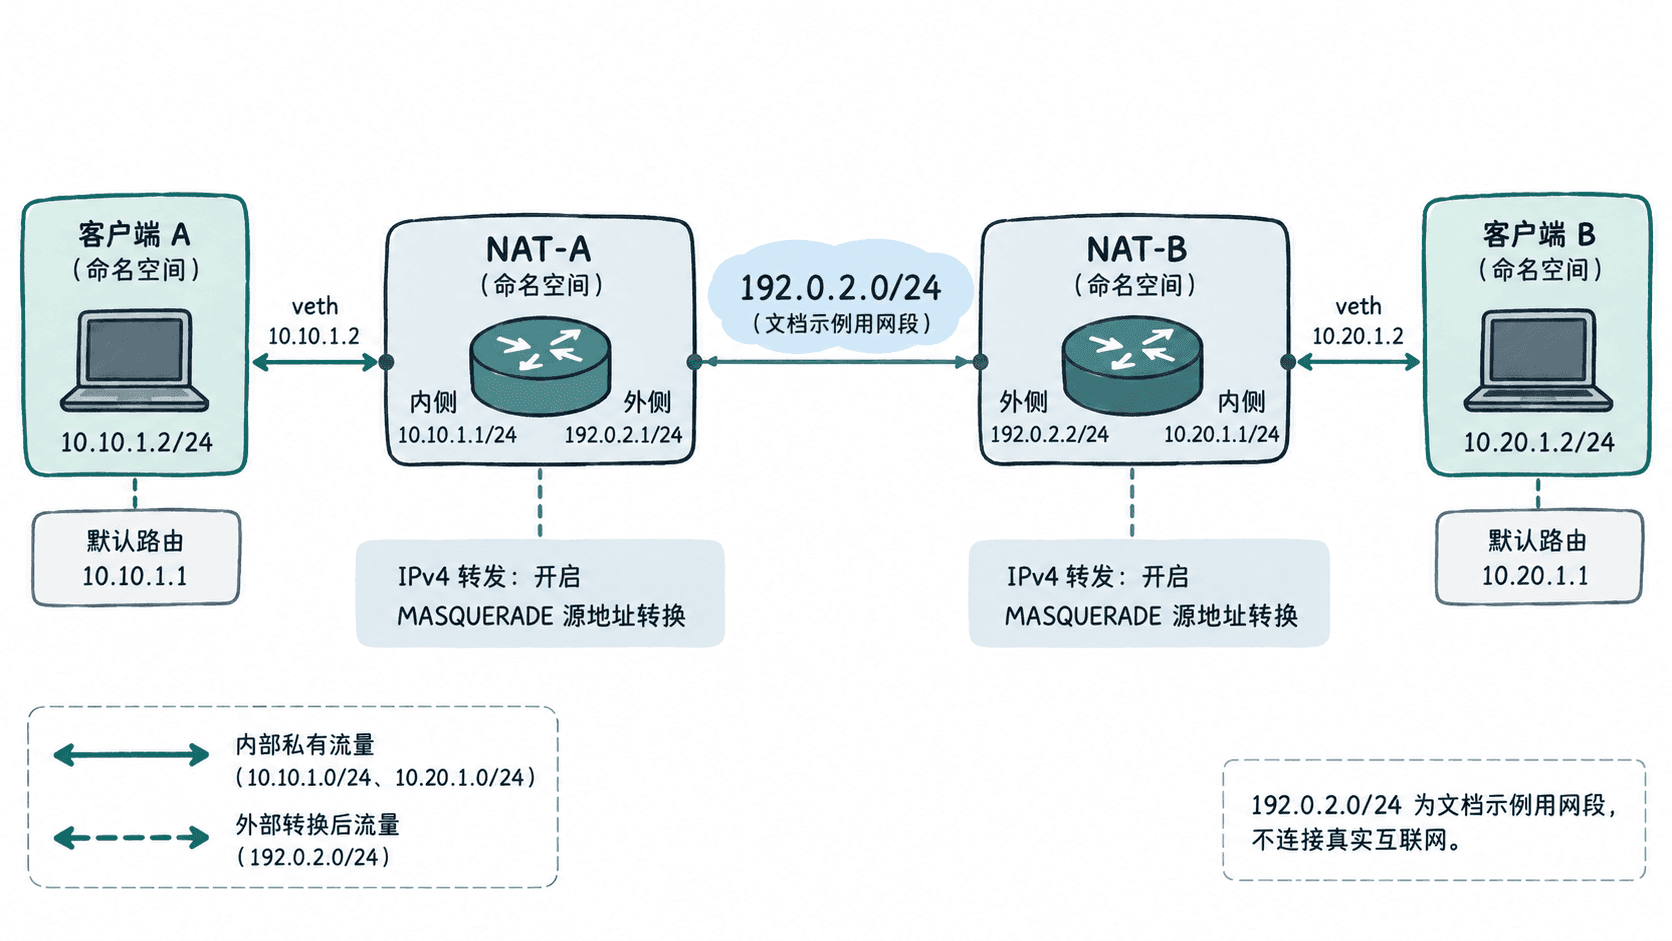
本实验使用以下地址,所有命令需要在具备 iproute2、iptables 和 root 权限的 Linux 环境中执行。建议使用独立虚拟机;不要直接在承载生产业务的主机上改动防火墙。
| 对象 | 接口地址 | 默认路由或下一跳 |
|---|---|---|
| 客户端 A | 10.10.1.2/24 |
10.10.1.1 |
| NAT-A 内侧 | 10.10.1.1/24 |
外侧 192.0.2.1/24 |
| 客户端 B | 10.20.1.2/24 |
10.20.1.1 |
| NAT-B 内侧 | 10.20.1.1/24 |
外侧 192.0.2.2/24 |
| 外部实验网 | 192.0.2.0/24 |
NAT-A 与 NAT-B 直连 |
192.0.2.0/24 是文档示例网段,适合隔离实验,不代表真实公网地址。这个拓扑可以测试两个私有网络经各自 NAT 对外发送报文,但不能单凭地址配置就证明已经模拟出所有真实 NAT 的映射和过滤行为。
创建命名空间与虚拟链路
veth 是成对出现的虚拟以太网接口。一端发送的以太网帧会从另一端进入。先创建四个命名空间,再创建三组链路:客户端 A 到 NAT-A、客户端 B 到 NAT-B,以及 NAT-A 到 NAT-B 的外部链路。
执行以下完整 Shell 脚本。脚本先删除同名实验对象,因此只应在专用实验环境运行。
#!/usr/bin/env bash
set -euo pipefail

# 仅清理本实验使用的固定名称。
for ns in p2p-a p2p-nat-a p2p-b p2p-nat-b; do
  ip netns del "$ns" 2>/dev/null || true
done
for dev in veth-a veth-na veth-b veth-nb veth-wan-a veth-wan-b; do
  ip link del "$dev" 2>/dev/null || true
done

for ns in p2p-a p2p-nat-a p2p-b p2p-nat-b; do
  ip netns add "$ns"
  ip -n "$ns" link set lo up
done

# 内侧链路:客户端 A <-> NAT-A,客户端 B <-> NAT-B。
ip link add veth-a type veth peer name veth-na
ip link set veth-a netns p2p-a
ip link set veth-na netns p2p-nat-a
ip link add veth-b type veth peer name veth-nb
ip link set veth-b netns p2p-b
ip link set veth-nb netns p2p-nat-b

# 外侧链路把两个实验 NAT 路由器接到同一测试网段。
ip link add veth-wan-a type veth peer name veth-wan-b
ip link set veth-wan-a netns p2p-nat-a
ip link set veth-wan-b netns p2p-nat-b

ip -n p2p-a addr add 10.10.1.2/24 dev veth-a
ip -n p2p-nat-a addr add 10.10.1.1/24 dev veth-na
ip -n p2p-b addr add 10.20.1.2/24 dev veth-b
ip -n p2p-nat-b addr add 10.20.1.1/24 dev veth-nb
ip -n p2p-nat-a addr add 192.0.2.1/24 dev veth-wan-a
ip -n p2p-nat-b addr add 192.0.2.2/24 dev veth-wan-b

for item in \
  "p2p-a veth-a" \
  "p2p-nat-a veth-na" \
  "p2p-nat-a veth-wan-a" \
  "p2p-b veth-b" \
  "p2p-nat-b veth-nb" \
  "p2p-nat-b veth-wan-b"; do
  read -r ns dev <<< "$item"
  ip -n "$ns" link set "$dev" up
done

ip -n p2p-a route add default via 10.10.1.1
ip -n p2p-b route add default via 10.20.1.1

echo "Namespace and veth topology created"
预期输出:
Namespace and veth topology created运行 ip netns list 应能看到四个命名空间。这里先建立接口和路由,还没有启用 IPv4 转发或 NAT;此时客户端 A 无法直接通过路由器访问客户端 B。
启用转发并配置两个 NAT
Linux 路由器默认不一定转发 IPv4 报文。需要分别在 NAT-A 和 NAT-B 命名空间内启用 net.ipv4.ip_forward,并配置源地址转换。由于两个外侧地址属于同一个实验网段,NAT-A 转发到外部链路的报文会以 192.0.2.1 作为转换后的源地址,NAT-B 则使用 192.0.2.2。
执行以下脚本配置内核转发和 iptables 规则:
#!/usr/bin/env bash
set -euo pipefail

for ns in p2p-nat-a p2p-nat-b; do
  ip netns exec "$ns" sysctl -w net.ipv4.ip_forward=1
  ip netns exec "$ns" iptables -P FORWARD DROP
  ip netns exec "$ns" iptables -A FORWARD -i veth-na -o veth-wan-a -j ACCEPT 2>/dev/null || true
  ip netns exec "$ns" iptables -A FORWARD -i veth-nb -o veth-wan-b -j ACCEPT 2>/dev/null || true
done

# NAT-A:允许内侧发往外侧,并允许已建立连接的返回流量。
ip netns exec p2p-nat-a iptables -A FORWARD -i veth-na -o veth-wan-a -j ACCEPT
ip netns exec p2p-nat-a iptables -A FORWARD -i veth-wan-a -o veth-na -m conntrack --ctstate ESTABLISHED,RELATED -j ACCEPT
ip netns exec p2p-nat-a iptables -t nat -A POSTROUTING -o veth-wan-a -j MASQUERADE

# NAT-B:规则方向与 NAT-A 对应。
ip netns exec p2p-nat-b iptables -A FORWARD -i veth-nb -o veth-wan-b -j ACCEPT
ip netns exec p2p-nat-b iptables -A FORWARD -i veth-wan-b -o veth-nb -m conntrack --ctstate ESTABLISHED,RELATED -j ACCEPT
ip netns exec p2p-nat-b iptables -t nat -A POSTROUTING -o veth-wan-b -j MASQUERADE

echo "IPv4 forwarding and NAT rules configured"
预期输出会包含两条 net.ipv4.ip_forward = 1 设置结果,最后一行是:
IPv4 forwarding and NAT rules configured注意:上面的转发配置必须与实际接口名相符。若脚本执行后提示 No chain/target/match by that name、接口不存在或规则方向错误,应先检查 ip -n p2p-nat-a link 和 ip -n p2p-nat-b link,再检查内核是否提供 nf_nat、nf_conntrack 等所需功能。为避免重复运行时累积规则,正式复现实验建议每次先删除命名空间并重新创建拓扑。
验证路由、NAT 与报文路径
先从客户端 A 测试 NAT-A 的内侧网关和外侧地址,再从客户端 B 执行相同检查。不要一开始就用跨客户端 ping 判断 NAT 是否成功,因为 ICMP 过滤策略、转发规则和连接跟踪状态都可能影响结果。
ip netns exec p2p-a ping -c 2 10.10.1.1
ip netns exec p2p-b ping -c 2 10.20.1.1
ip netns exec p2p-nat-a ping -c 2 192.0.2.2
ip netns exec p2p-nat-b ping -c 2 192.0.2.1
预期结果:四个测试在接口状态正常、实验路由未被其他规则阻断时均可收到回应。若某一步失败,先检查该命名空间中的地址和链路状态:
ip -n p2p-a addr show
ip -n p2p-a route show
ip -n p2p-nat-a route show
ip netns exec p2p-nat-a iptables -t nat -S
ip netns exec p2p-nat-a iptables -S FORWARD
预期结果:客户端 A 有连接网关 10.10.1.1 的直连路由和经该网关的默认路由;NAT-A 有连接 10.10.1.0/24、192.0.2.0/24 的直连路由,NAT 表中存在外侧接口的 MASQUERADE 规则,FORWARD 链中存在允许内侧出站与已建立返回流量的规则。
若要直接观察 NAT 前后的报文,可以在外侧接口启动抓包。以下命令只需在其中一个终端运行,然后在另一个终端执行客户端 A 到 192.0.2.2 的 ping:
ip netns exec p2p-nat-a tcpdump -ni veth-wan-a 'icmp'预期结果:抓包中出站请求的源地址应为 192.0.2.1,而不是客户端原始地址 10.10.1.2。若抓包工具提示权限不足,需要以 root 权限执行;若没有报文,则检查客户端默认路由、ip_forward、FORWARD 链和 NAT 规则的出口接口是否一致。
区分实验 NAT 与真实 UDP 打洞
当前拓扑把 NAT-A 和 NAT-B 接在同一外部二层网段,适合验证报文经过路由器、源地址转换和连接跟踪的基本行为。它没有自动模拟真实公网中的端点相关映射、过滤策略、运营商级 NAT 或公网防火墙,因此不能直接据此判断 UDP 打洞成功率。
开始 UDP 实验前,建议再加入一个独立的外部观察节点或 UDP 服务器,用它记录每个客户端发出的 UDP 源地址与源端口。随后让 A、B 分别主动发送 UDP 数据报,并比较同一内侧 socket 面向不同目的地址时,外侧观察到的映射是否相同。改变映射和过滤策略时应一次只调整一个因素,并保存抓包结果,才能明确失败来自路由、NAT 映射还是入站过滤。