
P2P 与分布式存储 / 系统课时
识别直连节点与辅助服务器职责
识别直连节点与辅助服务器职责
本课通过双 NAT 通信场景区分通信双方、信令服务器、STUN 与 TURN 的职责。完成后,你可以根据连接建立过程识别控制消息和业务数据的流向,并判断连接使用了 P2P 直连还是中继转发。
学习目标
- 区分信令、STUN、TURN 与 P2P 通信双方的职责。
- 根据地址发现和连接协商过程判断数据是否经过中继。
- 用一组可观察的网络日志验证连接路径。
双 NAT 场景中有哪些角色
假设节点 A 和节点 B 分别位于不同家庭路由器后面。A 的内网地址是 192.168.1.10:5000,B 的内网地址是 192.168.2.20:6000。两个路由器都执行网络地址转换(NAT),外部节点不能直接把这些私有地址当作公网目的地址访问。
- 通信双方 A、B:真正发送和接收应用数据的 P2P 节点,各自维护本地套接字,并尝试建立可用路径。
- 信令服务器:交换双方的候选地址、会话标识和连接协商消息。它帮助双方“知道该尝试连接谁”,通常不转发后续业务数据。
- STUN 服务器:让节点观察自己从外部网络看来使用的映射地址,例如公网 IP 与端口。它提供地址发现信息,但不保证两个节点一定可以直连。
- TURN 服务器:当双方无法建立可用的直接路径时,充当数据中继。双方分别与 TURN 建立连接,再由 TURN 转发双方的数据。
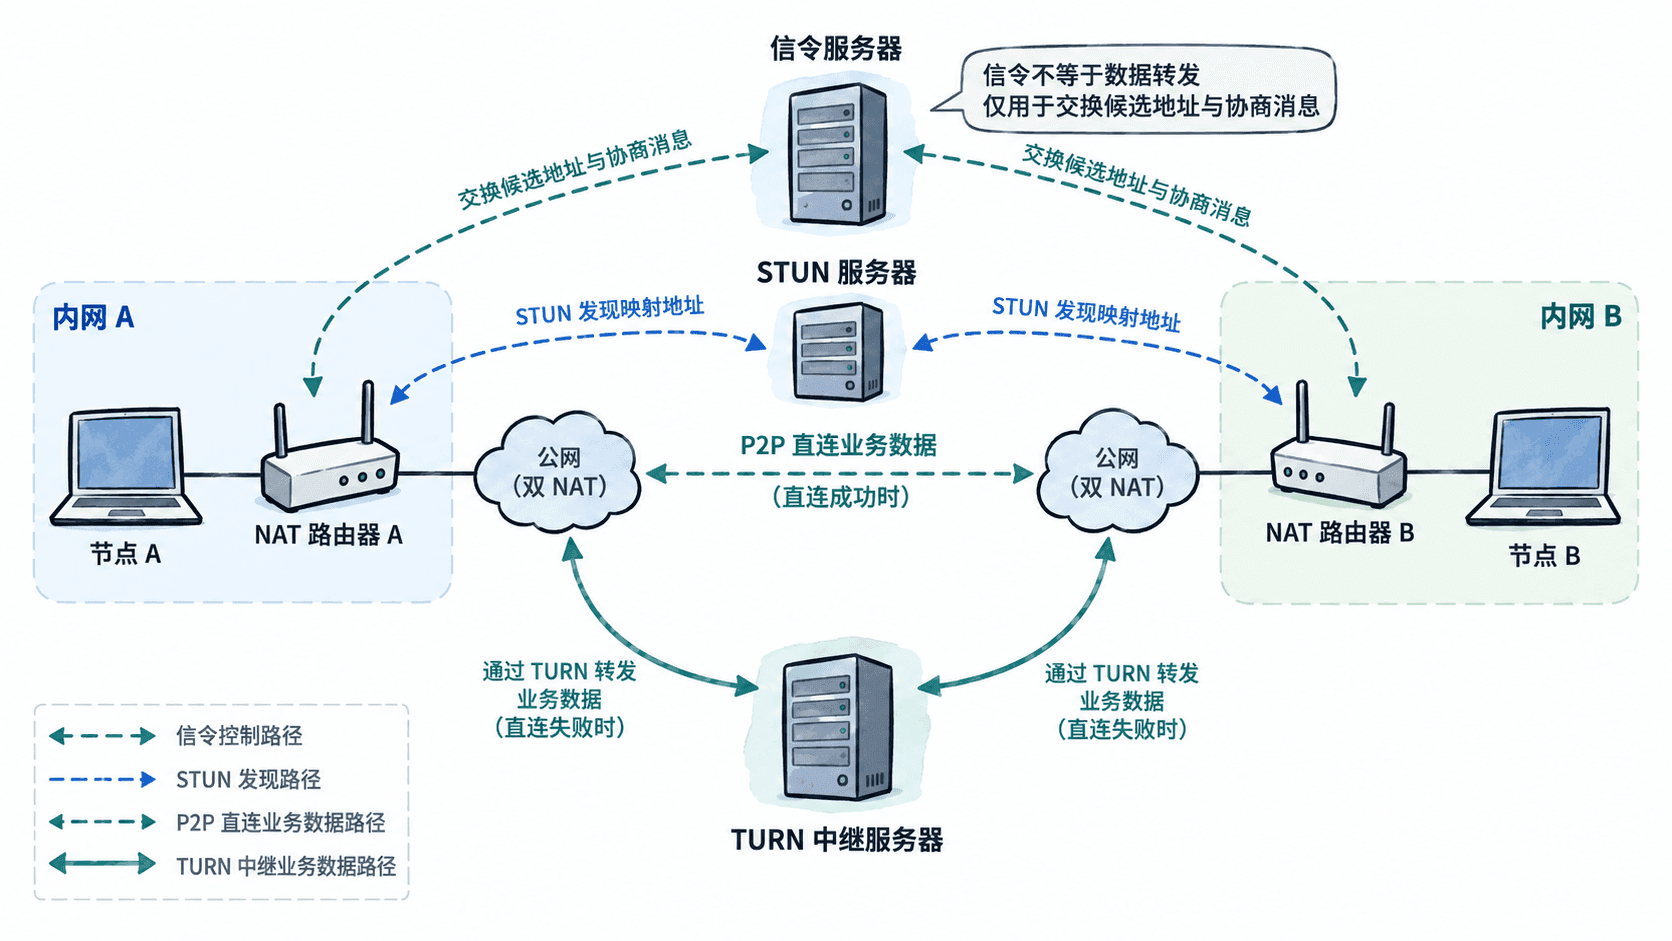
信令、STUN 和 TURN 如何协作
这三类辅助服务解决的问题不同,不能互相替代。一次典型连接协商可按以下顺序观察:
- A、B 向信令服务器发送加入会话或建立连接的请求。
- 双方通过 STUN 获取可观察到的外部映射地址,并收集本地可用的候选地址。
- 信令服务器把双方的候选地址及必要的协商信息转交给对方。
- A、B 依次尝试适用的候选地址组合,通过 NAT 穿透机制建立直接路径。
- 如果直连尝试失败,应用根据协商结果使用 TURN 中继路径;业务数据此时经过 TURN 转发。
注意,第 4 步不是所有网络都能成功。NAT 映射与过滤行为、防火墙规则、运营商网络限制以及 UDP 是否可用,都会影响结果。取得 STUN 映射地址不等于获得从任意外部节点访问该地址的保证。
用报文和日志判断实际路径
实验中可给节点、信令服务、STUN 和 TURN 分配不同日志前缀,并记录时间、目标地址、连接状态和数据路径。判断时重点看业务报文最终发往哪个对端,而不是只看信令协商是否成功。
例如,下列内容是建议采用的日志格式示例,可用于对照实际程序日志;它不是某个特定库自动生成的固定输出:
[A] signaling: candidates exchanged with peer=B
[A] stun: mapped address=203.0.113.10:41000
[A] connectivity: direct candidate pair succeeded
[A] data-path: peer=198.51.100.20:52000 transport=udp relay=false
预期结果
候选地址已交换
已观察到外部映射地址
直接候选路径建立成功
业务数据路径标记为非中继
以上公网地址属于文档示例网段,不能直接用于真实公网连通性测试。实际地址、端口和日志字段取决于运行环境及所用网络库。若日志显示 relay=true,或连接目标是配置的 TURN 中继地址,应进一步核对是否启用了中继路径;仅看到 TURN 分配成功并不能单独证明当前业务数据一定经过 TURN。
直连与中继的选择标准
| 检查项 | P2P 直连 | TURN 中继 |
|---|---|---|
| 业务数据经过哪里 | A 与 B 之间的直接网络路径 | 经 TURN 服务器转发 |
| 辅助服务器是否必需 | 信令和地址发现可能需要;具体实现可不同 | 需要可用的 TURN 服务及中继分配 |
| 资源成本 | 通常减少中继带宽开销 | 消耗中继带宽,并增加服务器负载 |
| 连接可靠性 | 受 NAT 类型、过滤策略和网络环境影响 | 适用于直连失败但双方仍能访问中继的场景 |
| 验证方式 | 确认选中的对端是远端节点,且业务流量走直接路径 | 确认选中中继候选,并检查 TURN 会话和转发流量 |
排查时按照“信令是否交换成功、候选地址是否收集、直连是否成功、是否回退中继”的顺序检查。这样可以区分控制面协商失败与实际数据路径不可用,避免把信令服务器误认为所有 P2P 数据都必经的中心节点。