
P2P 与分布式存储 / 系统课时
用 Permission 约束中继转发
用 Permission 约束中继转发
TURN 中继分配成功后,并不意味着任意公网主机都能通过该分配向客户端发送数据。本课使用 coturn 和两个不同来源的 UDP 测试端点,观察 Permission 如何按对端 IP 放行或丢弃数据,并验证授权更新、过期与端口变化的影响。
学习目标
- 理解 TURN Permission 的创建方式、IP 匹配范围及有效期。
- 使用 coturn 与可执行测试脚本验证授权和未授权来源的转发差异。
- 区分 Permission、ChannelBind 与 TURN 凭证认证,避免错误的安全假设。
Permission 控制哪一段流量
TURN 客户端通过 Allocate 请求获得服务器上的中继地址(Relayed Transport Address)。外部 Peer 向该地址发送 UDP 数据时,TURN 服务器先检查对应 Allocation 是否存在,再检查该 Peer 的源 IP 是否具有有效 Permission。没有匹配 Permission 的数据会被静默丢弃,不会作为 Data Indication 或 ChannelData 交付客户端。
Permission 由已认证的 TURN 客户端通过 CreatePermission 请求创建,也可以由成功的 ChannelBind 请求创建或刷新。外部 Peer 不能仅凭知道中继地址就为自己创建 Permission。
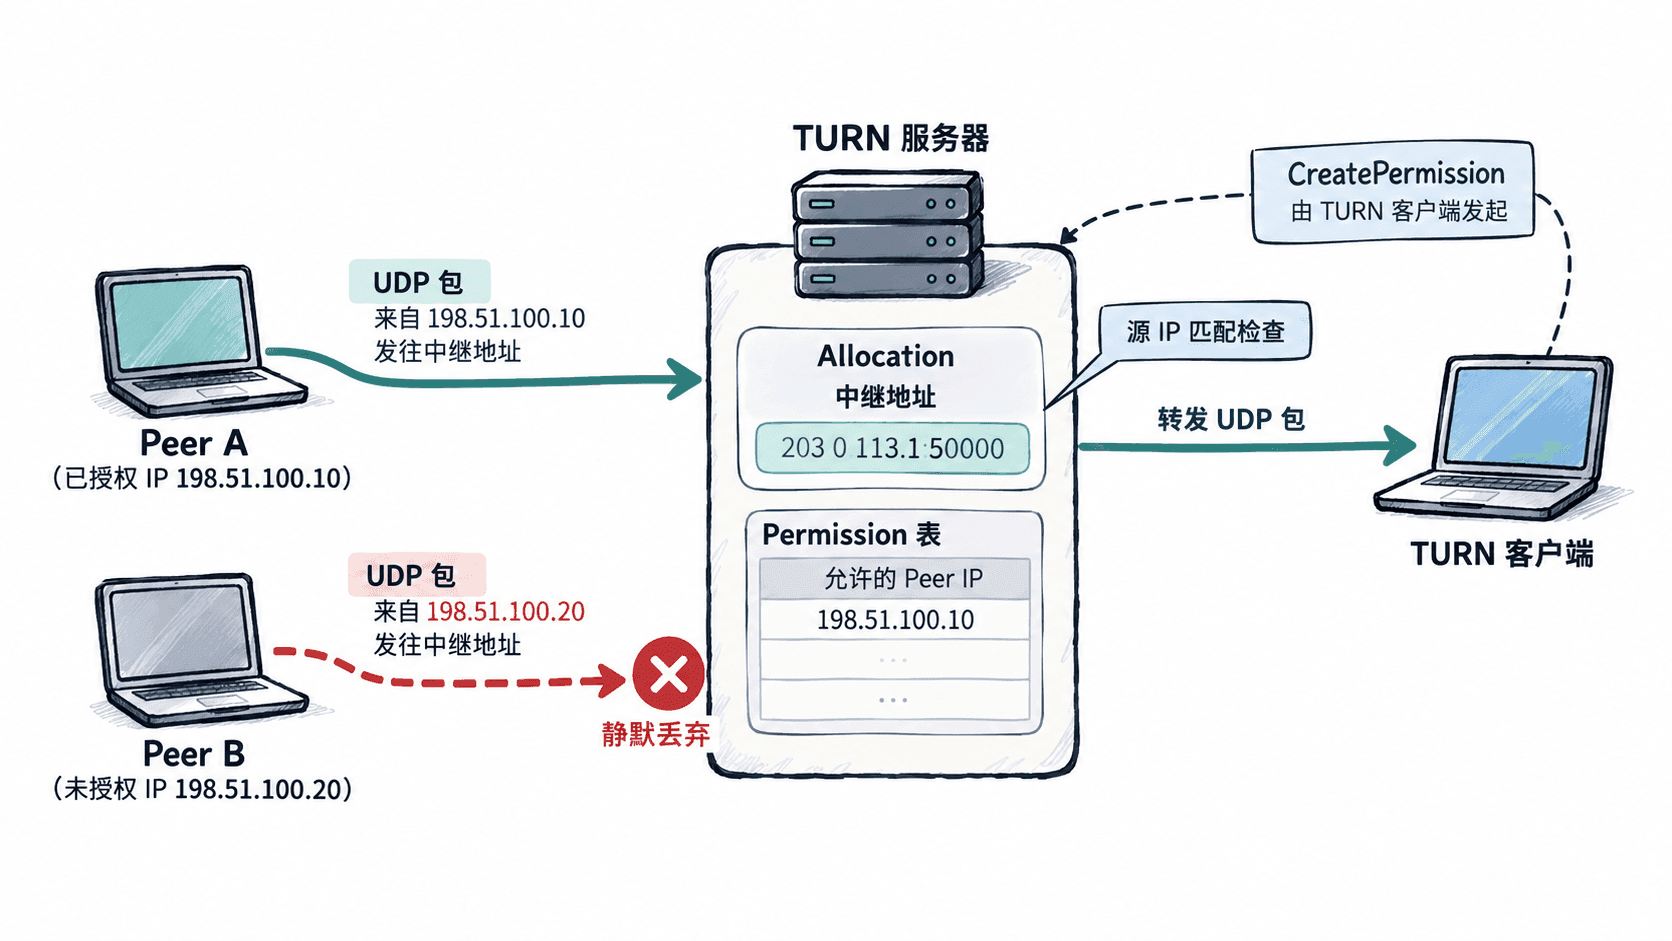
Permission 的匹配单位是对端 IP 地址,而不是完整的 IP:Port。假设客户端允许 198.51.100.10,那么该地址的 UDP 5000 和 6000 端口都能通过同一 Permission 的入站检查;198.51.100.20 即使使用 5000 端口,也不会因此获得授权。
| 检查项目 | 行为 |
|---|---|
| Permission 所属范围 | 单个 Allocation |
| 匹配字段 | Peer IP 地址 |
| 默认有效期 | 300 秒 |
| 创建或刷新 | CreatePermission 或成功的 ChannelBind |
| 未授权来源 | 入站数据静默丢弃 |
| Allocation 被删除 | 对应 Permission 一并失效 |
搭建可重复的验证环境
建议使用 Linux 实验环境:一台 coturn 服务器、一台 TURN 客户端,以及拥有两个不同源 IP 的 UDP Peer。可使用三台虚拟机或三个独立网络命名空间。这里采用真实可用的 coturn 与 Python 标准库;Python 负责生成和接收 UDP 报文,TURN 控制消息由支持 RFC 5766 的客户端实现发送。
以下是适用于 coturn 4.6.x 的实验配置片段,保存为 /etc/turnserver.conf,并将监听地址替换为实际服务器地址。示例使用长期凭证机制,固定用户名和密码仅供隔离实验环境使用。
listening-port=3478
listening-ip=0.0.0.0
fingerprint
lt-cred-mech
realm=turn-lab.example
user=labuser:replace-with-strong-secret
min-port=49160
max-port=49200
no-cli
turn-lab.example 是示例 Realm,不要求在实验中实际解析。生产部署必须使用真实的 Realm、强凭证和合适的 TLS 或 DTLS 保护;服务器处于 NAT 后方时,还需要按部署拓扑配置 external-ip,不能直接照搬此配置。
安装与启动命令以 Debian 或 Ubuntu 上的软件包方式为例:
sudo apt-get update
sudo apt-get install -y coturn python3
sudo turnserver -c /etc/turnserver.conf -v
预期结果:进程启动并监听 UDP 3478;终端会显示 coturn 的启动和监听日志,具体文本随版本而异。另开终端检查监听端口:
sudo ss -lun | grep ':3478 '预期输出示例:
UNCONN 0 0 0.0.0.0:3478 0.0.0.0:*实际地址与进程信息可能不同。还应确保防火墙允许 UDP 3478 以及配置的中继端口范围,并让两个 Peer 的报文在服务器处呈现不同源 IP。
创建 Permission 并比较两种来源
实验前由 TURN 客户端完成认证 Allocate,取得中继地址 R。之后客户端发送 CreatePermission 请求,其 XOR-PEER-ADDRESS 指向 Peer A 的 IP 198.51.100.10。这是文档示例地址,实际实验必须替换为 Peer A 在 TURN 服务器上可见的真实源 IP。
CreatePermission 是 STUN 格式的 TURN 控制请求。长期凭证模式下需要正确处理认证挑战、Realm、Nonce 和消息完整性;不要把未经认证的普通 UDP 数据包当成 CreatePermission 请求。
可以使用已集成 TURN 的测试客户端或现有 TURN 协议库完成 Allocate 和 CreatePermission。确认客户端收到成功响应后,再运行下面的 UDP 发包脚本。它只负责 Peer 侧发送,不负责创建 TURN Allocation。
import socket
import sys

if len(sys.argv) != 4:
    raise SystemExit('用法: python3 peer_send.py <中继IP> <中继端口> <标识>')

relay_ip = sys.argv[1]
relay_port = int(sys.argv[2])
label = sys.argv[3]

# 每个Peer从各自网络环境发送,保证服务器看到不同源IP。
with socket.socket(socket.AF_INET, socket.SOCK_DGRAM) as sock:
    payload = f'permission-test:{label}'.encode('utf-8')
    sock.sendto(payload, (relay_ip, relay_port))
    print(f'sent {payload.decode()}')
保存为 peer_send.py。分别在 Peer A 与 Peer B 的主机上执行,替换 R 的地址与端口:
python3 peer_send.py <RELAY_IP> <RELAY_PORT> A
python3 peer_send.py <RELAY_IP> <RELAY_PORT> B
预期输出分别为:
sent permission-test:A
sent permission-test:B
这两行只证明本地 sendto 调用成功,不代表 TURN 已转发。真正的验收依据是 TURN 客户端收到的数据:在仅授权 Peer A 的情况下,应收到 A 的负载,不应收到 B 的负载。客户端应检查 Data Indication 的 XOR-PEER-ADDRESS 和 DATA 属性;如果使用已绑定 Channel,则按 ChannelData 格式检查。
| 测试条件 | TURN 客户端预期观察 |
|---|---|
| A 已授权,A 发包 | 收到 A 的数据 |
| B 未授权,B 发包 | 收不到 B 的数据 |
| 新增 B 的 Permission,B 发包 | 收到 B 的数据 |
| A 的 Permission 过期且未刷新,A 发包 | 收不到 A 的数据 |
为了避免把网络故障误判为 Permission 过滤,必须先证明 A 的数据可以正常到达,再测试 B。随后为 B 创建 Permission 并重试,确认同一条网络路径在授权后可以工作。发送端的 IP 必须以 TURN 服务器实际看到的源地址为准,不能只依据主机内部的私网地址。
验证过期、刷新与端口边界
按照 RFC 5766,Permission 的有效期为 300 秒,成功的 CreatePermission 可以刷新对应 Peer IP 的 Permission。ChannelBind 成功时也会创建或刷新对应 Permission,但 Channel Binding 自身的有效期为 600 秒,两者不能混为一谈。
可以使用下列实验时间线验证,测试时不要让 TURN 客户端自动刷新 Permission:
- 在 t=0 秒成功创建 A 的 Permission,立即从 A 发送报文,确认客户端收到。
- 在 t=30 秒让 A 改用另一个 UDP 源端口发送,确认仍可通过 IP 匹配;必须保证其公网源 IP 不变。
- 在 t=240 秒再次成功发送 CreatePermission,刷新 A 的有效期。
- 在 t=310 秒从 A 发包,预期仍能接收,因为距离最近一次刷新仅 70 秒。
- 停止刷新,到 t=550 秒再次从 A 发包,预期被过滤,因为距离 t=240 秒已超过 300 秒。
如果测试工具在后台自动发送 CreatePermission 或 ChannelBind,过期测试会得到不同结果。应记录最后一次成功授权时间,而不是只记录第一次 Allocate 的时间。
区分 Permission 与 ChannelBind
Permission 和 ChannelBind 经常同时出现在 TURN 客户端中,但职责不同。CreatePermission 只允许指定 IP 的 Peer 数据进入对应 Allocation,不会创建 Channel Number 映射;ChannelBind 则将一个 Channel Number 与特定 Peer IP:Port 绑定,并同时创建或刷新对应 IP 的 Permission。
| 对比项 | CreatePermission | ChannelBind |
|---|---|---|
| 主要用途 | 授权 Peer IP | 建立 Channel 与 Peer 传输地址的绑定 |
| Peer 端口是否参与绑定 | 否 | 是 |
| 是否创建或刷新 Permission | 是 | 是 |
| 是否允许使用 ChannelData | 不单独允许 | 绑定成功后允许 |
| 相关有效期 | Permission 300 秒 | Channel Binding 600 秒;Permission 仍为 300 秒 |
在未建立 Channel Binding 时,客户端可以通过 Send Indication 向已知 Peer 发送数据;TURN 服务器对外部 Peer 入站数据的 Permission 检查仍然适用。Send Indication 本身不会创建或刷新 Permission,也不保证对应 Peer 的返回数据能够进入客户端。
实际项目中,ICE/TURN 实现通常自动管理 Permission 和 Channel Binding。排查中继只通单向时,应先确认 Allocation 存在,再确认 Peer IP 的 Permission 有效,随后检查 Channel Binding、对端源端口与应用层握手状态。
当 A 能通过、B 被过滤、为 B 授权后又能通过,并且停止刷新后 Permission 如期失效,就能证明这条 TURN 中继链路的 IP 授权边界按预期工作。