
P2P 与分布式存储 / 系统课时
协调两端同时发送 UDP 探测
协调两端同时发送 UDP 探测
本课通过双方准备就绪信号协调 UDP 打洞,记录探测报文经过两端 NAT 时的映射与过滤变化。完成后,你可以根据时间戳、源端口和目标地址判断探测是否真正并发、直连为何成功或失败,以及何时应转向中继。
学习目标
- 实现双方就绪确认与定时启动探测,避免一端过早发送。
- 通过抓包区分 NAT 映射变化、入站过滤和应用层超时。
- 使用可量化的时间窗口判断 UDP 直连是否建立。
为什么两端必须协调发送
假设节点 A 位于 NAT-A 后,节点 B 位于 NAT-B 后。信令服务器已经交换双方的公网映射地址,但这并不意味着这些地址允许任意来源的 UDP 报文进入。某些 NAT 会根据远端地址或端口限制入站流量,因此只让 A 单方面发送探测,可能无法打开 B 到 A 的返回路径。
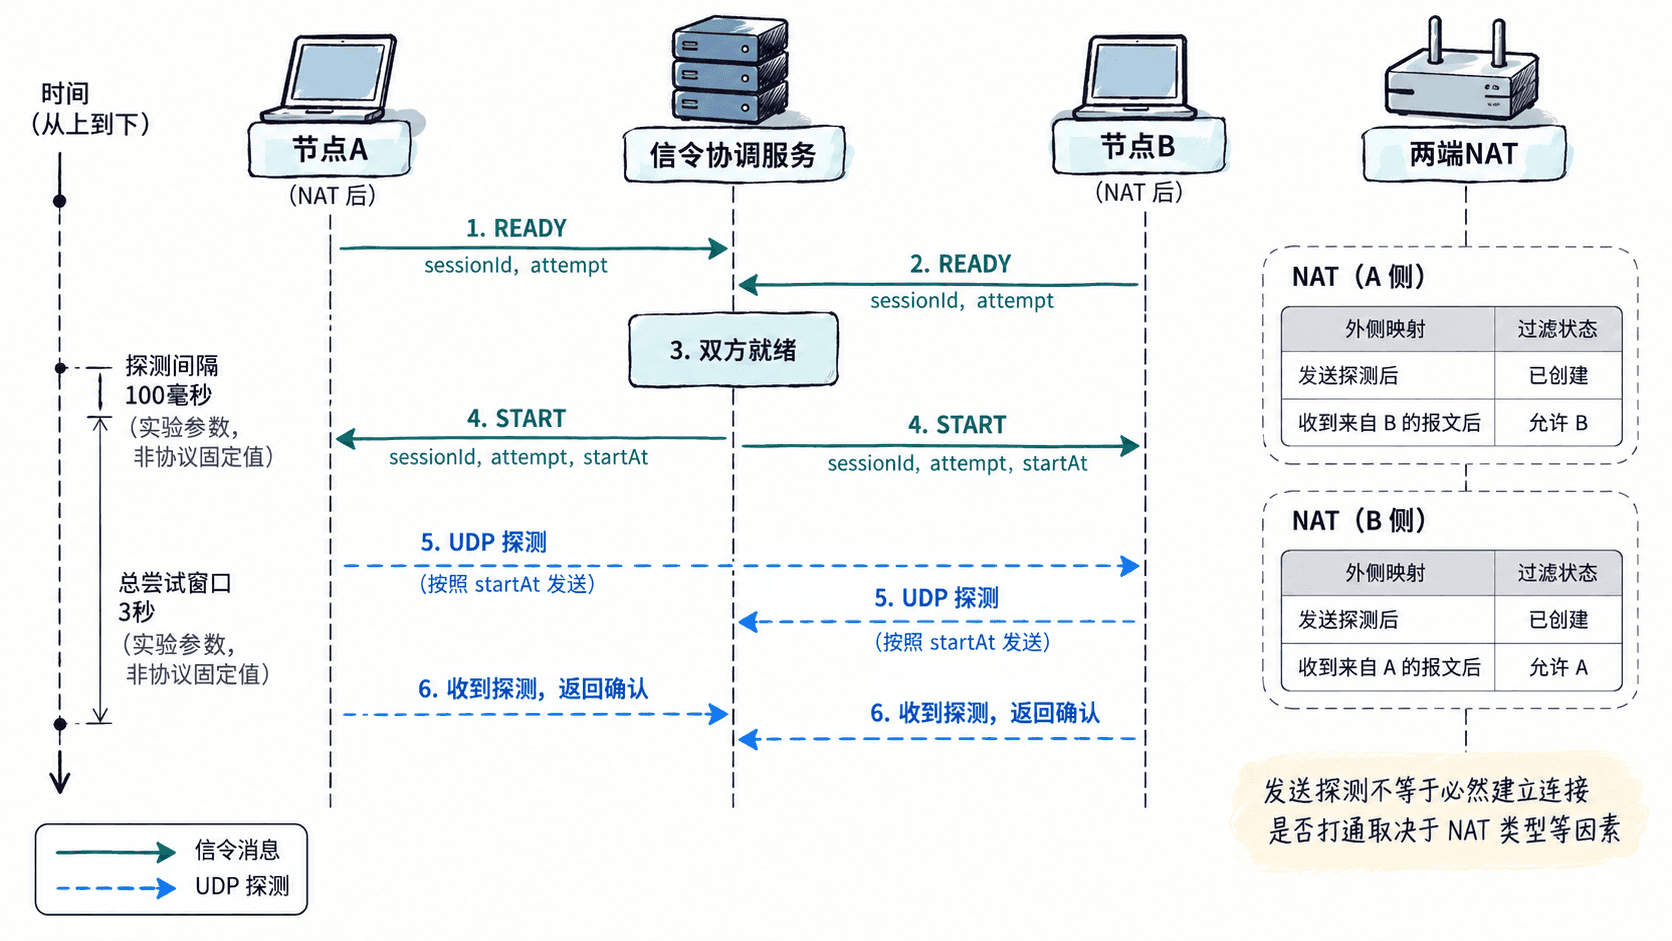
常见做法是双方先通过已经建立的信令连接报告 READY,协调服务确认 A、B 都准备好后,再向双方发送启动指令。两端在约定时间附近向对方的候选公网地址发送 UDP 探测,并在短时间内重复发送。这样可以使两侧的映射或过滤状态在相近时间内建立。
设计就绪协议与启动时刻
协调协议至少需要会话标识、双方身份、候选地址、尝试编号和启动时刻。READY 只表示该端的 UDP socket 已绑定、候选地址可用并准备探测,不代表 NAT 已允许对端入站。协调服务应等到两端都报告就绪后再发出 START。
建议先采用以下实验参数,之后再根据抓包结果调整:
| 参数 | 示例值 | 用途 |
|---|---|---|
| 探测间隔 | 100 ms | 相邻探测之间的等待时间 |
| 尝试窗口 | 3000 ms | 一轮打洞允许持续的最长时间 |
| 启动时间提前量 | 500 ms | 给两端预留接收 START 和调度的时间 |
| 会话超时 | 5000 ms | 清理未完成的协调会话 |
| 最大尝试次数 | 30 | 在 3 秒窗口、100 ms 间隔下限制探测数量 |
如果采用绝对启动时刻 startAt,必须考虑两端时钟偏差。简单实验可以让协调服务在发出 START 后等待 500 ms 再开始探测,但如果两端直接解释各自的本地墙上时钟,时钟不同步就会造成偏差。更稳妥的做法是让双方从收到 START 的单调时钟时间开始计时,或先估算相对于协调服务的时钟偏移。
同一会话的 READY 和 START 应当可以重复处理。服务端通过 sessionId 与 attempt 去重,避免某条信令重发后启动多组互不关联的探测任务。若任一端尚未准备好,服务端应继续等待或在会话超时后返回明确失败原因,而不是假设双方已经就绪。
实现定时并发探测
下面的 Python 示例使用两个独立 UDP socket 模拟两端,并用屏障让它们在同一轮实验中协调启动。它适合在同一台电脑上验证调度逻辑;由于两个 socket 没有处于真实的独立 NAT 后,本例不能证明公网 NAT 穿透成功。
import socket
import threading
import time

HOST = "127.0.0.1"
PORT_A = 41001
PORT_B = 41002
PROBE_INTERVAL = 0.1
ATTEMPT_WINDOW = 3.0
READY = threading.Barrier(2)


def run_probe(name, local_port, remote_port):
    sock = socket.socket(socket.AF_INET, socket.SOCK_DGRAM)
    sock.bind((HOST, local_port))
    sock.settimeout(0.2)

    try:
        print(f"{name} READY {local_port}")
        READY.wait(timeout=2.0)
        start = time.monotonic()
        deadline = start + ATTEMPT_WINDOW
        seq = 0

        while time.monotonic() < deadline:
            seq += 1
            payload = f"PROBE {name} {seq}".encode("utf-8")
            sock.sendto(payload, (HOST, remote_port))

            try:
                data, addr = sock.recvfrom(1024)
                print(f"{name} RX {data.decode()} from {addr[1]}")
            except socket.timeout:
                pass

            time.sleep(PROBE_INTERVAL)
    finally:
        sock.close()


threads = [
    threading.Thread(target=run_probe, args=("A", PORT_A, PORT_B)),
    threading.Thread(target=run_probe, args=("B", PORT_B, PORT_A)),
]

for thread in threads:
    thread.start()
for thread in threads:
    thread.join()
print("PROBE_WINDOW_FINISHED")
预期结果:端口绑定成功且线程在超时范围内通过屏障时,会看到两端的 READY 消息、交错出现的 RX 消息,以及最终的结束标记。具体行数和顺序会因线程调度不同而变化。
A READY 41001
B READY 41002
A RX PROBE B 1 from 41002
B RX PROBE A 1 from 41001
...
PROBE_WINDOW_FINISHED
这个例子用 time.monotonic() 计算持续时间,避免系统墙上时钟调整影响超时判断。真实部署时,应把本地屏障替换为信令服务的双方就绪协议,并将 127.0.0.1 和实验端口替换为实际节点及候选地址。生产实现还应校验会话身份、设置最大报文大小,并限制同一会话创建的探测任务数量。
用抓包验证映射与过滤变化
应在两端 NAT 的内侧和外侧分别观察报文;只有客户端抓包时,通常只能确认本机发出了什么,无法单独证明网关是否改写源端口或丢弃了入站数据。若实验环境可控制网关,在内外侧接口同时抓包最容易定位差异。
Linux 环境可先在对应接口启动抓包,将 <IFACE> 替换为实际接口名:
sudo tcpdump -ni <IFACE> -tttt -vv 'udp and (port 41001 or port 41002)'预期结果:抓包会按时间显示符合过滤条件的 UDP 报文,包括时间戳、源地址和端口、目标地址和端口。实际端口会受实验配置及 NAT 改写影响。
2026-10-16 23:00:00.100000 IP 192.168.10.20.41001 > 198.51.100.20.41002: UDP, length 10
2026-10-16 23:00:00.105000 IP 198.51.100.20.52001 > 203.0.113.30.61002: UDP, length 10
以上仅为字段格式示例,地址和端口不是某次真实抓包结果。对照内外侧记录时,重点检查以下项目:
- 同一探测序号是否从内侧发出并出现在 NAT 外侧;源端口是否被改写。
- 对端发来的报文是否抵达本端 NAT 外侧;如果外侧看见而内侧看不见,应检查过滤规则和映射状态。
- 报文是否到达本地 UDP socket;若内侧抓包已经看见报文但应用没有收到,继续检查目标端口、主机防火墙和 socket 绑定地址。
- 两端首次收到有效探测的时间是否落在同一尝试窗口内,并记录从启动到首次双向收包的耗时。
NAT 的 UDP 映射和过滤行为并不完全相同。外侧源端口变化可能表示映射改写,但不能仅凭端口不同就断定过滤类型;需要结合相同内侧 socket 对不同目标发送数据时的映射结果,以及来自不同地址或端口的入站报文是否能通过。
判断成功、失败与下一步处理
只有当 A、B 都收到来自对端的有效探测,并且报文中的会话或随机令牌验证通过时,才能把结果记为双向 UDP 可达。仅观察到本地 sendto() 成功,或者只看到单向入站包,都不足以证明已经打洞成功。
建议将每轮实验记录为一行:会话 ID、尝试编号、双方 READY 时间、START 时间、首个出站探测时间、首个入站探测时间、内外侧映射地址、双向收包结果以及失败原因。若尝试窗口设为 3000 ms,到期仍只有单向收包,应保留抓包证据并停止当前轮次,避免无限发包。
排查时按以下顺序进行:
- 两端是否都发出 READY,协调服务是否对同一个
sessionId发出 START。 - 两端是否在启动窗口内发出探测,候选公网地址与端口是否来自当前会话且未过期。
- NAT 外侧是否观察到两端的出站探测,以及返回报文是否被转发到正确的内侧地址。
- 主机防火墙、UDP socket 绑定和会话令牌校验是否阻止了已经到达内侧的报文。
- 若多轮探测仍不能形成双向收包,检查 NAT 过滤策略、对称映射或网络出口限制,并启用 STUN 重新探测候选地址;仍不可达时使用 TURN 等中继方案。
UDP 打洞的结果取决于真实 NAT 和网络策略,不是固定时序就一定成功。将 READY、START、探测序号与两侧抓包时间统一关联,才能区分协调失败、映射变化、入站过滤和应用处理问题。