
P2P 与分布式存储 / 系统课时
打洞时为什么要复用 UDP 端口
打洞时为什么要复用 UDP 端口
UDP 打洞依赖 NAT 为内网 Socket 建立的公网映射。如果探测时使用一个 UDP Socket,正式通信时又创建新 Socket,源端口可能变化,导致对端探测到的映射无法用于后续数据包。本课通过可运行的 Python 示例观察端口复用与重新创建的区别,并明确正确的建连方式。
学习目标
- 解释 UDP 本地端口、NAT 公网映射与远端可达性之间的关系。
- 使用同一个 UDP Socket 完成探测和后续通信,避免意外更换本地端口。
- 判断何时需要重新探测,以及为什么复用 Socket 也不保证打洞一定成功。
NAT 为什么会记住某个 UDP 端口
UDP 本身无连接状态,但 NAT 通常会为出站 UDP 流量维护映射记录。例如,客户端绑定 192.168.1.20:50000,向公网服务器发送数据后,网关可能建立 203.0.113.10:62000 的外部映射。对端需要向这个公网地址和端口发送数据,才能尝试到达客户端。
映射的具体行为取决于 NAT 实现。有些 NAT 会根据内网地址和端口复用同一个外部端口;有些映射会因目标地址或端口变化而不同。因此,STUN 返回的公网地址端口只是当前探测条件下观察到的映射,不能保证所有目标都使用它。
如果探测 Socket 使用本地端口 50000,而业务代码随后创建另一个 Socket 并绑定 50001,新 Socket 可能形成另一条 NAT 映射。对端若仍向旧映射发送数据,新 Socket 就可能收不到这些报文。
用同一个 Socket 完成探测和通信
以下示例在本机绑定一个 UDP Socket,先向测试服务器发送探测报文,再通过同一 Socket 发送应用数据。示例需要一个可接收 UDP 报文的服务器地址;将 <SERVER_IP> 替换为可访问的 IPv4 地址,将 <PORT> 替换为服务器监听端口。它演示的是本地端口复用,不会单独实现 STUN 或完整的 NAT 打洞流程。
import socket

SERVER_IP = "<SERVER_IP>"
SERVER_PORT = int("<PORT>")

# 同一个 socket 负责探测和后续数据,保持本地端点一致。
with socket.socket(socket.AF_INET, socket.SOCK_DGRAM) as sock:
    sock.bind(("0.0.0.0", 0))
    local_endpoint = sock.getsockname()
    print("本地端点:", local_endpoint)

    sock.sendto(b"probe", (SERVER_IP, SERVER_PORT))
    sock.sendto(b"application-data", (SERVER_IP, SERVER_PORT))
预期结果:实际本地端口由操作系统选择,输出类似以下形式,具体端口每次运行都可能不同。
本地端点: ('0.0.0.0', 53124)两次 sendto() 调用使用同一个 Socket,因此本地 UDP 端口不因调用本身而改变。这里的 0.0.0.0 表示绑定到本机所有 IPv4 网络接口;它不是应发送给远端的地址。若要查看 NAT 映射后的公网端点,仍需向支持 STUN 的服务发起符合协议的请求,不能仅凭 getsockname() 推断公网映射。
新建 Socket 会带来什么变化
每次创建 Socket 都可能获得不同的本地临时端口。即使操作系统偶尔重复分配同一端口,也不能把这种偶然结果当作映射连续性的保证。下面的片段示例用于对比两个独立 Socket 的本地端点,依赖 Python 标准库,无需第三方包。
import socket

with socket.socket(socket.AF_INET, socket.SOCK_DGRAM) as probe_sock:
    probe_sock.bind(("0.0.0.0", 0))
    print("探测端点:", probe_sock.getsockname())

with socket.socket(socket.AF_INET, socket.SOCK_DGRAM) as data_sock:
    data_sock.bind(("0.0.0.0", 0))
    print("通信端点:", data_sock.getsockname())
预期结果:程序会输出两个本地端点。端口通常不同,但由于端口分配由操作系统控制,不应把“必定不同”作为测试断言。
探测端点: ('0.0.0.0', 53124)
通信端点: ('0.0.0.0', 53125)
如果探测和通信分属两个 Socket,第二个 Socket 可能从新的源端口出站,NAT 因而建立另一条映射。若对端只向第一条映射发送数据,业务 Socket 就无法依靠第一条映射接收报文。正确做法是将探测、打洞和后续数据收发交给同一 Socket;需要更换 Socket 时,应将它视为新的网络端点,并重新完成必要的映射探测和连通性检查。
与 STUN 和打洞流程怎样配合
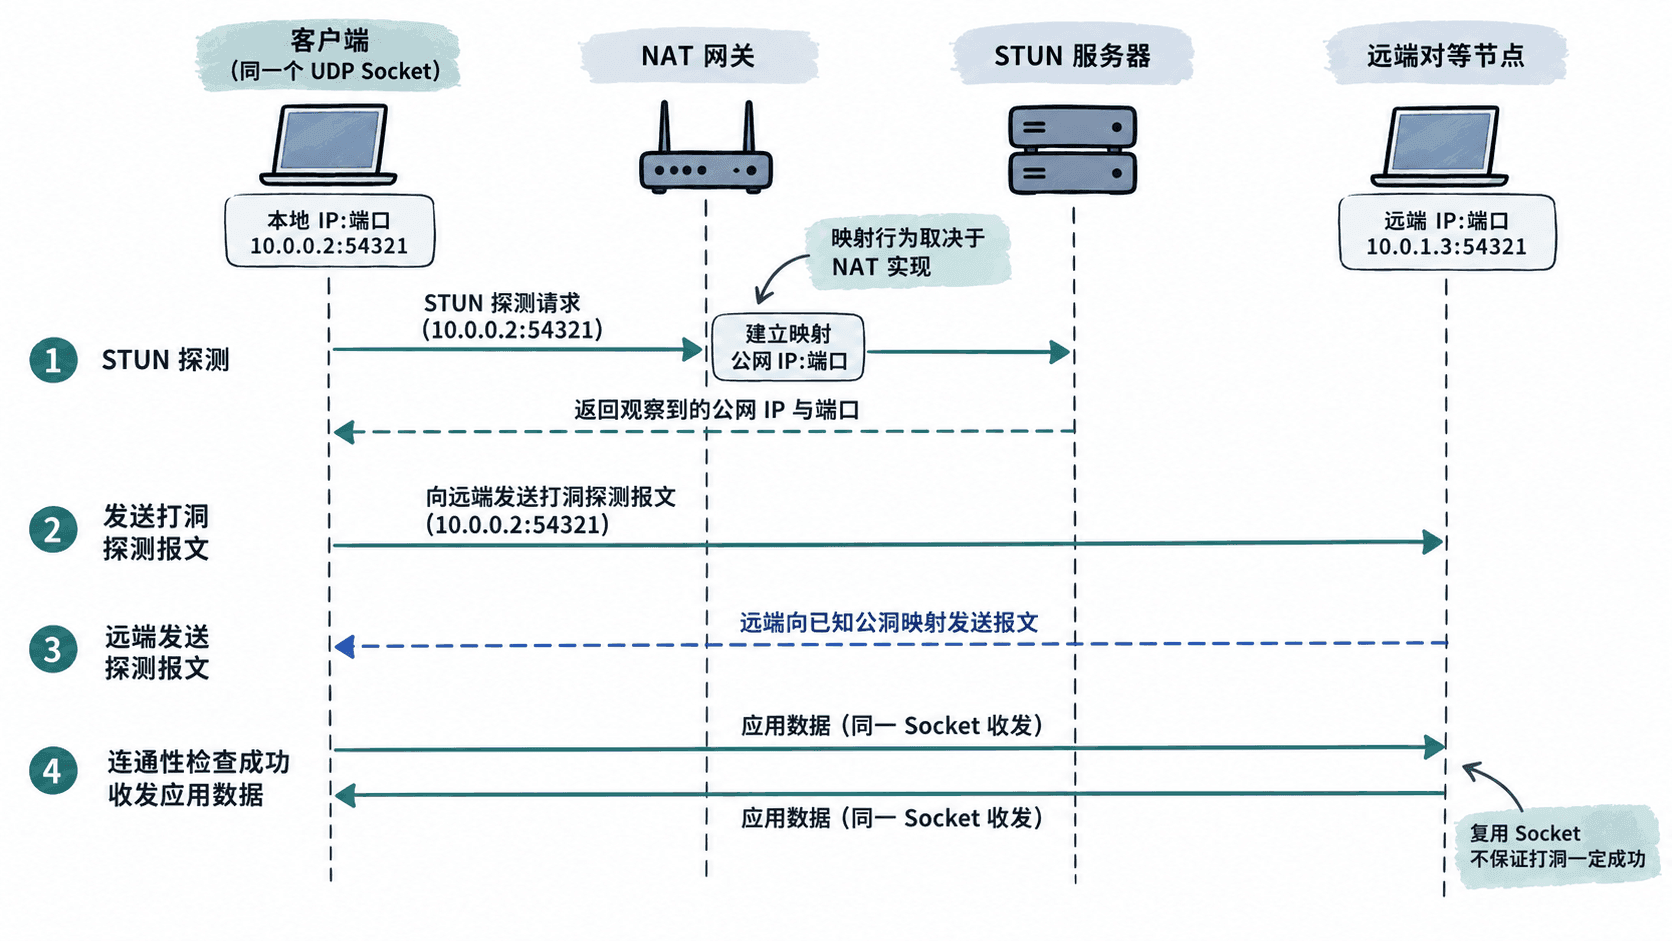
在实际 P2P 建连中,通常先通过 STUN 等机制观察映射,再与信令交换对端候选地址,并协调双方在相近时间主动向对端发送 UDP 探测报文。探测成功后,应用数据应继续使用负责打洞的同一 Socket,避免本地端点发生不必要的变化。
实现时建议遵守以下规则:
- 在启动探测前创建并绑定 Socket;如需固定端口,可绑定到指定的本地端口,但必须处理端口已占用或权限不足的错误。
- 让 STUN 请求、打洞报文和业务数据共用该 Socket。协议需要区分消息类型时,用消息头、事务 ID 或独立协议字段识别,不要仅依赖本地端口区分业务。
- 记录本地端点、STUN 观察到的公网端点、远端候选地址及最近一次成功收发时间,便于判断是映射变化还是对端不可达。
- 发现网络接口切换、Socket 重建或映射过期后,重新探测并执行连通性检查;必要时回退到 TURN 中继等可用路径。
复用端口的边界与验收方法
复用 Socket 能减少本地端点变化,但并不意味着公网映射永久不变。NAT 可能因空闲超时清除 UDP 状态、因目标地址采用不同映射规则,或受入站过滤策略限制而丢弃报文。防火墙策略、网络切换和对端 NAT 类型也会影响最终结果。
验收时可在客户端记录 getsockname() 的本地端点,并在 STUN 服务端记录每次请求观察到的公网源地址和端口。随后分别执行同一 Socket 收发与新建 Socket 收发,比较映射结果以及对端实际能否返回报文。不要仅凭两次 STUN 返回相同端口就认定所有对端都可达;还需要在真实对等节点之间验证双向收发。
如果同一 Socket 仍无法打洞成功,应继续检查映射是否因目标变化、过滤是否阻止入站报文、探测时序是否重叠,以及 NAT 状态是否已经超时。对严格或对称型 NAT 场景,单纯复用端口可能不足以建立直连,需要由连接协调逻辑判断是否改用中继路径。