
P2P 与分布式存储 / 系统课时
入站过滤如何挡住外部探测包
入站过滤如何挡住外部探测包
本课通过控制外部 UDP 探测包的源 IP 和源端口,判断 NAT 设备允许哪些入站报文。完成后,你可以区分映射行为与过滤行为,并用受控实验评估不同过滤规则对 UDP 打洞的影响。
学习目标
- 区分端点无关、地址相关和地址及端口相关的入站过滤规则。
- 使用可控 UDP 探测程序改变源端口,观察哪些报文能到达 NAT 内部的应用。
- 根据探测结果判断过滤边界,并识别实验中的误判来源。
入站过滤为什么会挡住探测包
NAT 内部设备主动发送 UDP 数据时,通常会建立或刷新一个外部映射,例如内部地址 192.168.1.20:50000 映射为公网地址 203.0.113.10:62000。外部主机即使知道公网地址和端口,也不一定能直接向这个端点发送可被内部应用收到的数据。
原因在于,NAT 的映射规则和过滤规则是两个不同的问题:映射决定内部端点对应哪个公网端点;过滤决定来自哪些外部端点的入站报文可以通过。相同的公网映射可以配合不同的过滤策略,因此不能仅凭映射成功就断言外部探测一定可达。
三种常见过滤规则
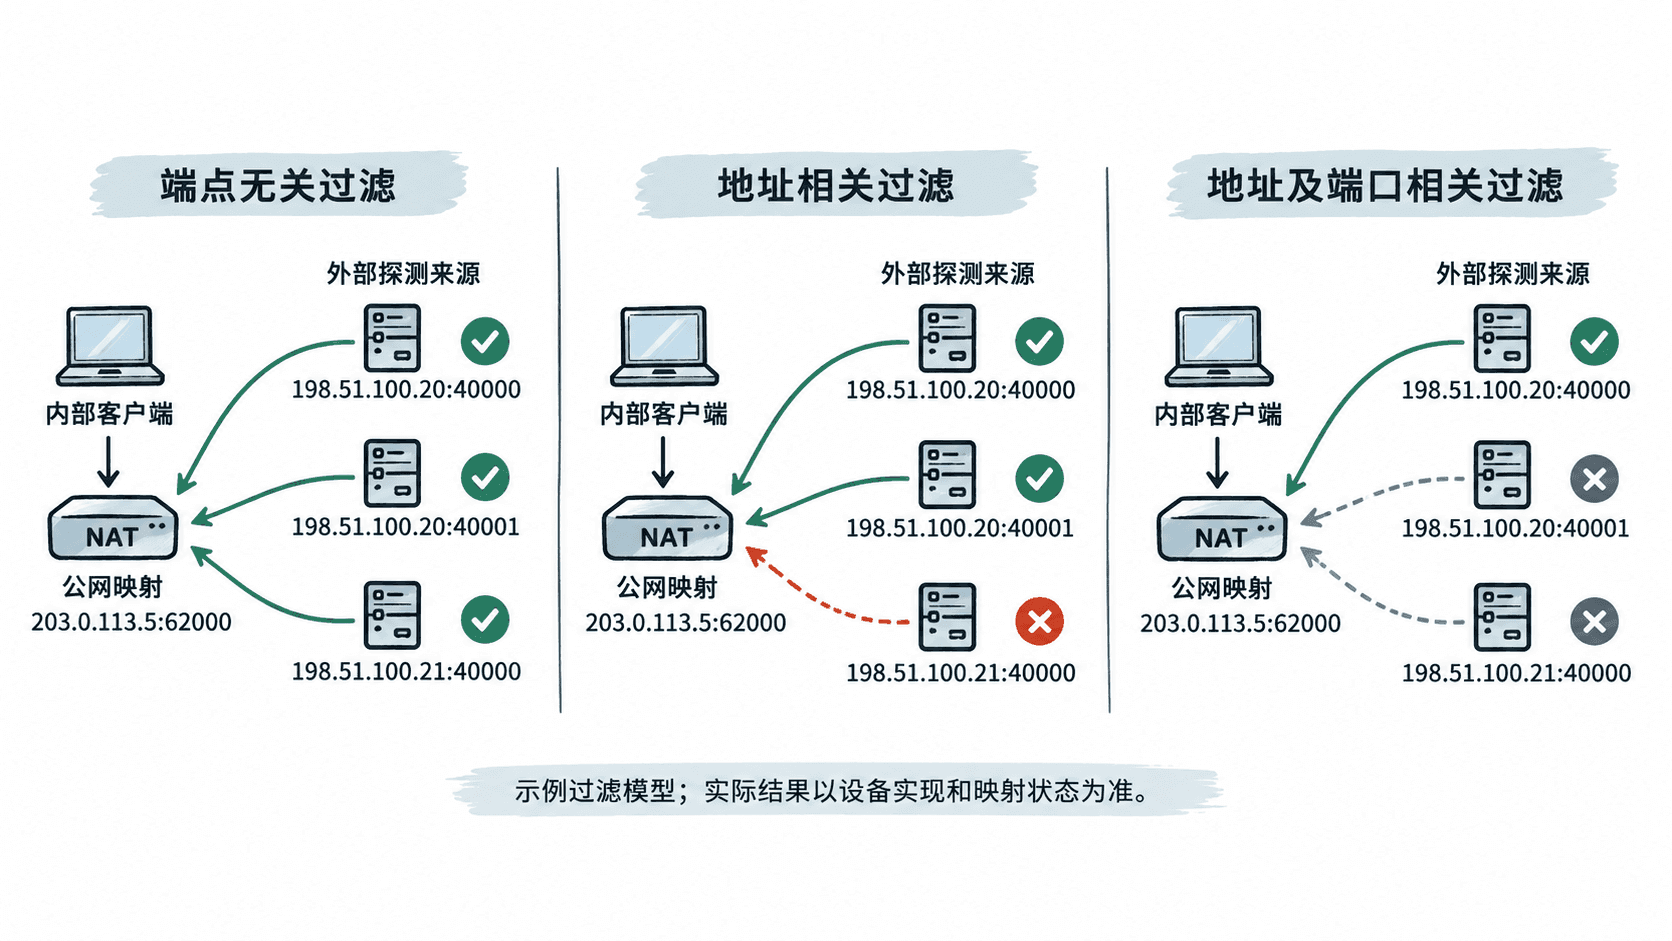
假设内部客户端先向外部节点 A 的 198.51.100.20:40000 发送 UDP 数据,随后节点 A 和其他探测节点向客户端的公网映射端点发包。以下规则描述的是常见的过滤行为模型;实际设备可能同时受映射超时、防火墙 ACL 和厂商实现影响。
| 过滤类型 | 入站报文的典型放行条件 | 改变外部源端口后的结果 |
|---|---|---|
| 端点无关过滤 | 映射有效时,不限制入站来源端点 | 通常仍可通过 |
| 地址相关过滤 | 内部端点曾向该外部 IP 发送数据 | 同一 IP 的其他端口通常也可通过 |
| 地址及端口相关过滤 | 内部端点曾向该外部 IP 与端口组合发送数据 | 来源端口不同通常会被拦截 |
例如,客户端向 198.51.100.20:40000 发送过数据。探测者分别从 198.51.100.20:40000、198.51.100.20:40001 和 198.51.100.21:40000 发包。端点无关过滤通常允许三个来源;地址相关过滤通常只允许前两个;地址及端口相关过滤通常只允许第一个。
用可控 UDP 探测改变来源端口
实验应在自己管理或明确获准测试的网络中进行。先让 NAT 内部客户端向指定外部节点发送 UDP 数据,建立有效映射并记录公网 IP 与端口;再从外部节点使用不同源端口发包。测试期间应保持映射未过期,且避免其他防火墙规则干扰判断。
下面的 Python 程序在外部探测机上运行,允许指定本地源 IP、源端口和目标公网端点。若不指定源 IP,则绑定 0.0.0.0;若需要测试不同公网源 IP,应在具有相应地址的主机上运行,或使用多个独立外部节点。绑定端口必须未被占用,且云平台和主机防火墙需要允许相应的 UDP 出站流量。
import argparse
import socket


def main():
    parser = argparse.ArgumentParser(description="发送受控 UDP 入站过滤探测包")
    parser.add_argument("--target-ip", required=True, help="NAT 公网 IP")
    parser.add_argument("--target-port", required=True, type=int, help="NAT 公网映射端口")
    parser.add_argument("--source-ip", default="0.0.0.0", help="本机可绑定的源 IP")
    parser.add_argument("--source-port", required=True, type=int, help="探测包源端口")
    parser.add_argument("--count", type=int, default=3, help="发送次数")
    args = parser.parse_args()

    if not (1 <= args.target_port <= 65535 and 1 <= args.source_port <= 65535):
        parser.error("端口必须在 1 到 65535 之间")
    if not 1 <= args.count <= 100:
        parser.error("count 必须在 1 到 100 之间")

    destination = (args.target_ip, args.target_port)
    with socket.socket(socket.AF_INET, socket.SOCK_DGRAM) as sock:
        # 固定源端口,便于和其他端口的探测结果进行比较。
        sock.bind((args.source_ip, args.source_port))
        for sequence in range(1, args.count + 1):
            payload = f"NAT-PROBE-{sequence}".encode("ascii")
            sock.sendto(payload, destination)
            print(
                f"sent={payload.decode('ascii')} "
                f"source={sock.getsockname()[0]}:{sock.getsockname()[1]} "
                f"target={destination[0]}:{destination[1]}"
            )


if __name__ == "__main__":
    main()
预期输出
sent=NAT-PROBE-1 source=0.0.0.0:40001 target=203.0.113.10:62000
sent=NAT-PROBE-2 source=0.0.0.0:40001 target=203.0.113.10:62000
sent=NAT-PROBE-3 source=0.0.0.0:40001 target=203.0.113.10:62000
示例目标地址仅用于说明格式,实际运行时替换为实验中记录的公网端点。程序输出只能证明本地调用了 sendto,不能证明报文已到达 NAT,更不能证明 NAT 已放行。
记录结果并判定过滤边界
在内部客户端运行一个绑定固定 UDP 端口的接收程序,并记录每条收到的数据报的源地址、源端口和载荷。先从已建立出站通信的外部节点原端点发包,再依次更换源端口和源 IP,每次记录发送端及接收端日志。更换来源后应确保 NAT 映射仍有效;如果设备对映射有超时要求,应在实验记录中注明时间间隔。
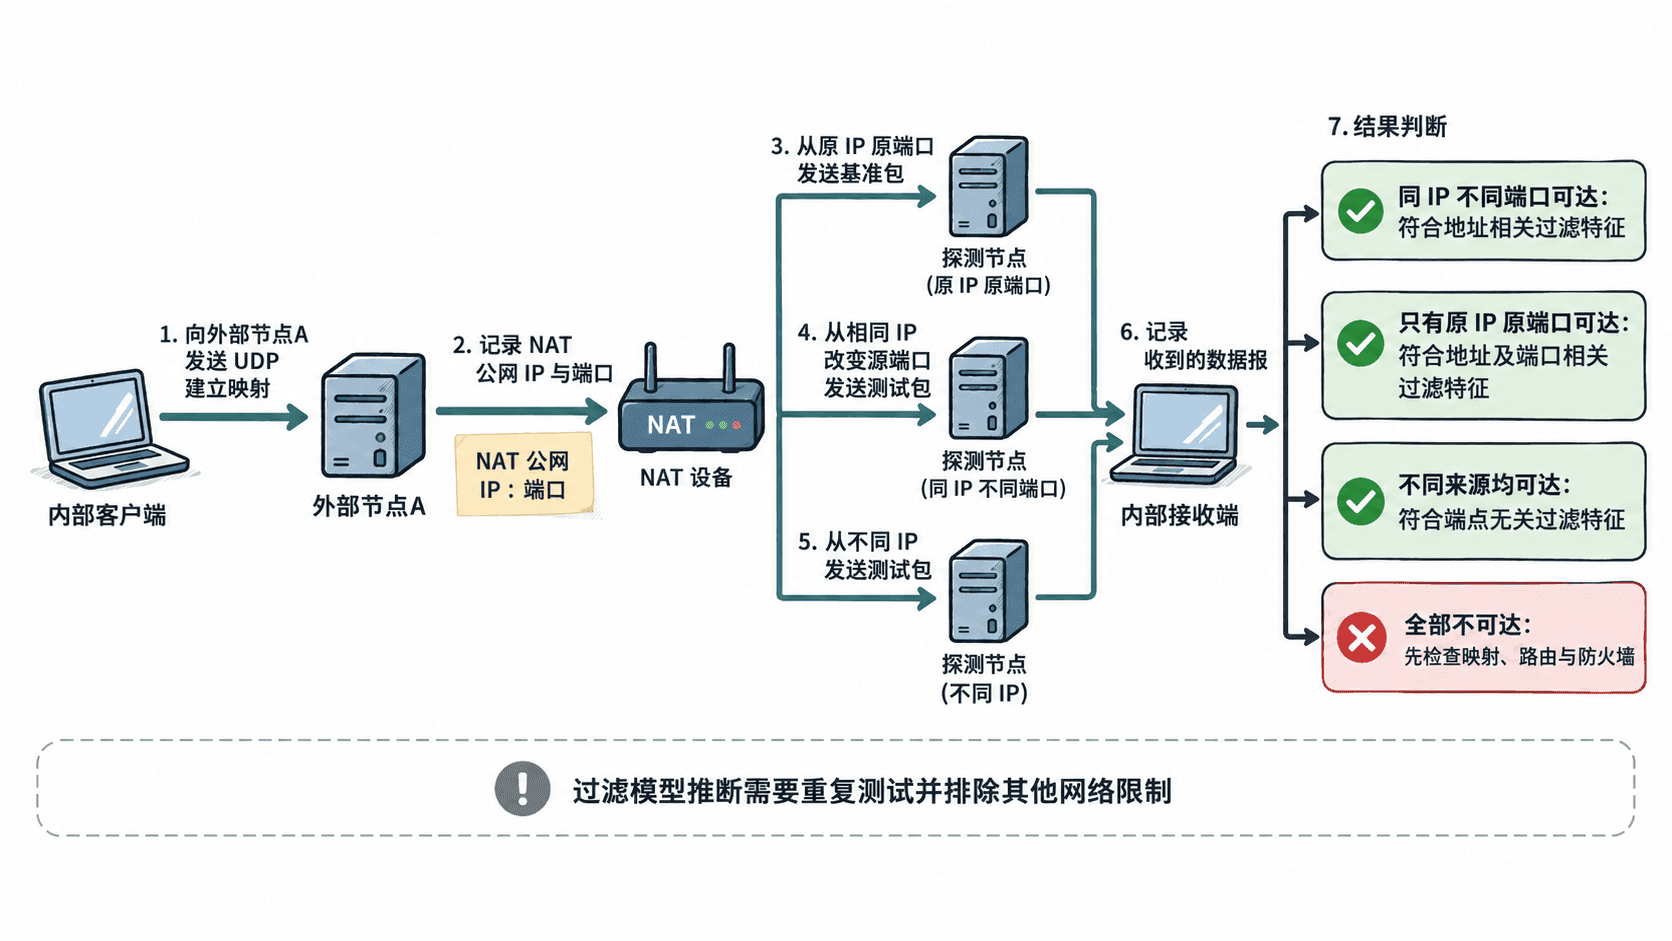
可使用以下记录表汇总测试。这里的‘收到’指内部应用实际接收到了对应载荷,而不是发送端显示已发送。
| 测试编号 | 外部源 IP | 外部源端口 | 内部应用收到 | 初步判断 |
|---|---|---|---|---|
| A | 198.51.100.20 |
40000 | 是 | 基准路径可达 |
| B | 198.51.100.20 |
40001 | 是 | 符合地址相关或端点无关特征 |
| C | 198.51.100.21 |
40000 | 否 | 可能存在按源地址过滤 |
表中是演示用结果,不是设备的实测结论。只有 A、B 可达而 C 不可达,通常符合地址相关过滤特征;只有 A 可达,通常符合地址及端口相关过滤特征;三者都可达,则符合端点无关过滤特征。应至少重复数轮,并在记录中注明每轮的发送时间、映射是否仍有效及应用接收日志。
排除假阴性与理解打洞影响
如果所有探测包都收不到,不能立即断言 NAT 使用最严格的过滤策略。先检查目标公网 IP 和映射端口是否正确、内部程序是否绑定正确端口、映射是否过期、外部主机是否真的使用指定源端口,以及主机和云防火墙是否放行 UDP。若具备路由器抓包或 NAT 日志,应同步查看公网接口是否收到探测报文,以区分报文未到达设备和报文被设备过滤。
UDP 打洞通常要求通信两端在适当时机向对方发送数据,以建立或更新映射并满足过滤条件。地址及端口相关过滤对外部来源的要求更严格,可能需要协调两端同时发包;但实际能否直连还取决于映射行为、端口分配、过滤实现和网络路径。测得一种过滤特征只能说明当前设备与实验条件下的表现,不能将单次结果当作所有网络环境的永久结论。