
P2P 与分布式存储 / 系统课时
用双向握手确认直连已建立
用双向握手确认直连已建立
UDP 打洞后,两个节点即使成功发送过探测报文,也不能据此认定直连已经可用:单向报文可能被 NAT 过滤,响应也可能丢失。本课通过挑战值、应答和双向确认建立明确的握手状态,只有双方都验证了对方的收发能力,候选链路才进入可用状态。
学习目标
- 设计带随机挑战值和关联标识的 UDP 握手消息。
- 实现双向确认、超时重试与重复报文处理。
- 根据握手结果判断候选链路是否可用于后续通信。
定义握手消息与成功条件
为每次握手生成一个不可预测的随机挑战值 nonce,并分配唯一的 sessionID。消息至少携带协议版本、消息类型、会话标识和挑战值;实际系统还应校验消息长度、来源地址及身份认证信息。
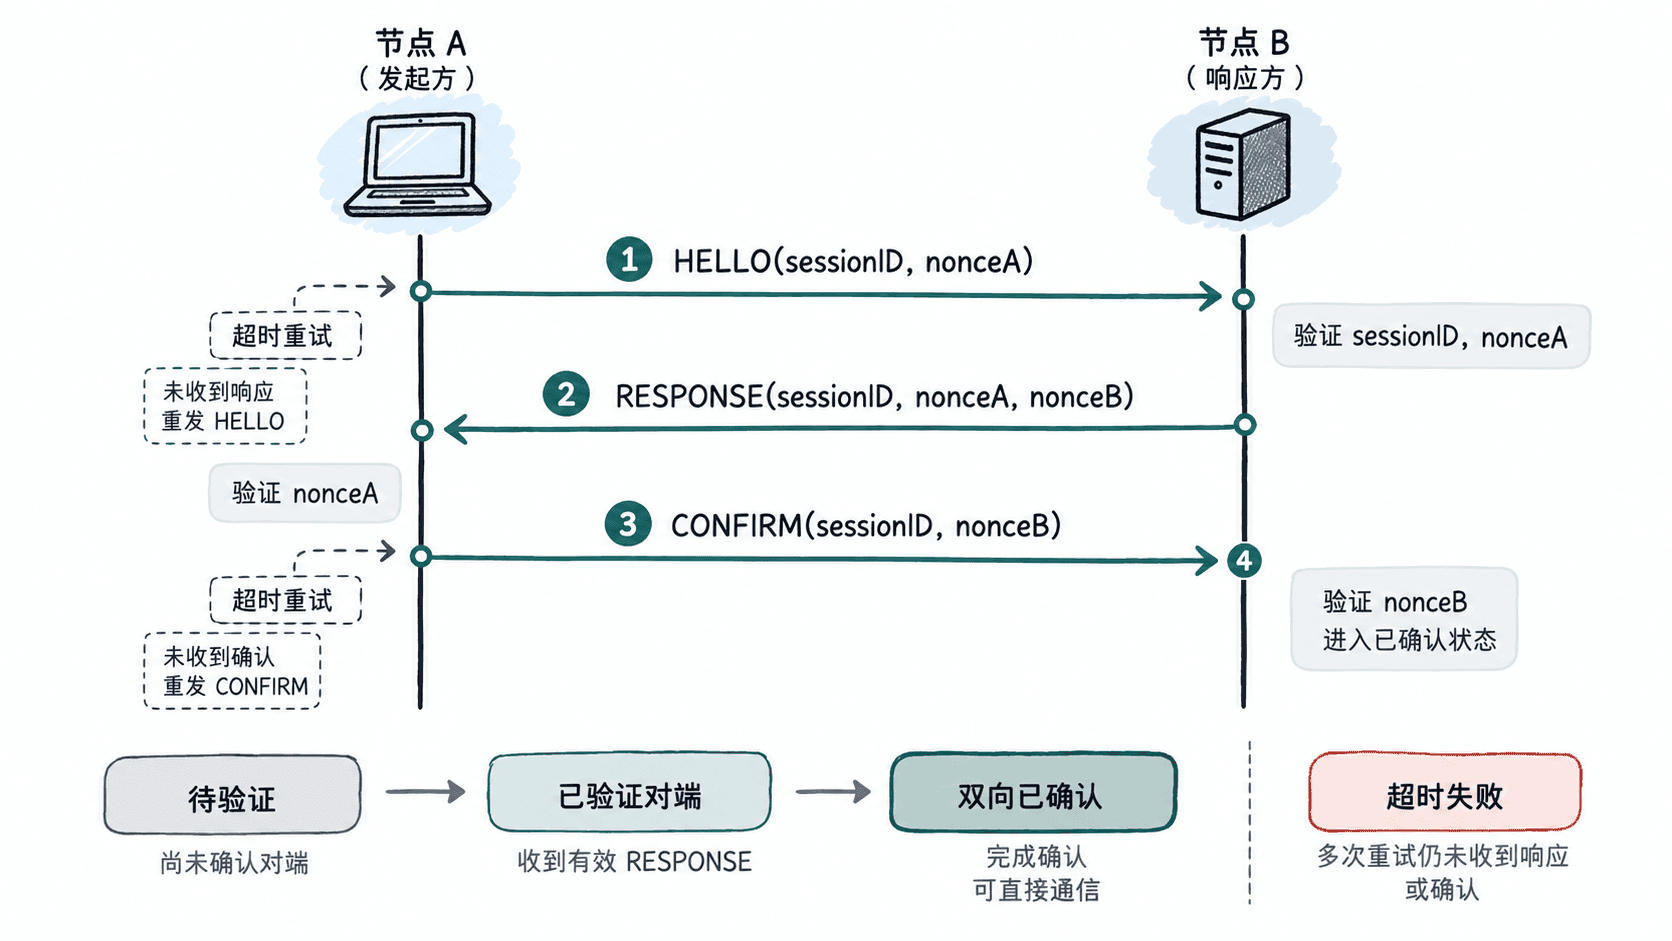
握手使用三种消息:HELLO 发起挑战,RESPONSE 返回收到的挑战并携带应答方自己的挑战值,CONFIRM 确认发起方已验证应答。接收方只有收到与当前会话匹配的 CONFIRM,才知道对方确实收到了自己的挑战;发起方收到有效 RESPONSE,则确认对方能够接收其报文并返回数据。
实现可运行的握手状态验证
下面的 Python 示例模拟三个消息阶段,并验证挑战值是否匹配。它不直接打开 UDP socket,而是用于先验证握手协议的状态转换;接入网络时,应把各阶段消息通过候选地址发送,并将实际收到的消息交给相同的验证逻辑。
import secrets
import uuid

session_id = str(uuid.uuid4())
nonce_a = secrets.token_hex(16)
nonce_b = secrets.token_hex(16)

# A 发起挑战,B 记录会话及 A 的挑战值。
hello = {
    "type": "HELLO",
    "sessionID": session_id,
    "nonce": nonce_a,
}
b_received_nonce = hello["nonce"]

# B 回显 A 的挑战,并提供自己的挑战值。
response = {
    "type": "RESPONSE",
    "sessionID": session_id,
    "echoNonce": b_received_nonce,
    "nonce": nonce_b,
}

valid_response = (
    response["type"] == "RESPONSE"
    and response["sessionID"] == session_id
    and secrets.compare_digest(response["echoNonce"], nonce_a)
)

confirm = {
    "type": "CONFIRM",
    "sessionID": session_id,
    "echoNonce": response["nonce"],
}
valid_confirm = (
    confirm["type"] == "CONFIRM"
    and confirm["sessionID"] == session_id
    and secrets.compare_digest(confirm["echoNonce"], nonce_b)
)

print("A validated B:", valid_response)
print("B validated A:", valid_confirm)
print("Handshake confirmed:", valid_response and valid_confirm)
预期输出:
A validated B: True
B validated A: True
Handshake confirmed: True
这里的两个布尔值表示协议验证通过,不代表真实网络已连通。生产实现必须把 sessionID 与本地握手记录绑定,并只接受当前会话中尚未过期的挑战值,不能仅凭报文中的自报字段判断对端身份。
处理重试、乱序与重复报文
UDP 不保证报文送达、顺序或唯一性。为每个会话维护状态、挑战值、候选端点、截止时间和重试次数。可以先采用以下实验参数,再依据实测往返时间调整:初始等待 300 毫秒,最多重试 3 次,重试间隔依次为 300、600、1200 毫秒。总超时预算还应包含实际发送时间和调度延迟。
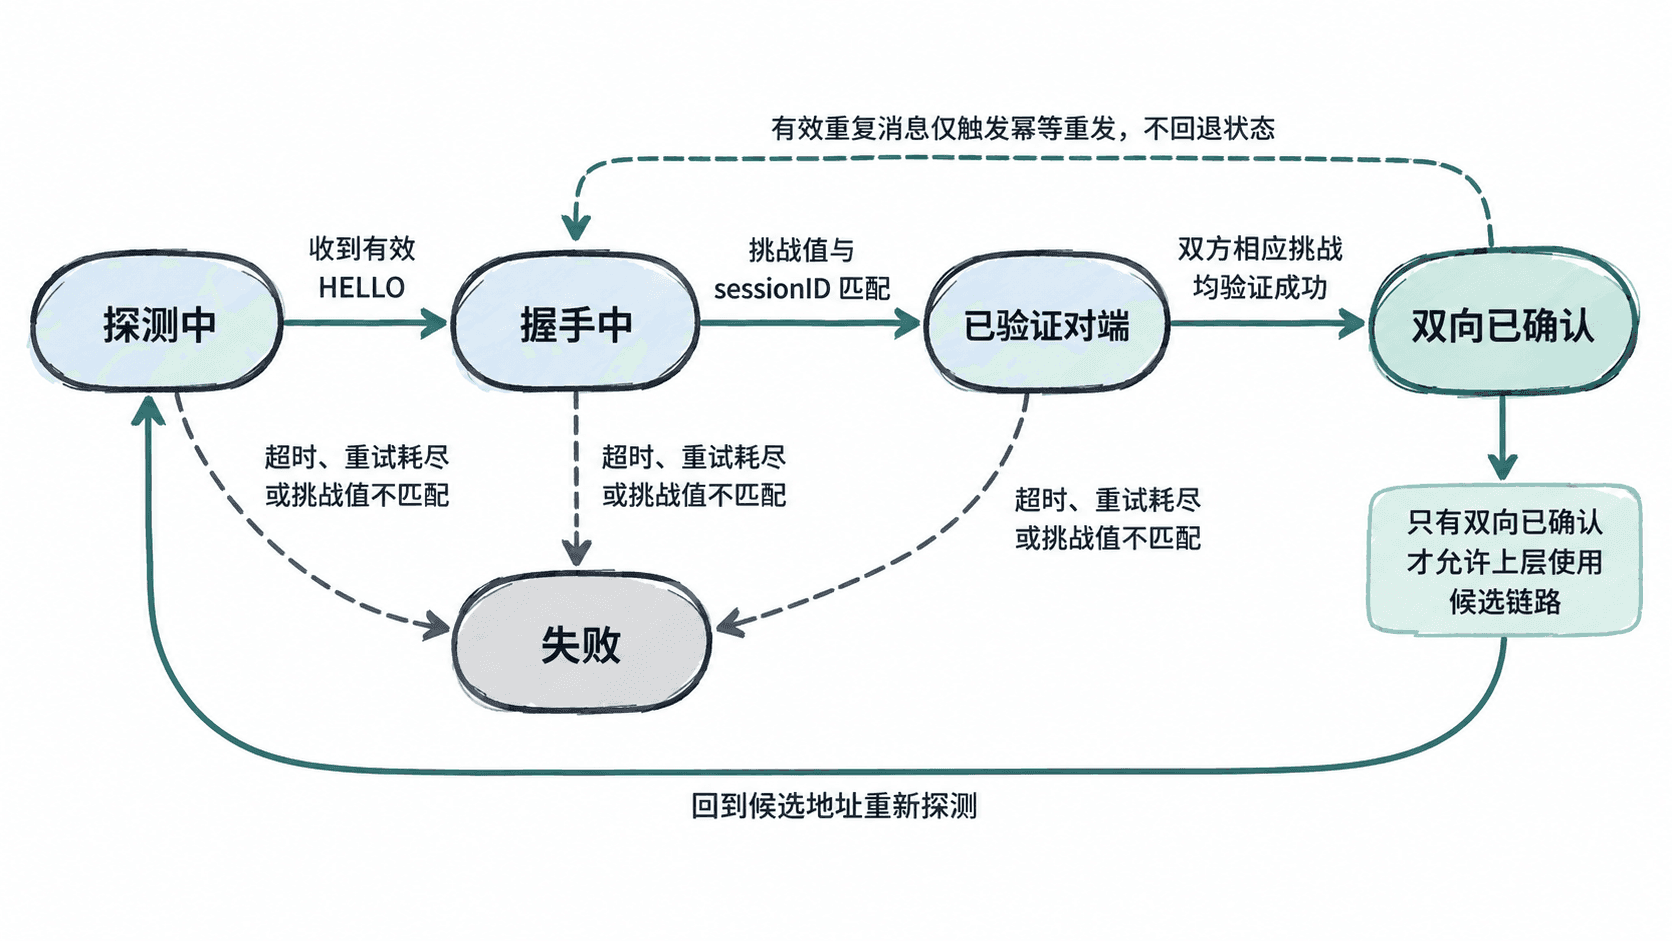
收到重复 HELLO 时,如果会话标识与挑战值和已记录会话一致,应重发相同会话对应的 RESPONSE,而不是创建无上限的新会话。收到重复 RESPONSE 时,发起方可以再次发送同一 CONFIRM。对不匹配的会话、过期挑战或格式错误的消息直接丢弃,并设置速率限制,避免探测报文消耗过多资源。
将候选链路标记为可用
推荐使用显式状态:Probing 表示正在探测,Handshaking 表示握手进行中,Confirmed 表示双向挑战验证完成,Failed 表示超时或验证失败。只有达到协议定义的确认条件,才能将候选链路用于应用数据;如果需要严格证明双方都完成了最终确认,还应由协议定义额外的确认回执,或明确区分单方已验证和双方已确认。
实际发送时还需检查操作系统防火墙、NAT 映射有效期与对端地址变化。握手成功只证明该时刻、该候选端点上的 UDP 双向通信能力;NAT 映射可能随后过期,因此连接建立后仍应按需要发送保活报文,并监测持续通信是否成功。挑战值可以防止旧响应被误认为当前响应,但不能替代加密认证、消息完整性校验或防重放设计。