
P2P 与分布式存储 / 系统课时
信令认证如何阻止伪造建连请求
信令认证如何阻止伪造建连请求
P2P 建连依赖信令服务交换 Offer、Answer 和 ICE 候选。如果服务器只负责转发消息而不验证发送者身份,攻击者就可能冒充节点、注入恶意候选或诱导其他客户端连接非预期地址。本课实现一套绑定认证会话、校验目标权限并限制信令有效期的最小安全方案。
学习目标
- 区分 WebSocket 连接认证、P2P 会话授权与信令消息校验的职责。
- 使用 Node.js 实现带身份绑定、会话有效期和目标权限检查的信令转发。
- 验证伪造发送者、越权目标、过期会话和非法 ICE 候选会被拒绝。
伪造建连请求从哪里进入
假设节点 A 与 B 正在建立 WebRTC 连接。正常情况下,A 通过信令服务器发送 Offer,B 返回 Answer,双方继续交换 ICE 候选。信令服务器只负责协调,不应允许任意连接决定自己是谁、要连接谁。
一个危险的消息设计如下。攻击者只要连接 WebSocket,就能自行填写发送者身份:
{
  "type": "candidate",
  "from": "alice",
  "to": "bob",
  "candidate": "candidate:1 1 udp 2122260223 203.0.113.10 50000 typ host"
}
这是反面示例,不应作为生产接口。即使服务器验证了 from 字段存在,也不能证明发送者确实是 Alice。攻击者还可能把 to 改成没有授权关系的节点,或者重放先前截获的信令消息。
正确设计需要分别检查四个边界:
| 检查边界 | 可信依据 | 拒绝条件 |
|---|---|---|
| 连接身份 | 服务端验证的登录凭据 | 未认证、凭据失效 |
| 会话有效期 | 服务端保存的会话状态 | 已过期、已撤销 |
| 目标节点权限 | 服务端建立的参与者名单 | 目标不属于当前会话 |
| 消息有效性 | 消息类型、大小和状态约束 | 非法类型、超限、会话不匹配 |
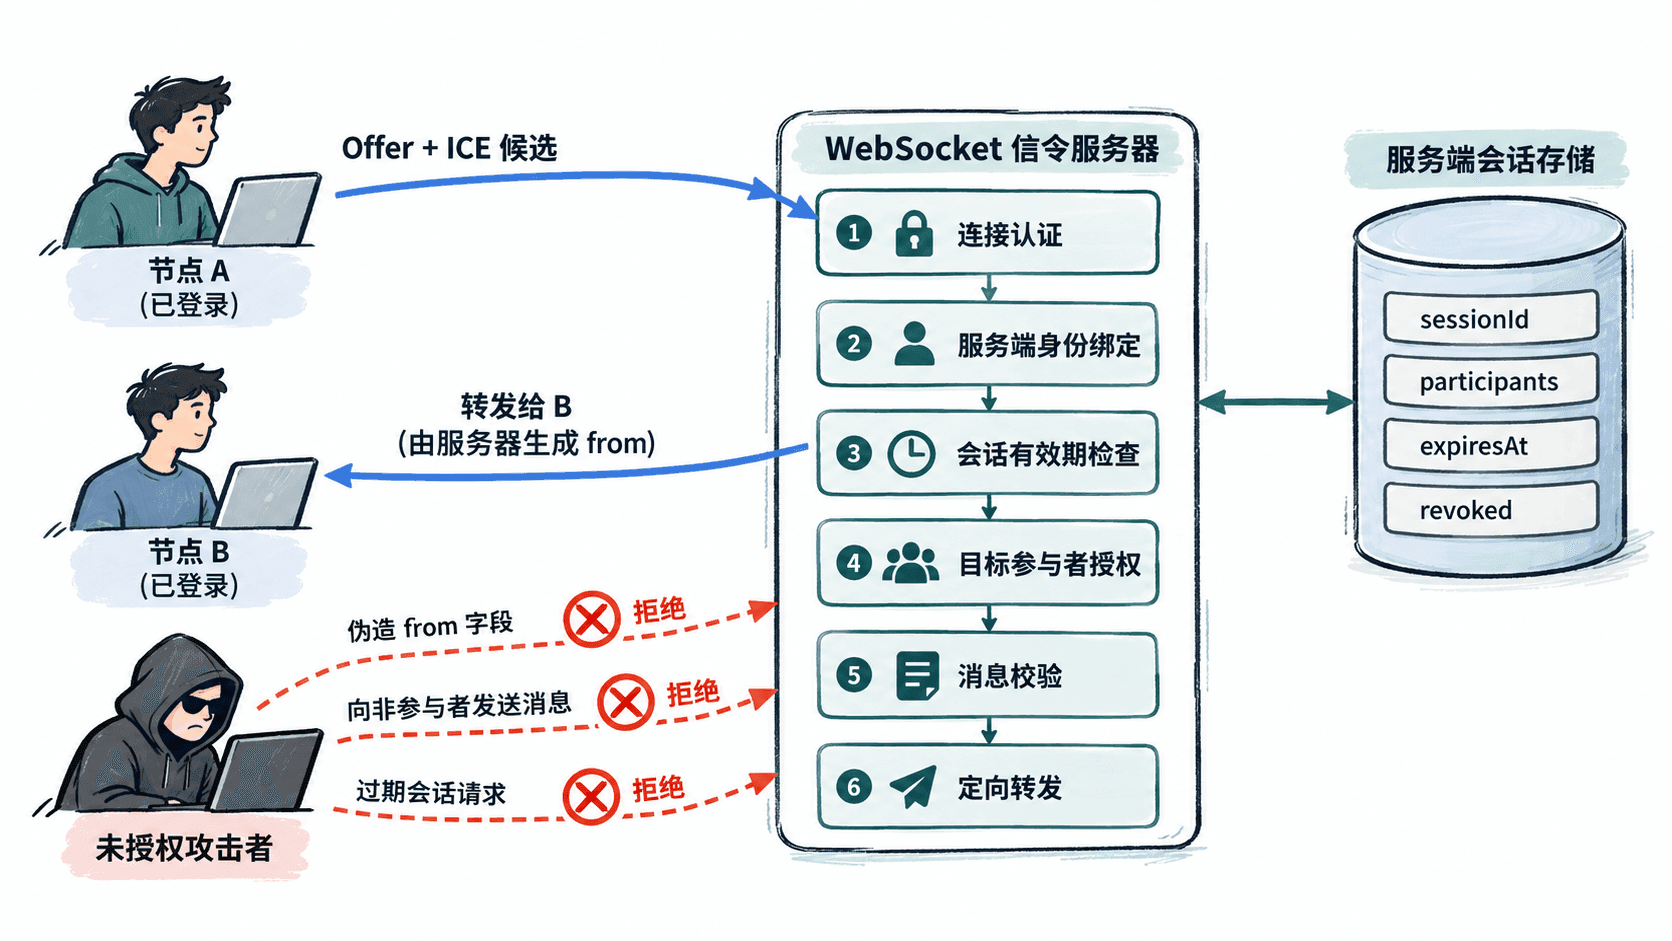
将 WebSocket 连接绑定到已认证身份
以下使用 Node.js 20 或更新版本、ws 8.x 构建最小服务。示例采用服务端预置的随机 Bearer Token 模拟登录认证;生产环境应由认证服务签发和验证凭据,并检查签名、签发者、受众、过期时间及撤销状态。
安装依赖:
npm install ws@8预期结果:依赖安装成功,当前目录生成或更新 node_modules 及 npm 依赖记录;安装日志和具体版本号可能不同。
创建 server.mjs,使用服务端状态保存节点身份和会话授权关系:
import { WebSocketServer, WebSocket } from 'ws';

const now = () => Date.now();
const users = new Map([
  ['token-alice-demo', 'alice'],
  ['token-bob-demo', 'bob']
]);
const sessions = new Map([
  ['room-42', {
    participants: new Set(['alice', 'bob']),
    expiresAt: now() + 60_000,
    revoked: false
  }]
]);
const connections = new Map();
const server = new WebSocketServer({ port: 8080, maxPayload: 16_384 });

function reject(ws, code) {
  ws.send(JSON.stringify({ type: 'error', code }));
}

server.on('connection', (ws, req) => {
  // 仅供本地实验:生产环境使用TLS及受保护的认证流程。
  const url = new URL(req.url, 'http://localhost');
  const userId = users.get(url.searchParams.get('token'));
  if (!userId) {
    ws.close(1008, 'UNAUTHORIZED');
    return;
  }

  // 绑定服务器验证的身份,不接受客户端自报的from。
  connections.set(userId, ws);
  ws.on('close', () => {
    if (connections.get(userId) === ws) connections.delete(userId);
  });

  ws.on('message', raw => {
    let msg;
    try {
      msg = JSON.parse(raw.toString());
    } catch {
      return reject(ws, 'INVALID_JSON');
    }

    if (!msg || typeof msg !== 'object' || Array.isArray(msg)) {
      return reject(ws, 'INVALID_MESSAGE');
    }
    if (!['offer', 'answer', 'candidate'].includes(msg.type)) {
      return reject(ws, 'INVALID_TYPE');
    }
    if (typeof msg.sessionId !== 'string' ||
        typeof msg.to !== 'string' ||
        typeof msg.payload !== 'string' ||
        msg.payload.length > 8192) {
      return reject(ws, 'INVALID_MESSAGE');
    }

    const session = sessions.get(msg.sessionId);
    if (!session || session.revoked || now() >= session.expiresAt) {
      return reject(ws, 'SESSION_EXPIRED');
    }
    if (!session.participants.has(userId) ||
        !session.participants.has(msg.to) || msg.to === userId) {
      return reject(ws, 'FORBIDDEN_TARGET');
    }
    if (connections.get(userId) !== ws) {
      return reject(ws, 'CONNECTION_REPLACED');
    }

    const target = connections.get(msg.to);
    if (!target || target.readyState !== WebSocket.OPEN) {
      return reject(ws, 'TARGET_OFFLINE');
    }

    // 发送者字段由服务端生成,覆盖任何伪造的from。
    target.send(JSON.stringify({
      type: msg.type,
      from: userId,
      sessionId: msg.sessionId,
      payload: msg.payload
    }));
  });
});

console.log('Signaling server listening on 8080');
运行:
node server.mjs预期输出:
Signaling server listening on 8080此时 WebSocket 连接与服务端认证的 userId 绑定。消息即使携带 from: 'admin',服务器也不会使用该值,而是根据连接身份生成转发消息的 from。
验证越权请求和伪造身份被拒绝
创建 test.mjs,让 Alice 与 Bob 建立 WebSocket 连接,再由 Alice 发送带伪造 from 的消息,验证服务端是否覆盖发送者身份。同时检查未授权目标和不存在的会话。
import WebSocket from 'ws';

function connect(token) {
  return new Promise((resolve, reject) => {
    const ws = new WebSocket(`ws://localhost:8080/?token=${token}`);
    ws.once('open', () => resolve(ws));
    ws.once('error', reject);
  });
}

function receive(ws) {
  return new Promise(resolve => {
    ws.once('message', data => resolve(JSON.parse(data.toString())));
  });
}

const alice = await connect('token-alice-demo');
const bob = await connect('token-bob-demo');

// 合法转发:攻击者自填的from不会成为可信身份。
const delivered = receive(bob);
alice.send(JSON.stringify({
  type: 'offer', from: 'admin', to: 'bob',
  sessionId: 'room-42', payload: 'demo-offer'
}));
console.log('delivered:', (await delivered).from);

const forbidden = receive(alice);
alice.send(JSON.stringify({
  type: 'offer', to: 'charlie',
  sessionId: 'room-42', payload: 'demo-offer'
}));
console.log('forbidden:', (await forbidden).code);

const expired = receive(alice);
alice.send(JSON.stringify({
  type: 'candidate', to: 'bob',
  sessionId: 'missing-room', payload: 'demo-candidate'
}));
console.log('expired:', (await expired).code);

alice.close();
bob.close();
在启动服务后的 60 秒内,另开终端执行:
node test.mjs预期输出:
delivered: alice
forbidden: FORBIDDEN_TARGET
expired: SESSION_EXPIRED
第三项实际测试的是不存在的会话,示例将其与过期、撤销会话统一返回 SESSION_EXPIRED,避免向外部泄露会话是否存在。若服务已运行超过 60 秒,先重启服务再测试,否则第一条消息也会被拒绝。
为生产信令增加时效与状态约束
上面的最小实现验证了身份绑定和目标权限,但还不足以直接上线。特别是 payload 只做了字符串和长度检查,没有解析 SDP 或 ICE 候选,也没有限制消息顺序。
生产环境可以按以下策略补强:
| 控制项 | 示例策略 | 验证方法 |
|---|---|---|
| 信令会话有效期 | 建连授权 60 秒,到期重新授权 | 到期后发送 Offer,确认被拒绝 |
| 单消息大小 | 16 KiB WebSocket 上限 | 超限消息无法进入业务处理 |
| 消息频率 | 每连接每秒最多 20 条,突发上限 40 条 | 压测时确认限流生效 |
| ICE 候选校验 | 解析 candidate 字段、协议、地址和端口 | 非法格式被拒绝 |
| 状态顺序 | Offer 后才允许对应 Answer | 未协商直接 Answer 被拒绝 |
| 重放保护 | 会话内唯一消息 ID 与去重窗口 | 重发同一 ID 不重复处理 |
| 目标权限 | 双端均属于同一有效授权会话 | 跨房间目标被拒绝 |
表中频率、有效期和去重窗口是应用策略示例,不是 WebRTC 协议固定值,应结合实际网络抖动、Trickle ICE 候选数量和用户规模调整。
建议服务端将会话状态组织为 CREATED、NEGOTIATING、CONNECTED、CLOSED。只有已授权的参与者才能从 CREATED 进入协商;Offer 与 Answer 应绑定同一协商轮次,ICE Restart 时允许新一轮协商,而不是永久禁止再次发送 Offer。
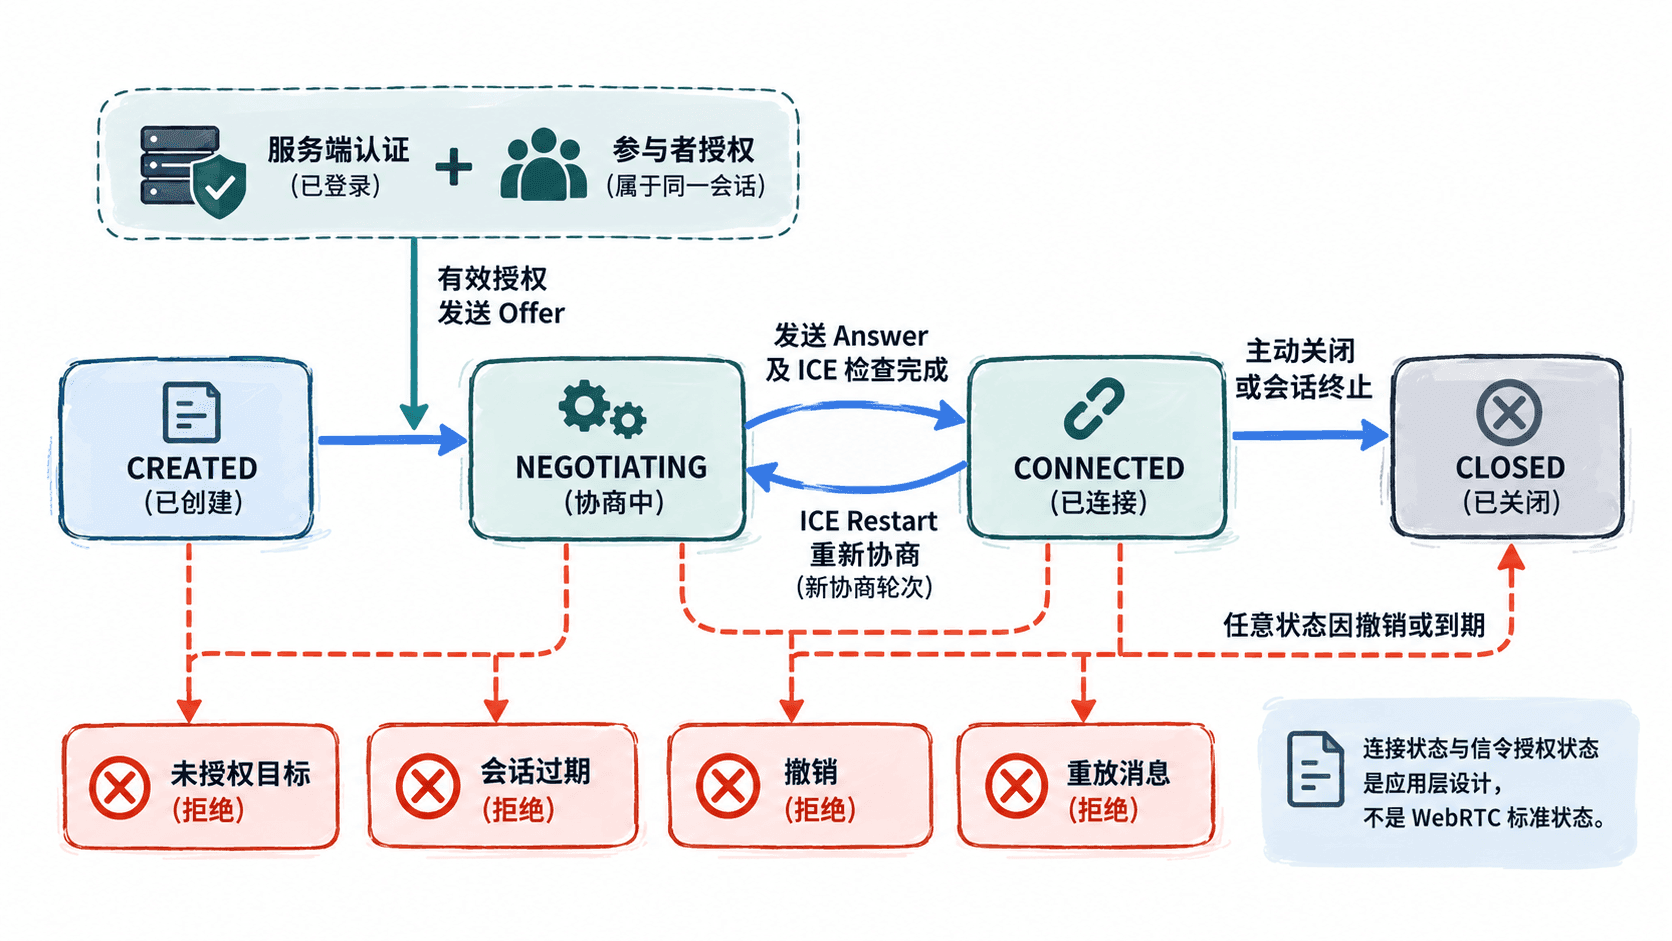
另外需要处理并发登录:示例中同一用户的新连接会覆盖旧连接,但真实系统应采用连接实例 ID 或认证会话 ID,明确是否允许多设备同时在线,并在撤销登录时关闭相关连接。对消息进行速率限制时,应同时考虑账号、IP 和会话维度。
连接失败时如何区分认证问题与 NAT 问题
当客户端报告 P2P 建连失败时,先检查信令是否成功送达,再分析 ICE 连通性,避免把权限拒绝误判为 UDP 打洞失败。
建议记录以下结构化字段:requestId、sessionId、authenticatedUserId、targetUserId、messageType、decision、reasonCode 和 timestamp。不要记录原始 Token、完整 SDP 中可能包含的敏感信息或无必要的候选地址。
按顺序定位:
- WebSocket 握手失败:检查凭据有效性、TLS、Origin 策略与认证服务状态。
- 收到
FORBIDDEN_TARGET:检查双方是否属于同一有效会话,以及目标是否被撤销授权。 - 收到
SESSION_EXPIRED:检查服务端会话过期时间,重新申请授权;不要直接延长已撤销会话。 - 信令成功但 ICE 进入
failed:再检查候选交换、STUN 可达性、NAT 映射和 TURN 回退。 - 信令成功但远端身份异常:检查 SDP 指纹是否经可信信令传递,并确认应用层对端身份绑定。
最终验收应覆盖合法双端建连、未认证连接、伪造发送者、越权目标、会话到期、撤销授权、重复消息和并发连接。只有这些测试通过,才能确认信令入口没有因简单转发而绕过建连授权。