
P2P 与分布式存储 / 系统课时
UDP 受限时改用 TURN/TLS
UDP 受限时改用 TURN/TLS
当企业防火墙或公共 Wi-Fi 限制 UDP 出站时,WebRTC 的直连候选可能全部失败。本课通过 coturn 配置、浏览器 ICE 策略和网络故障注入,验证 TURN over TCP/TLS 回退,并准确区分客户端连接 TURN 的传输协议与 TURN 中继分配使用的传输协议。
学习目标
- 区分 TURN/TCP、TURN/TLS 与 TURN UDP 中继分配之间的关系。
- 配置 coturn 的 TCP/TLS 监听和浏览器 relay-only 策略。
- 在 UDP 出站受限的环境中验证 TLS 中继路径并定位常见失败。
先分清客户端传输与中继分配
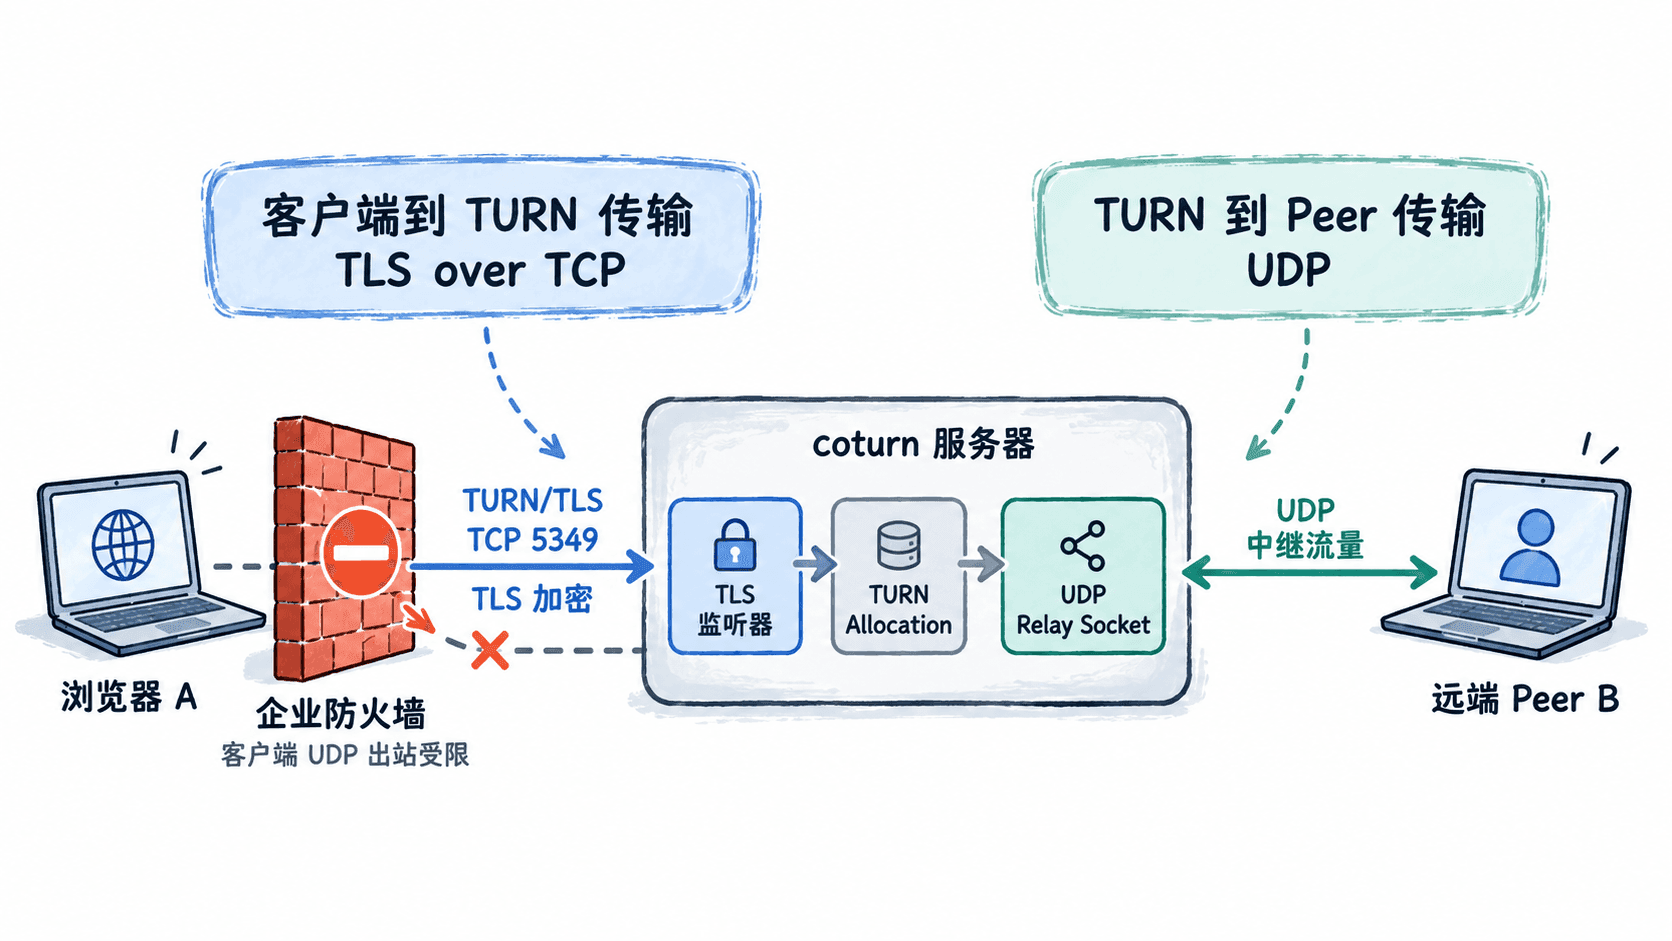
TURN 连接涉及两段不同的网络路径:客户端到 TURN 服务器,以及 TURN 服务器到远端 Peer。客户端可以通过 TCP 或 TLS 连接 TURN 服务器,但这不意味着 TURN 服务器向 Peer 转发时也使用 TCP。
| 连接方式 | 客户端到 TURN | TURN 分配的中继传输 | 常见用途 |
|---|---|---|---|
| TURN/UDP | UDP | UDP | UDP 可达时的常规中继 |
| TURN/TCP | TCP | UDP | UDP 出站受限但 TCP 可达 |
| TURN/TLS | TLS over TCP | UDP | 需要加密客户端至 TURN 的传输 |
标准 WebRTC 浏览器的常见 TURN 中继路径仍使用 UDP relay allocation。TURN/TLS 的 TLS 保护范围是客户端与 TURN 服务器之间;TURN 到 Peer 的链路并不会因此自动变成 TLS。WebRTC 数据本身还由 DTLS 等协议提供端到端传输保护。
TURN/TLS 常使用 TCP 5349,也可以在服务器允许时监听 TCP 443。443 只是更容易通过部分防火墙的端口选择,并不保证所有网络都放行,也不意味着 TURN/TLS 是 HTTPS。
配置 coturn 的 TCP/TLS 监听
以下示例适用于支持 TURN over TLS 的 coturn 4.6 系列及常见 Linux 部署。准备一台具有公网可达地址的服务器、域名 turn.example.com,以及与该域名匹配且受客户端信任的 TLS 证书。示例使用长期凭据,仅用于隔离测试环境。
编辑 /etc/turnserver.conf,加入或调整以下配置。实际部署时,替换示例域名、密码、证书路径和监听地址。
listening-ip=0.0.0.0
listening-port=3478
tls-listening-port=5349
fingerprint
lt-cred-mech
realm=turn.example.com
user=demo:ReplaceWithStrongSecret
cert=/etc/letsencrypt/live/turn.example.com/fullchain.pem
pkey=/etc/letsencrypt/live/turn.example.com/privkey.pem
min-port=49160
max-port=49200
no-cli
这里没有配置 no-tcp 或 no-tls,因为两者会禁用需要验证的监听能力。也不要启用 no-udp-relay:即使客户端通过 TLS/TCP 接入,常见 WebRTC TURN 分配仍需要服务器能够创建 UDP 中继端口。
需要开放的端口包括 TCP 5349,以及示例中 UDP 49160–49200 的中继端口范围。如果同时提供常规 TURN/UDP,还需开放 UDP 3478。防火墙、云安全组和服务器本机规则必须一致。
如果 coturn 位于云 NAT 后面,还应根据实际公网与私网地址配置 external-ip;否则服务器可能向浏览器发布不可达的 relay 地址。中继端口范围是演示值,生产环境应根据并发分配数量和实际容量扩大。
在安装了 coturn 的 Linux 服务器上,执行以下命令启动并检查监听。不同发行版的 systemd 服务名可能不同,以下以 coturn 为例。
sudo systemctl restart coturn
sudo systemctl status coturn --no-pager
sudo ss -lntp '( sport = :5349 )'
预期结果:服务状态为 active (running),并能看到 TCP 5349 处于 LISTEN 状态。具体进程 ID 和监听地址可能不同;若服务启动失败,使用 journalctl -u coturn -n 50 --no-pager 查看证书权限、配置语法和端口占用错误。
在浏览器中强制使用 TURN/TLS
通过 RTCPeerConnection 的 iceServers 配置指定 turns: URI,并将 iceTransportPolicy 设为 relay,使 ICE 只使用中继候选。下面的 Node.js 代码可直接运行,但真实连接测试需要浏览器环境和远端 Peer;因此浏览器配置部分标记为片段示例。
片段示例:在 HTTPS 页面中的浏览器 JavaScript 中执行,使用已部署的 coturn 服务及有效凭据。
const pc = new RTCPeerConnection({
  iceServers: [{
    urls: 'turns:turn.example.com:5349?transport=tcp',
    username: 'demo',
    credential: 'ReplaceWithStrongSecret'
  }],
  iceTransportPolicy: 'relay'
});

pc.onicecandidate = (event) => {
  if (event.candidate) {
    console.log(event.candidate.candidate);
  }
};

// 创建数据通道并生成Offer,触发ICE候选收集。
pc.createDataChannel('diagnostic');
const offer = await pc.createOffer();
await pc.setLocalDescription(offer);
预期结果:当 TURN/TLS 可达、凭据有效且分配成功时,控制台可能出现包含 typ relay 的 ICE 候选。候选产生是异步的,不能仅凭 setLocalDescription 完成就断言连接成功。此片段没有交换 Offer/Answer,也没有建立完整的双端连接。
turns: 表示客户端到 TURN 服务器使用 TLS;URI 中的 transport=tcp 表示 TLS 的底层传输为 TCP。它并不要求 TURN 服务器向远端分配 TCP relay。
生产环境不应把固定长期密码永久写进公开前端代码。推荐由业务后端签发短时有效的 TURN 凭据,并限制签发频率、账号权限与中继资源消耗。
模拟 UDP 出站受限并验证回退
最可靠的故障注入方式是在独立测试客户端所在网络的出口防火墙上阻断 UDP 出站,而不是直接关闭 coturn 的 UDP 中继能力。否则可能把客户端接入受限与服务器无法中继混为一谈。
推荐按以下顺序执行验收:
- 在正常网络中完成双端 Offer/Answer 和 ICE 候选交换,确认 DataChannel 可以打开并收发消息。
- 在测试客户端出口限制 UDP 出站,保留 TCP 5349 的访问能力。不要在生产主机或共享网关上直接执行全局阻断。
- 重新创建
RTCPeerConnection,只配置turns:turn.example.com:5349?transport=tcp,并启用relay策略。 - 观察
iceConnectionState是否进入connected或completed,确认 DataChannel 的readyState为open。 - 使用
getStats()检查最终选中的候选对,而不只是检查收集到的候选列表。
下面的片段示例用于已成功完成信令交换并建立连接的浏览器页面。变量 pc 是已连接的 RTCPeerConnection。
const stats = await pc.getStats();
const selectedPairs = [...stats.values()].filter(
  (s) => s.type === 'candidate-pair' &&
    s.state === 'succeeded' && s.selected === true
);

for (const pair of selectedPairs) {
  const local = stats.get(pair.localCandidateId);
  console.log({
    localType: local?.candidateType,
    localProtocol: local?.protocol,
    relayProtocol: local?.relayProtocol,
    bytesSent: pair.bytesSent,
    bytesReceived: pair.bytesReceived
  });
}
预期结果:支持相应统计字段的浏览器会报告本地候选类型 relay;在 TURN/TLS over TCP 路径下,relayProtocol 可能显示 tls。localProtocol 常为 udp,因为它描述的是中继候选的传输协议。部分浏览器不提供 selected 或 relayProtocol 字段,此时需要通过 transport 统计中的 selectedCandidatePairId 关联候选对,并结合 coturn 日志核对客户端 TLS 会话。发送测试消息后,字节计数应随通信增加。
排查 TLS 回退失败
| 现象 | 优先检查 | 修复方式 |
|---|---|---|
| TCP 5349 无法建立连接 | 云安全组、出口防火墙、监听端口 | 双向核对 TCP 5349 的访问规则 |
| TLS 握手失败 | 证书域名、证书链、有效期 | 使用匹配域名的有效证书并修复链配置 |
| TURN 分配返回 401 | TURN 长期凭据认证流程、realm、用户名与密码 | 检查后续认证是否成功;首次 401 challenge 可能正常 |
| 已有 relay 候选但 ICE 失败 | UDP 中继端口、Peer 可达性、NAT 地址配置 | 开放 relay 端口并核对 external-ip |
| 连接成功但延迟明显增加 | TCP 队头阻塞、网络丢包、TURN 服务器位置 | 对比 RTT、丢包率和中继区域,避免无条件强制 TLS |
可以使用 OpenSSL 检查 TLS 服务端证书。该命令只验证 TLS 握手,不会完成 TURN Allocate。
openssl s_client -connect turn.example.com:5349 -servername turn.example.com -verify_return_error </dev/null预期输出的关键内容为:
Verify return code: 0 (ok)只有证书验证成功时才应出现上述结果;具体握手日志、证书内容和协商密码套件随环境变化。如果握手成功但 ICE 仍失败,应继续检查 TURN Allocate、认证、UDP relay 端口和远端可达性。
最终验收需要同时满足三个条件:客户端在 UDP 出站受限时仍能通过 TLS 接入 TURN;ICE 选中的本地候选为 relay;双端 DataChannel 能实际收发数据。只看到 TCP 5349 监听成功或 TLS 证书验证通过,都不足以证明 TURN 中继链路可用。