
P2P 与分布式存储 / 系统课时
用临时凭据限制 TURN 中继滥用
用临时凭据限制 TURN 中继滥用
TURN 中继会消耗服务器带宽和公网流量。如果把固定账号或共享密钥写进客户端,凭据一旦泄露,外部用户就可能长期占用中继资源。本课使用 coturn 的 TURN REST API 共享密钥机制,由业务后端按需签发短期用户名和密码,并完成配置、验证与安全边界检查。
学习目标
- 理解 coturn 临时凭据的生成、校验和过期机制。
- 配置 coturn 共享密钥认证,并使用 Python 后端生成有效的 TURN 凭据。
- 验证凭据有效期、密钥保护和滥用限制,明确临时凭据不能解决的问题。
临时凭据如何完成认证
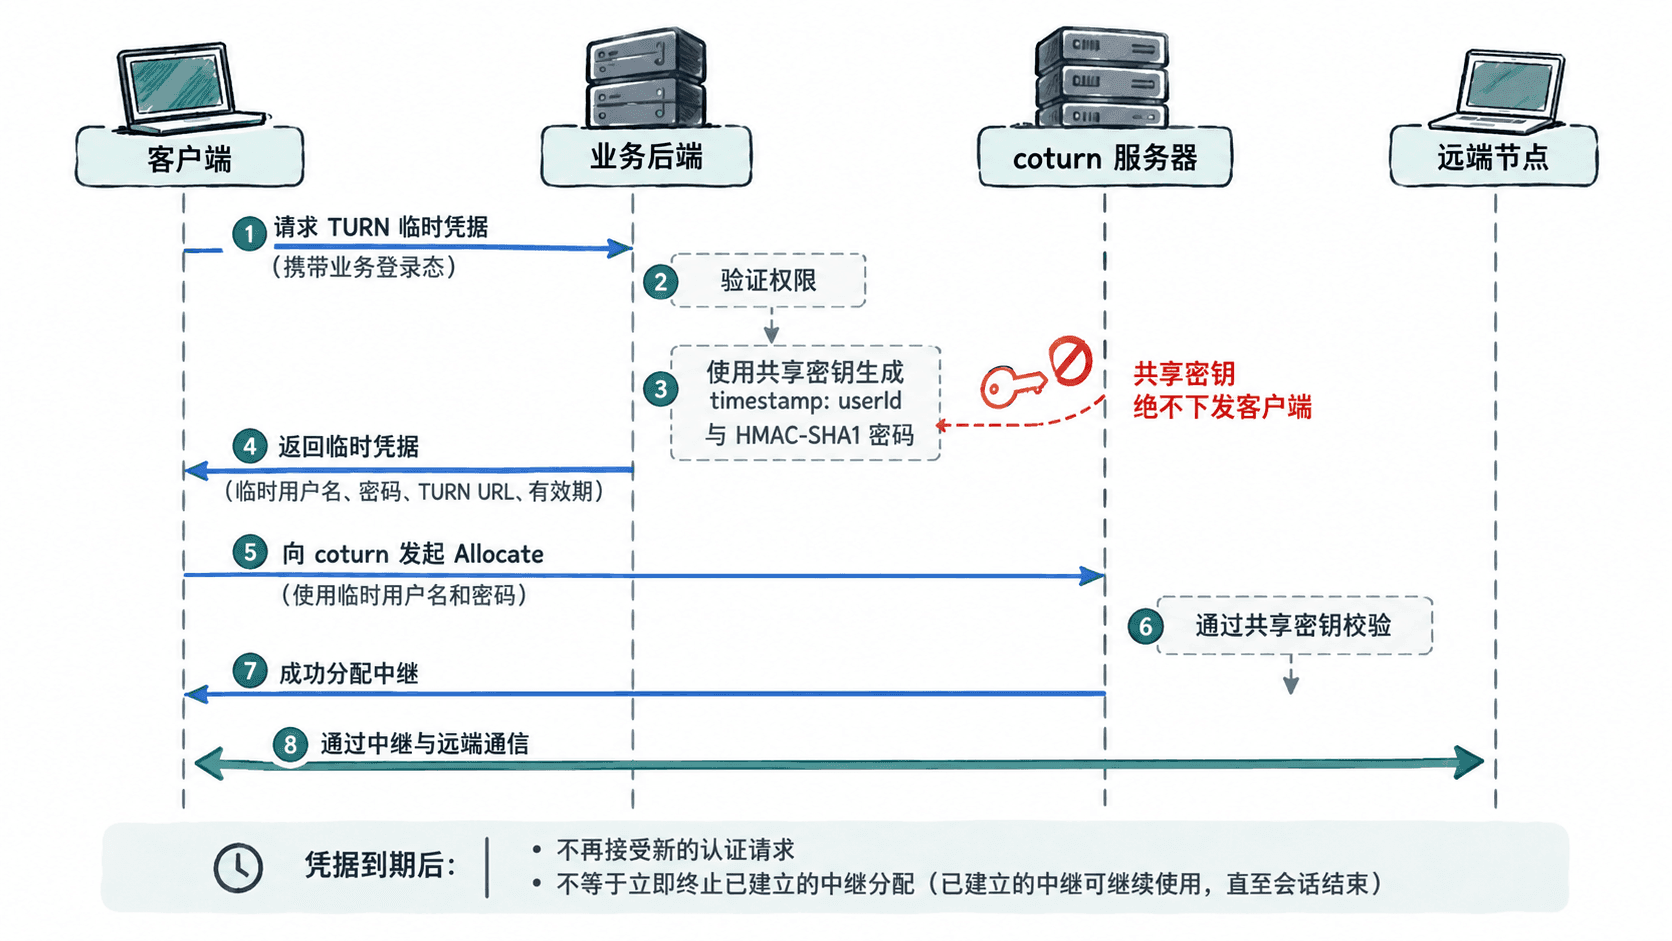
coturn 支持基于共享密钥的 TURN REST API 认证机制。业务后端和 coturn 持有相同的密钥,客户端只获取短期用户名和计算出的密码,不接触共享密钥本身。
典型交互包含四个参与者:业务客户端、业务后端、coturn 服务器和远端 P2P 节点。
- 客户端先使用业务登录态向后端请求 TURN 凭据。
- 后端验证用户身份和使用权限,生成带到期时间的用户名,并用共享密钥计算密码。
- 客户端把用户名、密码和 TURN 地址交给 ICE 实现。
- ICE 向 coturn 发起 TURN Allocate 请求,按 TURN 长期凭据认证流程完成挑战与响应。
- coturn 根据配置的共享密钥验证凭据,认证成功后才允许创建中继分配。
临时用户名通常采用 到期Unix时间戳:用户标识,例如 1792300000:user42。密码由以下规则计算:
- 消息:完整的临时用户名,按 UTF-8 编码。
- 密钥:后端与 coturn 共同持有的共享密钥。
- 算法:HMAC-SHA1。
- 编码:对原始 HMAC 摘要进行标准 Base64 编码。
这里的 HMAC-SHA1 是 coturn 此认证机制规定的兼容算法,不应自行改为 SHA-256,否则生成的密码无法按该机制验证。密码不需要存入用户数据库,也不能把共享密钥直接当成客户端密码。
配置 coturn 使用共享密钥
以下示例适用于支持 use-auth-secret 和 static-auth-secret 配置项的 coturn 4.6.x。假设已经部署 coturn,并已配置可达的监听地址、证书或必要的 NAT 外部地址映射。
在服务器上生成一段高熵共享密钥:
openssl rand -hex 32预期输出是一行64位十六进制随机字符串,每次执行均不同。将生成的值保存到受权限保护的密钥管理系统,不要提交到 Git 仓库。
在 coturn 配置文件中加入以下片段,替换示例密钥和域名:
# 启用基于共享密钥的动态用户名认证
use-auth-secret
static-auth-secret=REPLACE_WITH_RANDOM_SECRET
realm=turn.example.com

# 限制单用户分配数量及服务器总分配数量
user-quota=4
total-quota=1000
这是配置片段示例,依赖现有 coturn 监听、网络和服务配置。realm 应使用稳定的服务标识,并在认证过程中保持一致。user-quota 限制同一认证用户名的并发分配数量,total-quota 限制服务器总分配数量,具体容量应结合带宽和内存压测确定。
如果使用 systemd 管理 coturn,修改配置后可按实际服务名称重启并查看状态:
sudo systemctl restart coturn
sudo systemctl status coturn --no-pager
预期结果:服务状态为 active (running),且日志没有认证配置或监听失败错误。不同发行版的服务名称、配置路径可能不同,应先检查实际安装方式。重启会影响现有分配,应安排维护窗口或采用滚动更新。
在业务后端签发短期凭据
下面使用 Python 3 标准库实现完整的凭据生成函数,不依赖第三方加密包。共享密钥通过环境变量注入,示例有效期为600秒。
import base64
import hashlib
import hmac
import json
import os
import time


def issue_turn_credentials(user_id: str, ttl_seconds: int = 600) -> dict:
    secret = os.environ["TURN_AUTH_SECRET"]
    if not secret:
        raise ValueError("TURN_AUTH_SECRET must not be empty")
    if not user_id or ":" in user_id:
        raise ValueError("invalid user_id")
    if not 60 <= ttl_seconds <= 3600:
        raise ValueError("invalid credential lifetime")

    # coturn REST 凭据使用绝对到期时间,而非签发时间
    expires_at = int(time.time()) + ttl_seconds
    username = f"{expires_at}:{user_id}"

    # 必须使用原始摘要的 Base64,而不是十六进制字符串
    digest = hmac.new(
        secret.encode("utf-8"),
        username.encode("utf-8"),
        hashlib.sha1,
    ).digest()
    credential = base64.b64encode(digest).decode("ascii")

    return {
        "urls": ["turn:turn.example.com:3478?transport=udp"],
        "username": username,
        "credential": credential,
        "expiresAt": expires_at,
    }


if __name__ == "__main__":
    result = issue_turn_credentials("user42")
    print(json.dumps(result, ensure_ascii=False, indent=2))
先在受控测试环境中设置与 coturn 相同的 TURN_AUTH_SECRET,再运行保存为 issue_turn.py 的程序。
预期输出结构如下,时间戳和密码每次可能不同:
{
  "urls": ["turn:turn.example.com:3478?transport=udp"],
  "username": "<EXPIRES_AT>:user42",
  "credential": "<BASE64_HMAC>",
  "expiresAt": "<EXPIRES_AT>"
}
以上是输出结构示意,尖括号字段不是程序的字面输出。实际 username 中包含十进制 Unix 到期时间,credential 为对应的 Base64 字符串。
正式服务中,user_id 必须来自已验证的业务身份,而不是直接信任请求体中的任意用户编号。后端应通过 HTTPS 返回凭据,并设置 Cache-Control: no-store,避免代理缓存包含密码的响应。
建议在签发接口上增加用户级限流,例如每个已登录账号每分钟最多请求10次,并记录账号、签发时间、过期时间和请求结果。日志不应记录完整密码或共享密钥。
接入 ICE 并验证过期行为
浏览器 WebRTC 可直接使用后端返回的 urls、username 和 credential 字段。以下片段假设应用已通过受保护的 HTTPS 接口取得 turnConfig,并已具备正常的信令交换流程。
// 片段示例:turnConfig 来自业务后端的授权响应
const pc = new RTCPeerConnection({
  iceServers: [turnConfig],
  iceTransportPolicy: "relay"
});

// relay 模式用于测试是否真正获得 TURN 中继候选
pc.createDataChannel("turn-check");
const offer = await pc.createOffer();
await pc.setLocalDescription(offer);
预期结果:在 TURN 可达、认证成功且 ICE 收集完成的条件下,可观察到类型为 relay 的 ICE 候选。单纯调用 setLocalDescription 成功,不代表 TURN Allocate 已成功,也不代表两端已经连通。
可以使用浏览器 chrome://webrtc-internals 查看候选类型、ICE 状态和候选对统计,或者通过 coturn 的运行日志检查分配记录。
建议至少执行以下四项验收:
| 测试条件 | 预期结果 |
|---|---|
| 有效凭据,TURN 可达 | 可以完成认证并获得 relay 候选 |
| 修改密码中的一个字符 | TURN 认证失败,无法凭该密码新建分配 |
| 到期后使用旧凭据发起新认证 | 无法通过新的认证挑战 |
| 后端未授权用户请求凭据 | 返回业务拒绝,不签发用户名和密码 |
过期测试应等待超过凭据有效期,并确保客户端没有复用之前的有效 TURN 分配。需要注意,凭据过期不意味着已经建立的中继分配立即被销毁;TURN 分配、权限及通道有各自的生命周期,后续刷新可能涉及新的认证。
如果连接需要持续数十分钟,客户端应在凭据到期前从后端获取新凭据,并按所用 ICE 实现的能力更新服务器配置或重建连接。WebRTC 中可以使用 RTCPeerConnection.setConfiguration() 更新 ICE 服务器配置,但不能假定它会自动替换所有已存在的 TURN 分配凭据;必要时执行 ICE restart 并验证实际行为。
限制滥用并排查认证失败
短期凭据降低泄露后的长期使用风险,但不能替代配额、带宽限制、访问控制和监控。攻击者如果获得仍在有效期内的凭据,仍可能在这段时间内发起合法的 TURN 分配。
建议从三个层面实施控制:
- 签发层:只向已授权用户签发,设置600秒左右的有效期、用户级请求频率限制及异常账号封禁。
- 中继层:配置
user-quota、total-quota,根据业务需要设置max-bps或bps-capacity,并限制不允许访问的对端地址范围。 - 观测层:统计活跃分配数、出入站流量、认证失败次数和每个业务账号的签发频率,结合带宽成本设置告警。
user-quota 是按 TURN 认证用户名计数的。如果同一个业务用户不断获取带不同到期时间的新用户名,就可能绕过单个用户名的配额。因此,还必须在业务后端按稳定账号标识限制签发和并发使用,并在中继侧设置全局容量上限。
排查时可按以下顺序定位:
| 现象 | 优先检查 |
|---|---|
| 有效期内仍认证失败 | 后端与 coturn 的密钥、用户名格式、Base64 编码、服务器时钟 |
| 收到认证挑战后始终失败 | realm、REST 认证配置、HMAC 计算和密码是否被修改 |
| 认证成功但没有 relay 候选 | UDP/TCP 端口、防火墙、外部地址映射和分配配额 |
| 凭据过期后已有会话仍传输 | TURN 分配生命周期、刷新行为和现有连接状态 |
| 中继带宽持续异常 | 全局容量、每用户分配、签发限流和异常流量来源 |
生产环境还应优先使用 turns: 或受保护的传输方式满足信令及 TURN 链路的安全需求,并评估 UDP 中继端口范围、防火墙策略和对内网目标地址的限制,避免 TURN 被利用为访问内部网络的跳板。
共享密钥轮换时,需要考虑旧凭据的剩余有效期。直接替换单个 static-auth-secret 可能导致尚未过期的旧凭据失效。应在支持的 coturn 配置和密钥管理方案下设计新旧密钥重叠窗口,或者安排可接受的重新认证与连接恢复过程。
最终验收标准是:客户端从不接触共享密钥;有效凭据能够创建 relay 候选;篡改或过期凭据不能用于新的认证;业务后端和 TURN 服务器分别具备可验证的签发限制与资源配额。