
P2P 与分布式存储 / 系统课时
抓包定位报文经过哪个 NAT
抓包定位报文经过哪个 NAT
通过在客户端、内网网关和外网网关的接口同时捕获 UDP 报文,可以逐跳确认源地址、目标地址和端口在哪里发生变化。本文以双 NAT 实验为例,使用 tcpdump 对比同一数据包的多个观测点,定位地址转换发生在哪一级。
学习目标
- 识别客户端、第一层 NAT 和第二层 NAT 的抓包位置。
- 根据五元组变化判断报文经过了哪一级地址转换。
- 使用时间、端口和报文内容交叉验证抓包结论,避免把不同数据包误认为同一条流。
确认拓扑与观测点
先记录实验网络的实际地址,避免仅凭接口名称判断报文路径。假设客户端 C 位于 192.168.10.20,第一层 NAT 网关 G1 的内侧地址为 192.168.10.1、外侧地址为 10.0.0.2;第二层 NAT 网关 G2 的内侧地址为 10.0.0.1、公网地址为 198.51.100.10。外部测试端 S 使用 203.0.113.20:9000。文中的公网地址属于文档示例保留网段,只用于说明,不代表实际可路由的公网地址。
| 观测点 | 抓包接口 | 重点检查 |
|---|---|---|
| 客户端 C | UDP 客户端实际使用的网卡 | 原始源端口与目标地址 |
| G1 内侧 | 面向 192.168.10.0/24 的接口 |
是否收到客户端原始报文 |
| G1 外侧 | 面向 10.0.0.0/24 的接口 |
第一层 NAT 是否改写源地址或源端口 |
| G2 内侧 | 面向 10.0.0.0/24 的接口 |
第二层 NAT 收到的源地址与端口 |
| G2 外侧 | 面向公网的接口 | 报文离开第二层 NAT 时的公网映射 |
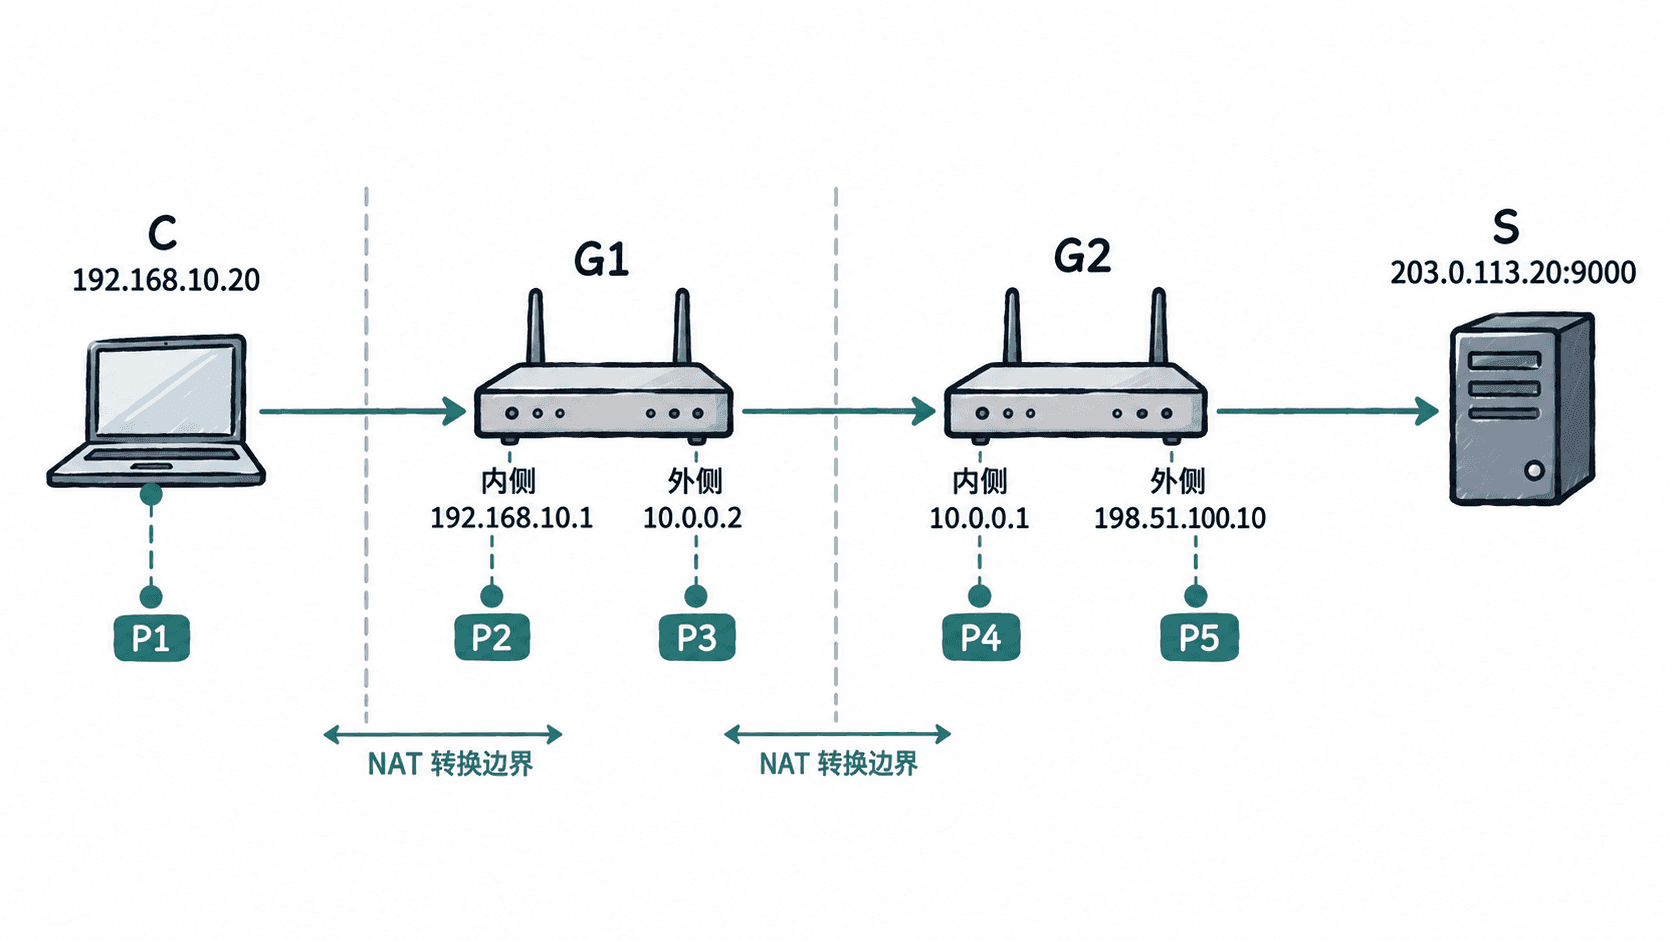
实际接口名称以系统输出为准。Linux 可以用 ip -br addr 查看接口和地址,用 ip route 检查去往测试端的路由。若 G1 和 G2 运行在同一台主机的不同网络命名空间或容器中,要分别进入对应网络命名空间抓包,不能把宿主机接口上的结果直接当作容器内部视角。
在各接口捕获同一组 UDP 报文
先在客户端生成一条已知目标端口的 UDP 流量,然后在各观测点使用相同过滤条件。以下命令适用于安装了 tcpdump 的 Linux 环境;将 eth0 替换为当前观测点对应的实际接口。捕获所有发往测试端 UDP 9000 端口的报文,并保留时间戳、源地址和目标地址。
sudo tcpdump -ni eth0 -tttt -nn -vv 'udp and dst host 203.0.113.20 and dst port 9000'预期输出示例(具体时间、源端口、校验和等字段会随实际流量变化):
2026-10-16 15:20:01.123456 IP 192.168.10.20.53000 > 203.0.113.20.9000: UDP, length 24如果目标端口在 NAT 转换后发生变化,或者测试的是返回报文,应根据实际报文方向调整过滤器。例如,只按目标端口过滤可能漏掉回复包。需要同时观察请求与回复时,可以使用:
sudo tcpdump -ni eth0 -tttt -nn -vv 'udp and host 203.0.113.20'预期结果:终端显示该接口上与测试端有关的 UDP 收发记录。没有匹配报文不一定表示 NAT 丢包,也可能是接口选错、过滤条件过严、报文尚未产生或抓包权限不足。
为了对齐多个接口上的观测结果,记录测试开始时间、客户端源端口、目标端口和每个数据报的负载标记。若实验客户端可控制发送内容,建议每个数据报携带递增序号,例如 probe-001、probe-002。用 -A 查看可打印的 ASCII 负载,或用 -X 同时查看十六进制和 ASCII 内容:
sudo tcpdump -ni eth0 -nn -tttt -X 'udp and host 203.0.113.20'预期结果:每个匹配数据报会展示报头摘要及负载的十六进制、ASCII 表示;非文本负载未必能直接读出序号。若应用负载经过加密,应以可见的 UDP 五元组、时间和其他可关联字段进行对照,不要假设抓包一定能显示业务内容。
对照五元组判断转换位置
一条 UDP 流可用协议、源 IP、源端口、目标 IP 和目标端口这五项描述。沿请求方向比较各抓包点的五元组:在纯 SNAT 路径中,通常是源 IP 或源端口改变;如果存在 DNAT,目标 IP 或目标端口也可能改变。具体映射由网关规则和连接跟踪状态决定,并非每台 NAT 都必然改写端口。
假设客户端发出 UDP 报文,源端口为 53000。抓包可能出现以下关系:
| 观测位置 | 源地址与端口 | 目标地址与端口 | 说明 |
|---|---|---|---|
| P1:客户端 | 192.168.10.20:53000 |
203.0.113.20:9000 |
应用发出的原始报文 |
| P2:G1 内侧 | 192.168.10.20:53000 |
203.0.113.20:9000 |
G1 收到原始五元组 |
| P3:G1 外侧 | 10.0.0.2:62001 |
203.0.113.20:9000 |
示例中 G1 将源地址和端口改写 |
| P4:G2 内侧 | 10.0.0.2:62001 |
203.0.113.20:9000 |
G2 收到 G1 转换后的报文 |
| P5:G2 外侧 | 198.51.100.10:41000 |
203.0.113.20:9000 |
示例中 G2 再次执行源地址转换 |
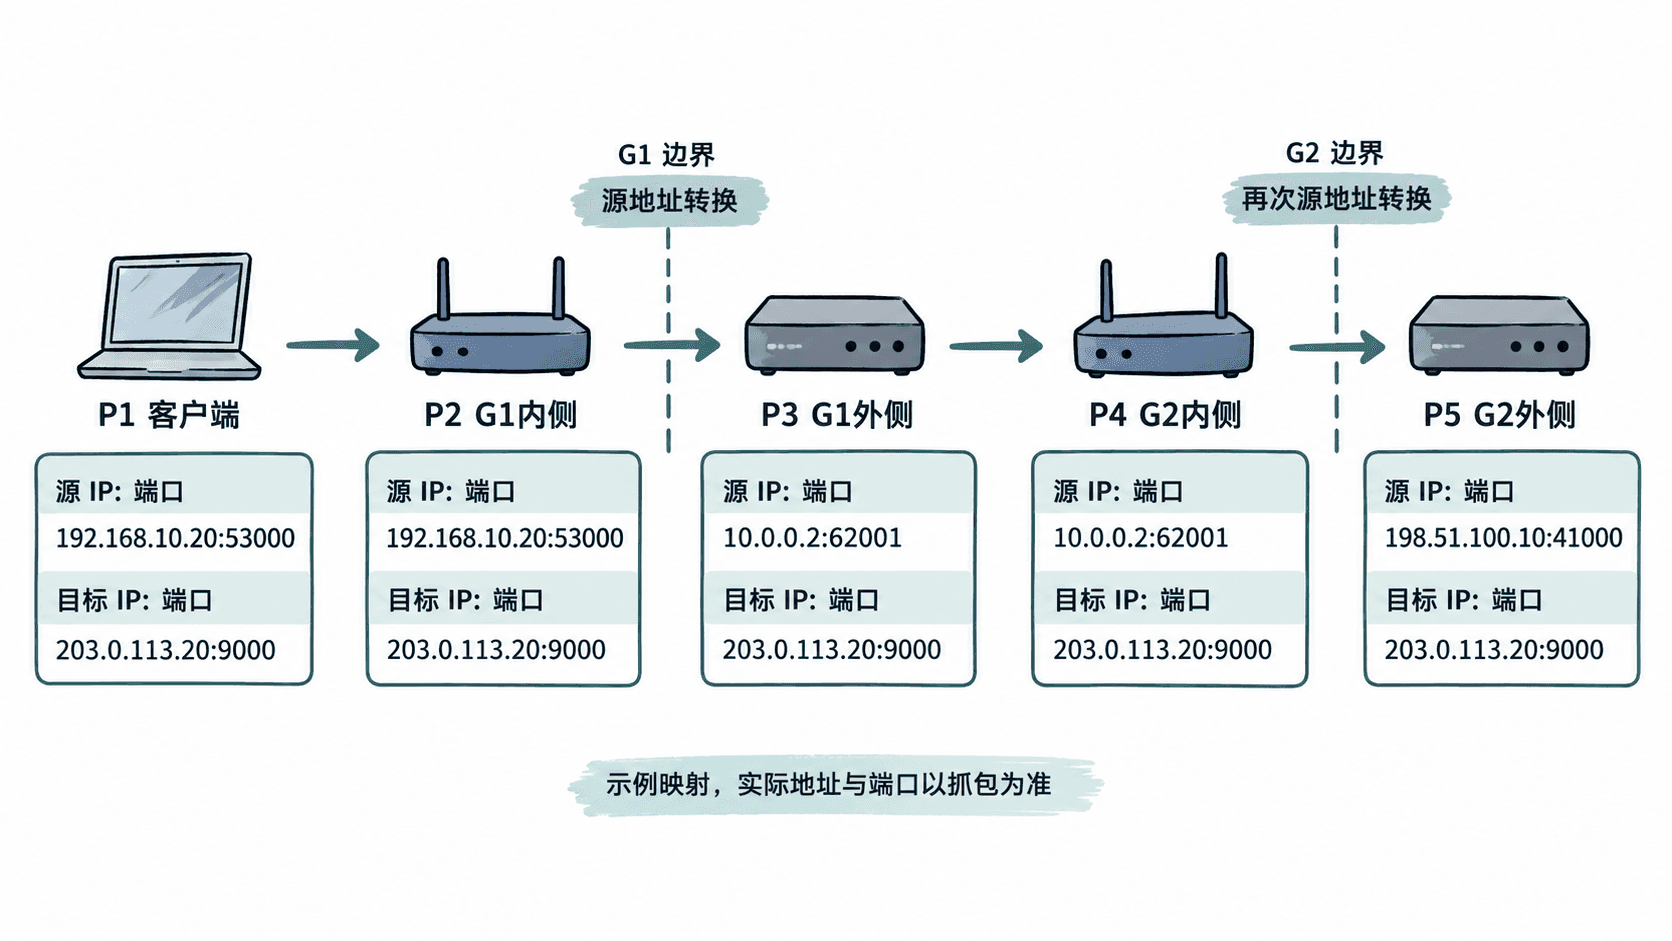
在这个例子中,P1 与 P2 一致,说明网关内侧看到客户端原始报文;P2 到 P3 的源字段变化表明第一层 NAT 已对报文执行转换;P3 与 P4 一致,说明报文到达第二层 NAT 内侧时仍保留第一层转换结果;P4 到 P5 的源字段再次变化,说明第二层 NAT 又执行了一次转换。这是定位转换边界最直接的证据。
注意,五元组变化只能说明观测到的报文属性发生了变化,不能单凭一条记录断定所有数据包都采用相同映射。NAT 可能按目标端点、协议、超时和映射策略分配不同端口。需要重复发包并检查回复方向,才能确认映射是否稳定以及返回流量是否沿预期路径到达。
区分 NAT 转换与抓包造成的假象
若 G1 内侧看到了报文,但外侧没有对应记录,先检查 G1 的转发规则、路由和防火墙,而不是立即认定 NAT 转换失败。若外侧出现报文但源地址仍是内网地址,可能是该接口并非预期出口、转换规则未命中,或报文路径绕过了当前网关。
在网关上可以用以下命令查看接口与路由,并确认 Linux 内核是否启用了 IPv4 转发:
ip -br addr
ip route
sysctl net.ipv4.ip_forward
预期结果:前两条分别列出网卡地址与路由表;第三条显示 net.ipv4.ip_forward = 1 表示 IPv4 转发已启用,0 表示未启用。该值只反映转发开关,不代表 NAT 规则一定正确,也不应在未确认实验环境的情况下直接修改生产网关配置。
还要排除抓包工具自身带来的误判。虚拟网卡、容器桥接和硬件卸载可能使同一报文在不同接口上的校验和或分段表现不同;主机上抓到出站包时看到的校验和异常,不一定等于线上真实报文损坏。应优先比较源目标地址、端口、时间、负载标记以及对应的返回报文,并在必要时于相邻设备再次捕获。
用证据完成定位记录
每轮实验保存以下信息:拓扑和接口地址、抓包过滤条件、抓包时间、测试数据报序号、各点五元组,以及请求与回复是否都出现。对于每个 NAT 边界,分别写出转换前和转换后的源、目标字段;没有证据的字段标注“未观察到”,不要根据预期拓扑补写结果。
最终判断应能回答三个问题:报文在哪个观测点首次出现、哪一对相邻观测点之间发生五元组变化、回复报文是否按反方向经过相同路径。把这三项记录下来,就能区分报文未到达网关、网关未执行预期转换,以及外部回复未能返回客户端等不同故障,为后续 UDP 打洞实验提供可复核的基线。