
Web 服务器与网关 / 系统课时
加入真实 IP 与代理请求头
加入真实 IP 与代理请求头
应用的 TCP 对端通常是 Nginx,不是最终用户。来源地址、域名和原始协议需要沿可信链路传递。本篇先让直连入口覆盖用户可伪造的头,再用一个限定回环来源演示 real_ip,区分可信代理提供的信息与客户端自行声明的信息。
学习目标
- 在入口覆盖 Host、来源地址、协议和请求标识。
- 验证伪造头不能替代实际连接信息。
- 只对明确可信的代理启用地址还原。
直连入口建立可信信息
沿用本章 backend.py 的 /api/whoami 端点,启动回环 9001 实例。需要 Linux、Nginx 1.28、curl 和空闲回环 8080。以下 http 内片段示例是独立 HTTP 实验;并入前课 HTTPS server 时 scheme 才会是 https。
server {
    listen 127.0.0.1:8080;
    server_name app.test;
    location = /api/whoami {
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $remote_addr;
        proxy_set_header X-Forwarded-Proto $scheme;
        proxy_set_header X-Request-ID $request_id;
        proxy_pass http://127.0.0.1:9001;
    }
}
本例入口直接面向调用方,因此覆盖整个 X-Forwarded-For,不接受调用方提供的链。多层受控代理应先约定并验证各层的覆盖、追加和信任策略,不能把这一行不加分析地复制到所有中间层。
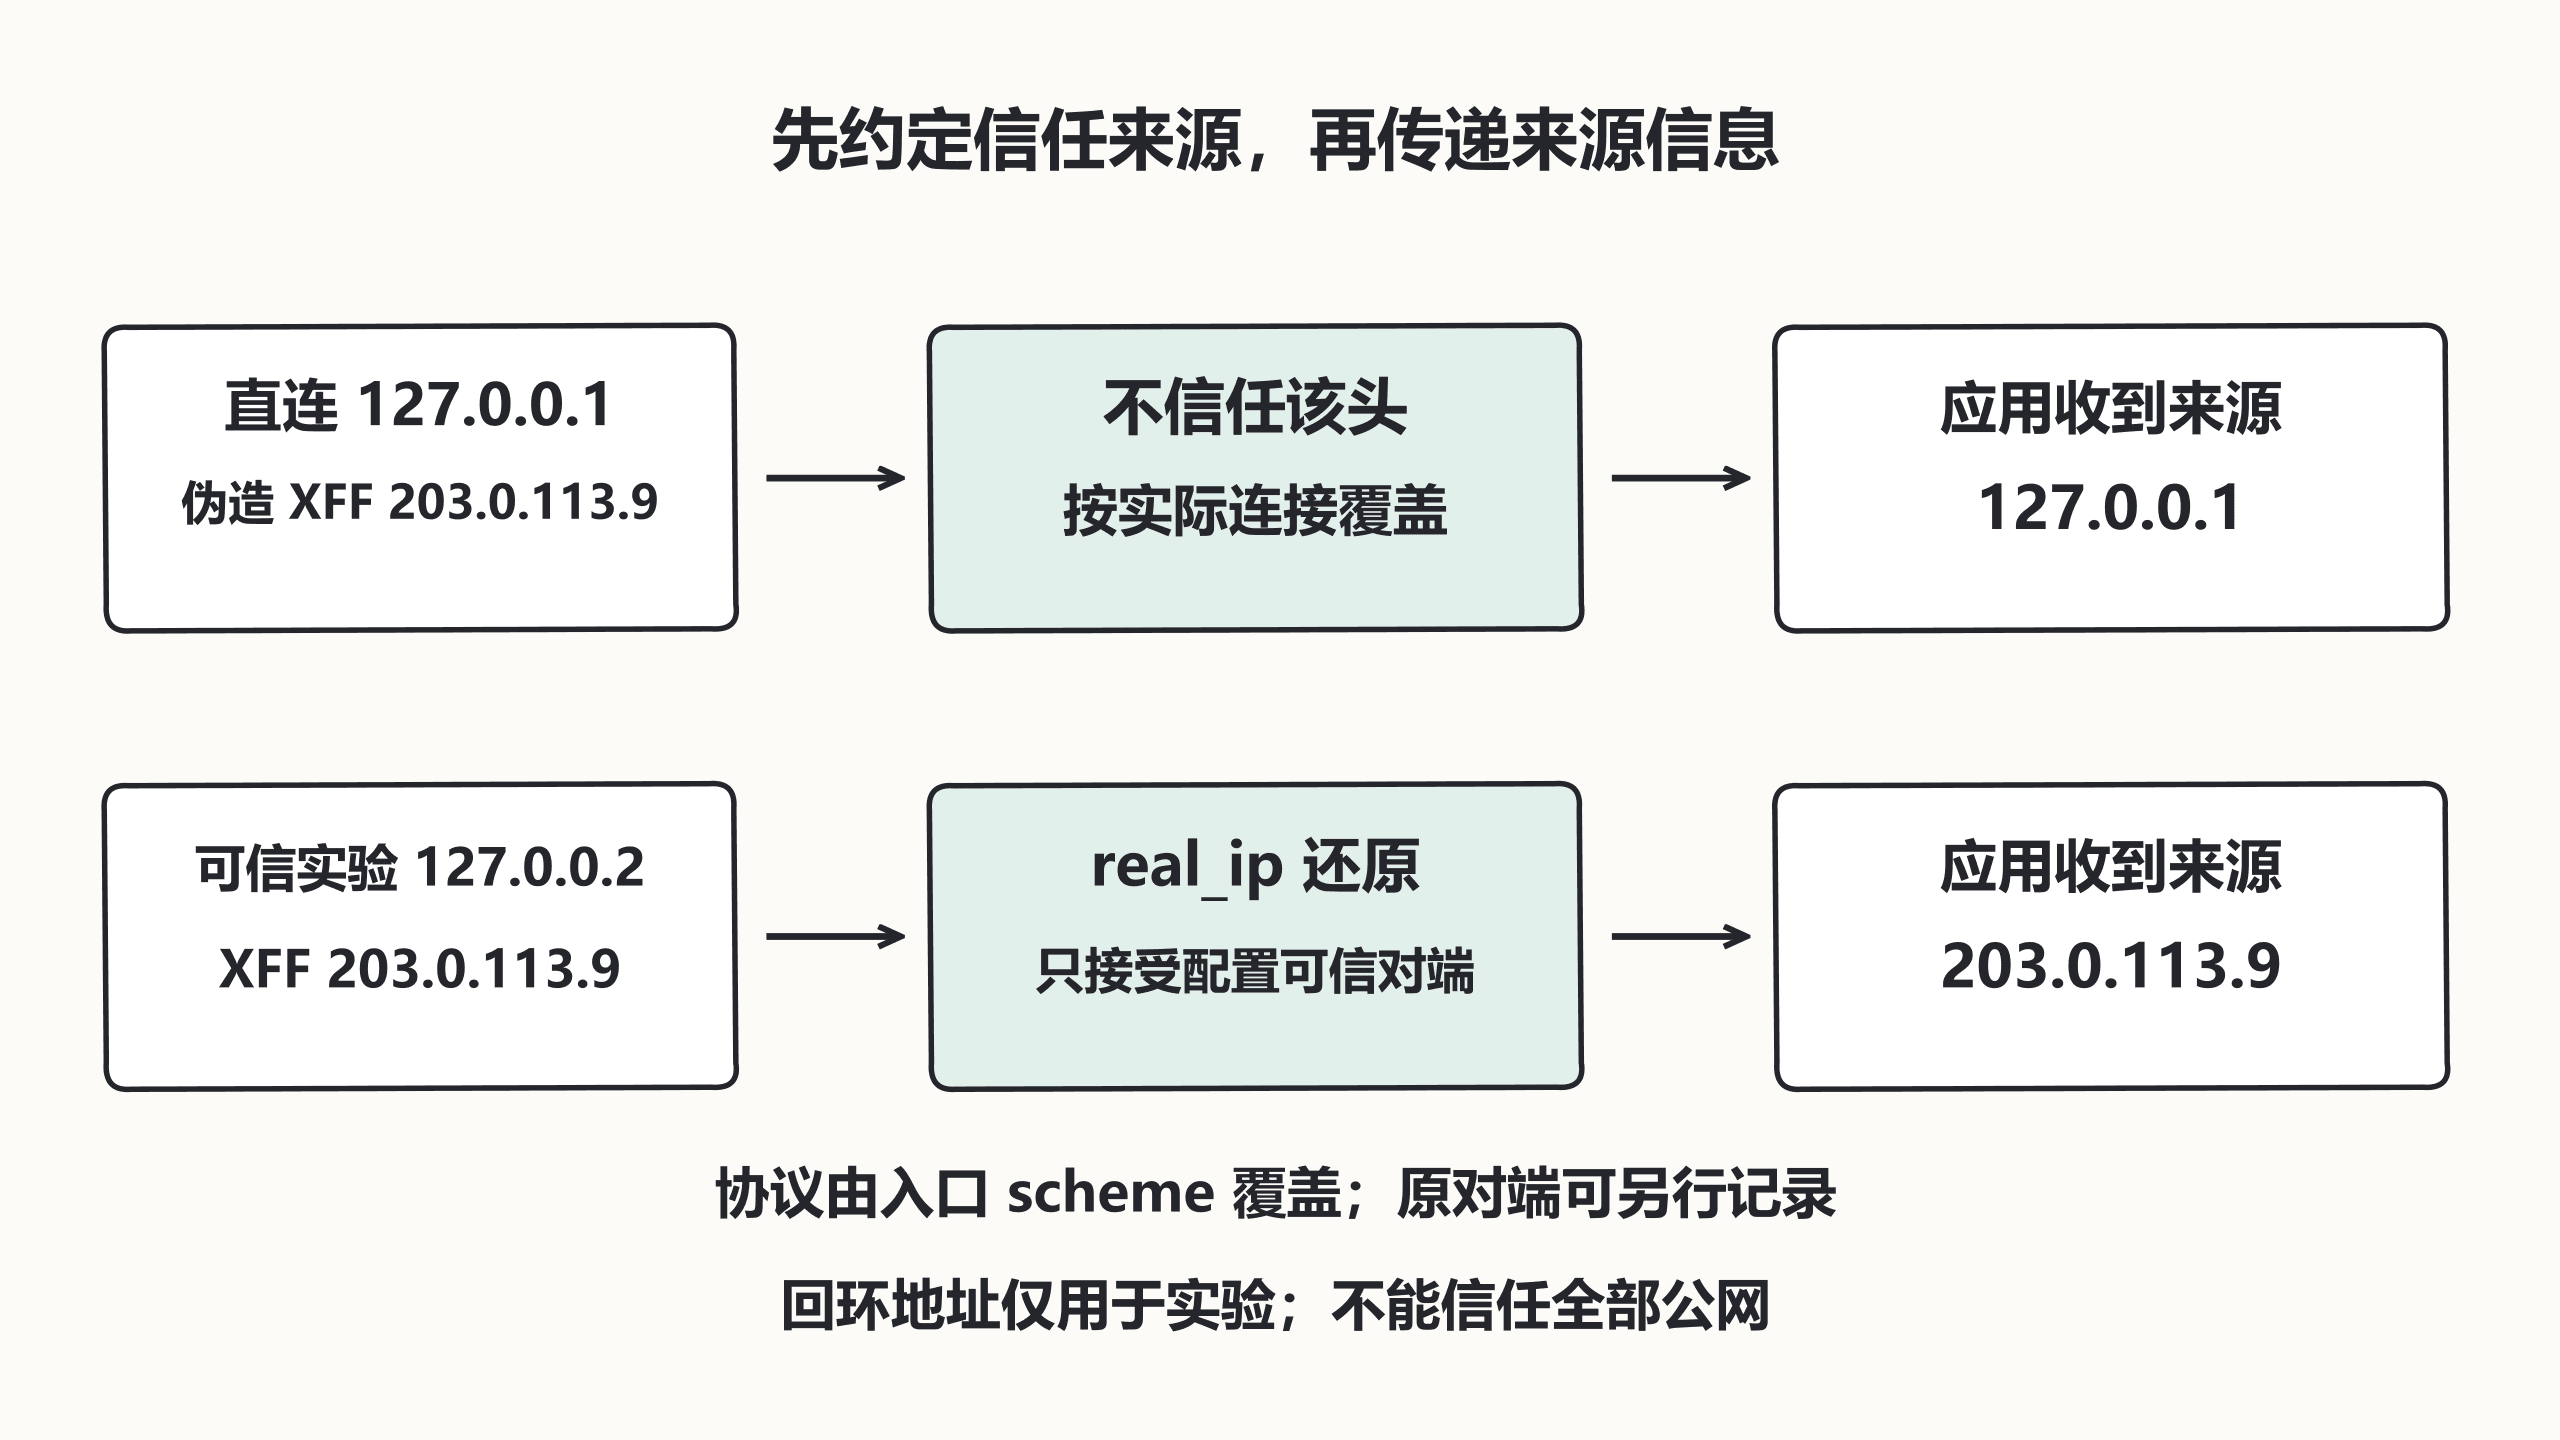
验证伪造值被覆盖
检查并重载后执行完整请求:
curl --noproxy '*' --resolve app.test:8080:127.0.0.1 -sS -H 'X-Forwarded-For: 203.0.113.9' -H 'X-Forwarded-Proto: https' -H 'X-Request-ID: forged' http://app.test:8080/api/whoami预期结果:JSON 中 host 为 app.test,ip 与 forwarded 为 127.0.0.1,proto 为 http,id 是新生成的 32 位十六进制标识而非 forged。响应没有必要保留字段顺序;示例端点仅作诊断,不应向公众长期暴露。
可信前置代理需要显式配置
确认 nginx -V 包含 http_realip_module 后,可在上述 server 中加入以下片段示例。这里只把 127.0.0.2 当成受控代理来源,生产必须替换为真实代理清单,并限制后端直连入口:
set_real_ip_from 127.0.0.2;
real_ip_header X-Forwarded-For;
real_ip_recursive on;
预期行为:仅可信对端发来的头能参与地址替换;recursive 模式沿可信链寻找最后一个非可信地址,原始连接地址可由 realip_remote_addr 记录。官方 real_ip 说明
检查并重载后,在支持绑定该回环地址的 Linux 执行:
curl --noproxy '*' --interface 127.0.0.2 --resolve app.test:8080:127.0.0.1 -sS -H 'X-Forwarded-For: 203.0.113.9' http://app.test:8080/api/whoami预期结果:ip 与 forwarded 为 203.0.113.9,proto 仍为 http。再次从 127.0.0.1 发送相同伪造头,应仍得到 127.0.0.1。203.0.113.9 是文档地址,不代表访问了外部机器。
协议、Host 与来源各自验收
HTTPS 边缘应覆盖协议为自身 scheme;受控的内层代理不能盲目把外层 https 改成内层 http。Host 也需域名允许规则约束,不能只因被转发就当作可信租户标识。
应用框架的 trusted proxies 配置必须与网络入口一致。不要信任所有来源,也不要把一个来源头等同于业务身份;保留登录、授权和隐私保护,并核对直连、可信代理与伪造请求三组结果。