
Web 服务器与网关 / 系统课时
上传文件大小在哪里限制
上传文件大小在哪里限制
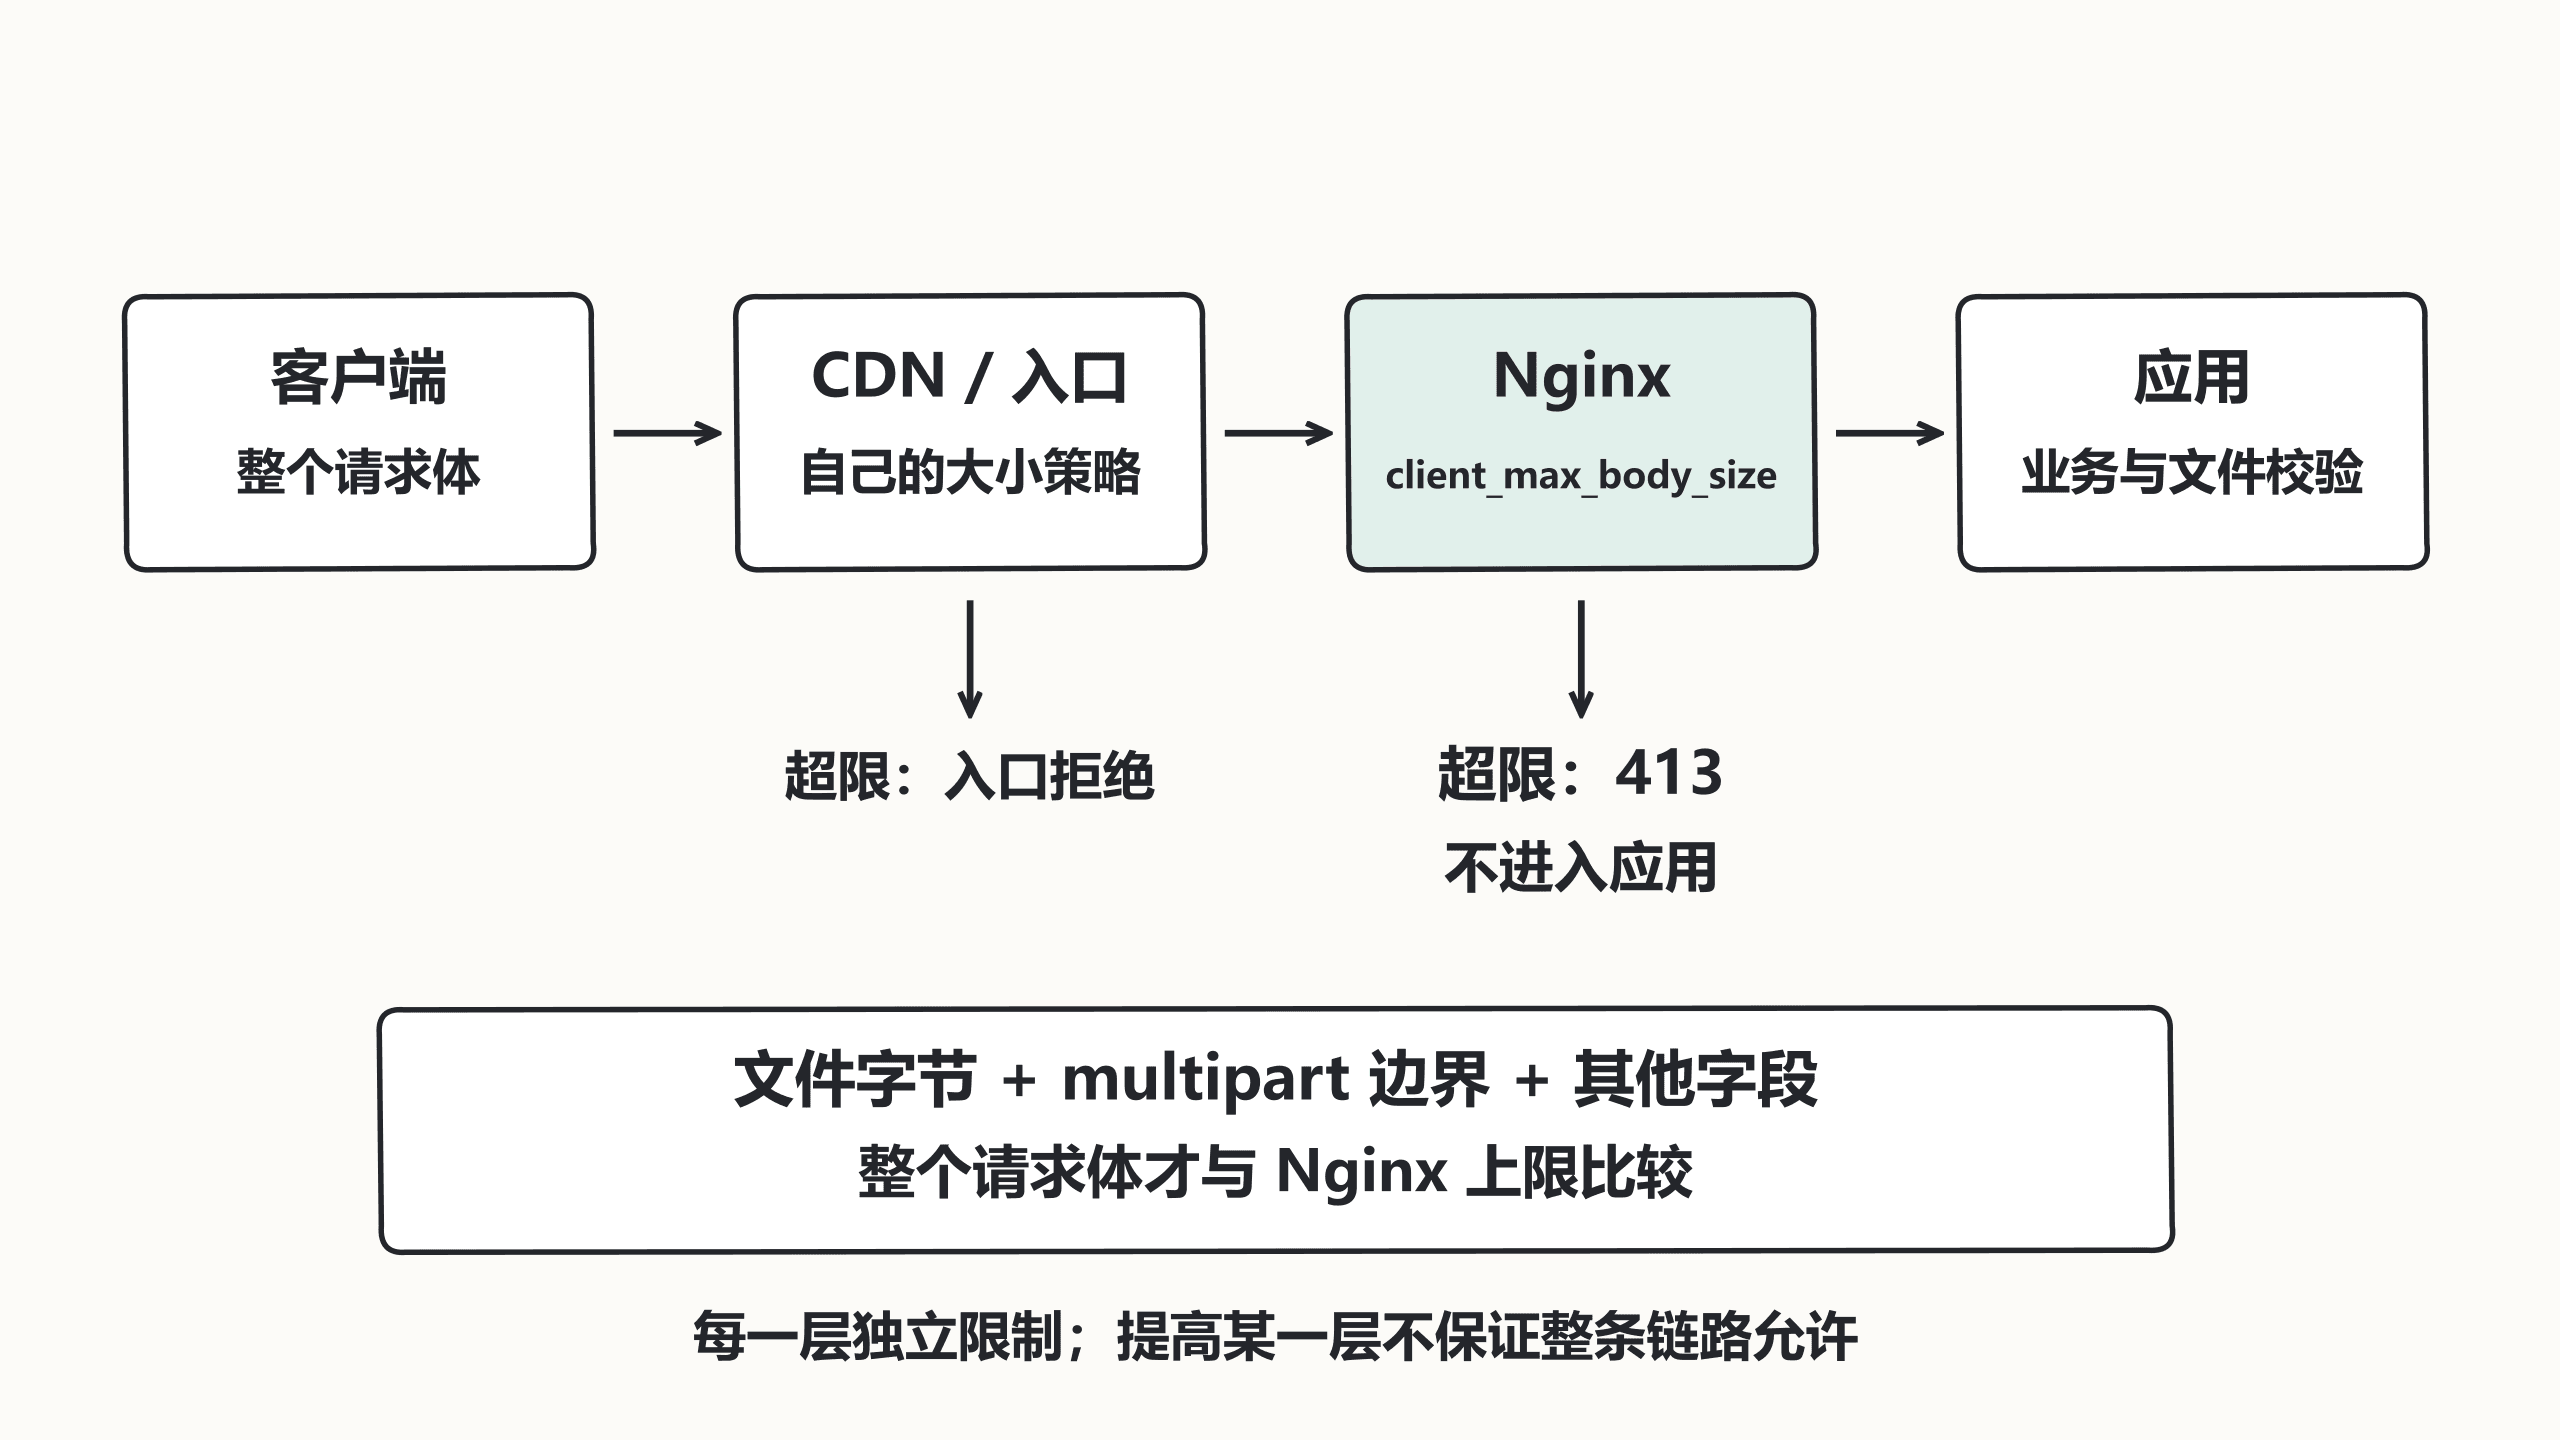
上传失败出现 413 时,限制可能来自 CDN、Nginx 或应用,增大其中一层并不一定解决问题。本篇用字节数明确的原始请求体验证 client_max_body_size,再解释文件大小、请求体大小和缓冲区大小之间的区别。
学习目标
- 在目标路径设置请求体上限并识别 413。
- 通过边界字节数对照确认限制实际生效。
- 沿各层入口与应用查找最先拒绝请求的位置。
限制的是整个请求体
client_max_body_size 可配置在 http、server、location;默认 1m,设置 0 表示关闭这项检查。请求体超过当前上限时返回 413。官方请求体大小说明
multipart 上传包含文件、边界和其他字段,因此一份大小等于上限的文件,其整个请求体可能已经超限。client_body_buffer_size 主要决定缓冲策略,不是允许上传的最大值。
用字节回显后端验证
实验需要 Python 3、Nginx 1.28、curl 和空闲回环 9001、8080。以下完整程序只接受本实验的固定 Content-Length 原始请求体,不是生产上传服务;在独立终端运行:
from http.server import BaseHTTPRequestHandler, ThreadingHTTPServer

class App(BaseHTTPRequestHandler):
    def do_POST(self):
        size = int(self.headers.get("Content-Length", "0"))
        data = self.rfile.read(size)
        self.send_response(200)
        self.end_headers()
        self.wfile.write(f"bytes={len(data)}\n".encode())

    def log_message(self, *args):
        pass

if __name__ == "__main__":
    ThreadingHTTPServer(("127.0.0.1", 9001), App).serve_forever()
预期结果:持续监听,无启动输出;收到 POST 后返回实际读取字节数。实验结束按 Ctrl+C。以下片段示例放在 http:
server {
    listen 127.0.0.1:8080;
    server_name upload.test;
    location = /upload {
        client_max_body_size 1k;
        proxy_pass http://127.0.0.1:9001;
    }
}
检查并重载后,在 Linux shell 执行:
python3 - <<'PY'
from pathlib import Path
Path('/tmp/nginx-body-1024.bin').write_bytes(b'a' * 1024)
Path('/tmp/nginx-body-1025.bin').write_bytes(b'a' * 1025)
PY
curl --noproxy '*' -sS -H 'Expect:' --data-binary @/tmp/nginx-body-1024.bin -w 'status=%{http_code}\n' http://127.0.0.1:8080/upload
curl --noproxy '*' -sS -H 'Expect:' --data-binary @/tmp/nginx-body-1025.bin -o /dev/null -w 'status=%{http_code}\n' http://127.0.0.1:8080/upload
预期输出:
bytes=1024
status=200
status=413
本例 1k 为 1024 字节,不是 1000。以同一个 URI、方法和请求类型比较,才不会把 location 选择或应用限制混在一起。
沿实际链路找到拒绝者
同时检查入口响应、Nginx access/error log 和应用请求记录。如果 Nginx 记录请求体过大且应用没有收到相应请求,先查该 location 的有效配置;如果应用返回 413,单改 Nginx 上限没有用。
已有 Content-Length 可提前判断;未声明长度或采用分块传输时,还要在读取过程中检查,不能把演示后端误用作分块解析器。大请求也可能涉及临时目录磁盘、超时与应用内存,它们是不同问题。
修改后保留合理资源预算
不要全站无限放开。根据业务文件上限和封装开销,只在需要的路径提高限制,并同步评估前方代理、应用框架、存储和并发量。验证略低于、等于和略高于边界的请求,再检查正常小请求与其他路径。
回滚配置时确认正在进行的上传如何结束,清理实验生成的两个文件。文件内容仍需应用完成格式、权限与安全检查;代理允许接收某个大小不代表上传合法。