
Web 服务器与网关 / 系统课时
怎样给接口限制请求速率
怎样给接口限制请求速率
接口被连续调用时,Nginx 可以在请求进入应用前限制处理速率。本篇以每个来源地址每秒一次为实验,观察突发额度、拒绝状态和恢复过程,再区分共享出口、分布式部署与账号级限流的边界。
学习目标
- 配置共享限流区、稳定速率和突发额度。
- 验证允许、拒绝与等待恢复后的实际响应。
- 避免把 nodelay 或单机共享区理解成无限放行。
速率与突发分别约束什么
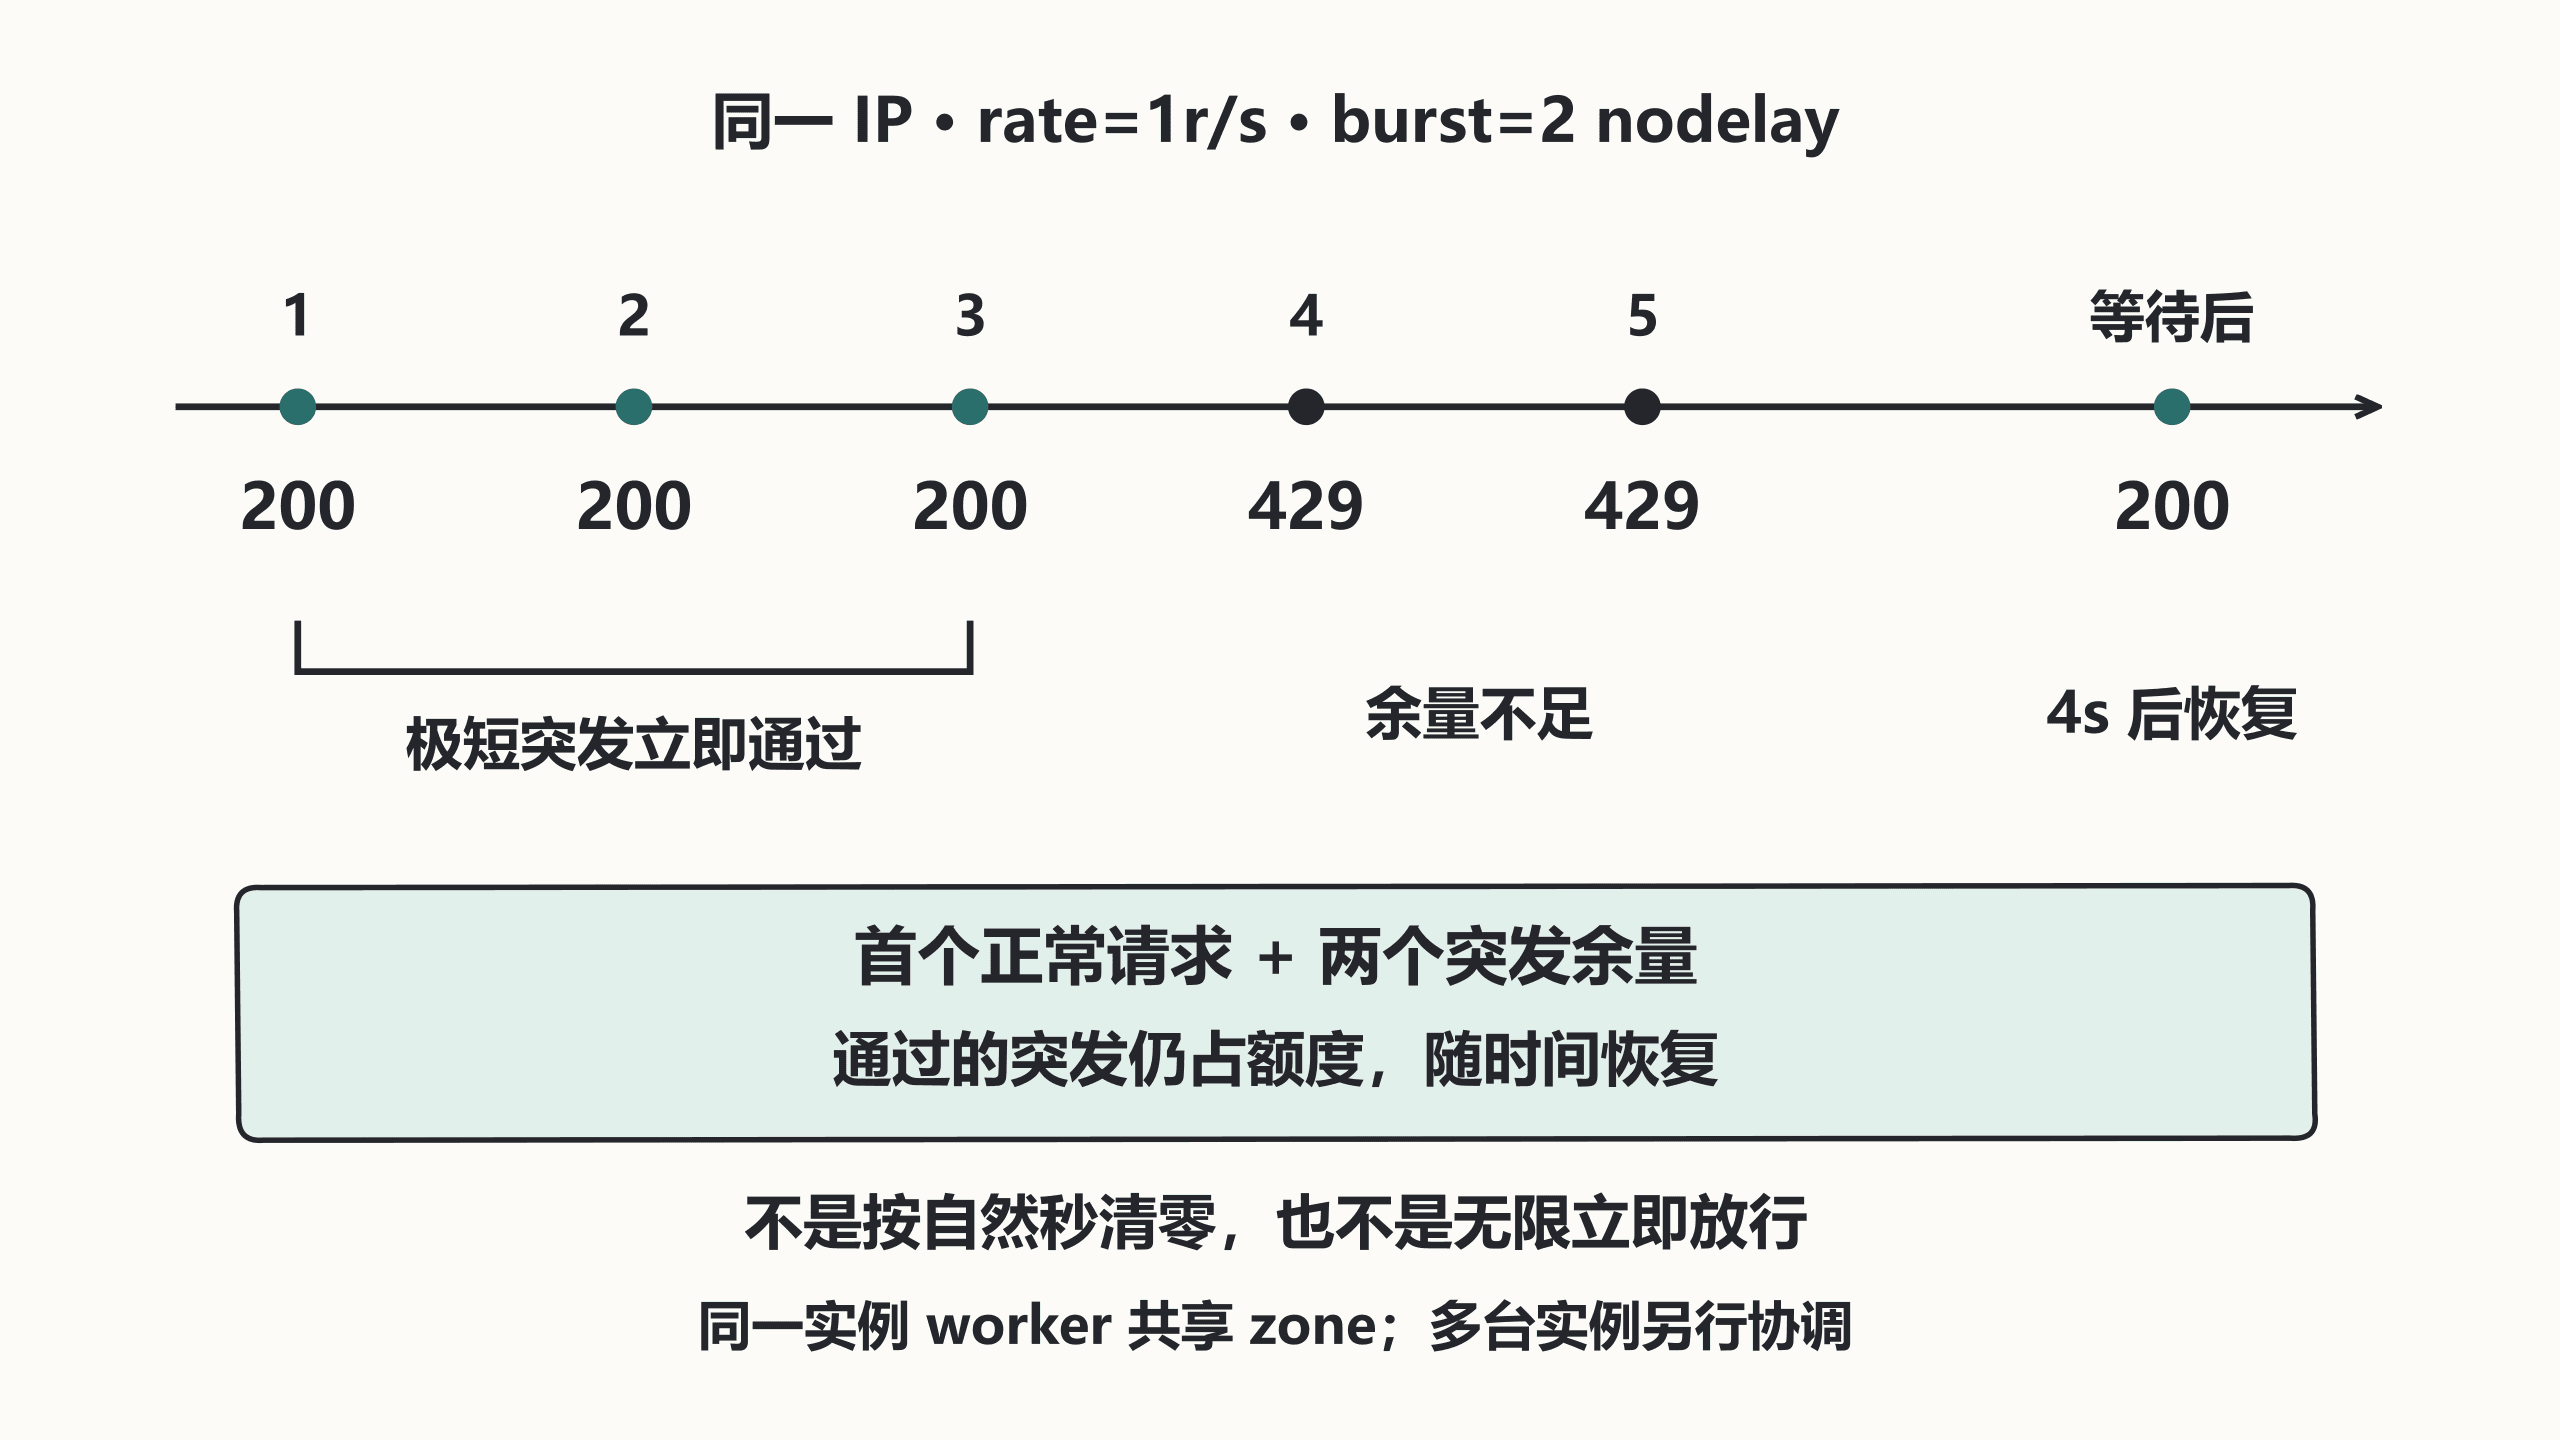
limit_req_zone 定义键、共享区和平均处理速率,limit_req 在路径上启用。burst 为超出稳定速率的请求提供有限余量;nodelay 让余量内的突发立即处理,但已占额度仍需随时间恢复。超出额度会拒绝,默认拒绝码为 503,本实验明确改成 429。官方限流模块说明
对真实静态路径启用限流
需要 Nginx 1.28、curl、Linux shell 和空闲回环 8080。先创建响应文件:
mkdir -p /tmp/nginx-rate-lab/api
printf 'ok\n' > /tmp/nginx-rate-lab/api/ping
预期结果:文件创建完成,无终端输出。以下片段示例放在 http;不能用 return 200 替代静态文件,因为提前返回可能绕过限流阶段。
limit_req_zone $binary_remote_addr zone=api_rate:1m rate=1r/s;
log_format rate_lab '$status $limit_req_status';
server {
    listen 127.0.0.1:8080;
    server_name rate.test;
    root /tmp/nginx-rate-lab;
    access_log /tmp/nginx-rate-lab/access.log rate_lab;
    location = /api/ping {
        limit_req zone=api_rate burst=2 nodelay;
        limit_req_status 429;
    }
}
检查并重载后,在该来源尚无额度占用时执行:
for i in 1 2 3 4 5 6; do
  curl --noproxy '*' -sS -o /dev/null -w '%{http_code}\n' http://127.0.0.1:8080/api/ping
done
sleep 4
curl --noproxy '*' -sS -o /dev/null -w 'after-wait=%{http_code}\n' http://127.0.0.1:8080/api/ping
预期结果:短时间内通常前三条 200,随后出现 429,最后 after-wait=200。若机器调度或请求间隔足以恢复额度,具体顺序会不同;应结合日志中的 PASSED、REJECTED 判断,而不是要求六条永远按同一顺序。
选择键与拒绝策略
binary_remote_addr 以来源地址分组,不是用户身份。同一公司或运营商出口可能共享额度;代理场景还要先正确还原可信客户端地址。账号级限制需要来自可靠认证结果的键,不能直接信任用户自行填写的账号头。
zone 被同一 Nginx 实例的 worker 共享,但多台服务器不会仅凭相同 zone 名称自动形成全局配额。严格跨实例配额应由网关或应用设计协调策略,并核对适用产品与版本。
用业务指标决定阈值
先统计正常调用速率、突发长度、拒绝率和应用容量,再选择参数。长任务还需要连接或业务并发控制;每秒请求少不代表同时运行的任务少。
省略 nodelay 时余量内的超额请求可以被延迟,这会占用等待资源并影响客户端超时。上线前可用 limit_req_dry_run 观察超额情况,再在受控范围启用拒绝。客户端应做退避和重试预算,不能收到 429 后立即无休止重试。
验收至少包含稳定流量、短突发、持续超额、等待恢复和其他路径不受误伤;示例阈值只为了容易观察,不是生产建议值。