
Web 服务器与网关 / 系统课时
HTTPS 报域名不匹配怎么排查
HTTPS 报域名不匹配怎么排查
证书仍在有效期内、CA 也可信,访问却报名称不匹配,通常要沿 URL、SNI、实际返回证书与 SAN 逐项检查。本篇给出保留名称验证的诊断命令,避免仅改 HTTP Host 就误以为已经选择了正确 TLS 站点。
学习目标
- 区分 DNS 地址、TLS SNI 与 HTTP Host 出现的时机。
- 用指定 SNI 和名称验证读取目标入口证书。
- 依据实际 SAN 修复错误证书、错误解析或错误站点选择。
TLS 选证书早于 HTTP 请求
客户端先连接目标地址,在 TLS 握手中通过 SNI 提示域名,服务据此选择证书;验证成功后才发送普通 HTTP 请求及 Host。若用 https://127.0.0.1/ 再加 Host: site.example.test,URL 仍是 IP,不能靠这个头自动变成对域名证书的正确验证。
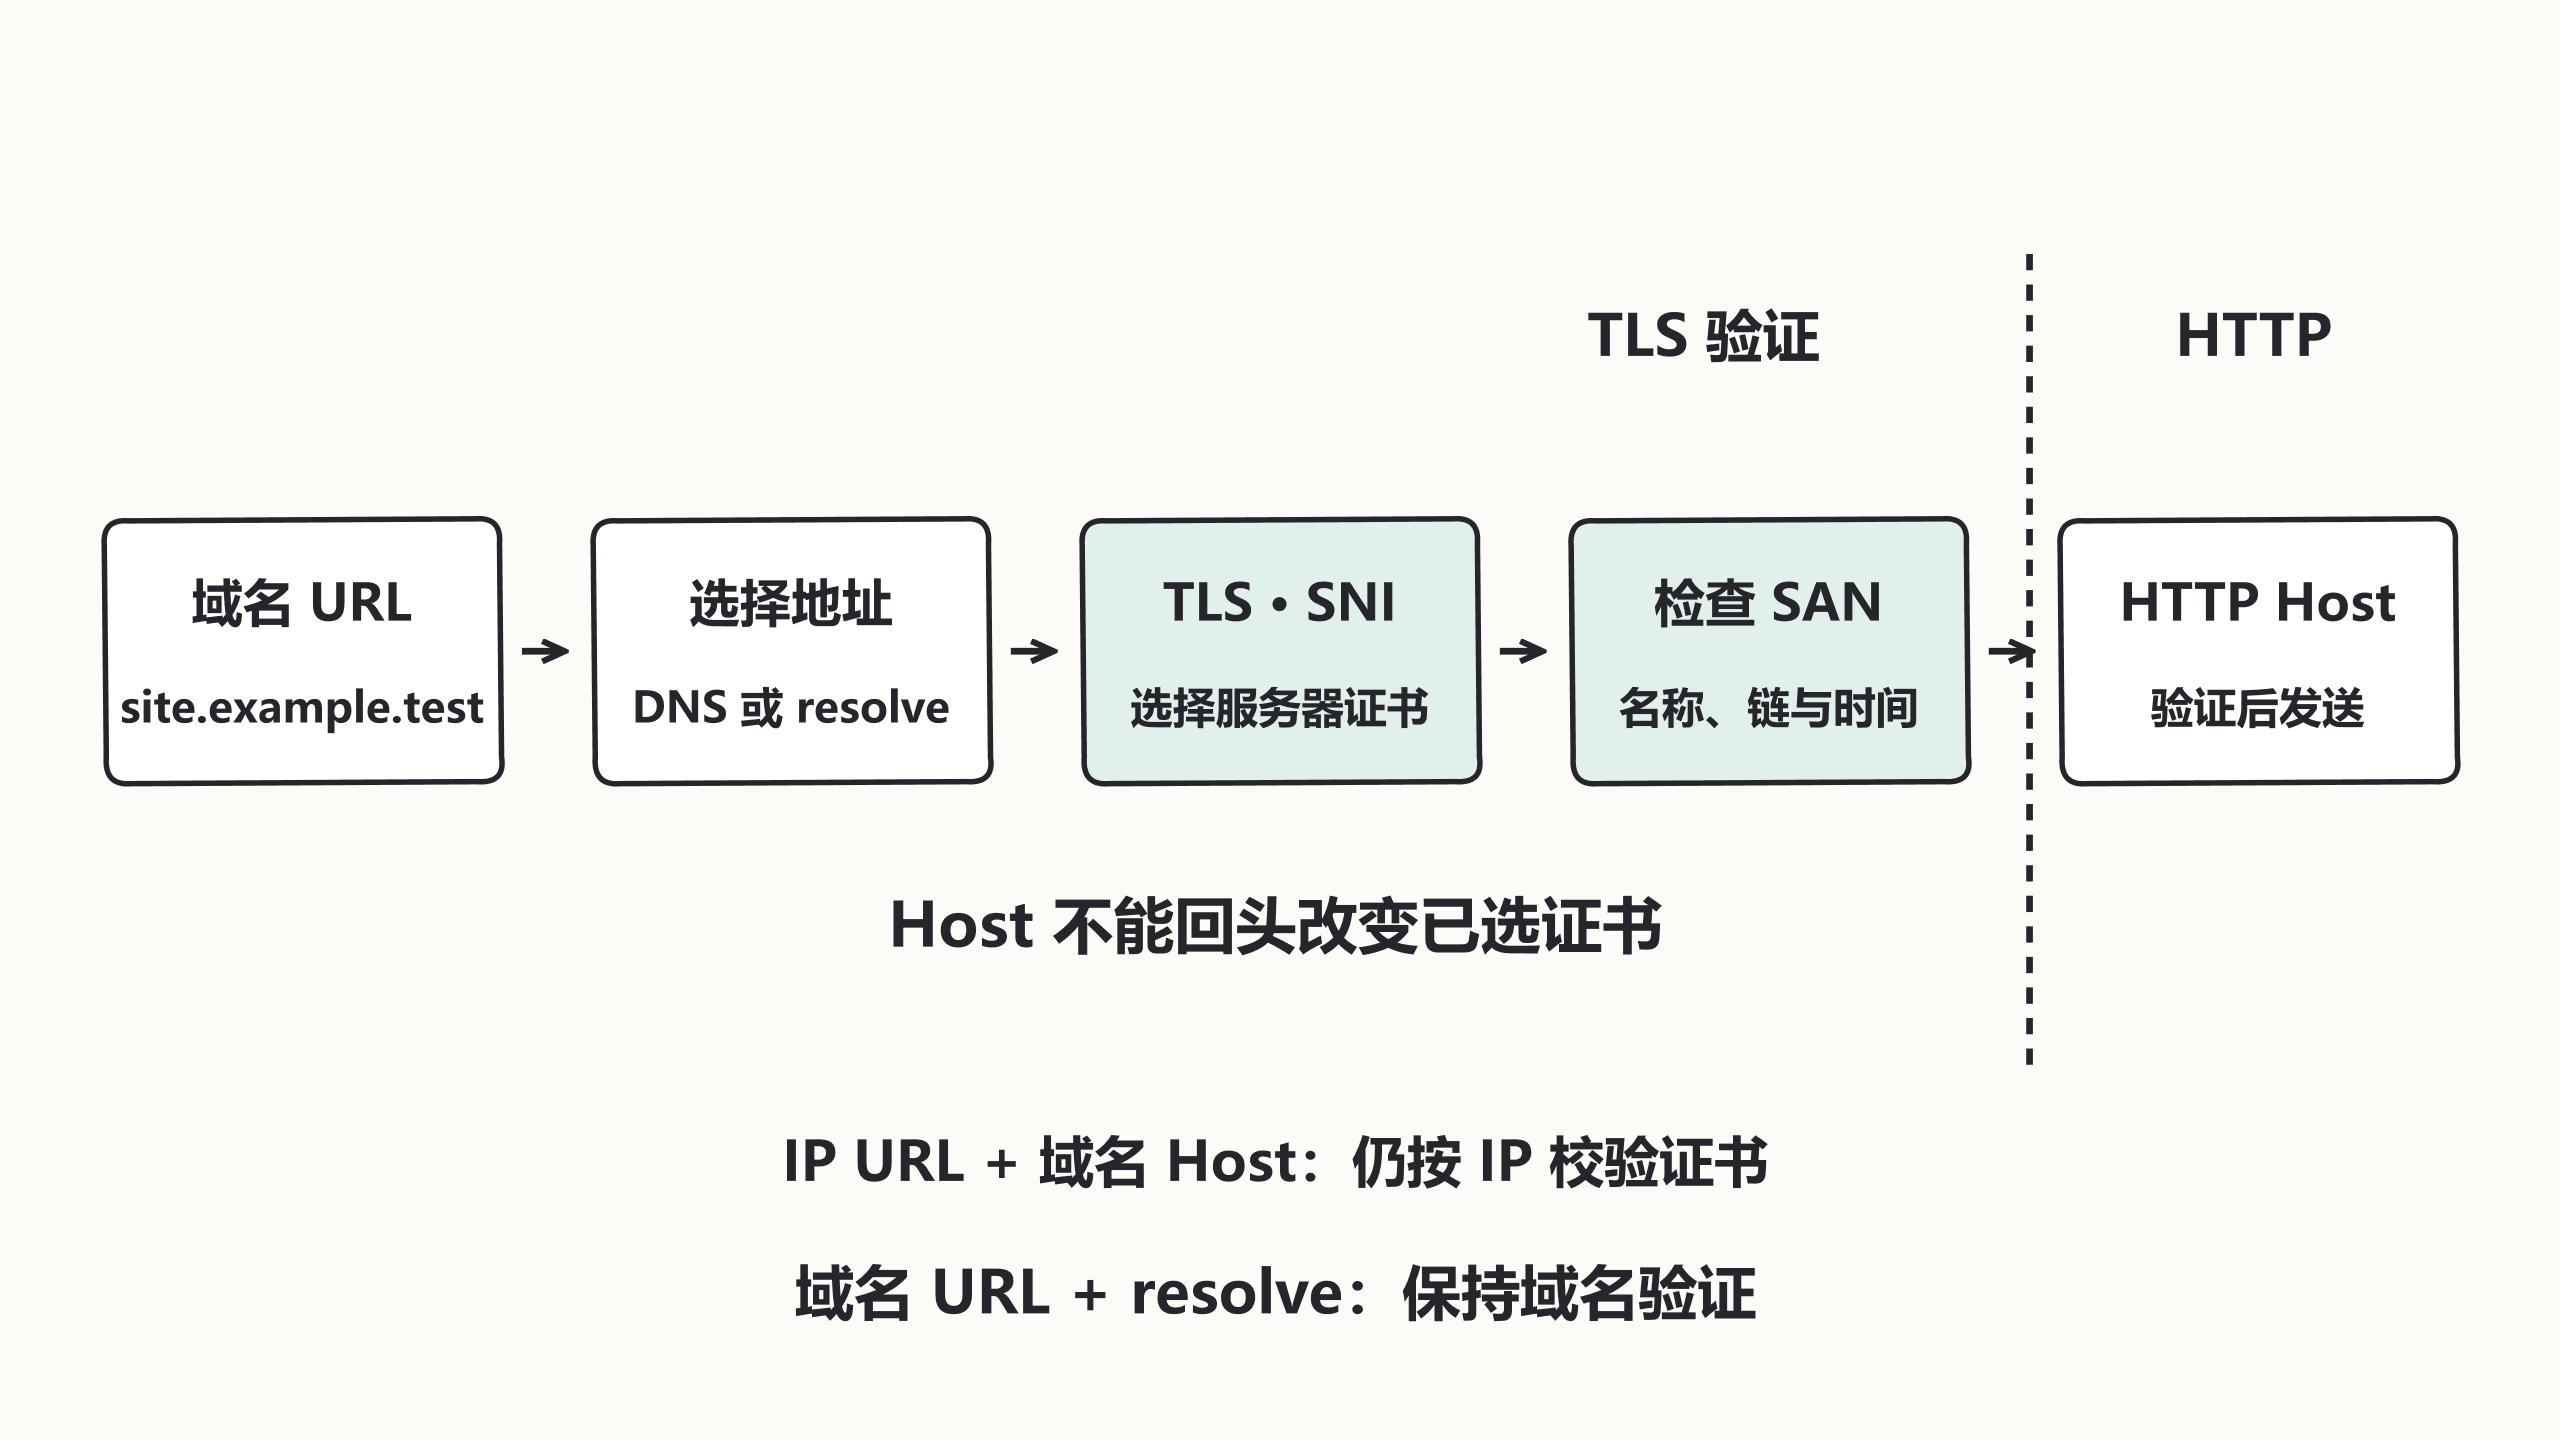
指定实际入口并验证名称
以下命令片段假设真实站点名为 site.example.test、测试入口在本机 443,并已从可信渠道取得 root.pem。正式排查替换为实际域名、入口 IP 与信任文件,使用 OpenSSL 3.x:
# servername 负责 SNI;verify_hostname 是额外的证书名称检查。
openssl s_client -connect 127.0.0.1:443 -servername site.example.test -verify_hostname site.example.test -verify_return_error -CAfile root.pem </dev/null
预期结果:若证书链可信且 SAN 覆盖该域名,完整验证成功、退出码为 0。若 SAN 不匹配,应返回验证失败及非零退出码;不能只运行 -servername 后看见握手输出就声称名称通过。
再用 curl 保留域名,同时覆盖连接地址:
# URL、SNI 与名称验证都仍使用 site.example.test。
curl --noproxy '*' --cacert root.pem --resolve site.example.test:443:127.0.0.1 -sS -o /dev/null -w 'status=%{http_code}\n' https://site.example.test/
预期结果:正确配置的响应状态应为站点实际状态,例如本课固定响应站点为 status=200;名称错误时 curl 在发送正常 HTTP 请求前失败,不能把 -k 后的 200 当成修复。
查看返回证书而不是只看配置文件
在管理端查看目标证书文件的 SAN:
# 读取计划部署的叶证书;线上实际返回的证书仍需前两条命令核对。
openssl x509 -in /etc/nginx/tls/site/fullchain.pem -noout -ext subjectAltName -subject -issuer -dates
预期结果:SAN 列出证书实际覆盖的 DNS 名称或 IP,subject、issuer 和时间随凭据变化。*.example.test 通常覆盖 api.example.test,不自动覆盖 example.test 或 v1.api.example.test;需核对确切名称,不能根据公司名或 CN 猜测。
依次修复名称、入口和站点
| 检查发现 | 对应修复 |
|---|---|
| URL 名称拼错或用了 IP | 改用实际受证书覆盖的名称;IP 访问需相应 IP SAN |
| DNS 或解析覆盖指向旧入口 | 修正解析并逐个检查实际地址 |
| SNI 名称正确,却返回另一站证书 | 检查同一监听组中的 server_name、默认站点与客户端 SNI |
| 站点选对但证书 SAN 不包含名称 | 签发正确证书并配置完整凭据对 |
| 磁盘已换新证书,线上仍是旧证书 | 检查 reload、实例部署范围与前方 TLS 终止层 |
例如正确的 HTTPS server 应同时具备 server_name site.example.test 和覆盖此域名的 ssl_certificate;只修改其中一项不能替另一项修复名称。修复后执行配置检查与 reload,再从新连接重复完整验证。
SNI 的作用与多域名证书覆盖范围见 Nginx HTTPS 说明。从 CDN、代理或多 IP 环境排查时,逐个入口使用相同域名进行验证;响应页面内容相同,也不能证明各入口提供同一张正确证书。