
Web 服务器与网关 / 系统课时
upstream 怎样组织多个后端
upstream 怎样组织多个后端
把应用地址逐个写进 location,扩容时容易遗漏转发规则。本篇用 upstream 给两个后端一个组名,再让入口引用这个组。实验直接使用两个返回不同文字的本机节点,能从响应确认请求确实到达了多个地址。
学习目标
- 在 http 上下文定义上游服务器组并引用它。
- 区分监听入口、组名与实际后端地址。
- 验证每个节点单独可达,并检查代理返回来自哪个节点。
组名连接规则与节点列表
upstream lab_api 定义名为 lab_api 的服务器组;组里的 server 写真实地址与端口,站点里的 proxy_pass http://lab_api 引用它。upstream 本身不监听客户端端口,也不启动后端程序。listen 8080 和后端的 9001、9002 分别承担入口与内部服务职责。
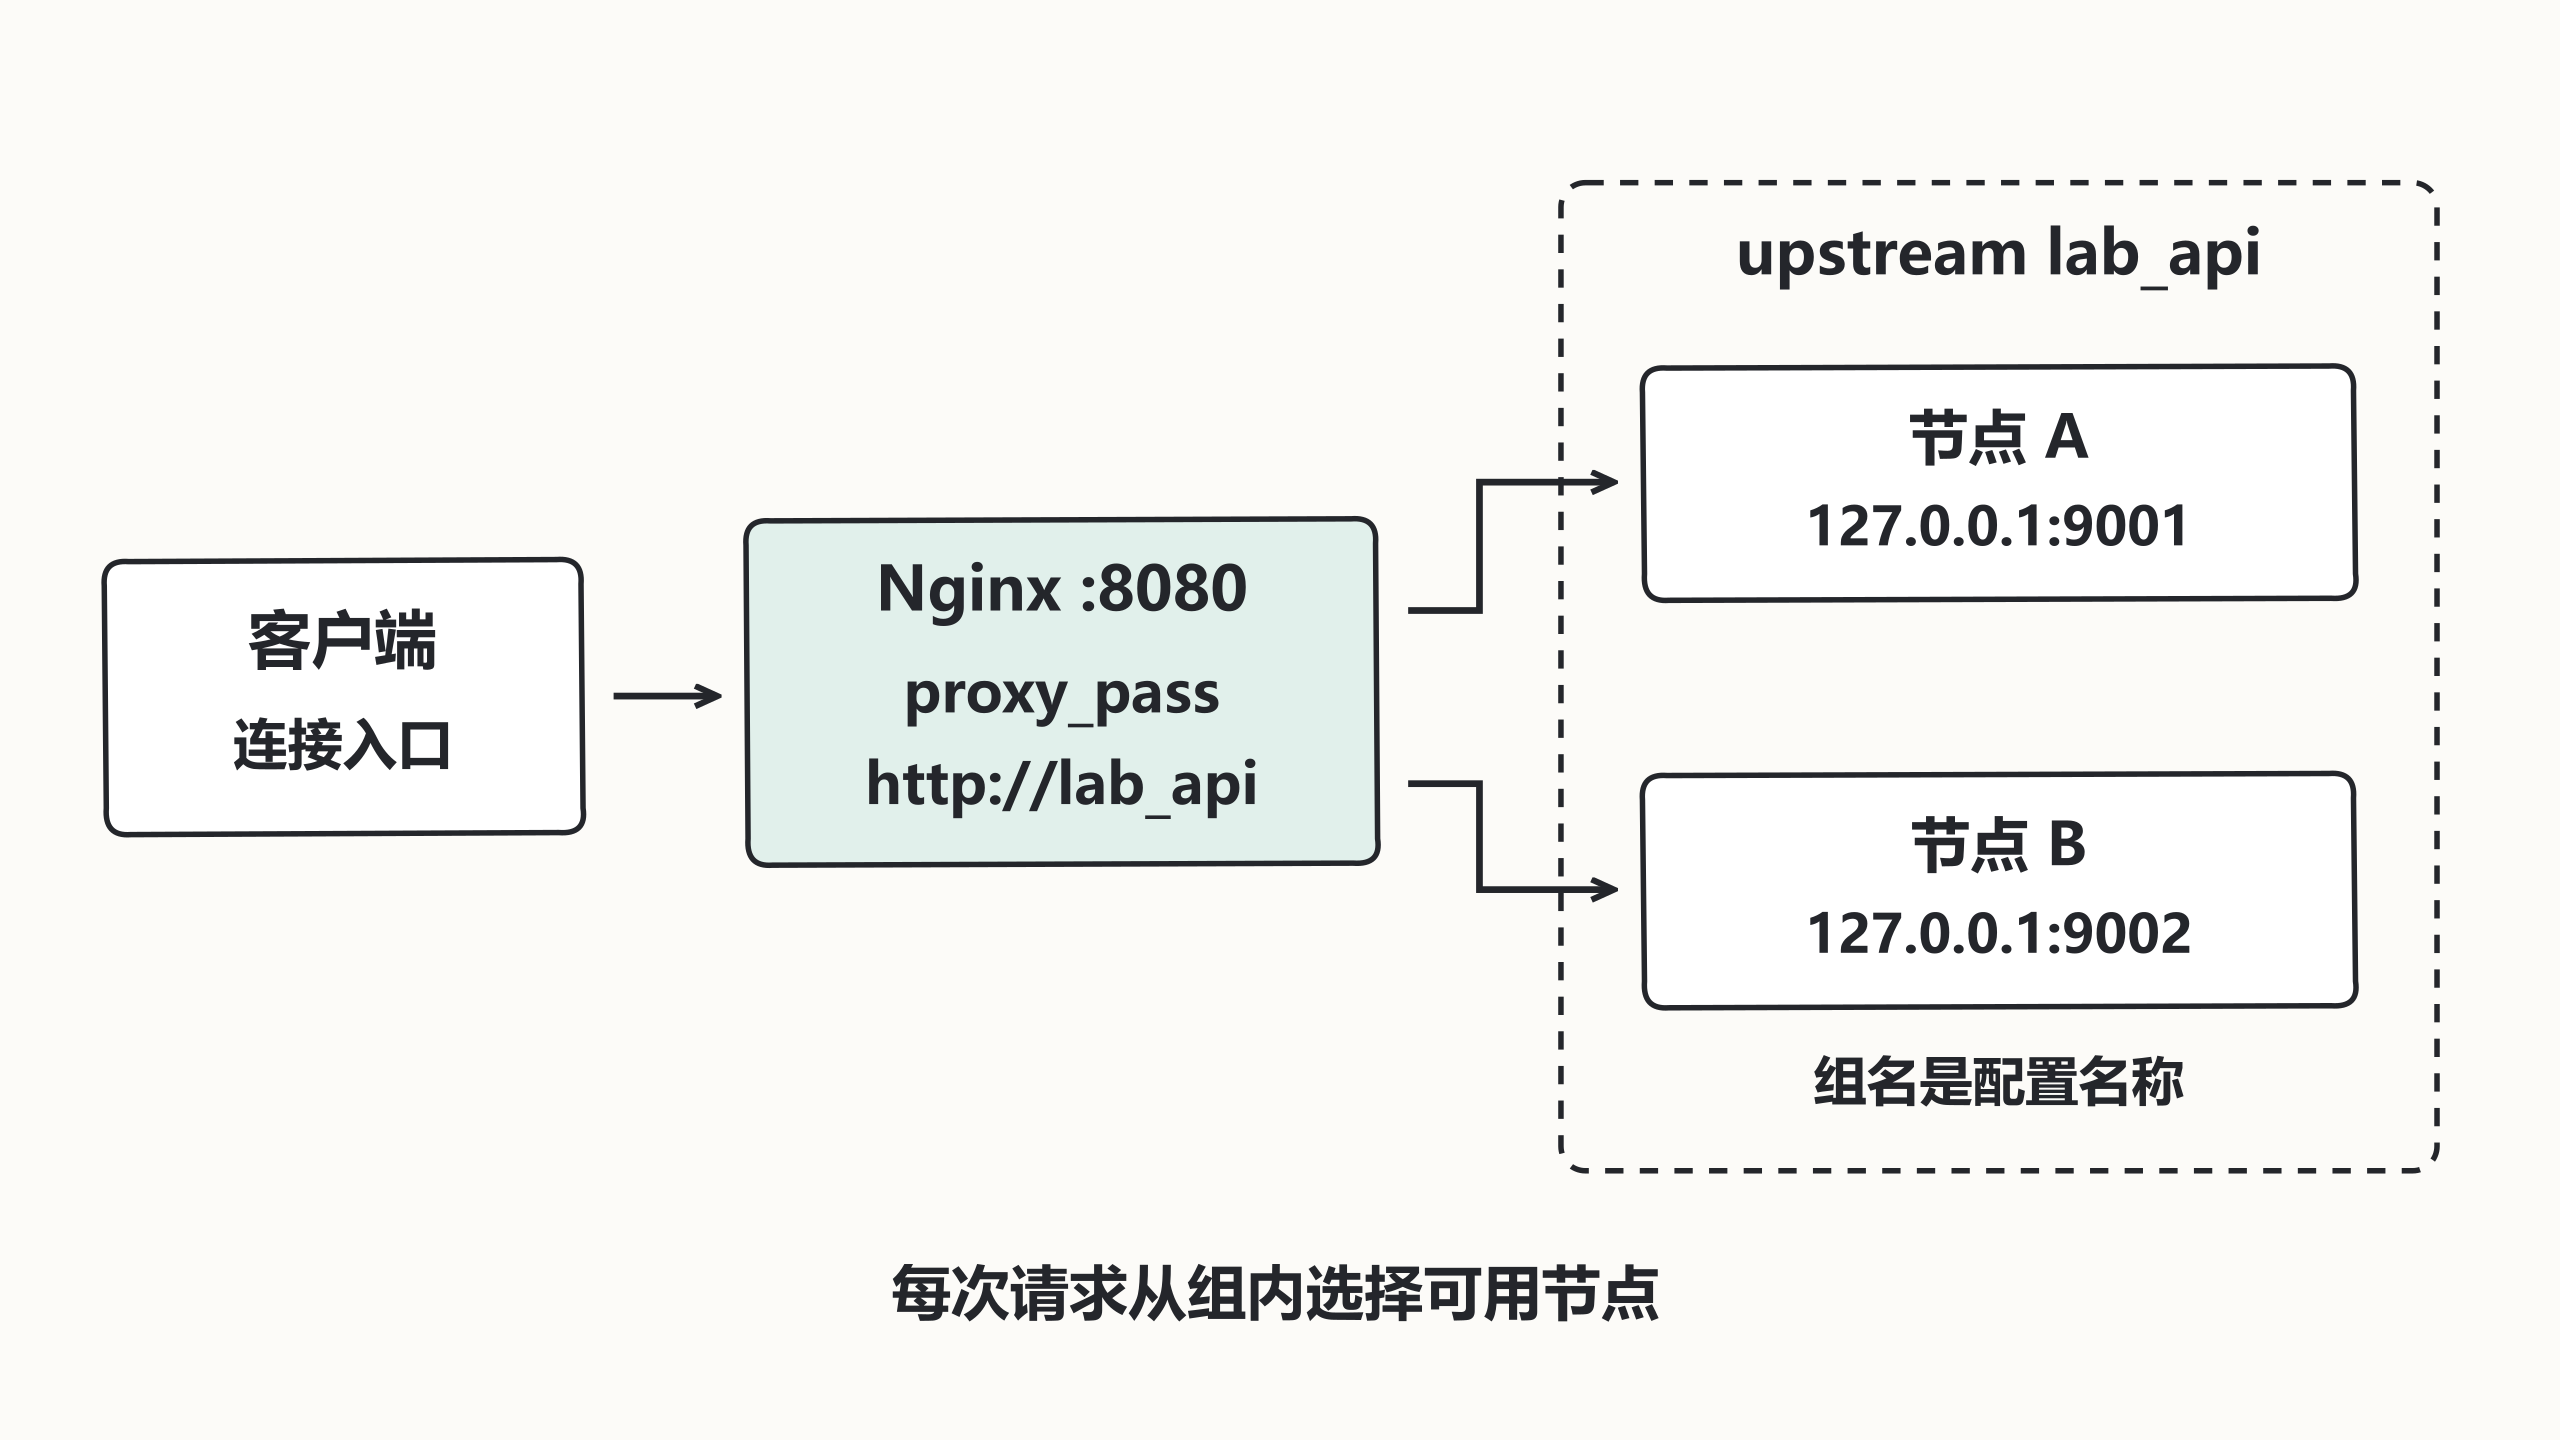
一份配置提供两个测试节点
下面是整体放入 Nginx http 上下文的片段示例,适用于本课的 1.28。8080、9001、9002 必须空闲。两个内部 server 用 return 模拟应用响应,因此无需另装应用框架;它们不代表独立机器,也不具备独立故障域。
upstream lab_api {
    # zone 让多个 Worker 共享这个组的运行状态。
    zone lab_api 64k;
    server 127.0.0.1:9001;
    server 127.0.0.1:9002;
}
server {
    listen 127.0.0.1:8080;
    server_name group.test;
    location / {
        proxy_pass http://lab_api;
        proxy_set_header Host $host;
    }
}
# 以下两个站点仅作为本机实验后端。
server {
    listen 127.0.0.1:9001;
    server_name backend-a.test;
    return 200 "node-A\n";
}
server {
    listen 127.0.0.1:9002;
    server_name backend-b.test;
    return 200 "node-B\n";
}
保存后先执行安装环境对应的 nginx -t,成功再 reload。预期生效行为:访问入口时由组内节点返回 node-A 或 node-B;直接访问两个内部端口时分别固定返回 A 和 B。64k 是本例小组的共享区大小,不是响应缓冲容量。
分别验证地址和组引用
在 Nginx 所在机器执行以下命令,先直连,后访问入口:
# 直连排除某个节点地址填错或未监听的问题。
curl -sS http://127.0.0.1:9001/
curl -sS http://127.0.0.1:9002/
for n in $(seq 1 6); do
  curl -fsS -H 'Host: group.test' http://127.0.0.1:8080/
done | sort | uniq -c | awk '{print $1, $2}'
预期输出,在没有其他实验流量、两个节点均健康且刚加载本配置时为:
node-A
node-B
3 node-A
3 node-B
计数顺序由 sort 固定,不要求原始请求总是按 A、B 交替显示。若只出现一个节点,先查另一个直连响应,再看节点是否被标成 down、暂时失败或拥有不同权重,最后确认配置确实重载。
扩容时保留应用行为一致
替换为真实应用时,两个节点应支持相同的接口、认证方式与返回结构;否则请求分配成功也会出现间歇性 404 或登录丢失。先把新节点从 Nginx 环境直连验收,再加入组,检查配置并 reload。
组名可以复用在多个 location,但不能据此假设用户每次命中同一节点。默认策略分配的是请求,并没有复制内存 Session、上传文件或数据库状态。服务器组、共享 zone 与参数的边界可对照官方 upstream 文档。