
Web 服务器与网关 / 系统课时
代理后的原始协议怎样保留下来
代理后的原始协议怎样保留下来
HTTPS 在入口终止后,后端可能只收到 HTTP 连接,无法从这段连接推断用户最初的协议。本篇搭建两层本机代理,观察边缘覆盖和内部传递的协议头,并用伪造输入检查信任边界,减少错误跳转。
学习目标
- 区分外部访问协议与当前代理连接协议。
- 在 TLS 边缘重建 X-Forwarded-Proto,并在可信内部链路保留它。
- 验证伪造头被覆盖,避免内部代理误用自己的 scheme。
原始协议属于受信任的入口信息
浏览器以 HTTPS 连接边缘 Nginx,边缘可能用 HTTP 连接内部代理,内部再连接应用。内部 $scheme 描述当前这段连接,通常是 http;它不等于用户原始使用的 https。
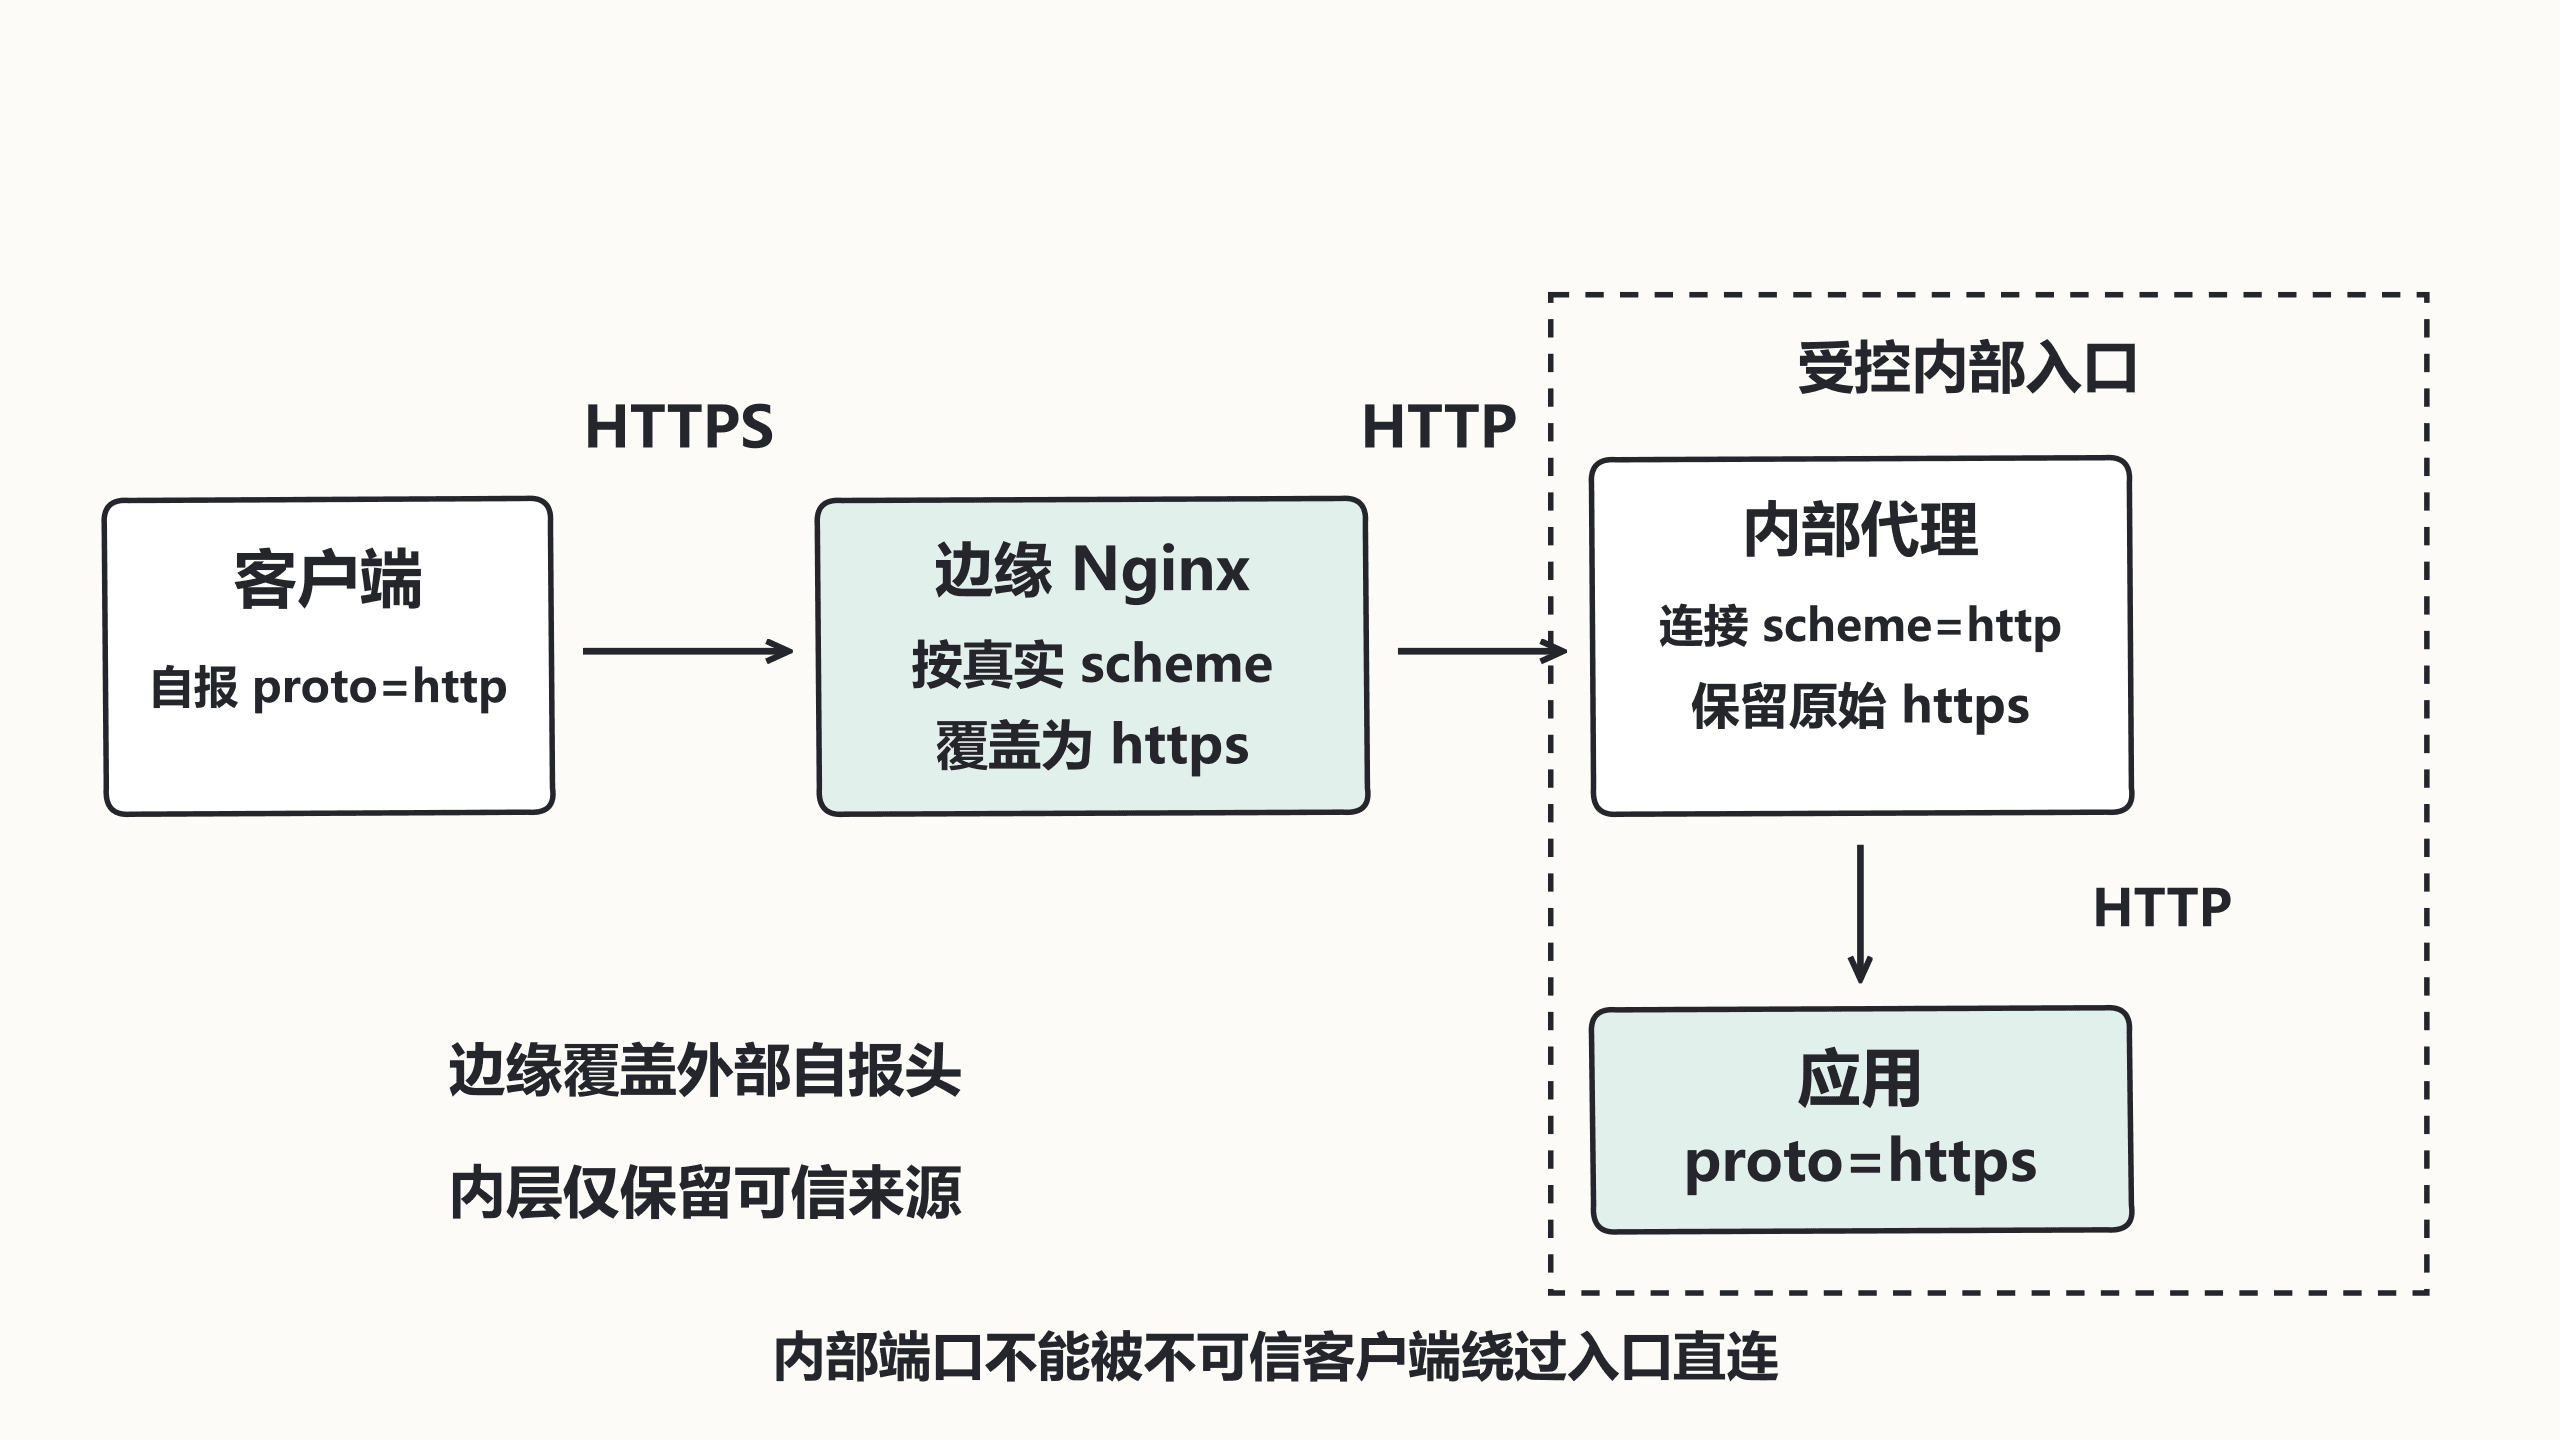
X-Forwarded-Proto 是常见约定,不会自动获得真实性。边缘应覆盖外部自报值;内部只在连接确实来自受信任入口、且不能绕过入口的条件下保留它。框架是否识别此头还取决于其受信任代理配置。
准备固定输出的本机后端
实验使用 Linux、Python 3、curl、OpenSSL 3.x 和含 SSL 模块的 Nginx 1.28。8080、8081、8443、9000 需空闲。以下完整程序保存为 app.py,在独立终端执行 python3 app.py;Ctrl+C 结束。
from http.server import BaseHTTPRequestHandler, ThreadingHTTPServer

class App(BaseHTTPRequestHandler):
    def do_GET(self):
        proto = self.headers.get("X-Forwarded-Proto", "missing")
        host = self.headers.get("Host", "missing")
        data = f"proto={proto} host={host}\n".encode()
        self.send_response(200)
        self.send_header("Content-Type", "text/plain; charset=utf-8")
        self.send_header("Content-Length", str(len(data)))
        self.end_headers()
        self.wfile.write(data)

if __name__ == "__main__":
    ThreadingHTTPServer(("127.0.0.1", 9000), App).serve_forever()
预期结果:程序持续等待请求。本例只回显协议,不构成完整 Web 框架的代理信任或认证实现;应用端口仅监听回环,假定本机进程可信。
边缘覆盖,内层保留
先在本次实验的新目录生成自签名 local.test 凭据,已有同名文件时先改用其他目录并同步修改后续路径:
# 仅实验请求通过 cacert 信任,不改变浏览器或系统信任库。
umask 077
mkdir -p /tmp/nginx-proto-lab
openssl req -x509 -newkey rsa:3072 -nodes -days 2 -subj '/CN=local.test' -addext 'subjectAltName=DNS:local.test' -addext 'basicConstraints=critical,CA:FALSE' -addext 'extendedKeyUsage=serverAuth' -keyout /tmp/nginx-proto-lab/server.key -out /tmp/nginx-proto-lab/server.crt
预期结果:目录内产生匹配的 server.key 与 server.crt。然后把以下片段示例放入 http,它依赖上述凭据及已启动的后端:
server {
    listen 127.0.0.1:8080;
    server_name local.test;
    return 308 https://local.test:8443$request_uri;
}
server {
    listen 127.0.0.1:8443 ssl;
    server_name local.test;
    ssl_certificate /tmp/nginx-proto-lab/server.crt;
    ssl_certificate_key /tmp/nginx-proto-lab/server.key;
    ssl_protocols TLSv1.2 TLSv1.3;
    location / {
        proxy_set_header Host $host;
        proxy_set_header X-Forwarded-Proto $scheme;
        proxy_pass http://127.0.0.1:8081;
    }
}
server {
    # 受控内部入口:本实验不向公网监听。
    listen 127.0.0.1:8081;
    server_name local.test;
    location / {
        proxy_set_header Host $http_host;
        proxy_set_header X-Forwarded-Proto $http_x_forwarded_proto;
        proxy_pass http://127.0.0.1:9000;
    }
}
内部这一行原样转发只适用于已受控的来源。如果内层能被不可信客户端直连,应先阻断绕过路径并设置来源策略,不能照抄为公网可信头规则。不同机器部署时需按实际网络与应用框架建立代理信任范围。
用伪造输入和反例检查结果
配置检查并重载后执行:
# 客户端自报 http,边缘仍必须根据实际 TLS 覆盖成 https。
curl --noproxy '*' --cacert /tmp/nginx-proto-lab/server.crt --resolve local.test:8443:127.0.0.1 -H 'X-Forwarded-Proto: http' -sS https://local.test:8443/
预期输出:
proto=https host=local.test如果把内部的协议头值错误改为 $scheme,输出会变成 proto=http,因为内层接收的是 HTTP;先在隔离实验验证此反例,再恢复正确配置。若应用据此生成 http 绝对链接或不断要求同一 HTTPS 跳转,就会出现混合链接或循环。
验收还应从 HTTP 入口有限跟随至 HTTPS,确认最终值仍为 https,并用外部网络确认内部端口不可直接访问。本机测试不能替代生产网络隔离。头部重建指令见 Nginx proxy_set_header 文档。