
Web 服务器与网关 / 系统课时
配置出错后怎样快速回滚
配置出错后怎样快速回滚
配置语法合法却让关键请求失败时,继续猜测和叠加修改可能延长故障。快速回滚需要已验证的旧版本、明确目标实例以及恢复后的再次验收。本篇在独立实验中制造合法的 503 配置,再恢复原文件并平滑加载。
学习目标
- 区分配置检查失败与业务验证失败的回退路径。
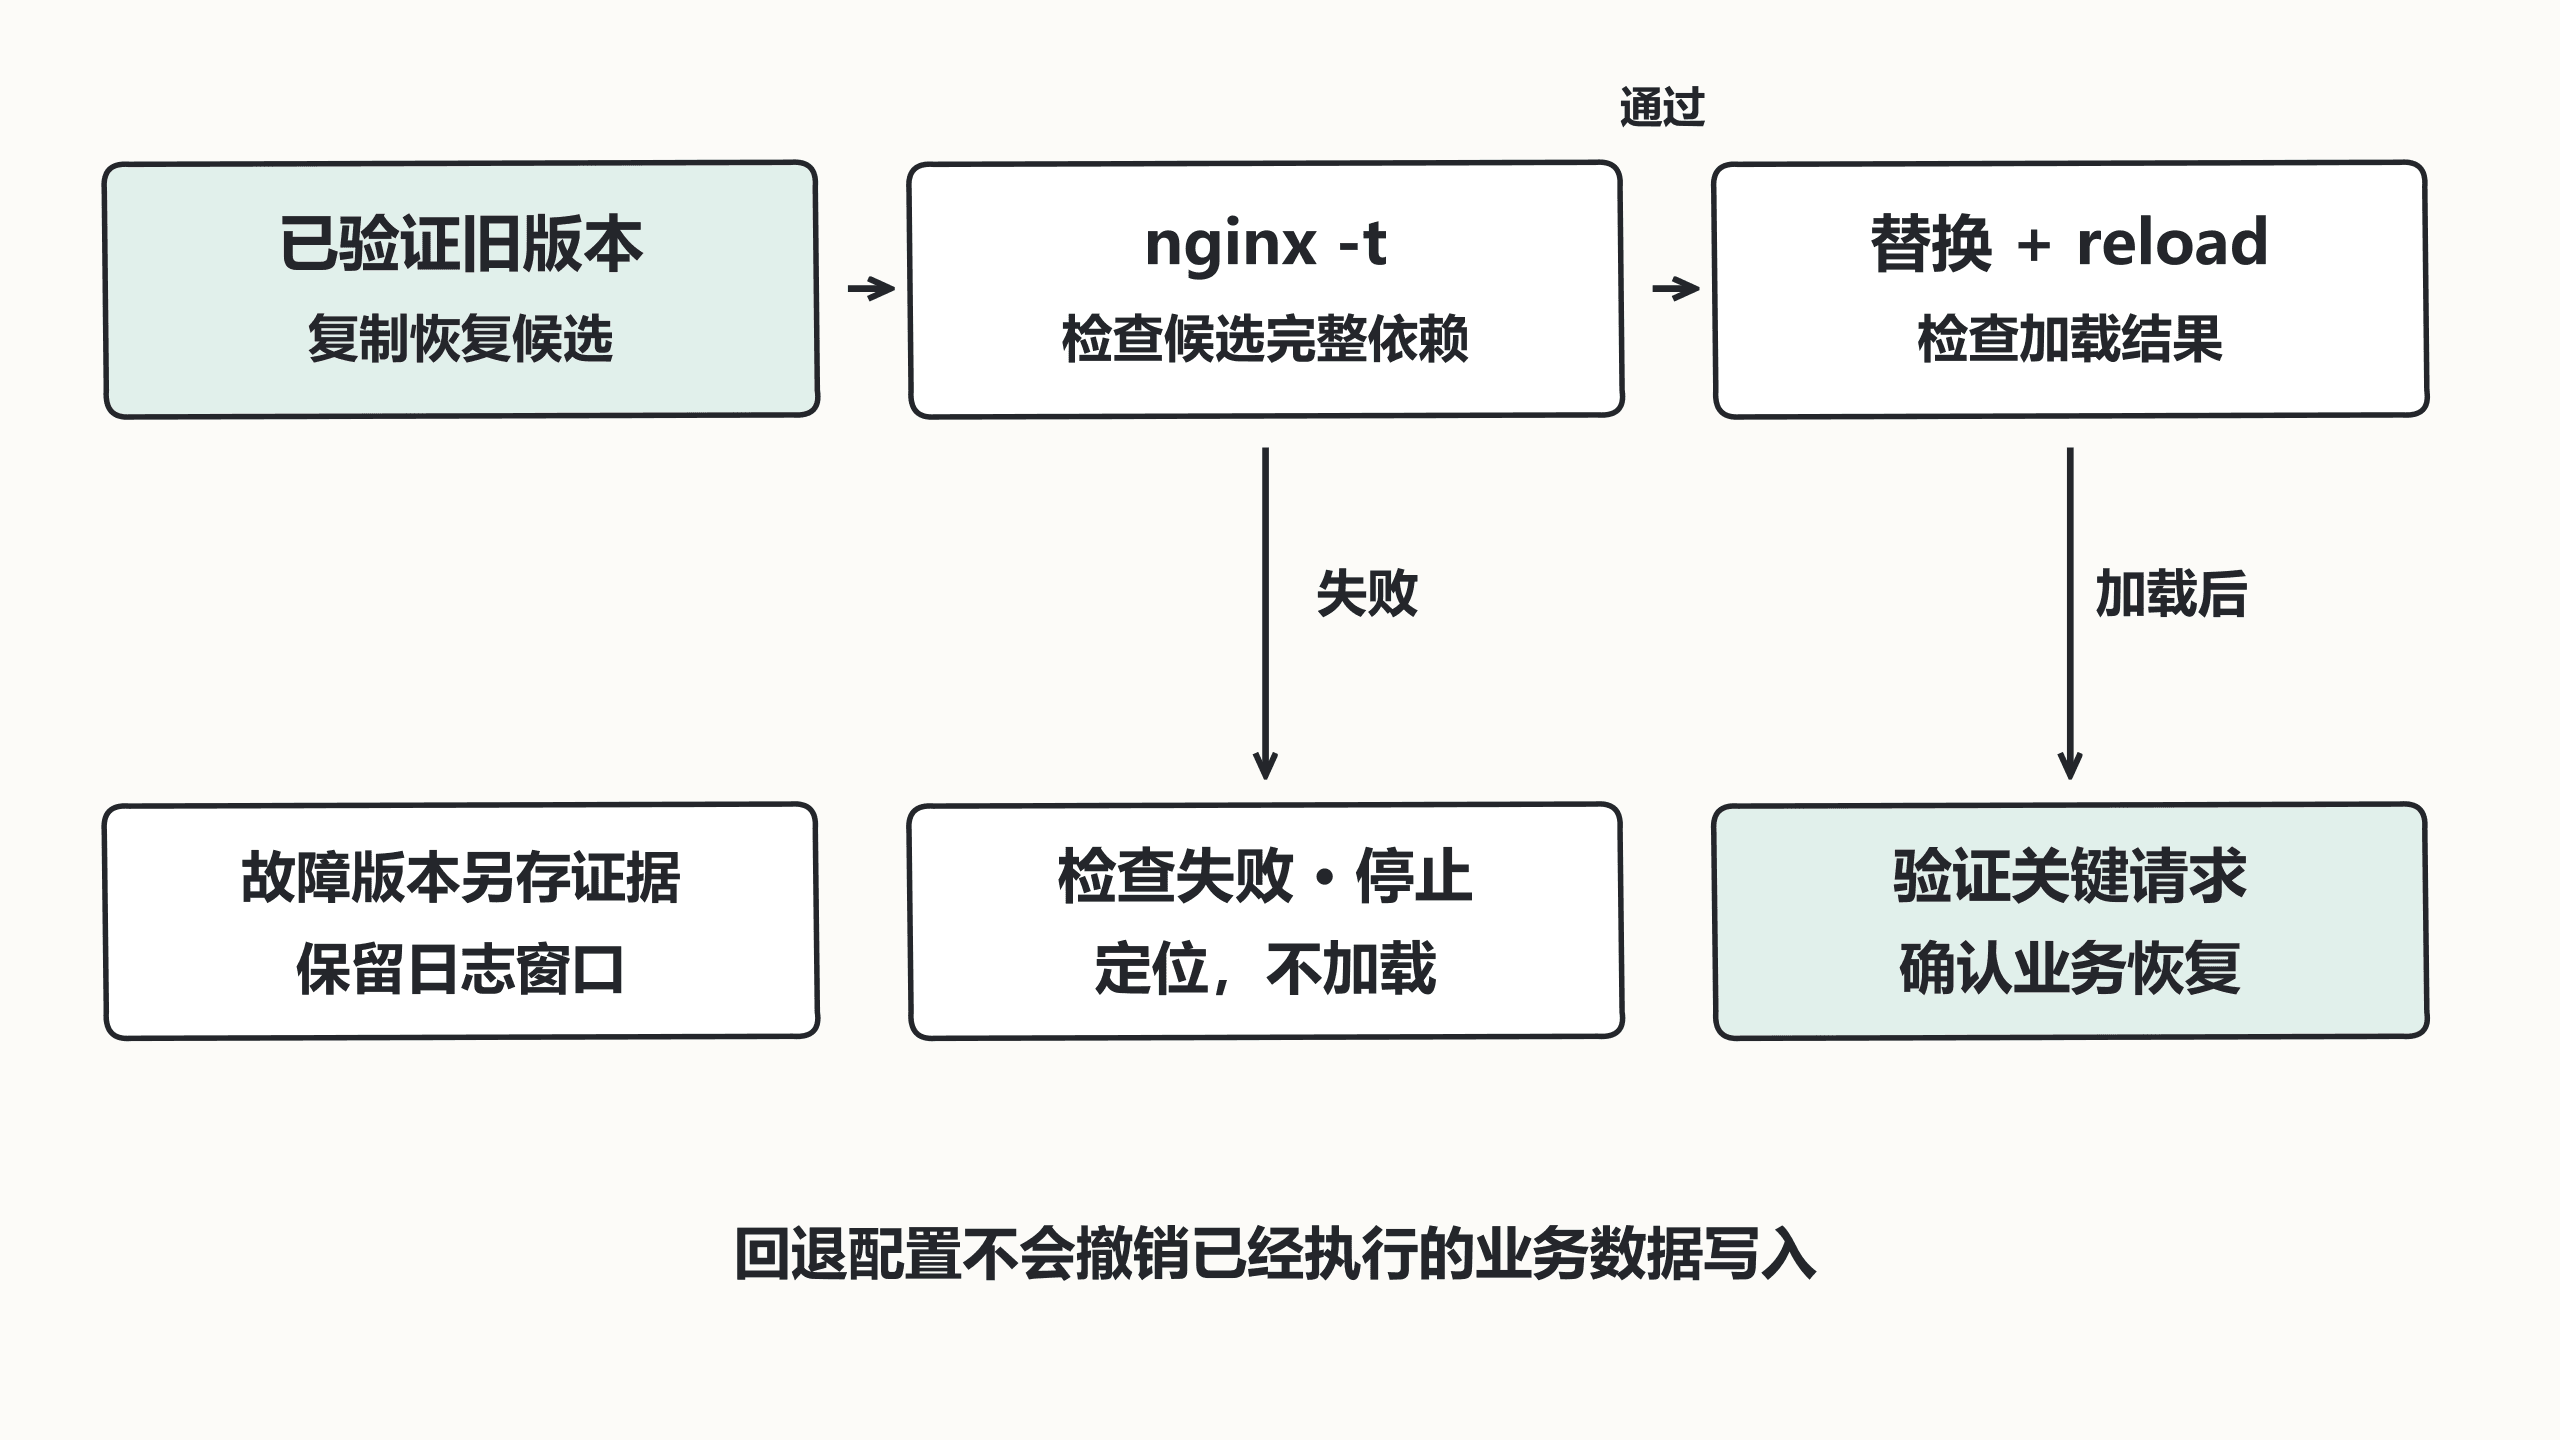
- 先恢复候选文件并检查,再替换和重载。
- 验证恢复结果并保留故障版本证据。
已知可用版本决定恢复速度
回退目标应来自成功发布记录,不是随便一个时间较早的文件。核对主配置、include、证书引用和应用版本的兼容性;如果后端或数据结构已经发生不兼容变化,旧 Nginx 配置也可能无法单独恢复业务。
在专用实例练习故障与恢复
需要 Linux shell、Nginx 1.28、curl、空闲回环 8080,以及前章已经停掉的 /tmp/nginx-worker-lab/nginx.conf。以下完整命令只操作新实验目录;若已有 known-good 文件则拒绝覆盖,以免破坏回退基线:
set -eu
umask 077
base=/tmp/nginx-rollback-lab
mkdir -p "$base"
test ! -e "$base/nginx.conf.known-good"
sed 's#/tmp/nginx-worker-lab#/tmp/nginx-rollback-lab#g' /tmp/nginx-worker-lab/nginx.conf > "$base/nginx.conf"
cp -p "$base/nginx.conf" "$base/nginx.conf.known-good"
nginx -p "$base/" -c nginx.conf -t
nginx -p "$base/" -c nginx.conf
sed 's/return 200/return 503/' "$base/nginx.conf" > "$base/nginx.conf.candidate"
nginx -p "$base/" -c nginx.conf.candidate -t
mv "$base/nginx.conf.candidate" "$base/nginx.conf"
nginx -p "$base/" -c nginx.conf -s reload
sleep 0.3
curl --noproxy '*' -sS -o /dev/null -w 'bad=%{http_code}\n' http://127.0.0.1:8080/
cp -p "$base/nginx.conf" "$base/nginx.conf.failed"
cp -p "$base/nginx.conf.known-good" "$base/nginx.conf.restore"
nginx -p "$base/" -c nginx.conf.restore -t
mv "$base/nginx.conf.restore" "$base/nginx.conf"
nginx -p "$base/" -c nginx.conf -s reload
sleep 0.3
curl --noproxy '*' -sS -o /dev/null -w 'restored=%{http_code}\n' http://127.0.0.1:8080/
nginx -p "$base/" -c nginx.conf -s quit
预期输出:
bad=503
restored=200
诊断消息另写到终端。两个短暂等待便于本机演示,正式自动化应改成有期限的条件检查;未观察到目标状态就不能记为通过。中断时先确认专用实例状态并清理,不要重复启动或覆盖 known-good。
检查通过不等于故障消失
这个实验中 503 配置通过了语法检查,只有请求才能发现行为错误。恢复文件后也要核对加载日志、关键响应、TLS 与所有实例的版本;重载正常交接过程见 官方控制说明。
配置替换应在同一文件系统受控进行,保留所有者、权限与完整依赖。不能把只恢复一个主文件当作已经恢复整个 include 集合;正式发布应切换一组一致版本。
保留现场并阻止重复发布
暂停继续推进错误版本,保存故障配置、请求证据与日志时间窗口,恢复稳定后再分析根因。回退 Nginx 配置不会撤销已经执行的订单、上传或数据库写入,业务补偿属于另一个流程。
最后确认错误率与延迟回到可接受范围,记录实际回退版本和仍需处理的问题,再开展修复发布。回滚应经过演练,不能在故障时才首次寻找备份和可用管理入口。