
Web 服务器与网关 / 系统课时
反向代理到底反向在哪里
反向代理到底反向在哪里
浏览器访问的是站点入口,业务请求却由内部应用处理。读完本篇,你能区分浏览器到 Nginx、Nginx 到后端这两段连接,并用一个只监听本机的服务验证反向代理实际转发了请求。
学习目标
- 说清客户端选择入口、代理选择后端各自发生在哪里。
- 通过直接请求与代理请求,验证两段连接的边界。
- 判断反向代理能集中处理什么,以及仍需后端负责什么。
客户端只需要知道站点入口
假设用户打开 https://shop.example.test/orders。DNS 和 HTTPS 把用户带到站点入口;入口上的 Nginx 根据配置,把订单请求交给内部应用。浏览器无需知道后端监听的是 9000 还是 9100,也不负责挑选其中一台应用服务器。
正向代理通常由客户端主动选择,用来代客户端访问目标站点;反向代理由站点方部署,接住访问本站的请求,再选择内部服务。“反向”描述的是代理为哪一侧组织访问,不是说响应沿着异常方向流动。
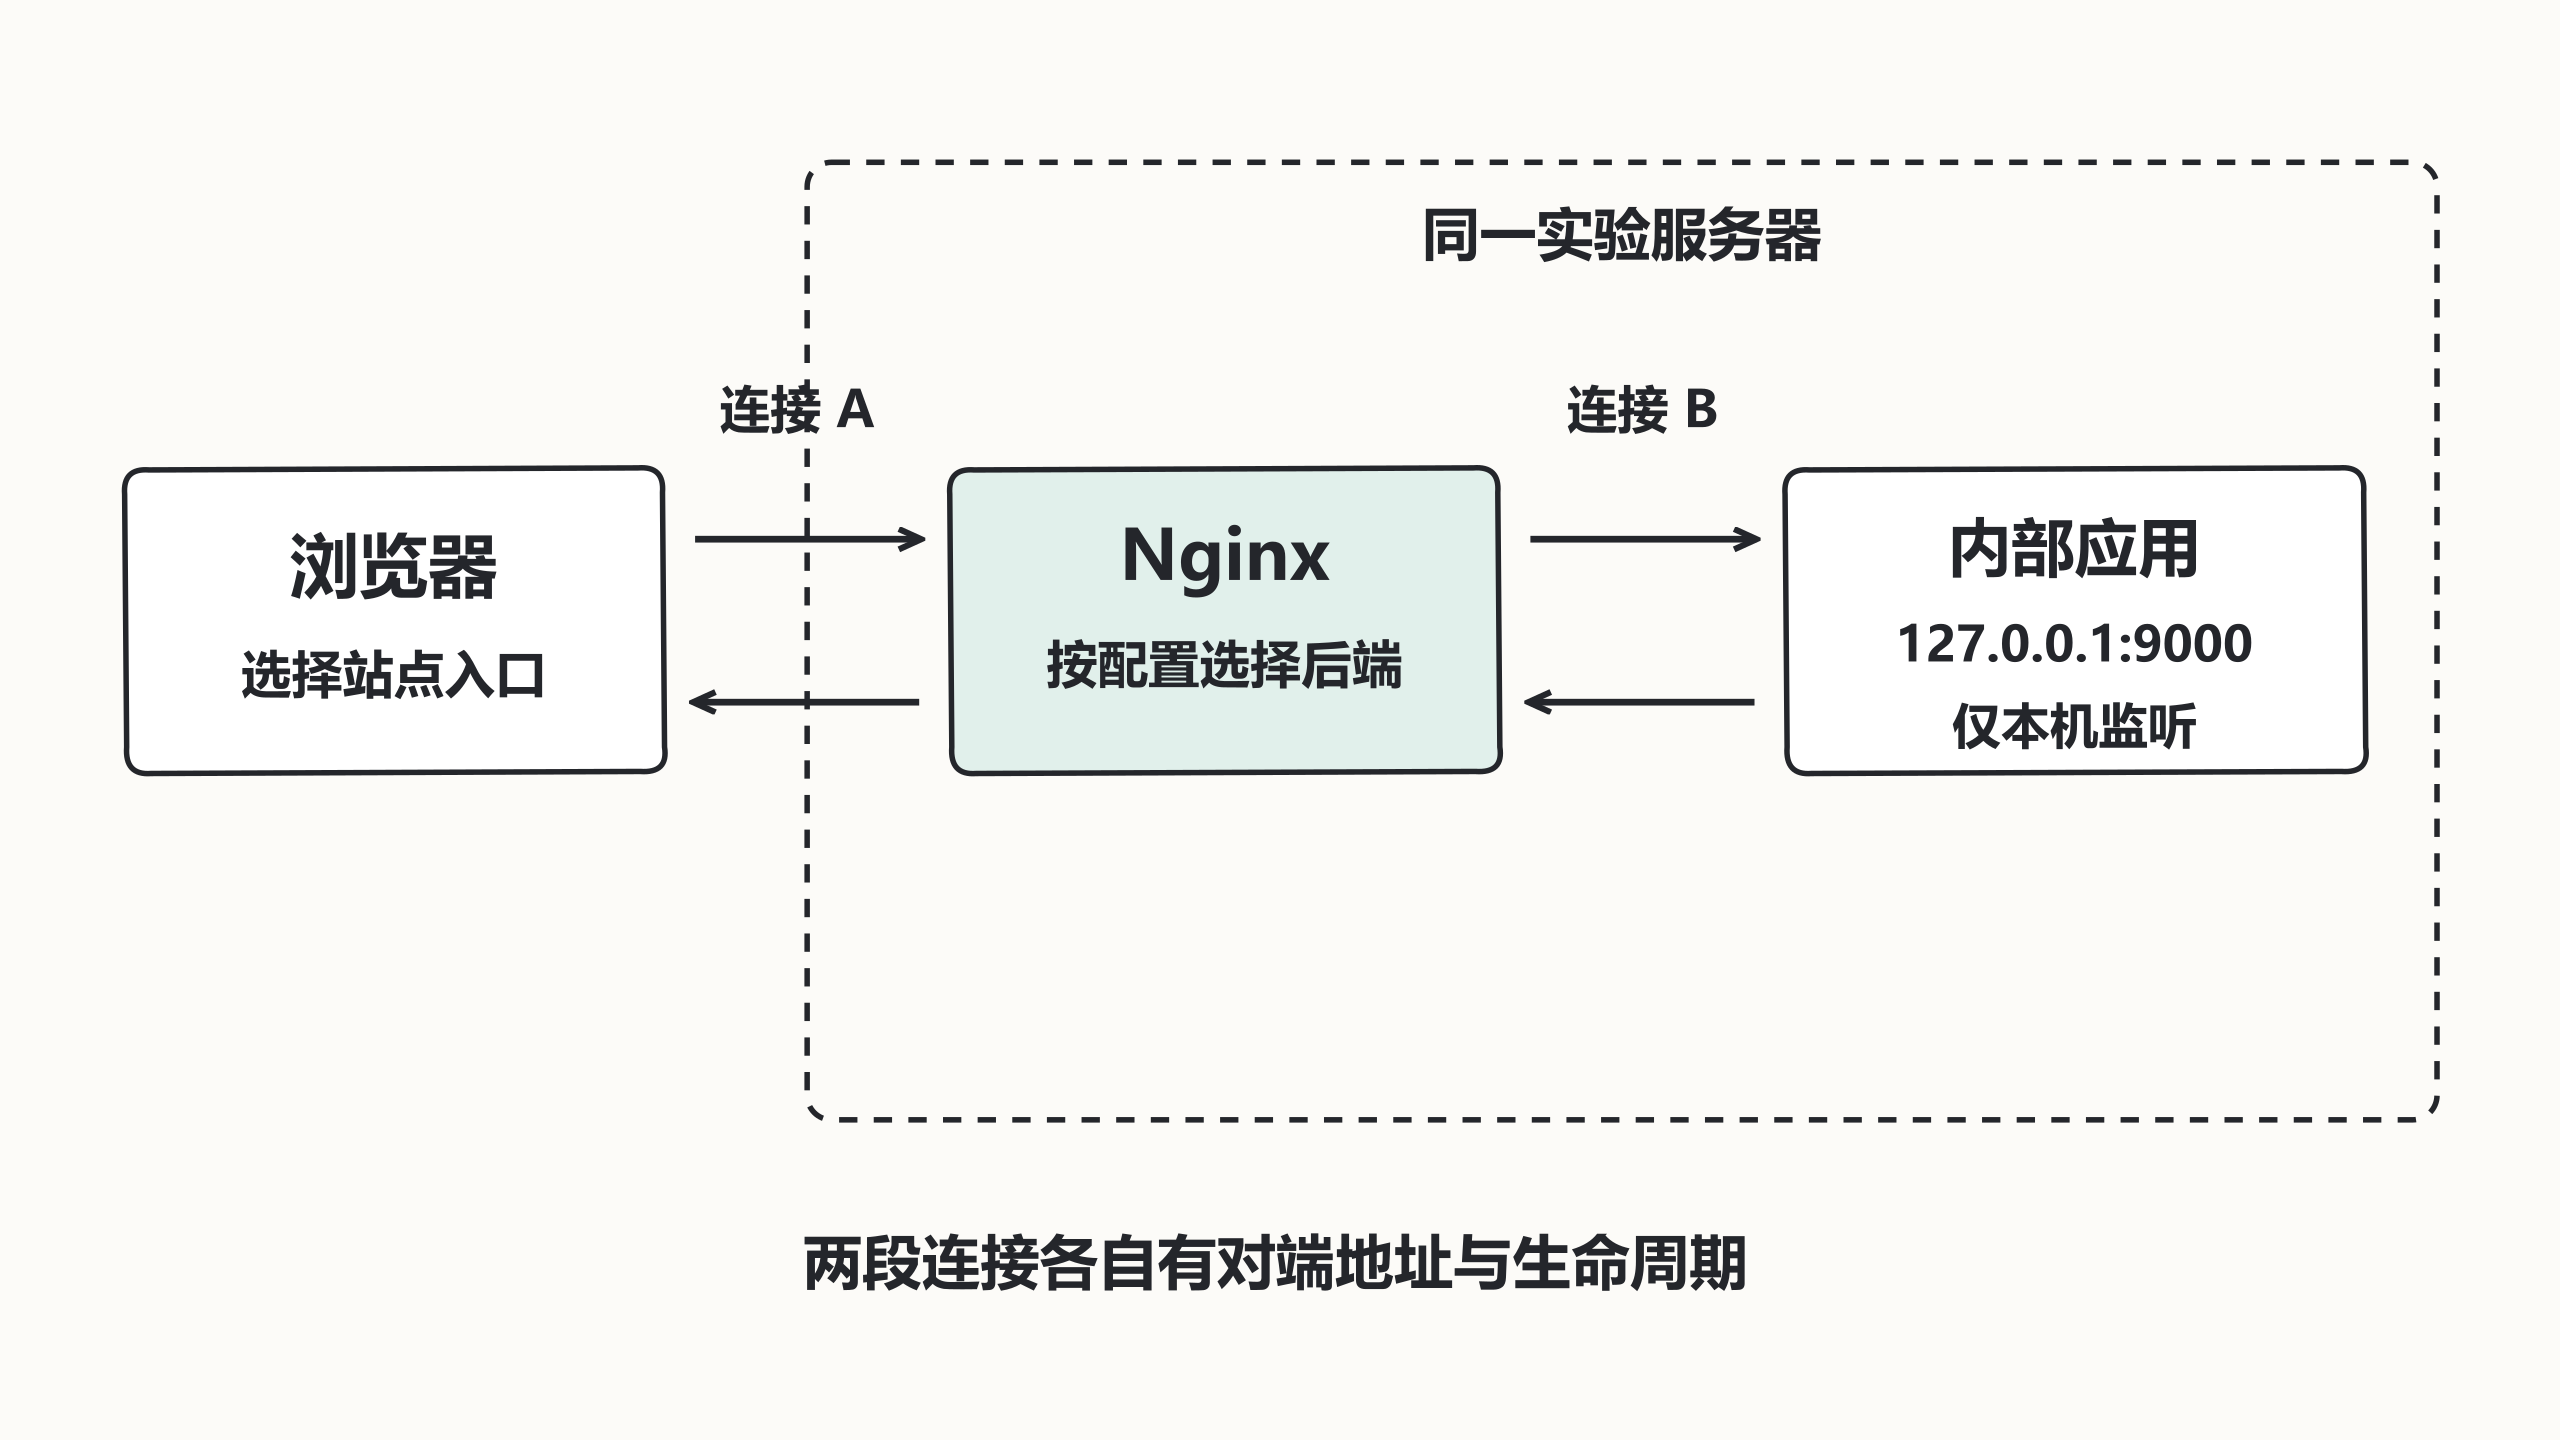
在普通 HTTP 代理模式下,两段 TCP 连接各自有来源地址和生命周期。后端连接的对端通常是 Nginx,不会因为用户原本来自另一台机器,就自动变成用户的 IP。
建立一个可观察的内部服务
在 Linux 上准备 Python 3 和已运行的 Nginx。先在一个实验终端执行以下命令,9000 端口需要空闲;命令只在临时目录创建自己的测试文件:
# 内部服务绑定回环地址,避免把实验文件目录公开到网络。
mkdir -p /tmp/reverse-lab
printf 'backend-ok\n' > /tmp/reverse-lab/health.txt
python3 -m http.server 9000 --bind 127.0.0.1 --directory /tmp/reverse-lab
预期结果:进程保持前台运行,终端出现监听 9000 的提示。该命令没有生成业务 API,提供的是便于观察的文件响应;实验结束用 Ctrl+C 退出,文件留在 /tmp/reverse-lab。
在另一个终端用 curl 直接请求内部服务,先排除后端本身不可用的问题:
# 这条命令需在与后端相同的主机执行。
curl -sS http://127.0.0.1:9000/health.txt
预期输出:
backend-ok让入口建立第二段连接
以下是放入 Nginx http 上下文的片段示例,例如被 nginx.conf 的 http 块包含的站点文件。8080 需空闲,本例入口也只监听本机,不要求公共域名:
server {
    listen 127.0.0.1:8080;
    server_name reverse.test;

    location / {
        # 不带 URI 部分,让本例路径原样送到内部文件服务。
        proxy_pass http://127.0.0.1:9000;
    }
}
用当前安装对应的 nginx -t 检查,成功后再 reload。Nginx 的入门指南给出了这种 HTTP 转发的基本结构。现在请求入口:
# Host 用来选择站点,不需要修改 DNS。
curl -sS -H 'Host: reverse.test' -w 'status=%{http_code}\n' http://127.0.0.1:8080/health.txt
预期输出:
backend-ok
status=200
后端终端会记录这次 GET。关闭 Python 服务后再请求,通常得到 502;恢复服务后再试,应重新得到 200。这个对照说明入口成功监听,不代表后端始终可达。
入口不能替代业务判断
同一个入口可以终止 HTTPS、分发静态资源、把 /api/ 交给应用,或选择多个后端。订单金额校验、数据库事务和用户权限仍需应用按业务规则处理;能代理到订单接口,不等于调用者已经有权修改订单。
本机实验中后端的 127.0.0.1 属于 Nginx 所在网络环境。把应用移到容器后,容器内与宿主机的回环地址可能不是同一个服务入口;迁移时应先从 Nginx 实际运行的环境直接请求新后端,再修改转发地址。