
Web 服务器与网关 / 系统课时
会话状态为什么影响负载均衡
会话状态为什么影响负载均衡
登录请求成功,下一次却像没登录,可能是两次请求进入不同实例,而 Session 只存在第一台的内存里。本篇复现这一现象,再比较共享会话、无状态认证与粘性路由的边界,避免用分配策略掩盖状态丢失。
学习目标
- 复现同一个 Cookie 在两个节点得到不同会话结果。
- 区分客户端持有会话编号与服务端持有会话数据。
- 根据失效、扩容与撤销需求选择状态管理方向。
Cookie 编号不等于完整会话
客户端持有 demo_sid,A 的内存里保存该编号对应的用户;B 即使收到相同 Cookie,也没有对应数据。Nginx 分发请求不会把 A 的 Python 字典自动复制给 B。A 进程重启后,自己的内存会话同样消失。
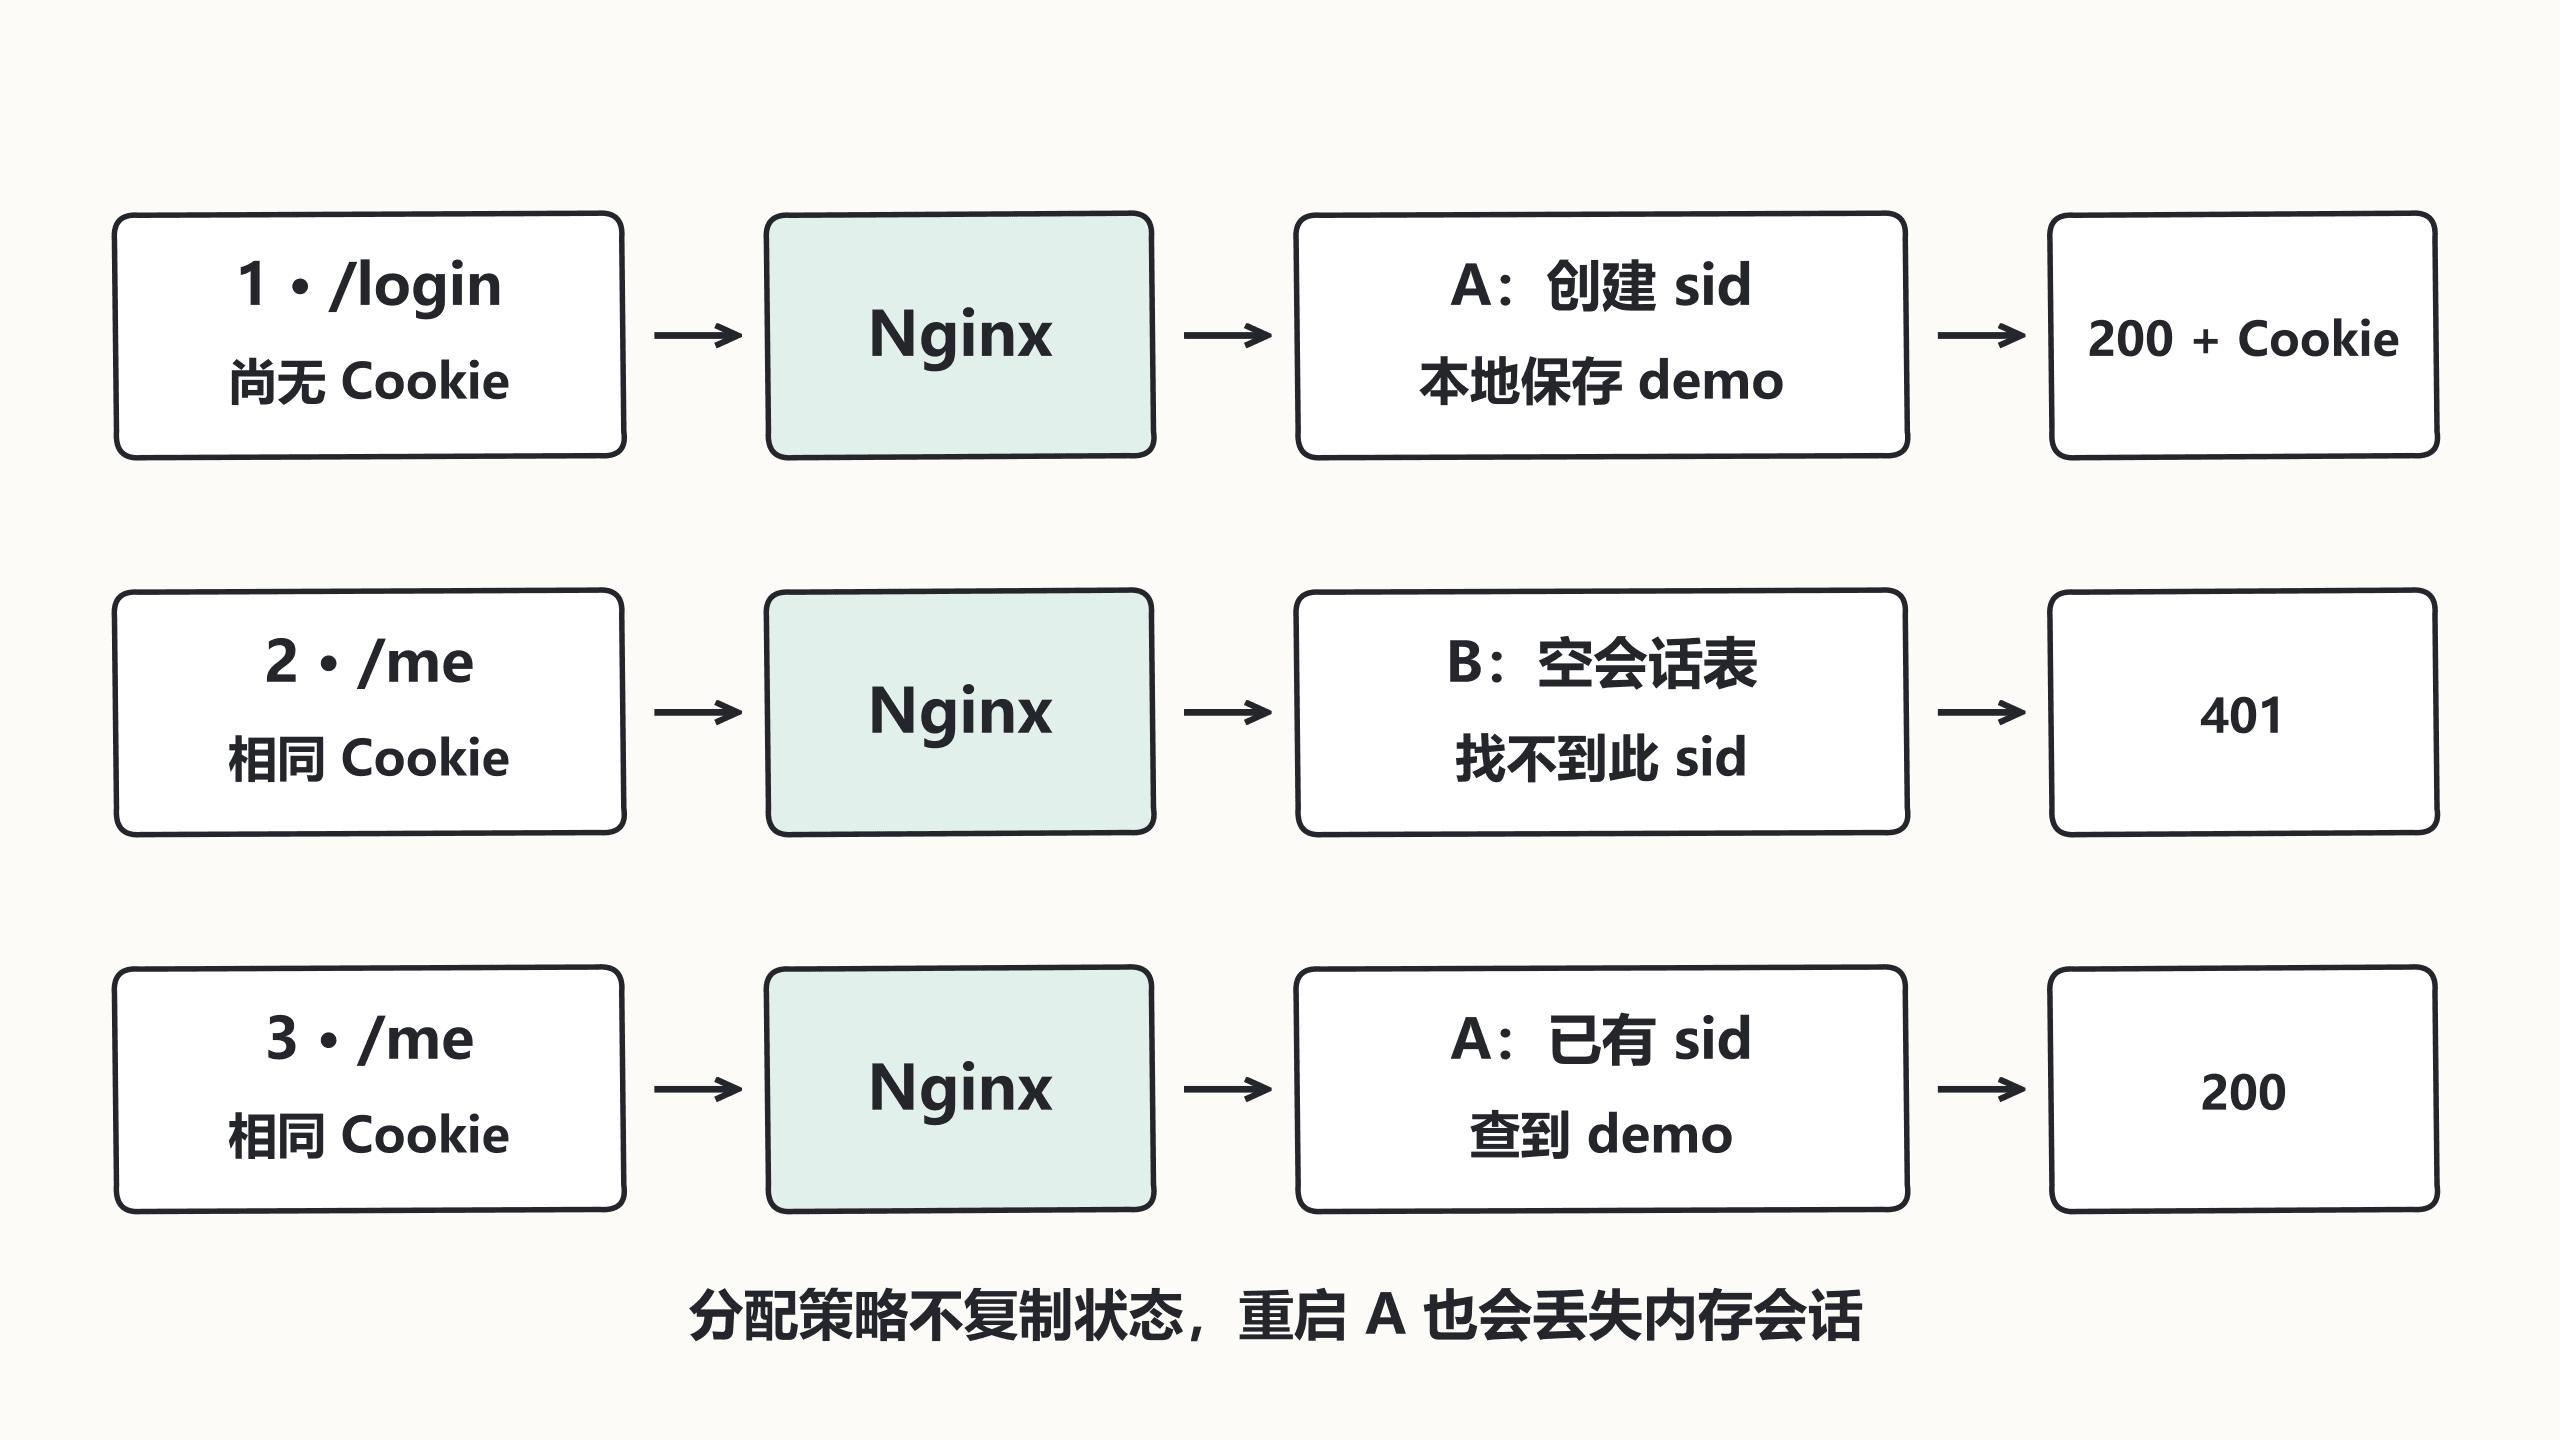
启动两个各自保存内存状态的实例
以下完整 Python 3 程序保存为 session_node.py,两个终端分别运行 python3 session_node.py A 9001、python3 session_node.py B 9002。这是故意简化的故障演示,login 不检查密码,不可用作实际登录服务。
import argparse
import secrets
from http.cookies import SimpleCookie
from http.server import BaseHTTPRequestHandler, ThreadingHTTPServer

class App(BaseHTTPRequestHandler):
    def do_GET(self):
        cookie = SimpleCookie(self.headers.get("Cookie", ""))
        sid = cookie["demo_sid"].value if "demo_sid" in cookie else ""
        new_sid = None
        if self.path == "/login":
            # 每个进程保存自己的会话表,故意不共享。
            new_sid = secrets.token_hex(16)
            self.server.sessions[new_sid] = "demo"
            status, result = 200, "login-created"
        elif self.path == "/me":
            user = self.server.sessions.get(sid)
            status, result = (200, "user=" + user) if user else (401, "session-missing")
        else:
            status, result = 404, "not-found"
        payload = f"node={self.server.node} {result}\n".encode()
        self.send_response(status)
        if new_sid:
            self.send_header("Set-Cookie", f"demo_sid={new_sid}; Path=/; HttpOnly; SameSite=Lax")
        self.send_header("Content-Length", str(len(payload)))
        self.end_headers()
        self.wfile.write(payload)

if __name__ == "__main__":
    parser = argparse.ArgumentParser()
    parser.add_argument("node", choices=["A", "B"])
    parser.add_argument("port", type=int)
    args = parser.parse_args()
    server = ThreadingHTTPServer(("127.0.0.1", args.port), App)
    server.node = args.node
    server.sessions = {}
    server.serve_forever()
预期结果:两个进程等待请求;每个 login 产生随机会话编号,仅保存在命中实例中。响应正文不打印编号,避免把随机值写成固定输出。
让同一个客户端连续访问
以下片段示例位于 Nginx http 上下文,依赖上述两实例与空闲 8080。默认等权轮询,zone 共享分配状态,应用的 Session 字典仍各自独立:
upstream session_nodes {
    zone session_nodes 64k;
    server 127.0.0.1:9001;
    server 127.0.0.1:9002;
}
server {
    listen 127.0.0.1:8080;
    server_name session.test;
    location / {
        # Cookie 随普通请求头送到应用,不意味着会话数据也被复制。
        proxy_pass http://session_nodes;
    }
}
检查并重载后,在没有其他流量的实验入口执行:
# Cookie 文件仅供本次虚拟用户实验,不复用真实账号 Cookie。
curl -sS -H 'Host: session.test' -c /tmp/nginx-session-cookie.txt http://127.0.0.1:8080/login
curl -sS -H 'Host: session.test' -b /tmp/nginx-session-cookie.txt -w 'status=%{http_code}\n' http://127.0.0.1:8080/me
curl -sS -H 'Host: session.test' -b /tmp/nginx-session-cookie.txt -w 'status=%{http_code}\n' http://127.0.0.1:8080/me
预期结果:如果 login 先到 A,随后 B 返回 session-missing 和 401,再到 A 返回 user=demo 和 200。先到 B 时节点名对调;有其他请求时顺序可能变化。应核对同一 Cookie 在保存它的节点成功、另一个节点失败,而不是只检查某次固定输出。
根据状态需求选择修复方向
| 方向 | 解决什么 | 仍需处理什么 |
|---|---|---|
| 共享 Session 存储 | 实例读取同一会话数据 | TTL、故障、并发更新、访问控制 |
| 可验证的无状态凭证 | 实例不依赖本地会话表验签 | 密钥轮换、过期、撤销与权限变化 |
| 粘性路由 | 尽量回到原实例 | 实例故障、扩容重映射、内存丢失 |
ip_hash 可以根据客户端地址保持一定亲和性,但 NAT 后很多用户可能共享地址,代理链地址也必须先可信还原。它不复制会话,原节点不可用时改投另一节点仍会丢失本地状态。本课不把新版本 sticky 指令直接套到 1.28 开源配置中。
修改 Session 方案后,应至少验证登录后跨节点请求、节点重启、退出登录与过期四种情况。把会话迁到共享存储只解决状态位置,认证、Cookie 属性和权限校验仍属于应用职责;不要把实验中无需密码的 login 当作认证方案。