
Web 服务器与网关 / 系统课时
HTTPS 为什么需要证书和私钥
HTTPS 为什么需要证书和私钥
证书公开给客户端,私钥必须留在服务器,两者用途不同。本篇用一份本地实验凭据检查域名和公钥,说明客户端怎样验证服务器身份,以及为什么拿到别人的公开证书也不能冒充它完成正常握手。
学习目标
- 区分证书、私钥、域名与证书颁发机构的职责。
- 用 OpenSSL 查看证书 SAN 并核对证书与私钥对应关系。
- 区分链可信、域名匹配和持有私钥三个不同条件。
证书把公钥和名称绑定在一起
服务器证书包含公钥、有效期和 Subject Alternative Name,即 SAN 等信息,并由颁发者签名。客户端需要确认信任链可达自己的信任锚、证书适用于访问的名称、时间与用途等检查通过;不能因为文件扩展名是 crt 就认定可信。
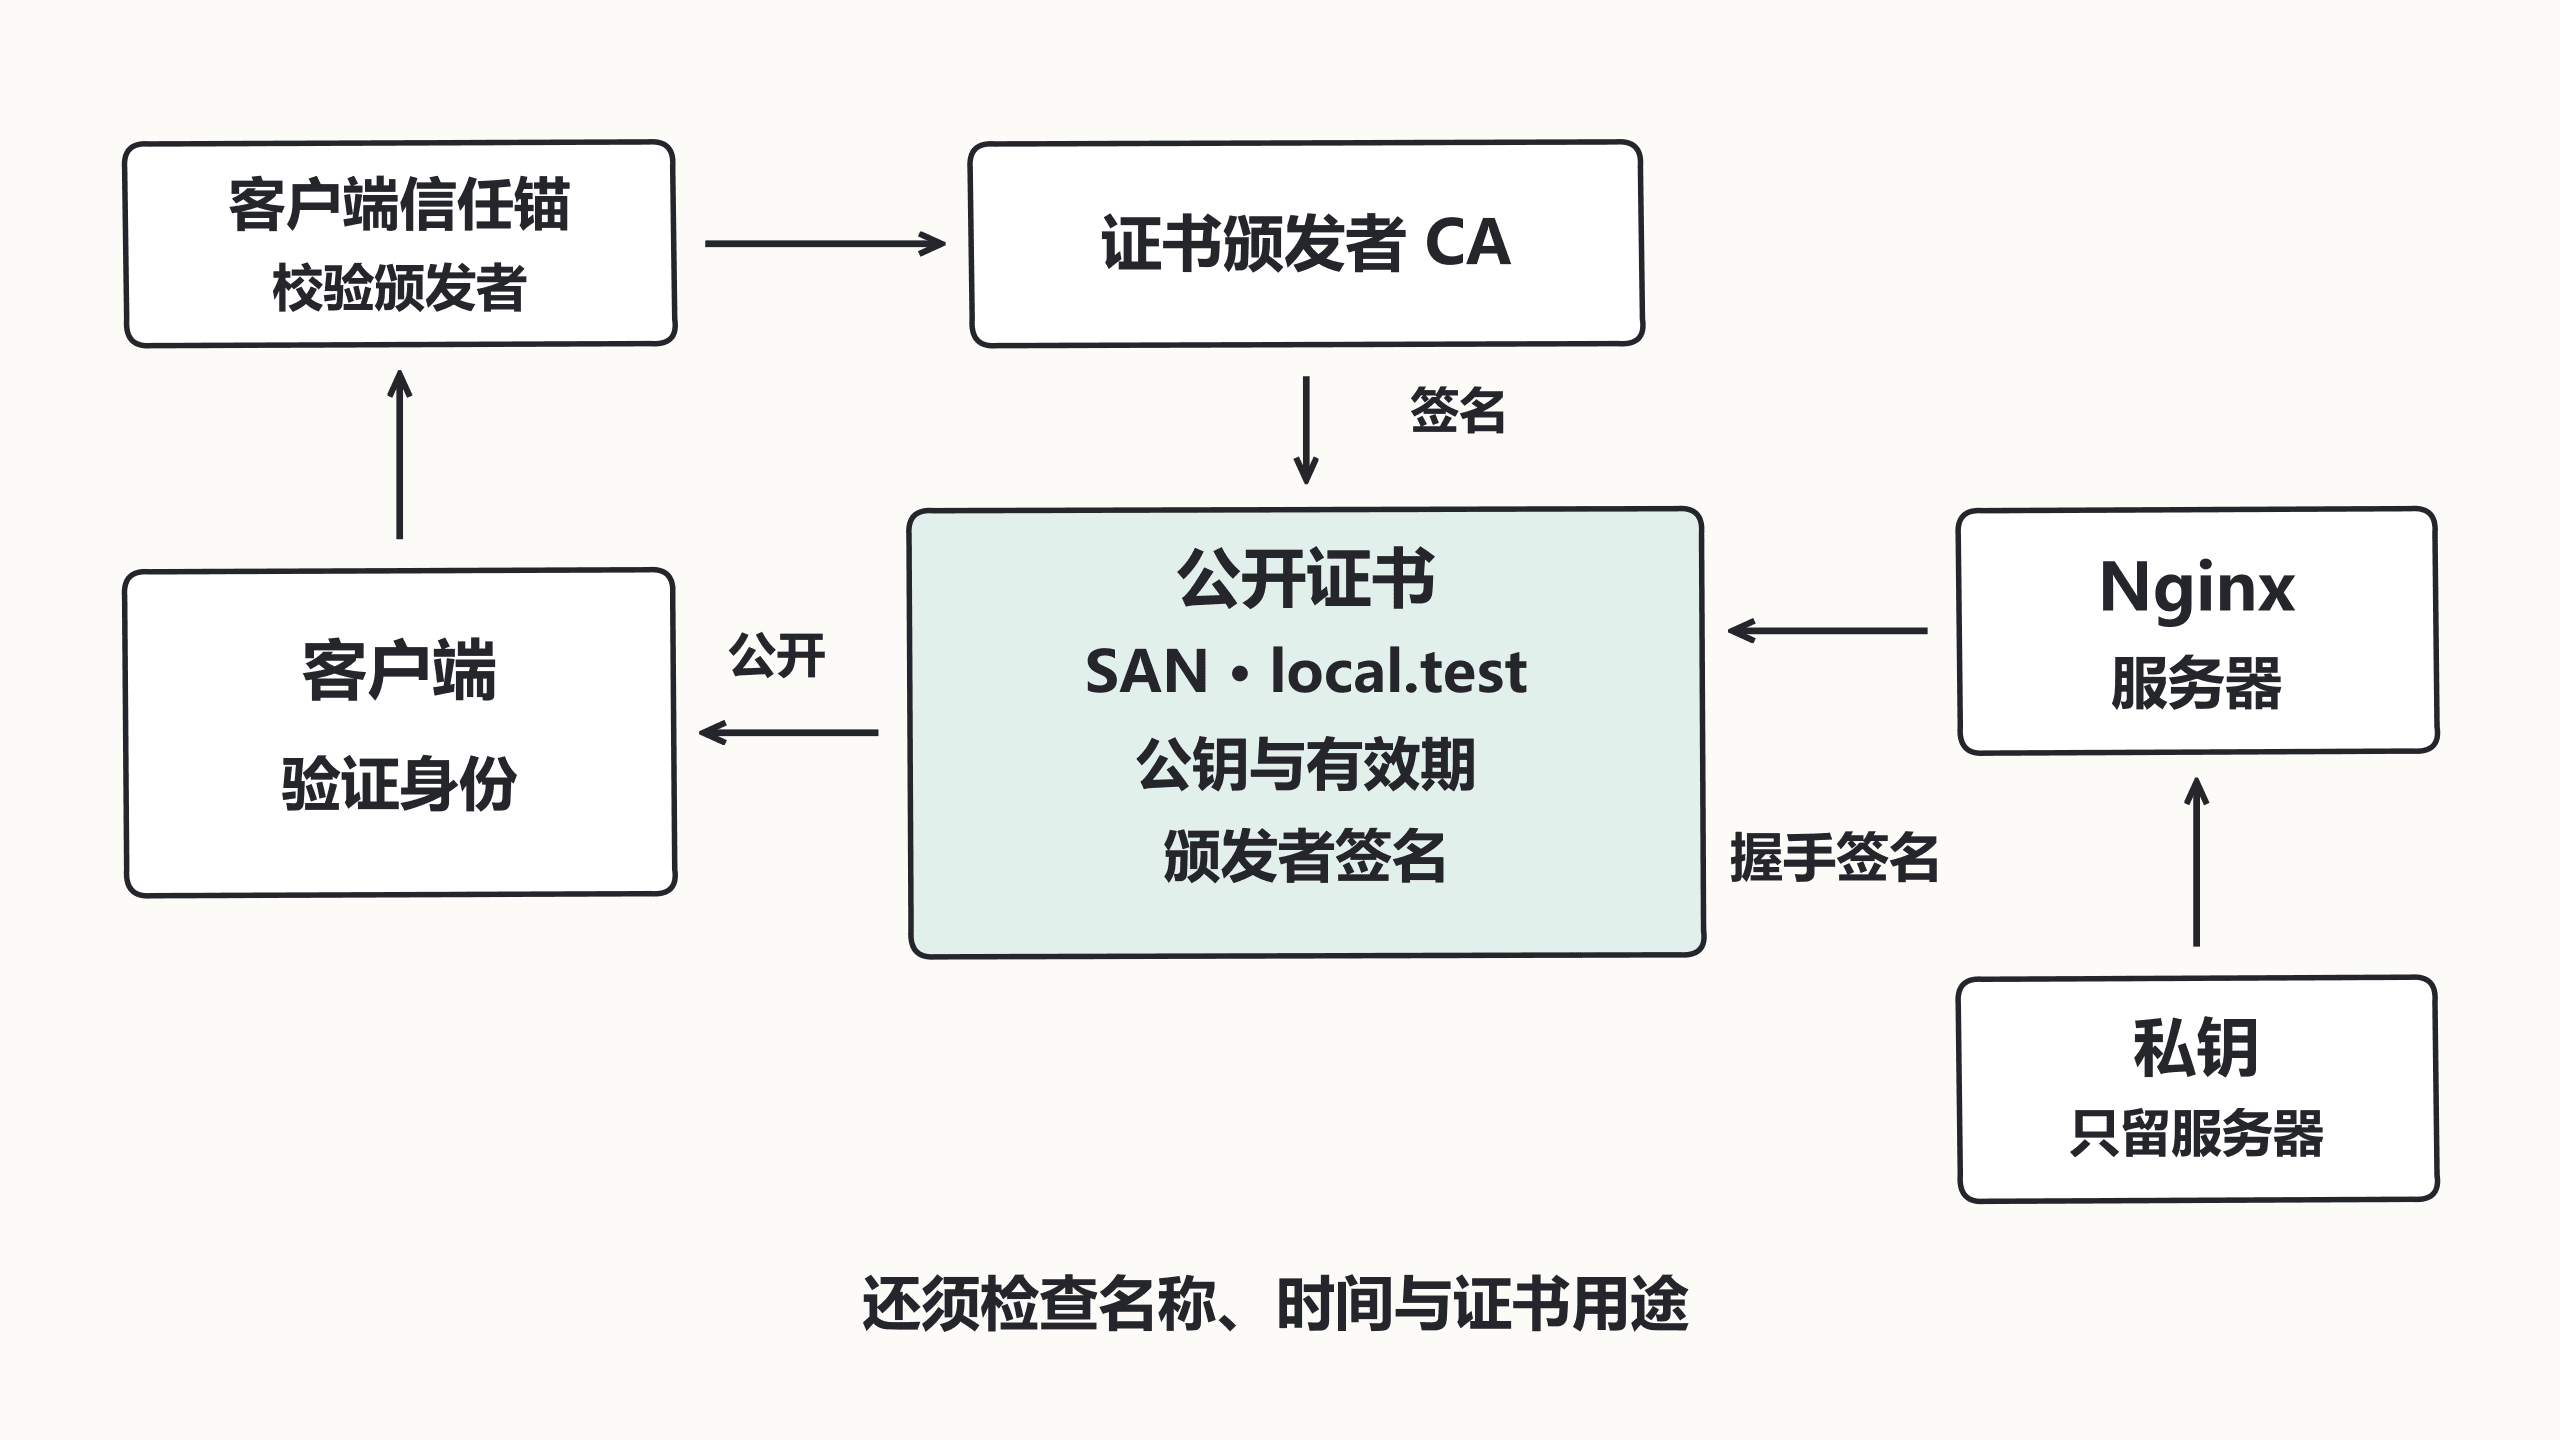
服务器在握手中利用私钥证明自己控制着证书对应的密钥。以 TLS 1.3 的证书认证为例,私钥用于握手签名;HTTP 流量使用协商出的对称密钥保护,不是把所有数据直接交给证书私钥加密。
创建只供本地观察的凭据
在 Linux 上使用 OpenSSL 3.x,把下面命令放到一个新建的实验目录执行。umask 限制新文件权限,命令会创建 server.key 和 server.crt,已有同名文件时先换一个空目录:
# 自签名凭据仅用于本地实验,不会自动获得浏览器公共信任。
umask 077
openssl req -x509 -newkey rsa:3072 -nodes -days 2 -subj '/CN=local.test' -addext 'subjectAltName=DNS:local.test' -addext 'basicConstraints=critical,CA:FALSE' -addext 'extendedKeyUsage=serverAuth' -keyout server.key -out server.crt
openssl x509 -in server.crt -noout -ext subjectAltName
预期结果:生成两份 PEM 文件;SAN 输出包含 DNS:local.test。密钥生成进度和证书时间是动态值,不要求逐字相同。这里显式写 SAN,不靠 CN 兼容行为来覆盖域名。
检查是否为同一对密钥
仍在刚才的目录执行:
# 从证书与私钥分别导出公钥,再比较统一 DER 编码的摘要。
cert_pub=$(openssl x509 -in server.crt -pubkey -noout | openssl pkey -pubin -outform DER | openssl dgst -sha256)
key_pub=$(openssl pkey -in server.key -pubout -outform DER | openssl dgst -sha256)
if [ "$cert_pub" = "$key_pub" ]; then printf 'public-key-match\n'; else printf 'public-key-mismatch\n'; fi
预期输出:
public-key-match这只证明当前两份文件的公钥相同,不证明客户端信任它,也不证明证书覆盖另一个名称。切勿把私钥内容复制进日志、工单或网页;检查公钥摘要不需要公开私钥本身。
三个条件分别排查
| 条件 | 示例失败 | 处理方向 |
|---|---|---|
| 客户端信任链 | 自签名证书未被信任 | 使用受信任 CA,或只在实验请求中指定信任文件 |
| 访问名称匹配 | 请求 other.test,SAN 只有 local.test | 申请覆盖实际域名的证书或修正入口 |
| 服务持有对应私钥 | 配置成另一份 key | 核对公钥,部署匹配的证书与密钥对 |
公网通常由受客户端信任的 CA 签发证书,CA 私钥不会交给你;你保存的是自己服务器的私钥。证书公开也不意味着私钥可以公开。Nginx 的HTTPS 配置说明区分了两种文件的使用与权限要求。
本地自签名实验适合观察字段和密钥关系,不能用“忽略验证后能访问”作为生产 HTTPS 正常的验收标准。部署时应使用完整验证成功的客户端连接,再分别检查实际域名与证书到期时间。