
Web 服务器与网关 / 系统课时
后端怎样拿到真实客户端 IP
后端怎样拿到真实客户端 IP
后端看到的连接来源常常是 Nginx,客户端地址要通过受控请求头传递。本篇从单层公网入口开始,配置来源地址、主机名和协议,并用伪造请求头验证边界,避免把用户自报的地址当成可信身份。
学习目标
- 区分连接对端地址与 HTTP 请求头中的来源地址。
- 为单层入口设置 Host、X-Real-IP、X-Forwarded-For 与协议头。
- 说明多层代理必须限定可信来源,不能盲信链首地址。
先确定是谁直接连接入口
假设客户端直接连接 Nginx,Nginx 再连接本机后端。此时 Nginx 的 remote_addr 是它所见客户端地址,后端的 TCP 对端是 Nginx。地址并不是用户身份:同一 NAT 出口可对应许多人,用户也可能通过 VPN 或其他代理访问。
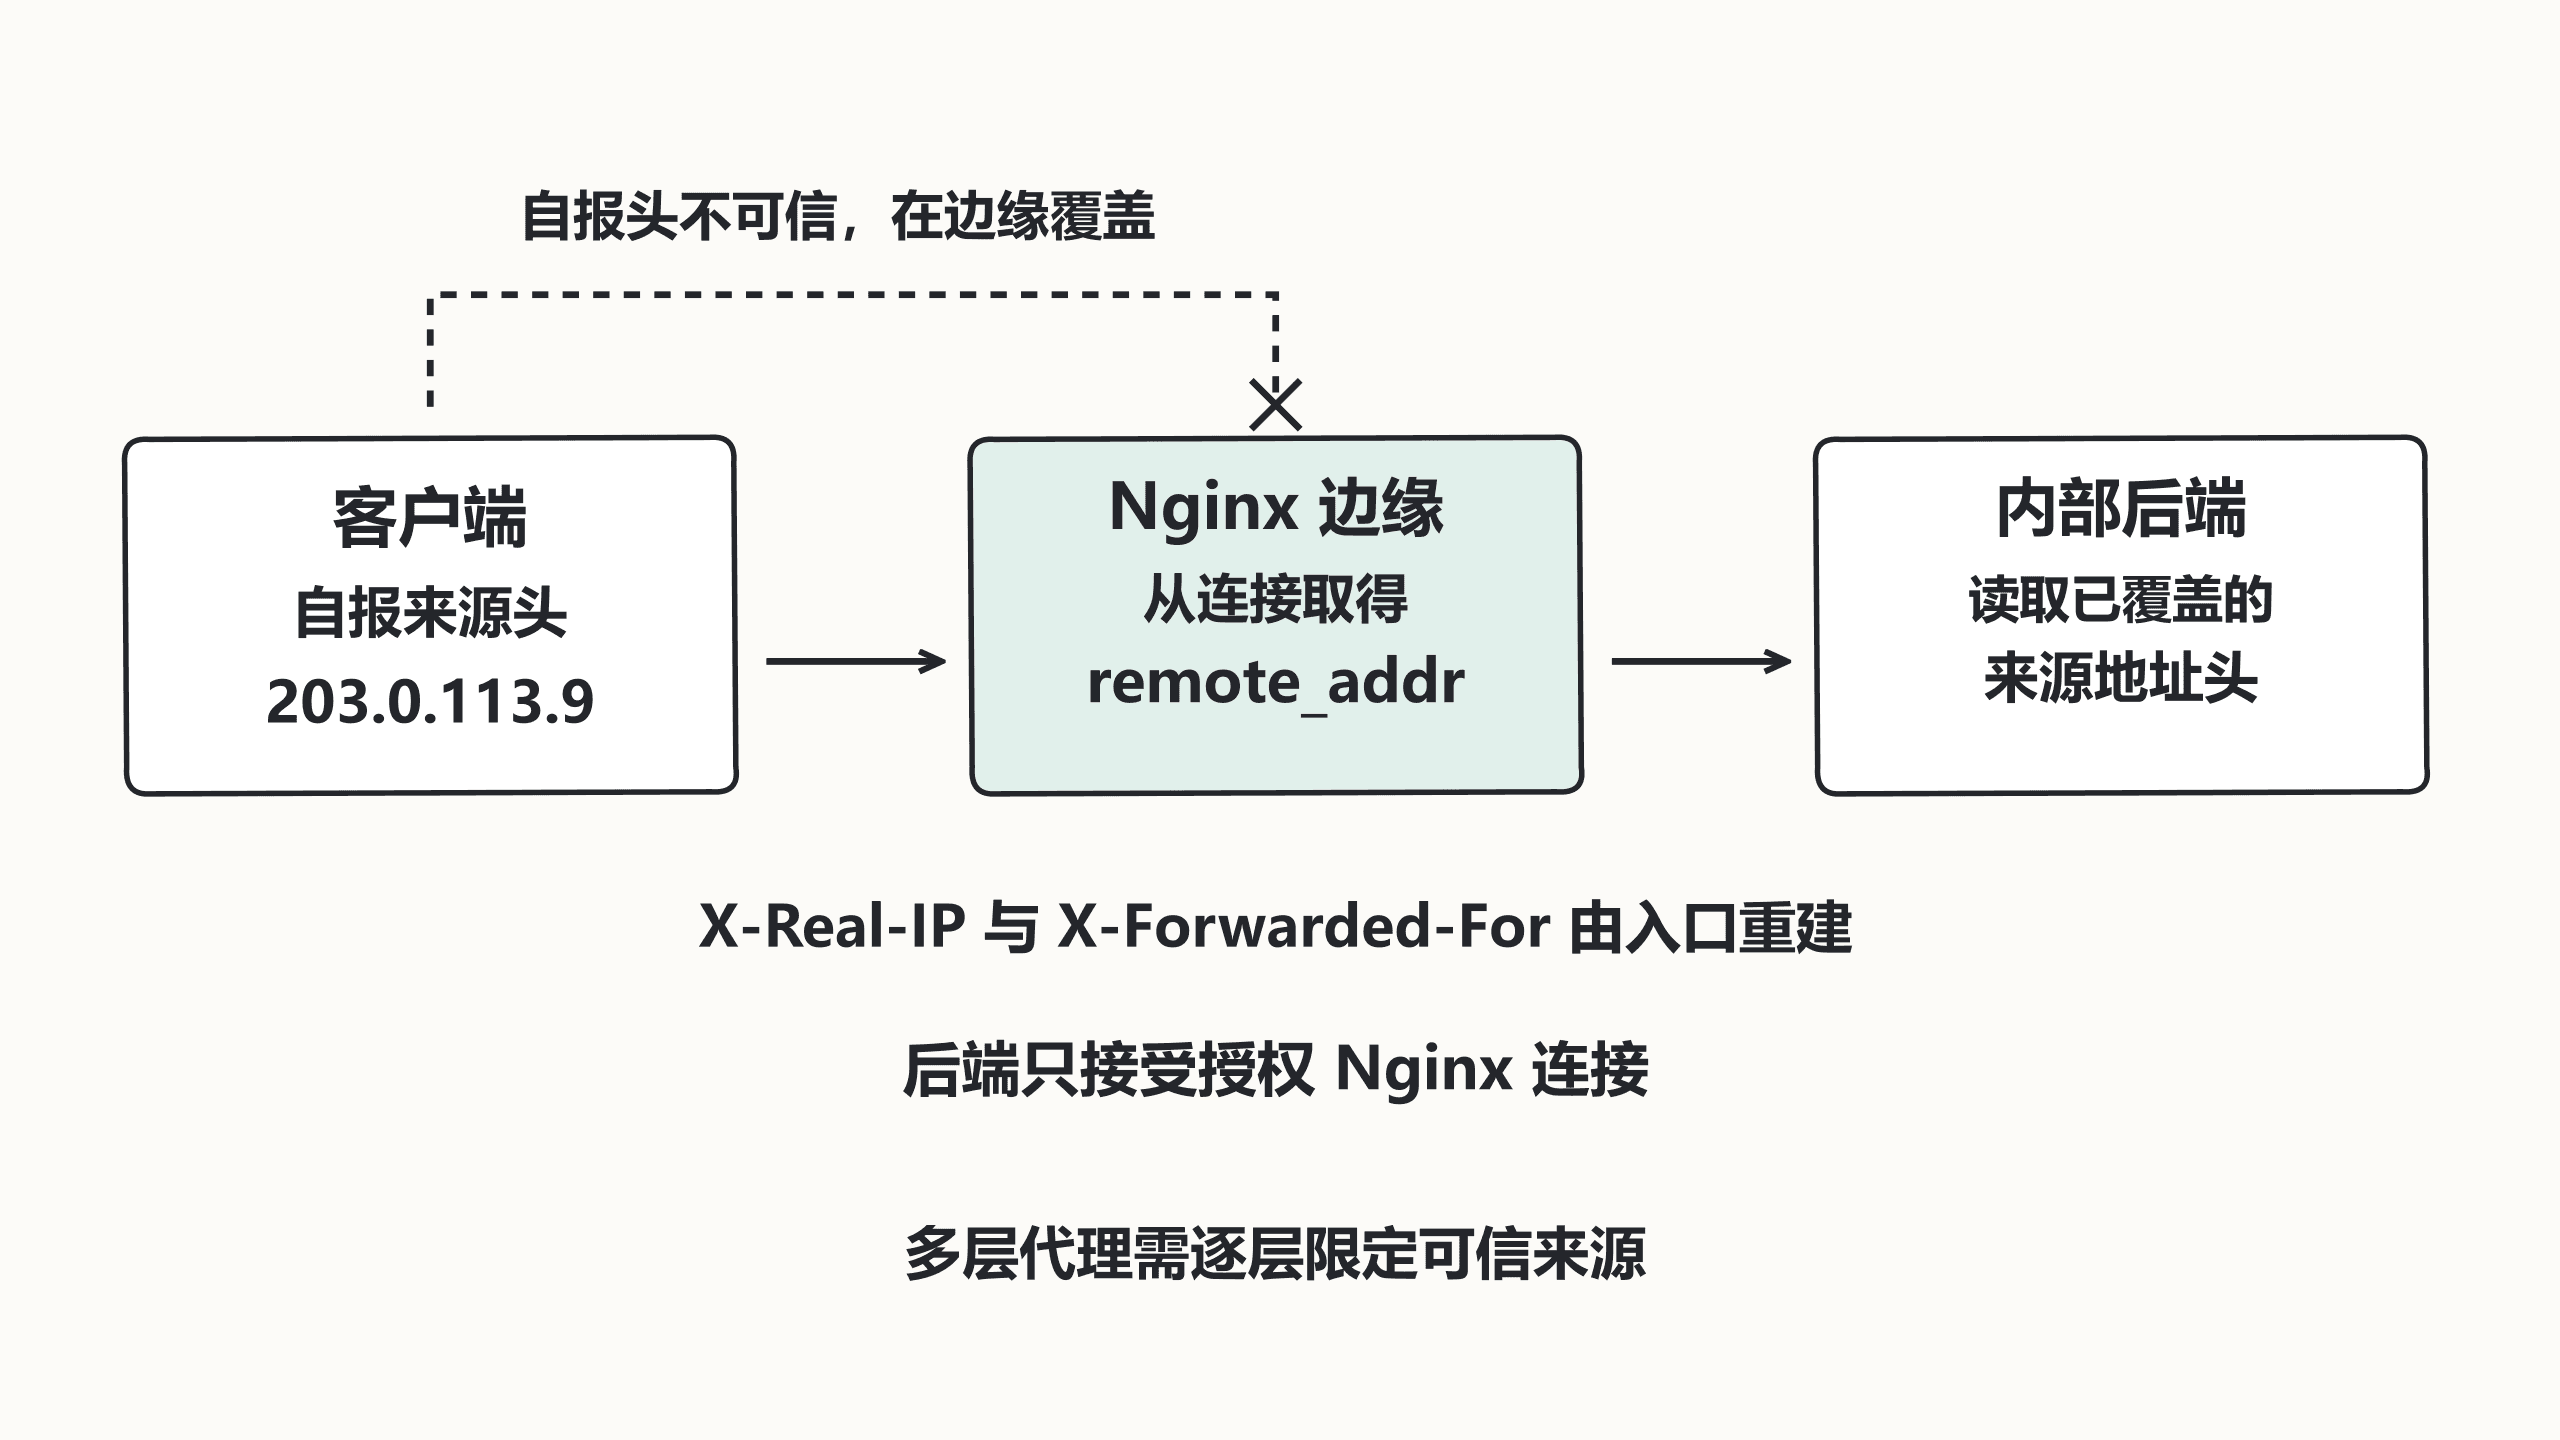
单层入口应重建来源头。直接追加用户提供的 X-Forwarded-For 虽能形成链,却会保留伪造值;若后端简单取最左项,攻击者就能影响限流或审计记录。
在边缘覆盖来源头
以下片段示例位于 Nginx http 上下文;假设它就是客户端直接访问的唯一入口,9000 是只接收本机连接的后端。若前面还有 CDN 或负载均衡器,需按后面的多层规则重新设计。
server {
    listen 127.0.0.1:8080;
    server_name headers.test;
    location / {
        proxy_pass http://127.0.0.1:9000;
        # 单层入口覆盖客户端自报值,不保留其伪造链。
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $remote_addr;
        proxy_set_header X-Forwarded-Proto $scheme;
        proxy_set_header Host $host;
    }
}
这里的 Host 是规范化主机名,通常不带客户端 Host 中的端口;需要完整原 Host 可评估 http_host,但仍应校验允许的主机名。本例协议为 http;HTTPS 在同一个 Nginx 终止时,scheme 才相应是 https。
用伪造头验证覆盖效果
把以下完整 Python 3 程序保存为 header_echo.py,执行 python3 header_echo.py,再检查并重载 Nginx。9000 端口需空闲,实验结束 Ctrl+C 退出。
from http.server import BaseHTTPRequestHandler, ThreadingHTTPServer

class Echo(BaseHTTPRequestHandler):
    def do_GET(self):
        # 同时观察四个字段,避免只验证其中一项。
        names = ["Host", "X-Real-IP", "X-Forwarded-For", "X-Forwarded-Proto"]
        payload = "".join(f"{name}={self.headers.get(name, '')}\n" for name in names).encode()
        self.send_response(200)
        self.send_header("Content-Length", str(len(payload)))
        self.end_headers()
        self.wfile.write(payload)

if __name__ == "__main__":
    ThreadingHTTPServer(("127.0.0.1", 9000), Echo).serve_forever()
预期结果:服务等待请求,以 200 返回它实际收到的四个字段。然后在本机执行:
# 203.0.113.9 是故意填写的文档示例地址,不是本次连接来源。
curl -sS -H 'Host: headers.test:8080' -H 'X-Forwarded-For: 203.0.113.9' -H 'X-Real-IP: 203.0.113.9' -H 'X-Forwarded-Proto: https' http://127.0.0.1:8080/
预期输出:
Host=headers.test
X-Real-IP=127.0.0.1
X-Forwarded-For=127.0.0.1
X-Forwarded-Proto=http
实测本机请求得到回环地址是正确结果。换成远程客户端时地址会变化;不要把上面固定输出当作生产环境所有用户的地址。
多层代理按可信边界还原
如果 CDN 先接住用户,Nginx 连接对端就是 CDN;此时单纯转发 remote_addr 得到的是 CDN 地址。可使用 realip 模块,但前提是构建包含该模块,并且可信代理确实覆盖或按约定维护来源头。
先列出真实代理的精确地址范围,使用 set_real_ip_from 限定它们,再选择 real_ip_header;递归链处理还需明确哪些跳点可信。不要配置全网可信,也不要复制文档中的示例 CIDR 当作自家 CDN 网段。恢复地址后应同时保留原连接对端,便于审计。
后端只应在请求来自授权入口时使用这些头;把 9000 同时开放公网,会让用户绕过覆盖逻辑。若要保留多层 X-Forwarded-For 链,应用应从右向左跳过明确可信的代理,而不是无条件取第一项。来源头适合记录与策略辅助,不能替代登录认证。