
Web 服务器与网关 / 系统课时
证书链配置错误会出现什么
证书链配置错误会出现什么
同一个 HTTPS 站点在某台设备可访问,换一台却报颁发者未知,常见原因是服务没有发送必要的中间证书。本篇从叶证书到受信任根逐段检查,配置正确顺序的完整链,再用干净信任条件验证服务器实际发送的内容。
学习目标
- 区分站点叶证书、中间证书和客户端信任锚。
- 按正确顺序构造 Nginx 使用的完整链文件。
- 分开执行离线链验证与线上服务器链检查。
客户端需要把链连接到信任锚
假设站点叶证书由 Intermediate CA 签发,Intermediate CA 再由 Root CA 签发。客户端只信任 Root CA 时,通常需要服务器提供叶证书及必要中间证书,才能建立这条路径。服务器把根证书一并发送,也不能使原本不信任它的客户端突然信任。
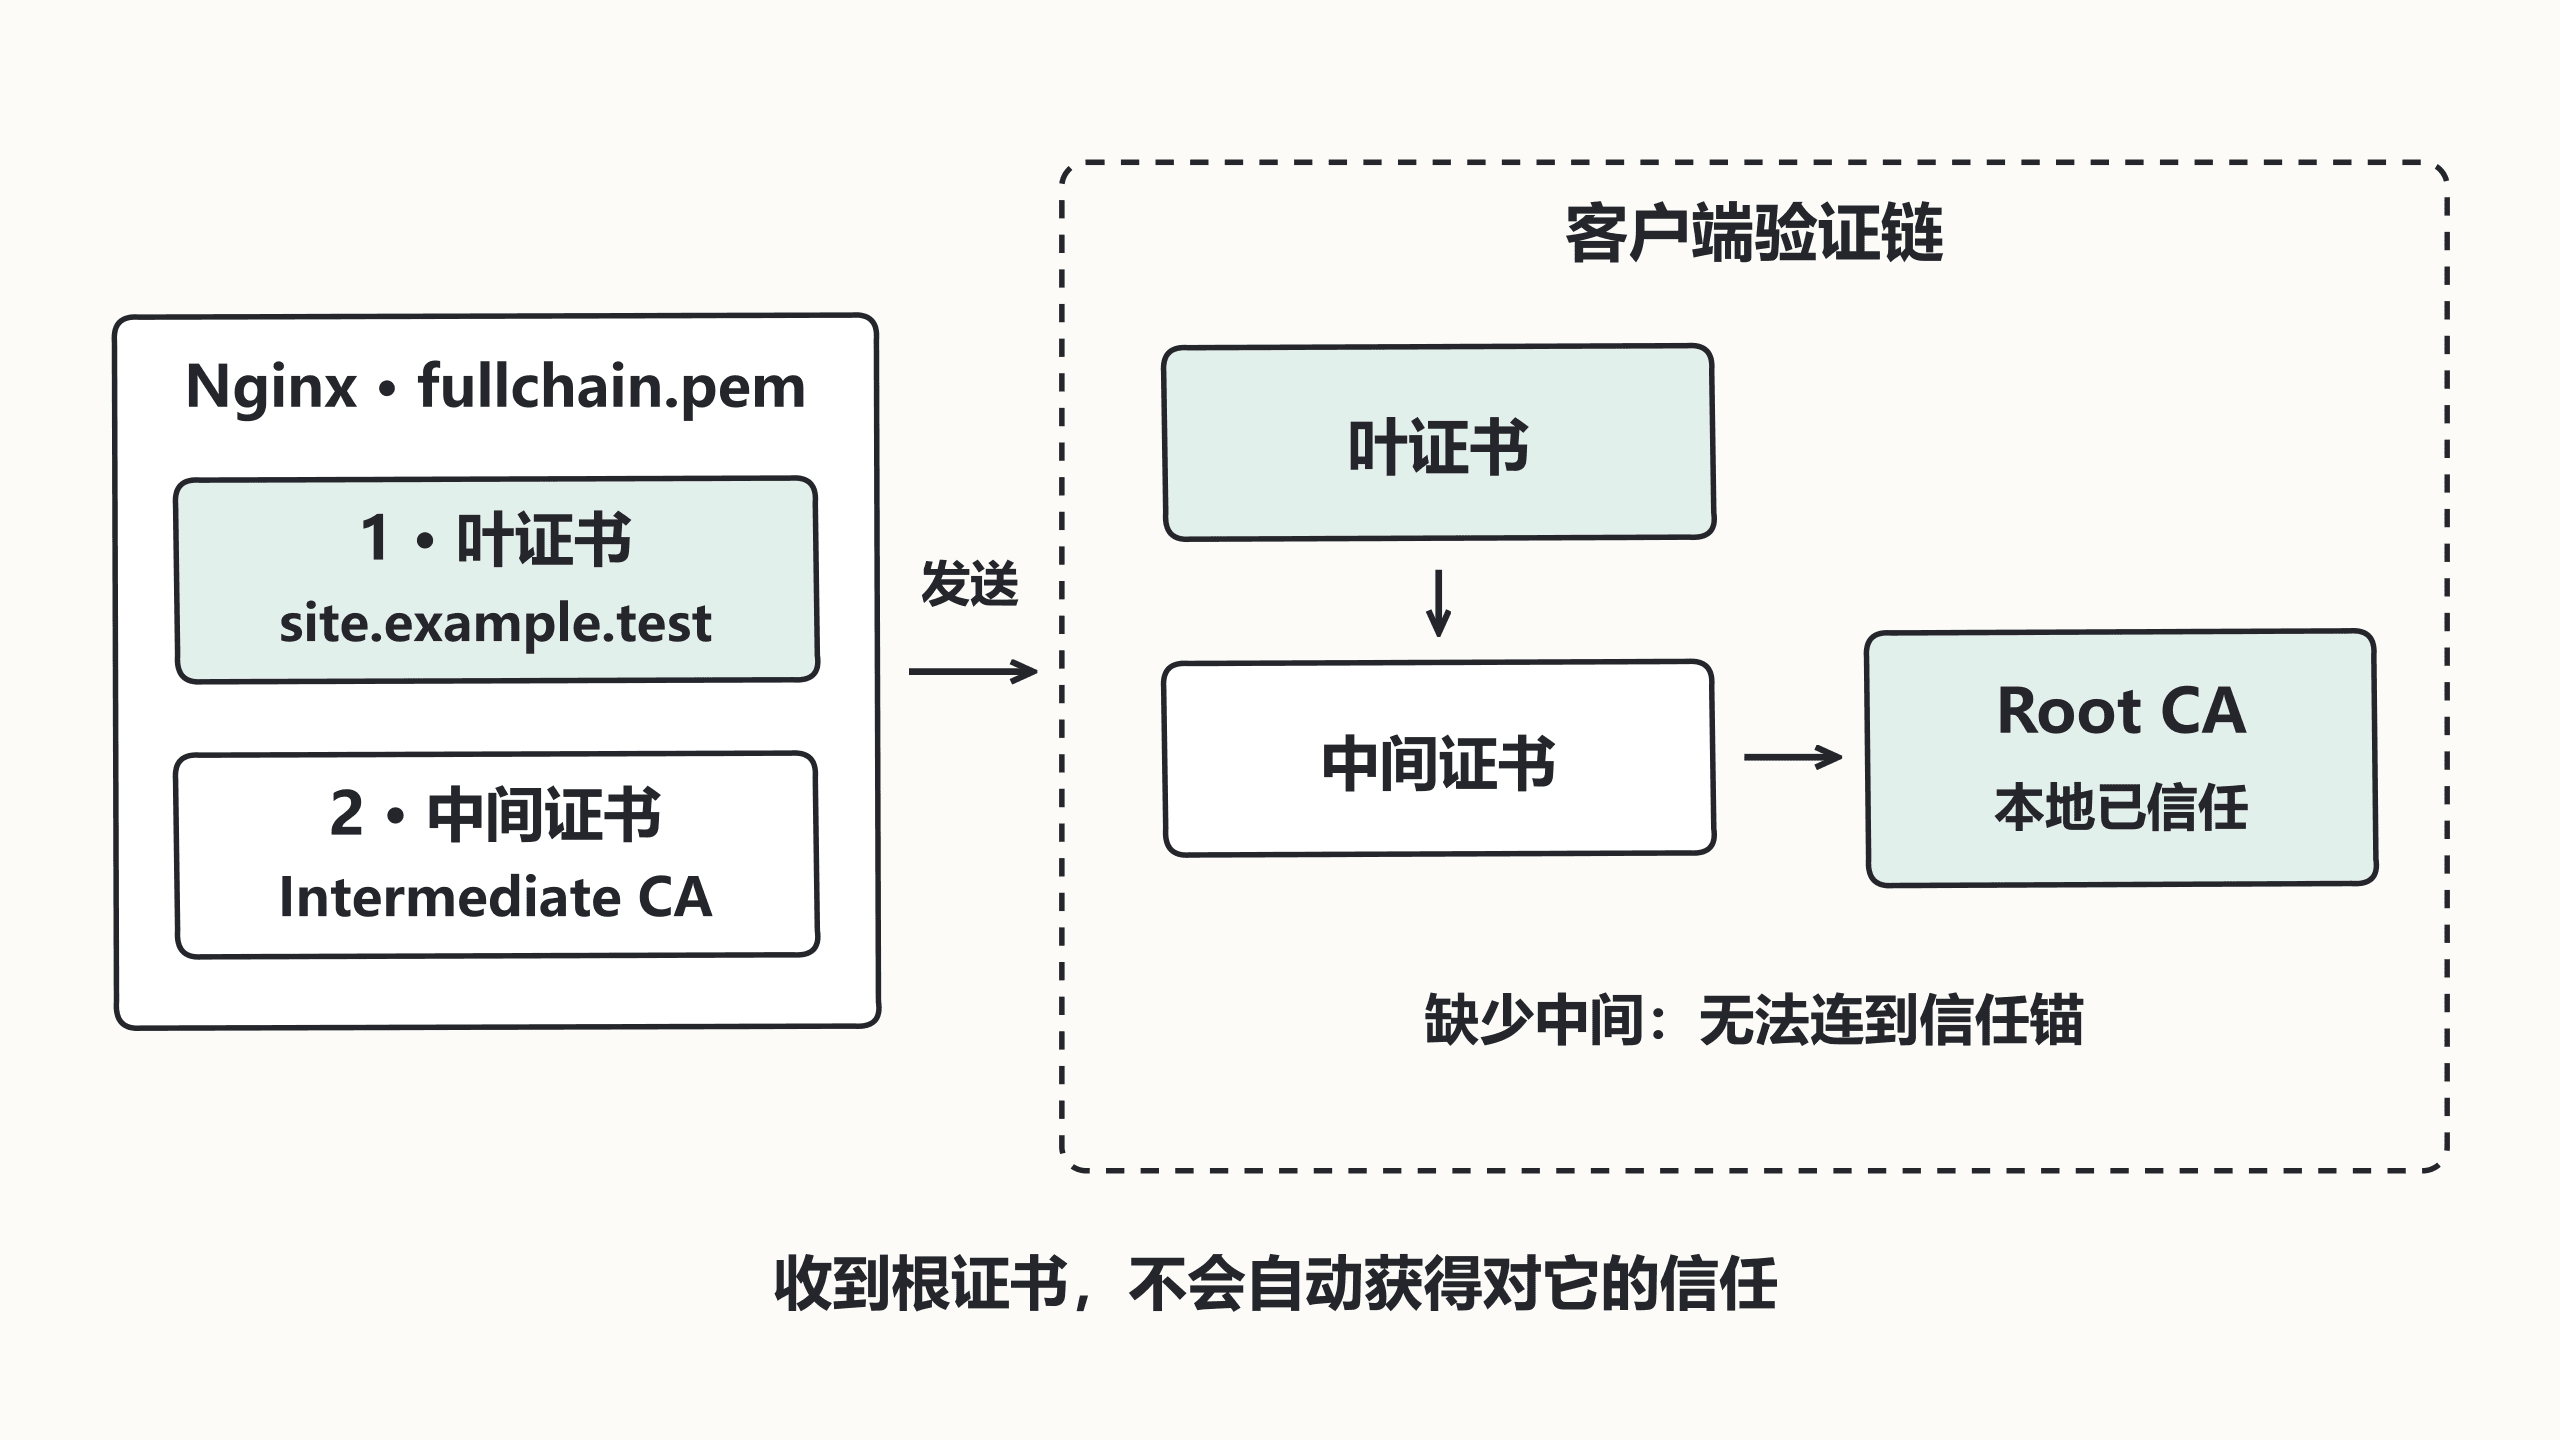
部分客户端曾缓存中间证书或具备补取能力,可能掩盖服务器缺链。不能只在长期使用的浏览器成功一次,就认定所有客户端都能建立完整链。
先验证手中的证书材料
前置材料是你的 CA 提供的叶证书 leaf.pem、按签发顺序排列的必要中间证书 intermediates.pem、独立取得且可信的根证书 root.pem,以及匹配的 server.key。以下命令在这些真实文件所在目录执行;示例域名需替换为证书 SAN 覆盖的实际域名。
# intermediates 作为构链材料,不能把它冒充成已信任的根。
openssl verify -purpose sslserver -verify_hostname site.example.test -CAfile root.pem -untrusted intermediates.pem leaf.pem
预期输出,在签名、名称、用途与时间均正确时为:
leaf.pem: OK去掉 -untrusted intermediates.pem 后,若根与叶之间确实需要该中间证书,干净环境应无法构链,命令返回非零。具体错误号和行文随 OpenSSL 版本变化。完整链存在也不保证域名和时间正确,应保留这些验证条件。
让叶证书出现在文件最前面
在证书材料目录执行:
# 本例 intermediates.pem 已按离叶最近到更上级的顺序准备。
cat leaf.pem intermediates.pem > fullchain.pem
openssl x509 -in fullchain.pem -noout -subject -issuer
预期结果:生成 fullchain.pem,查看到的第一张证书 subject 属于站点,issuer 属于签发该叶证书的中间 CA。第二条默认只读取首张证书,不能单凭它证明后续所有链条都正确。
把文件部署到服务器后,在已配置的 HTTPS server 内使用以下片段示例;依赖真实路径、完整 server 和匹配私钥:
# fullchain 第一张证书必须对应下面的私钥。
ssl_certificate /etc/nginx/tls/site/fullchain.pem;
ssl_certificate_key /etc/nginx/tls/site/server.key;
如果把中间证书放在最前,Nginx 可能因首张证书与私钥不对应而配置失败。ssl_trusted_certificate 也不能替代这里需要发送的 fullchain。文件顺序与检查方法见 Nginx 证书链说明。
检查服务器真正发送的链
检查并重载成功后,在能够连接该站点的 Linux 客户端执行;root.pem 是此次验证明确使用的信任锚:
# SNI 选择站点,verify_hostname 另外检查名称;任一验证错误应终止。
openssl s_client -connect site.example.test:443 -servername site.example.test -showcerts -verify_return_error -verify_hostname site.example.test -CAfile root.pem </dev/null
预期结果:Certificate chain 中先出现站点叶证书,再出现必要中间证书,完整验证成功且进程退出码为 0。不要只看打印了证书,因为 s_client 在某些模式下会报告错误后继续;这里显式启用了 verify_return_error。
分别核对磁盘文件与线上链:修改 fullchain 文件但未成功 reload,服务仍可能提供旧链;CDN、负载均衡或多台入口则可能提供不同证书。应逐个实际入口带相同 SNI 验证,并确认客户端时间、信任根和证书有效期均符合预期。