
Web 服务器与网关 / 系统课时
证书过期前应该怎样更新
证书过期前应该怎样更新
新证书文件已经复制到磁盘,线上仍可能继续使用旧证书。本篇按到期检查、版本化部署、配置测试、重载和新连接验证组织更新,保留可回退的旧配置,避免在临近过期时只确认文件存在就结束。
学习目标
- 用时间阈值检查证书是否需要提前更新。
- 以成对的证书与私钥部署新版本,并检查后重载。
- 比较磁盘与实际连接的证书指纹和有效期。
用阈值提前发现更新窗口
以下命令在已部署证书的 Linux 服务器执行。路径对应当前 HTTPS server 使用的真实 fullchain,示例假设 OpenSSL 3.x;执行前替换为实际路径。
# 2592000 秒为 30 天;检查首张站点证书的到期时间。
openssl x509 -in /etc/nginx/tls/site/fullchain.pem -noout -enddate
if openssl x509 -in /etc/nginx/tls/site/fullchain.pem -noout -checkend 2592000; then
  printf 'outside-renewal-window\n'
else
  printf 'renew-or-investigate\n'
fi
预期结果:显示实际 notAfter 时间;若未来 30 天内将到期,checkend 返回非零,进入 renew-or-investigate 分支。文件读取或解析错误也需要调查,不能一概当作“明天过期”。阈值可按签发周期调整,并配置告警与续期失败处理。
磁盘检查不代表线上检查。还应通过实际域名、新建 TLS 连接检查服务提供的到期时间;多入口部署需覆盖全部实例。日期判断依赖正确系统时间。
把新证书和密钥作为一组部署
先通过实际 CA 的签发或续期流程取得 new-fullchain.pem 与 new-server.key,确认域名、用途、有效期、链顺序和公钥对应关系。下面是部署命令片段,依赖这两个新文件、服务器管理权限,以及尚不存在的 renew-02 版本目录;不负责替你向公共 CA 申请证书。
# 新目录与旧版本分开,避免在原路径逐个覆盖造成证书/密钥暂时不匹配。
set -e
test ! -e /etc/nginx/tls/releases/renew-02
install -d -m 700 /etc/nginx/tls/releases/renew-02
install -m 644 new-fullchain.pem /etc/nginx/tls/releases/renew-02/fullchain.pem
install -m 600 new-server.key /etc/nginx/tls/releases/renew-02/server.key
预期结果:新目录拥有完整的凭据对,旧目录保持可用。Master 需能读取目录与私钥;生产权限按实际启动用户设计,不把 700、600 当作适用于任何用户布局的万能修复。
检查成功后再重载
在所有 include 搜索范围之外备份当前站点配置,然后把原 HTTPS server 内两条路径一起改为以下片段示例:
# 片段依赖原有 443 ssl server,两个文件均来自已验收的新版本。
ssl_certificate /etc/nginx/tls/releases/renew-02/fullchain.pem;
ssl_certificate_key /etc/nginx/tls/releases/renew-02/server.key;
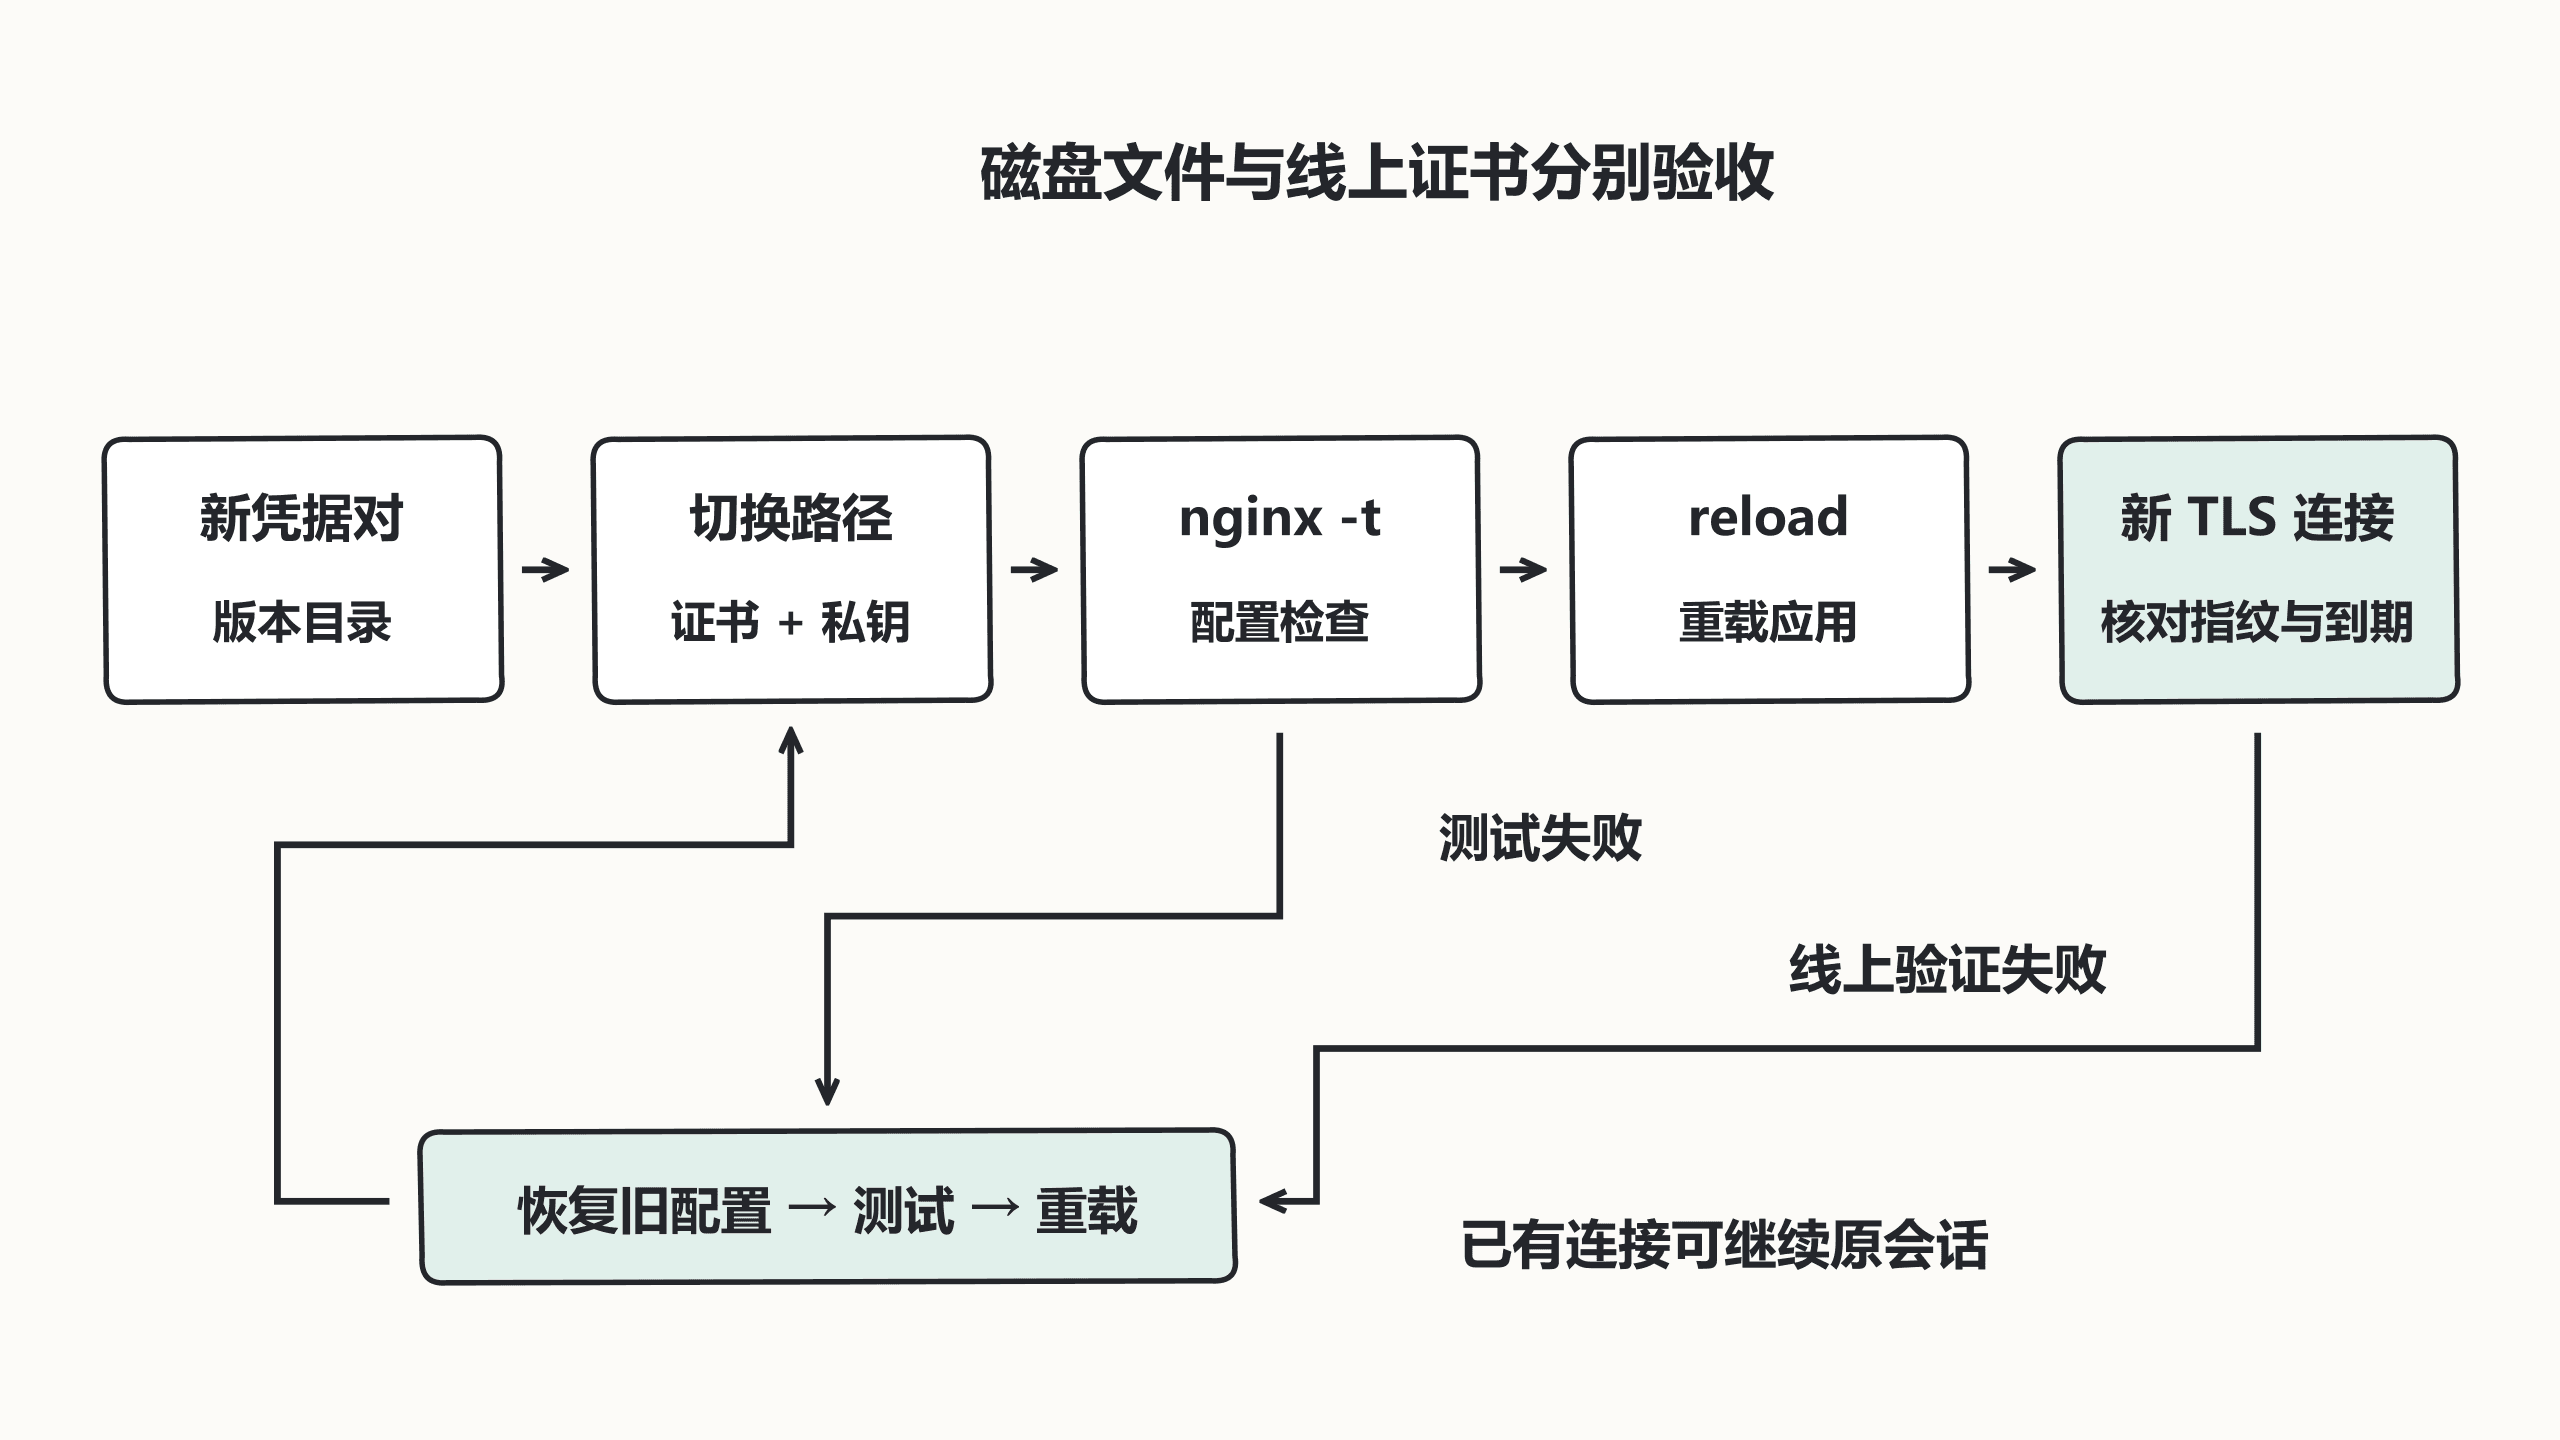
执行 nginx -t,成功后才执行该安装方式对应的 reload,例如 nginx -s reload。测试失败先恢复旧配置路径,不要为了更新证书停掉当前可用服务。reload 也需检查结果与 error.log,命令被接收不等于新配置一定已应用。
从新连接读取实际证书
先读取新磁盘文件指纹:
# 指纹与 notAfter 都是动态值,应保存为本次发布的预期值。
openssl x509 -in /etc/nginx/tls/releases/renew-02/fullchain.pem -noout -fingerprint -sha256 -enddate
预期结果:输出 SHA-256 指纹与 notAfter。随后在客户端运行以下命令片段;root.pem 是所用 CA 的可信根,域名与连接地址需替换为实际入口:
# pipefail 保留握手验证失败,避免后面的 x509 输出掩盖前一条错误。
set -o pipefail
openssl s_client -connect site.example.test:443 -servername site.example.test -verify_return_error -verify_hostname site.example.test -CAfile root.pem </dev/null 2>/dev/null | openssl x509 -noout -fingerprint -sha256 -enddate
预期结果:验证成功,线上指纹及有效期与新磁盘证书相同。若不一致,检查重载错误、SNI、连接到的实例以及前方 CDN;不要直接认定证书复制失败。已有连接可能继续原 TLS 会话,验收应显式新建连接。
线上验证失败时,恢复备份配置指向旧的完整凭据对,测试后再 reload,并用新连接确认回退结果。确认全部入口均更新且回退窗口结束后,按凭据保留策略处理旧版本;自动续期也应包含部署与 reload 成功监测,不能只有定期下载动作。