
Web 服务器与网关 / 系统课时
怎样限制特定 IP 访问
怎样限制特定 IP 访问
后台只允许办公网进入时,先要确认 Nginx 实际看见谁的地址,再按顺序写允许和拒绝规则。本篇用两个回环来源验证首条匹配,并解释代理、IPv6 与 location 覆盖带来的边界,避免把来源头当作身份凭据。
学习目标
- 根据首条匹配理解 allow 与 deny 的顺序。
- 用不同来源地址验证允许和拒绝结果。
- 区分网络来源限制、可信代理还原与业务登录。
规则在首个匹配处停止
allow 和 deny 从上到下检查,首个匹配决定结果。只写允许规则不等于拒绝其他地址,应明确以 deny all 收口。CIDR 表示一个地址范围,更具体的例外放在较宽的允许范围之前。官方访问模块说明
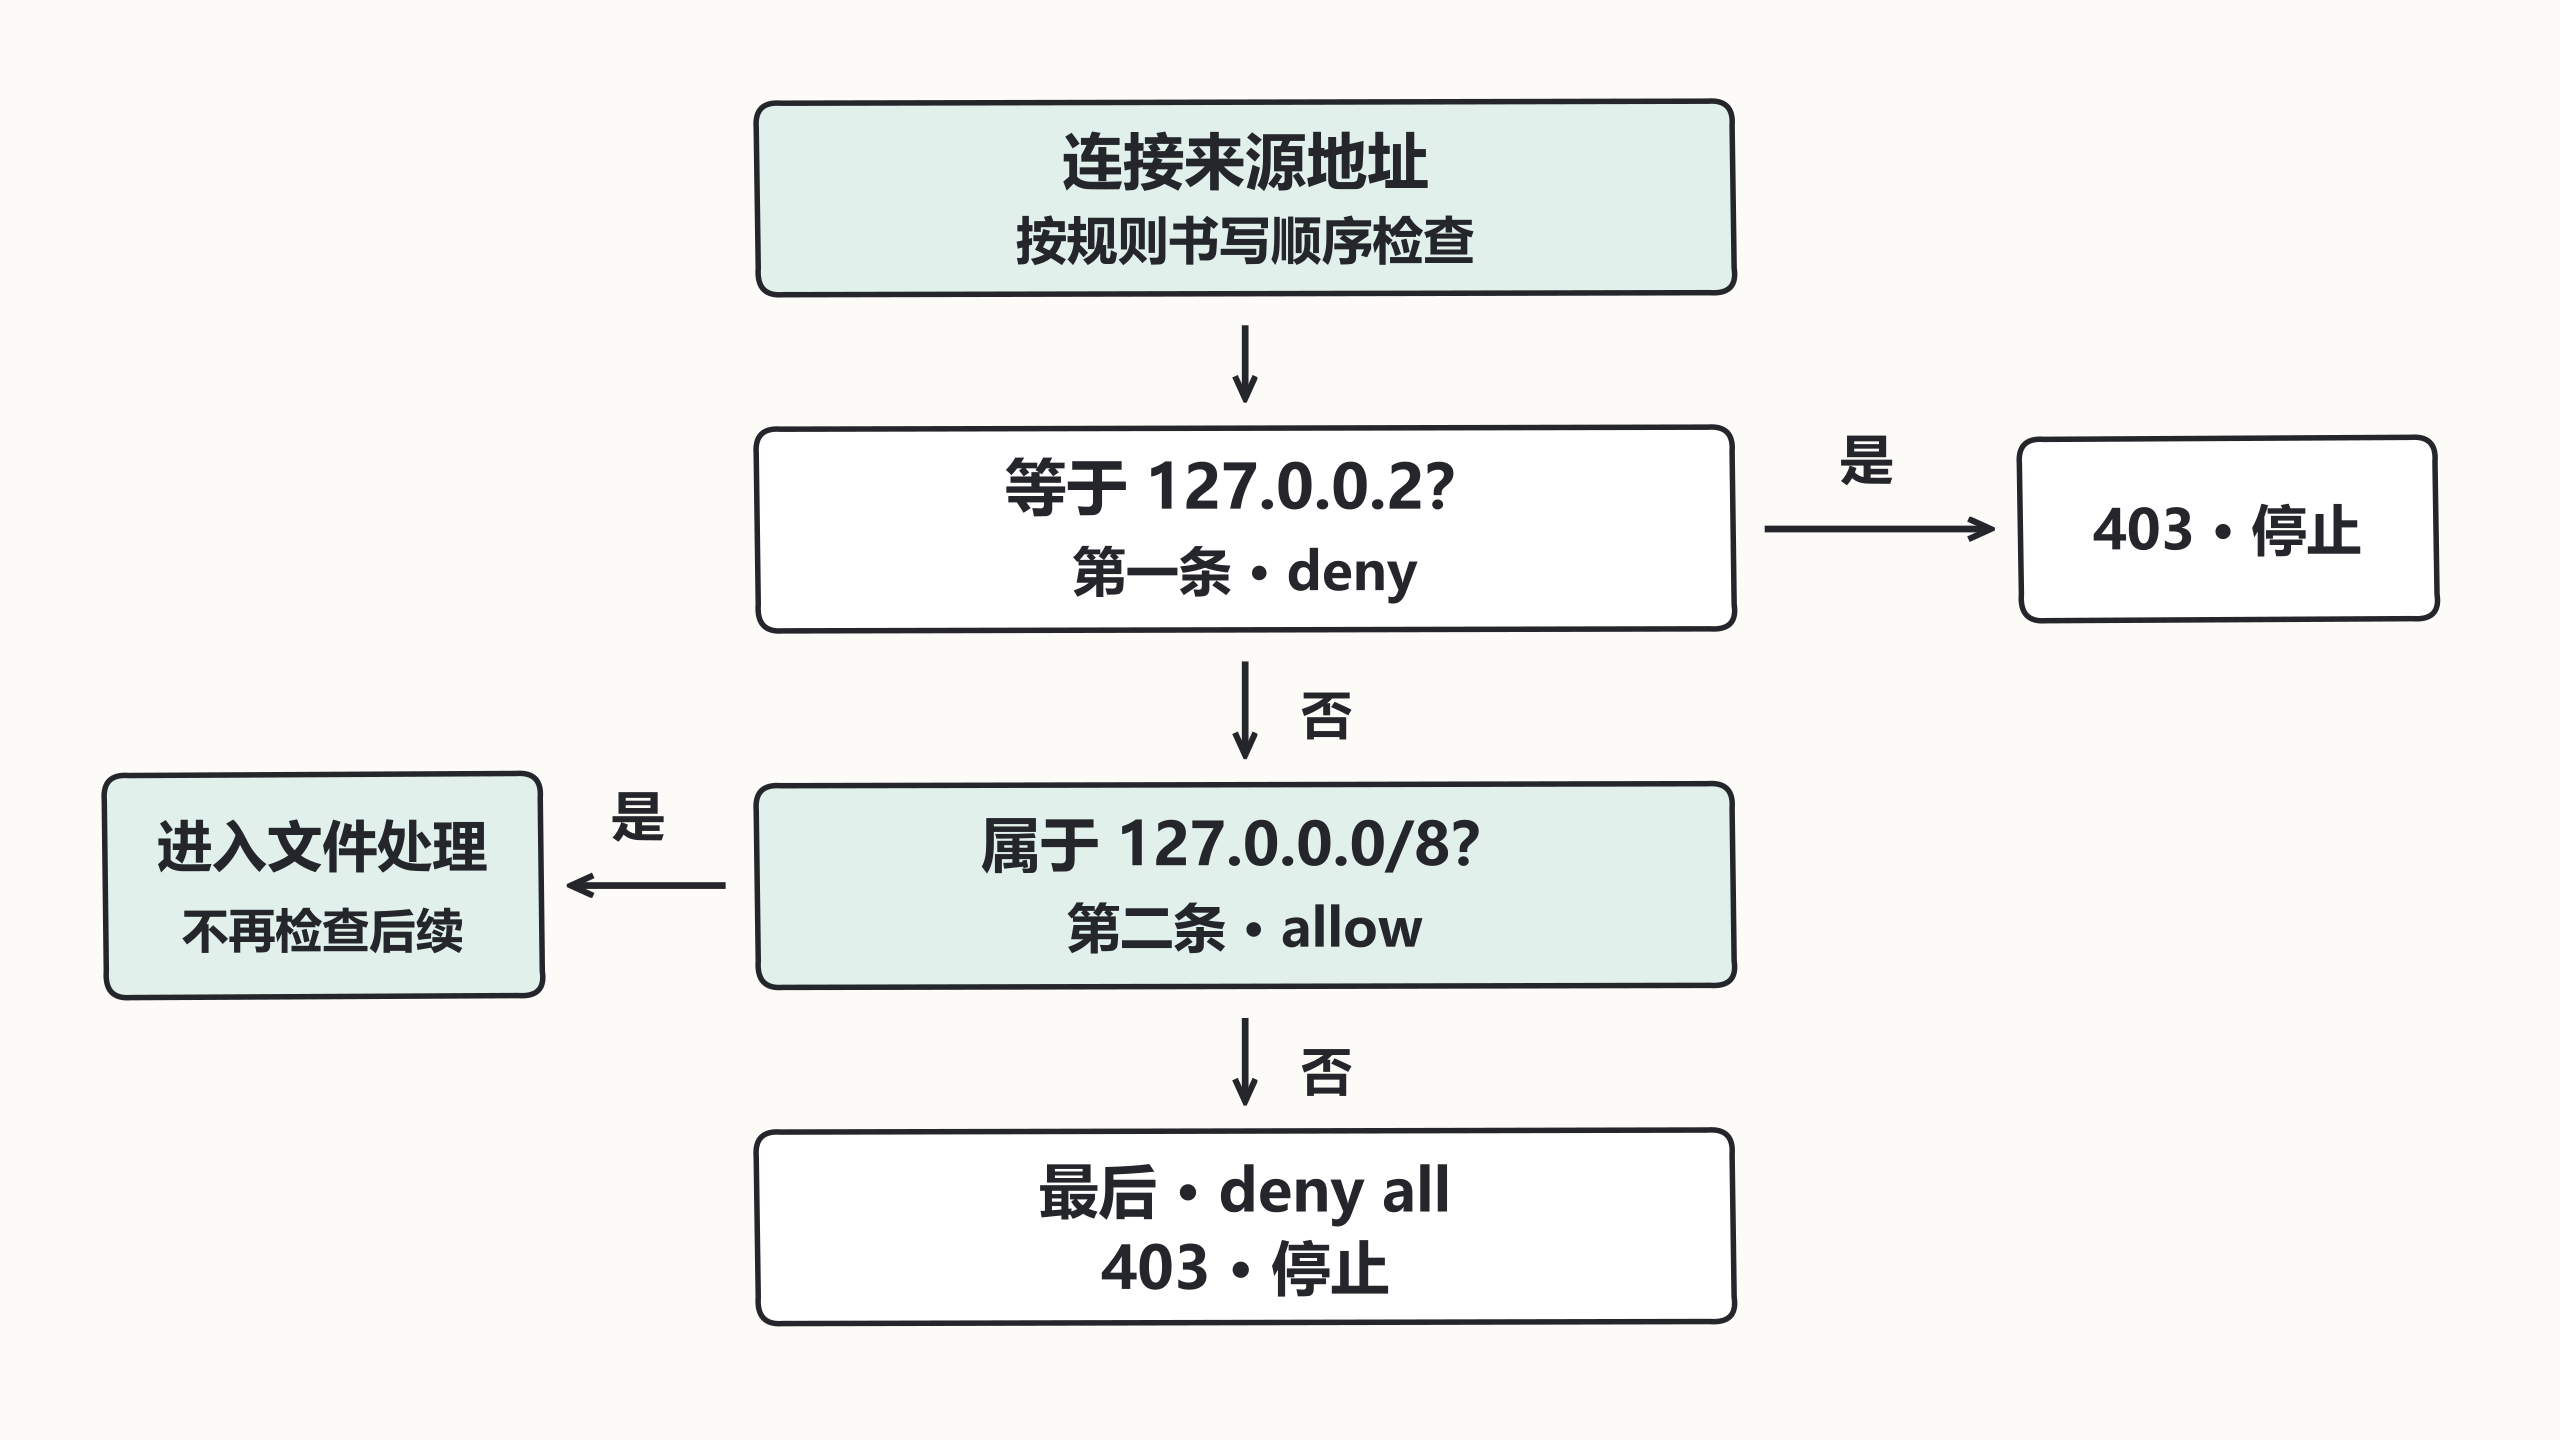
下面刻意把 127.0.0.2 排除在允许的回环网段之外,便于本机演示;它不是办公网的生产地址清单。
用真实文件触发访问检查
实验需要 Linux、Nginx 1.28、curl 和空闲回环 8080。先准备可读文件:
mkdir -p /tmp/nginx-access-lab/admin
printf 'admin-ok\n' > /tmp/nginx-access-lab/admin/status.txt
预期结果:创建 status.txt,内容为 admin-ok,无终端输出。以下是 http 内的片段示例;此路径不能改成 return 200,否则可能在访问阶段前直接返回,失去验证意义。
server {
    listen 127.0.0.1:8080;
    server_name access.test;
    root /tmp/nginx-access-lab;
    location /admin/ {
        deny 127.0.0.2;
        allow 127.0.0.0/8;
        deny all;
    }
}
检查并重载该实验配置后执行:
curl --noproxy '*' --interface 127.0.0.1 -sS -w 'status=%{http_code}\n' http://127.0.0.1:8080/admin/status.txt
curl --noproxy '*' --interface 127.0.0.2 -sS -o /dev/null -w 'status=%{http_code}\n' http://127.0.0.1:8080/admin/status.txt
预期输出:
admin-ok
status=200
status=403
第二条指定的是客户端套接字来源,不是伪造请求头。平台必须允许绑定该回环地址;生产验证应从真正允许和不允许的机器分别发起请求。
代理之前先确定地址含义
Nginx 在负载均衡器后面时,remote_addr 可能是负载均衡器地址。未经可信代理配置,X-Forwarded-For 不会自动变成访问模块使用的来源;直接按用户提供的头做白名单会允许伪造。
如需还原地址,应使用 real_ip 模块,只信任实际代理的地址范围,并保证该代理覆盖来源头、后端不能绕过入口访问。记录还原地址与原始连接对端,先验证信任边界,再启用规则。不要把所有互联网地址设成可信代理。
检查覆盖、IPv6 和业务权限
当前层出现任意 allow/deny 后,会替代从上一层继承的整组规则;为更具体的 location 单独写规则时要复核它是否仍保护后台。还要检查正则 location、内部跳转及其他入口是否落入不同配置。
| 验证项 | 应观察的证据 |
|---|---|
| 允许来源 | 文件成功返回,业务仍要求登录 |
| 拒绝来源 | 403,错误日志对应访问规则 |
| IPv6 入口 | 单独列入允许范围或被 deny all 拒绝 |
| 代理与直连入口 | 地址符合设计,不能绕过代理 |
IP 白名单适合收缩网络暴露范围,不能替代账号认证、操作授权或审计;共享出口下多个人可能具有同一地址。修改前保留受控管理通道,验收时同时测试例外地址和网段内普通地址。