
Web 服务器与网关 / 系统课时
为整个站点启用 HTTPS
为整个站点启用 HTTPS
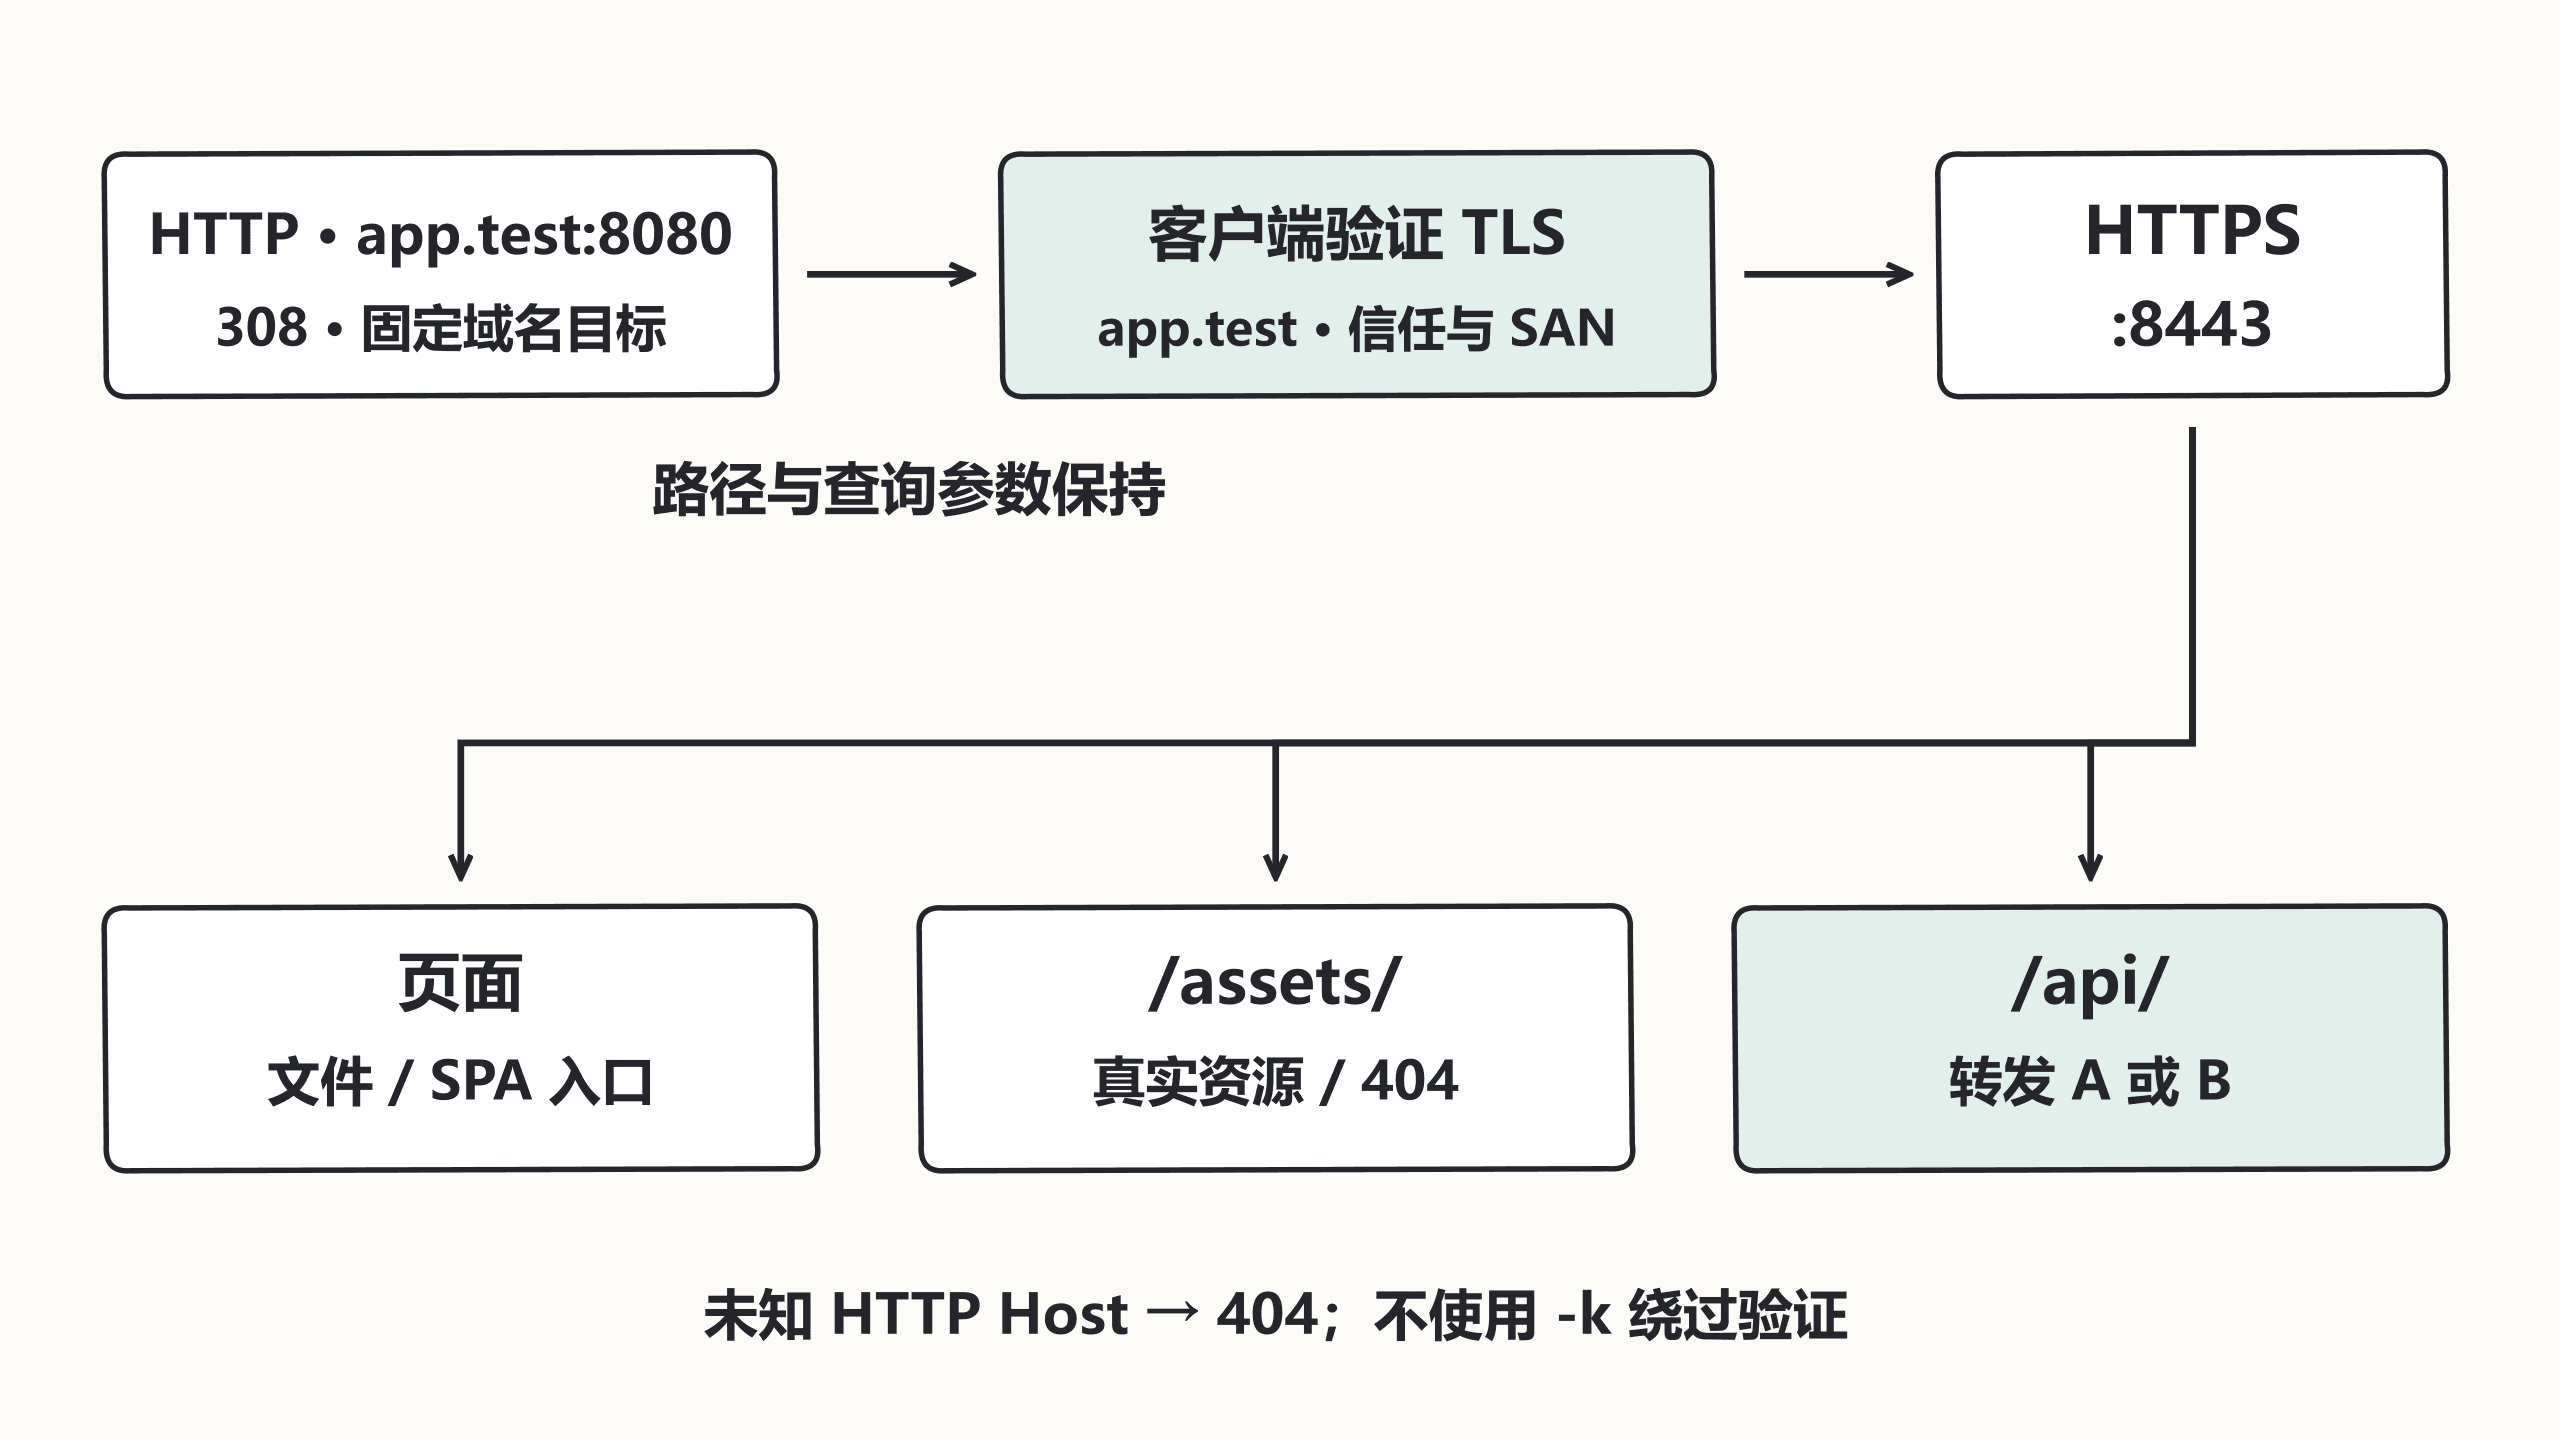
统一入口的页面、资源和 API 都应沿一致的域名与 TLS 策略访问。本篇在回环端口为 app.test 生成实验凭据,配置固定目标的 HTTP 跳转和完整 HTTPS 路由,再说明公开部署还需证书签发、DNS 与实际客户端信任验证。
学习目标
- 为同一域名配置 TLS 并保留页面与 API 路由。
- 验证 HTTP 跳转保留路径、参数且最终 TLS 验证通过。
- 区分本机实验凭据与公开受信任证书。
准备域名对应的实验凭据
需要 Linux、OpenSSL 3、Nginx 1.28、curl、前两课的静态文件和两个运行中的后端,以及空闲回环 8080、8443。以下完整命令创建专用本机证书,不能用于公开信任部署:
set -eu
umask 077
mkdir -p /tmp/nginx-entry-tls
openssl req -x509 -newkey rsa:2048 -nodes -days 2 \
  -subj '/CN=app.test' \
  -addext 'subjectAltName=DNS:app.test' \
  -addext 'basicConstraints=critical,CA:FALSE' \
  -addext 'extendedKeyUsage=serverAuth' \
  -keyout /tmp/nginx-entry-tls/key.pem \
  -out /tmp/nginx-entry-tls/cert.pem
预期结果:生成 SAN 包含 app.test 的证书及私钥,OpenSSL 可能输出随机密钥生成进度。命令不能随意重复覆盖正在使用的凭据;正式环境沿用证书更新与版本管理流程。
使用固定域名完成跳转
以下片段示例位于 http,替换本章前面的独立站点与同名 upstream;不能重复定义。实验 HTTPS 使用 8443,生产标准端口及证书路径应单独调整。
upstream entry_api {
    server 127.0.0.1:9001;
    server 127.0.0.1:9002;
}
server {
    listen 127.0.0.1:8080 default_server;
    server_name _;
    return 404;
}
server {
    listen 127.0.0.1:8080;
    server_name app.test;
    return 308 https://app.test:8443$request_uri;
}
server {
    listen 127.0.0.1:8443 ssl;
    server_name app.test;
    ssl_certificate /tmp/nginx-entry-tls/cert.pem;
    ssl_certificate_key /tmp/nginx-entry-tls/key.pem;
    ssl_protocols TLSv1.2 TLSv1.3;
    root /tmp/nginx-web-entry;
    types { text/html html; application/javascript js; }
    default_type application/octet-stream;
    location = /index.html { add_header Cache-Control "no-cache"; }
    location ^~ /assets/ {
        try_files $uri =404;
        add_header Cache-Control "public, max-age=31536000, immutable";
    }
    location = /api { return 308 /api/$is_args$args; }
    location ^~ /api/ { proxy_pass http://entry_api; }
    location / { try_files $uri $uri/ /index.html; }
}
HTTP 目标域名写死,避免未知 Host 被拼入跳转。页面、资源与 API 在 HTTPS server 中仍各走自己的规则,不因为开启 TLS 就改变路径约定。
验证真实的 TLS 名称和跳转
检查并重载后执行完整命令:
curl --noproxy '*' --resolve app.test:8080:127.0.0.1 -sS -D - -o /dev/null 'http://app.test:8080/account?from=lab'
curl --noproxy '*' --cacert /tmp/nginx-entry-tls/cert.pem --resolve app.test:8080:127.0.0.1 --resolve app.test:8443:127.0.0.1 -L -sS -o /dev/null -w 'final=%{http_code}\n' 'http://app.test:8080/account?from=lab'
预期结果:第一条状态 308,Location 为 https://app.test:8443/account?from=lab;第二条 final=200,且证书验证没有被关闭。还要直接验证 HTTPS API、实际脚本、缺失脚本和未知 HTTP Host。
公开部署还需要哪些条件
公开域名应使用客户端信任的证书、正确完整链和受控私钥权限,确认所有入口地址均部署同一策略,并验证续期、HTTP 跳转及端到端请求。相关证书链机制见 官方 HTTPS 说明。
本机 --cacert 仅让这次 curl 信任实验凭据,不会自动给浏览器安装信任,也不是公共 CA 签发。代理后方还要正确传递原始协议,避免应用重新跳回 HTTP;HSTS 应在 HTTPS 长期可靠后按域名范围谨慎启用。