
Web 服务器与网关 / 系统课时
常见安全响应头有什么作用
常见安全响应头有什么作用
安全响应头会影响浏览器后续访问、资源类型判断和内容执行策略,但一组固定头部不能替代应用安全。本篇先验证 HTTPS 响应上的 HSTS 与 nosniff,再检查错误响应和 location 继承,避免配置看似存在却在关键路径丢失。
学习目标
- 区分 HSTS、nosniff 与内容安全策略的职责。
- 在正常响应和错误响应中验证头部。
- 理解 HSTS 持久策略及 add_header 的继承边界。
两个常见响应头的作用
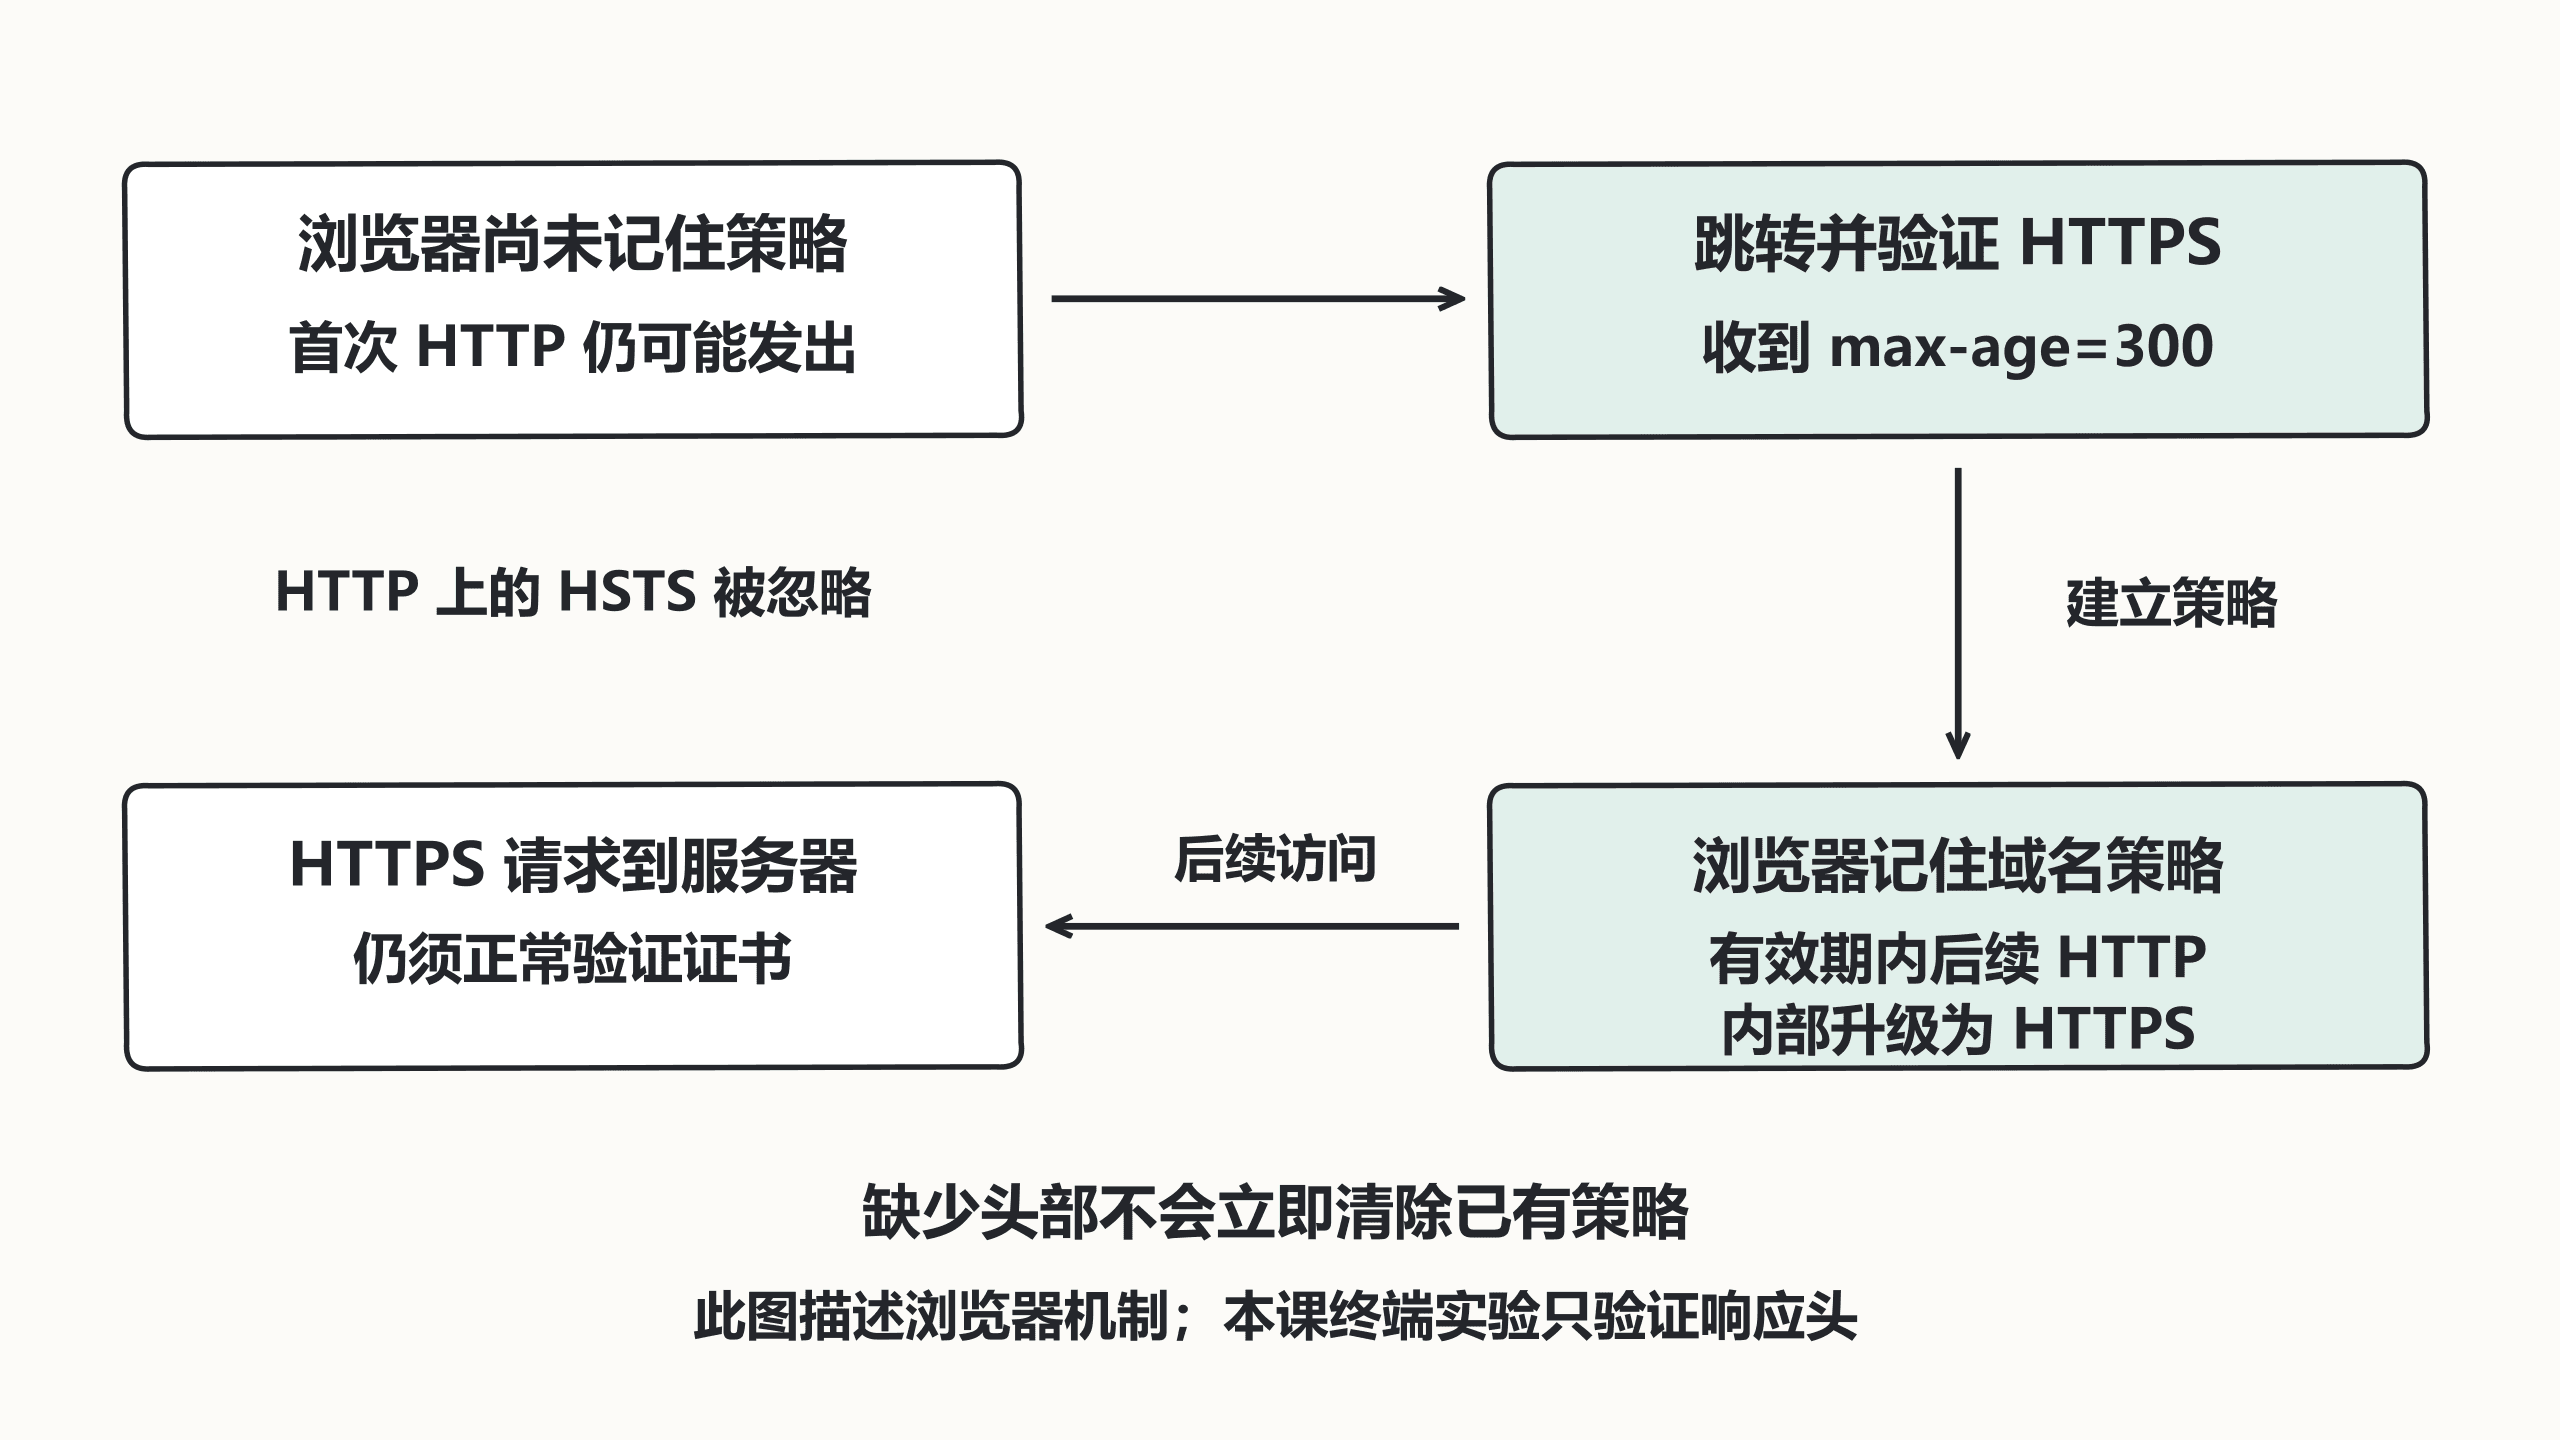
HSTS 让浏览器在有效 HTTPS 响应后记住域名的 HTTPS 策略,max-age 单位为秒。浏览器忽略 HTTP 上的 HSTS;它也不能为尚未收到策略的首次 HTTP 访问提供普通动态策略保护。HSTS 规范
nosniff 要求遵循响应的 Content-Type,并会阻止 MIME 类型不符合要求的脚本、样式加载。服务端必须先正确设置类型;这个头不能覆盖全部 XSS 场景。Fetch 的 nosniff 规则
在 HTTPS server 内配置并验证
沿用证书课已经生成并验证的 local.test 实验凭据,文件为 /tmp/nginx-https-lab/cert.pem、key.pem。需要 Nginx 1.28、curl 和空闲回环 8443;以下片段示例位于 http,证书必须包含 local.test 的 SAN。
server {
    listen 127.0.0.1:8443 ssl;
    server_name local.test;
    ssl_certificate /tmp/nginx-https-lab/cert.pem;
    ssl_certificate_key /tmp/nginx-https-lab/key.pem;
    ssl_protocols TLSv1.2 TLSv1.3;
    add_header Strict-Transport-Security "max-age=300" always;
    add_header X-Content-Type-Options "nosniff" always;
    location = /ok { return 200 "ok\n"; }
    location = /missing { return 404; }
}
检查并重载后执行:
for path in ok missing; do
  curl --noproxy '*' --cacert /tmp/nginx-https-lab/cert.pem --resolve local.test:8443:127.0.0.1 -sS -D - -o /dev/null "https://local.test:8443/$path"
done
预期结果:第一段状态为 200,第二段为 404,两段均包含以下响应头;时间、长度与头部大小写可能不同:
Strict-Transport-Security: max-age=300
X-Content-Type-Options: nosniff
这里只验证响应头和 TLS,不表示 curl 已替代浏览器完成 HSTS 状态验收。浏览器还应在受信任的实验域名中检查策略建立后再次输入 HTTP 的行为。
always 与继承要一起检查
always 使 add_header 也覆盖 404 等响应。Nginx 1.28 中,子层一旦定义自己的 add_header,就不再继承上层整组 add_header;例如 location 仅添加调试头,也可能让安全头丢失。官方响应头模块说明
因此应为有自定义头的路径重复包含经过维护的同一配置片段,并检查 2xx、3xx、4xx、5xx 及代理错误响应。更新版本中的 add_header_inherit 不能直接用于这里的 1.28 实验。
扩大策略前先验证业务范围
示例用五分钟便于受控观察。正式延长 HSTS 前确认 HTTPS 和证书更新长期可靠;includeSubDomains 会影响所有子域,不应在仍有 HTTP 子域时盲目添加。preload 涉及浏览器预载流程,不能视为普通开关。
Content-Security-Policy 用于约束脚本、样式、框架等来源,需要根据应用资源和嵌入需求设计并测试,不能复制一个未知策略就声称安全。Referrer-Policy 等头也应按业务选择。
已有 HSTS 策略不会因后续响应少了该头立刻消失。需要撤销时必须通过有效 HTTPS 下发 max-age=0,并考虑客户端再次访问的时机;生产域名的策略调整应有充分验收。