
Web 服务器与网关 / 系统课时
配置正确为什么请求还是进错站点
配置正确为什么请求还是进错站点
某个 server_name 写得正确,实际请求仍可能因为连接端口、Host 或默认站点不同进入别处。本篇用两个端口与明确的响应标记还原选择过程,再区分 DNS、TLS SNI 和运行配置的问题,避免反复修改没有接到流量的文件。
学习目标
- 按目标地址和端口定位候选 server 集合。
- 用 Host 与默认站点对照确认实际命中规则。
- 核对解析、SNI 和成功重载后的有效配置。
地址和端口先限定候选集合
Nginx 先按连接到的监听地址与端口选择候选,再按请求名称匹配相应站点;未匹配名称时使用该监听组的默认 server。另一端口上相同的 server_name 不会自动加入候选。
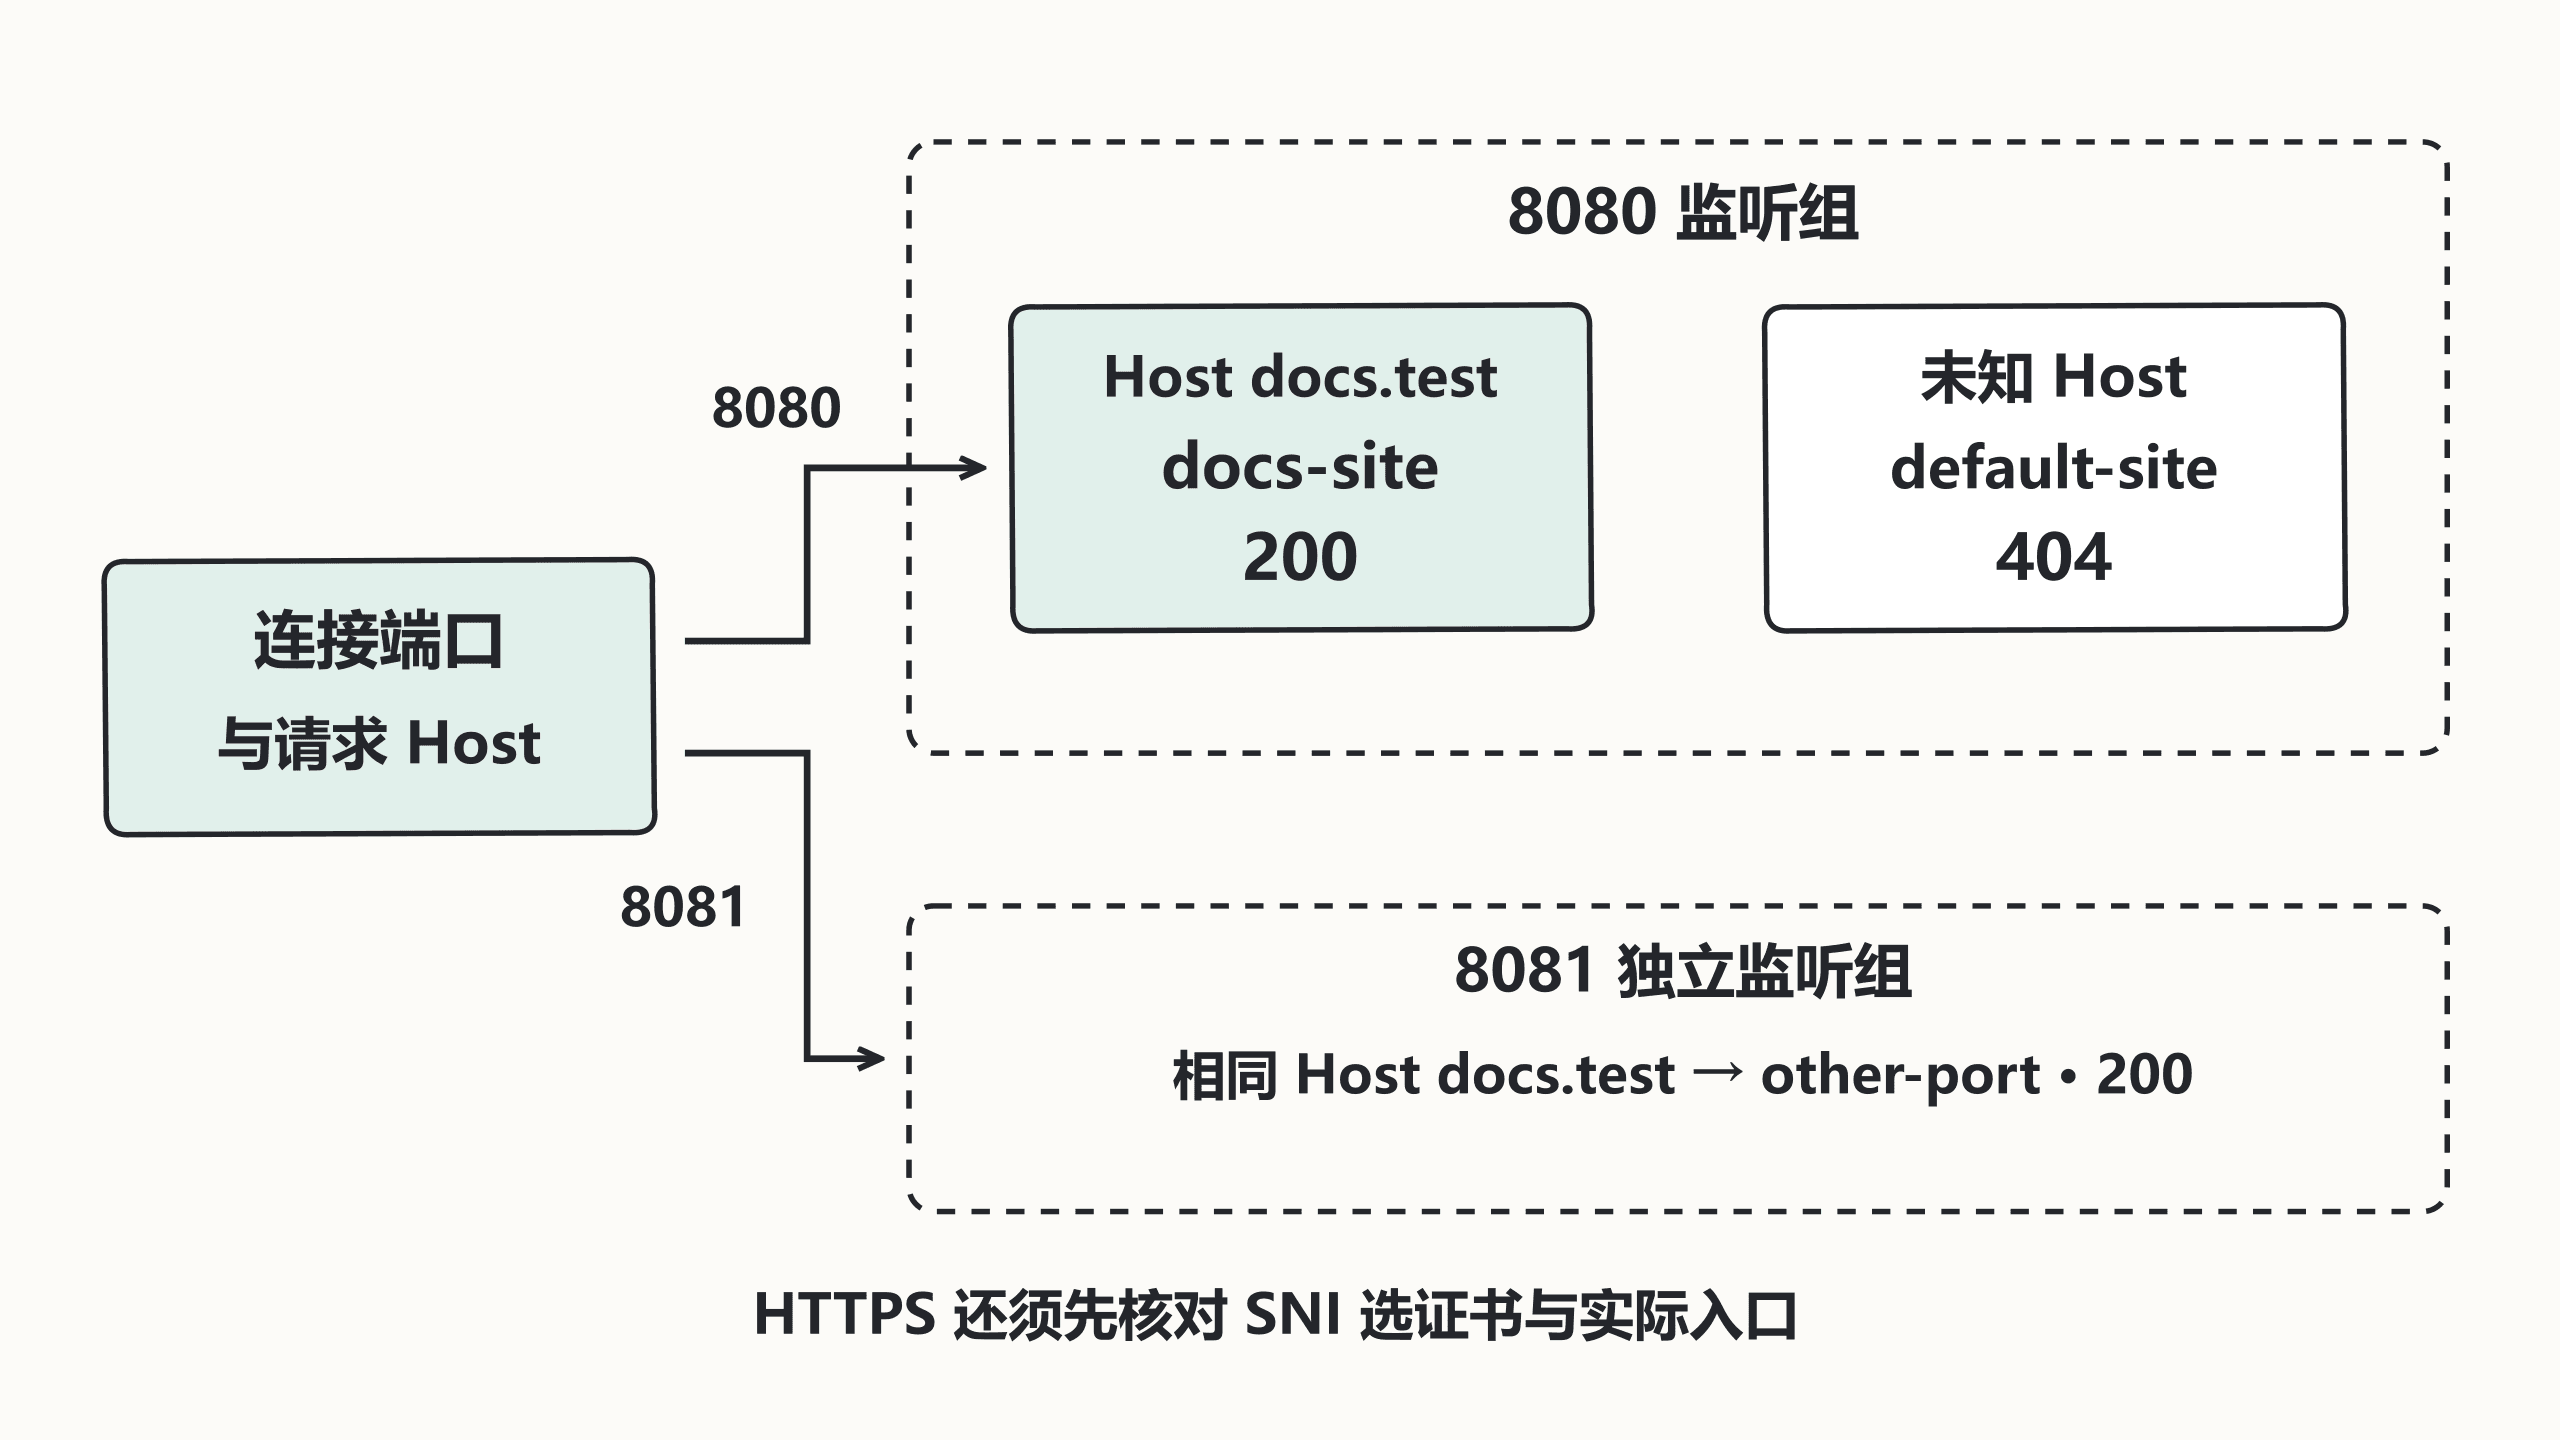
server_name _ 不是特殊通配符。默认行为由 listen 的 default_server 明确指定,未指定时通常是该监听组首先定义的 server。已有默认站点时应合并配置,不能重复添加。
用响应标记建立可观察实验
实验需要 Nginx 1.28、curl 及空闲回环 8080、8081。以下片段示例位于 http,不依赖公网 DNS:
server {
    listen 127.0.0.1:8080 default_server;
    server_name _;
    return 404 "default-site\n";
}
server {
    listen 127.0.0.1:8080;
    server_name docs.test;
    return 200 "docs-site\n";
}
server {
    listen 127.0.0.1:8081;
    server_name docs.test;
    return 200 "other-port\n";
}
检查并重载后执行:
curl --noproxy '*' --resolve docs.test:8080:127.0.0.1 -sS http://docs.test:8080/
curl --noproxy '*' --resolve unknown.test:8080:127.0.0.1 -sS -w 'status=%{http_code}\n' http://unknown.test:8080/
curl --noproxy '*' --resolve docs.test:8081:127.0.0.1 -sS http://docs.test:8081/
预期输出:
docs-site
default-site
status=404
other-port
三个请求连接同一个 IP,但端口与 Host 不同。直接访问 IP 地址时,Host 通常也是 IP,不会自动等于 docs.test。curl 的 resolve 仅覆盖该进程的解析,同时保留 URL 名称。
从真实客户端确认入口
记录实际连接 IP、IPv4/IPv6、端口及 Host,分别核对 DNS、hosts、负载均衡和反向代理转发策略。同域名有多个地址时逐个验证,不能只测已经正确的一台实例。
HTTPS 还需要先核对 TLS SNI 选择的证书;仅用 IP URL 加 HTTP Host,不能替代域名 URL 的证书验证。用 curl --resolve 域名:443:实际IP 并保留完整 TLS 检查,再观察站点标记及日志,不能用 -k 掩盖另一个站点的证书问题。
最后核对实际加载与运行实例
| 证据 | 处理方向 |
|---|---|
| 解析到旧入口 | 修正实际解析与部署范围 |
| Host 被前方代理改成上游名称 | 核对代理头策略与后端 server_name |
| 未知名称进入别站 | 为该监听组明确默认行为 |
| 磁盘配置正确但响应仍旧 | 查 nginx -t、reload、error.log、实际进程和配置路径 |
请求处理规则见 Nginx 虚拟主机选择说明。nginx -T 应使用运行实例相同的二进制与配置参数,查看 include 展开和警告;不要假定机器上只有一套安装。
修复后重复正确名称、未知名称、不同端口和每个实际入口的对照。临时诊断标记可在验收结束后移除,配置与日志中涉及的内部路径不要公开到错误页面。