
操作系统 / 系统课时
线程栈为什么不能随便无限长
线程栈为什么不能随便无限长
线程栈看起来只是函数调用保存局部变量的地方,实际上它受虚拟地址映射、保护区和栈大小上限共同约束。理解主线程与 pthread 栈的差异,才能正确判断栈溢出、递归崩溃和线程数受限的问题。
学习目标
- 说明线程栈虚拟区域、保护区与按需分配物理页之间的关系
- 区分主线程栈的可增长 VMA 与 pthread 的固定栈映射
- 用 pthread 属性读取实际栈大小与 guard size,避免凭经验猜默认值
线程栈并不是一块无限可扩展的内存
Linux 进程中的每个线程都有自己的栈使用区。栈指针通常向低地址移动,函数调用越深、局部对象越大,占用的栈空间就越多。真正限制它的不是“地址方向”,而是这段栈对应的 VMA 边界、资源限制以及不可访问的保护区域。
物理页也不是创建线程时一次性全部占满。pthread 常先保留一段虚拟地址空间,线程真正访问到相应页时才触发缺页并建立物理映射。因此“栈大小是 1 MiB”首先表示可用虚拟范围上限,不代表启动线程就立刻消耗 1 MiB RSS。
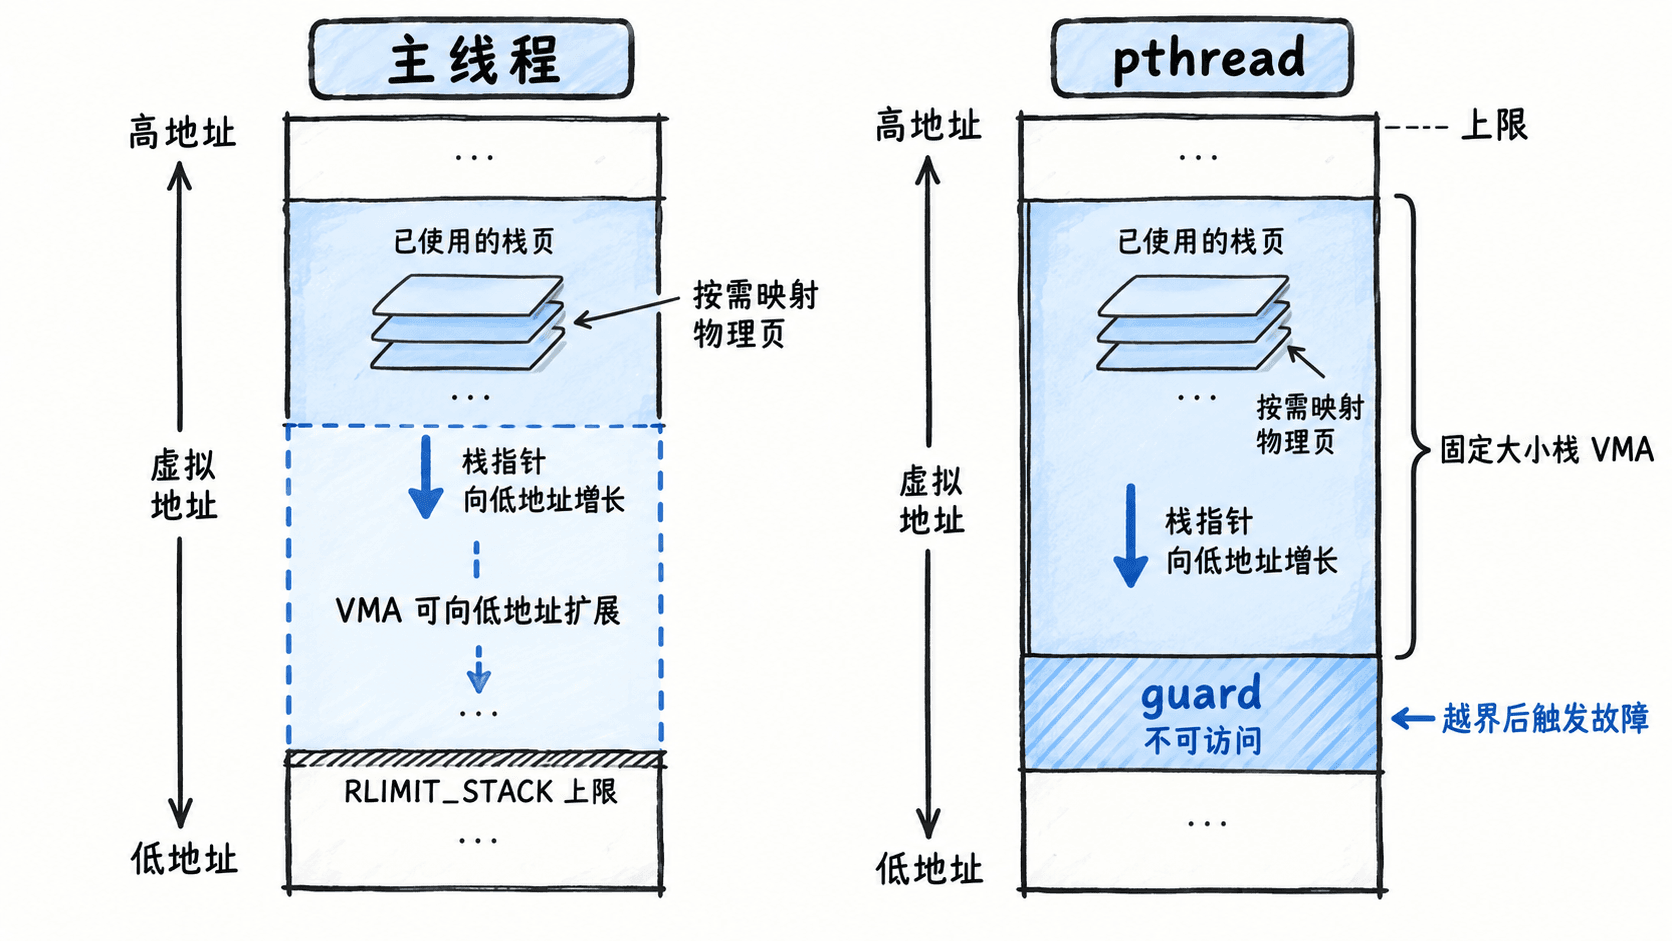
主线程和 pthread 的增长方式不同
主线程栈通常带有可向低地址扩展的 VMA 语义。当栈指针触及尚未映射但允许扩展的区域时,内核可以通过缺页处理扩大映射;如果超过 RLIMIT_STACK 或撞到不能扩展的边界,则访问会失败,常表现为 SIGSEGV。
pthread 更常见的模型是:线程创建时由线程库先建立一段固定大小的栈映射,再在边缘安排 guard 区。运行时增加的是这段预留范围内的实际页占用,而不是让 VMA 无限向外生长。想改变 pthread 栈大小,应在创建线程前设置属性,而不是指望运行过程中自动突破原边界。
用程序读取实际栈大小和保护区
不要假设“Linux 线程栈固定就是 8 MiB”。默认值与运行时、进程初始限制和体系结构有关。下面示例显式创建一个 1 MiB 栈,并把 guard size 设为系统页大小,再在线程内部读取实际属性。
#define _GNU_SOURCE
#include <pthread.h>
#include <stdio.h>
#include <stdlib.h>
#include <string.h>
#include <unistd.h>

static void check(int rc, const char *what) {
    if (rc != 0) {
        fprintf(stderr, "%s: %s\n", what, strerror(rc));
        exit(EXIT_FAILURE);
    }
}

static void *worker(void *arg) {
    (void)arg;
    pthread_attr_t attr;
    void *stack_addr = NULL;
    size_t stack_size = 0;
    size_t guard_size = 0;

    check(pthread_getattr_np(pthread_self(), &attr), "pthread_getattr_np");
    check(pthread_attr_getstack(&attr, &stack_addr, &stack_size),
          "pthread_attr_getstack");
    check(pthread_attr_getguardsize(&attr, &guard_size),
          "pthread_attr_getguardsize");

    printf("stack_base=%p\n", stack_addr);
    printf("stack_size=%zu\n", stack_size);
    printf("guard_size=%zu\n", guard_size);

    check(pthread_attr_destroy(&attr), "pthread_attr_destroy");
    return NULL;
}

int main(void) {
    long page_size = sysconf(_SC_PAGESIZE);
    if (page_size <= 0) {
        fputs("cannot read page size\n", stderr);
        return EXIT_FAILURE;
    }

    pthread_attr_t attr;
    pthread_t thread;
    check(pthread_attr_init(&attr), "pthread_attr_init");
    check(pthread_attr_setstacksize(&attr, 1024 * 1024),
          "pthread_attr_setstacksize");
    check(pthread_attr_setguardsize(&attr, (size_t)page_size),
          "pthread_attr_setguardsize");
    check(pthread_create(&thread, &attr, worker, NULL), "pthread_create");
    check(pthread_attr_destroy(&attr), "pthread_attr_destroy");
    check(pthread_join(thread, NULL), "pthread_join");
    return EXIT_SUCCESS;
}
编译并运行:
gcc -O2 -Wall -pthread stack_demo.c -o stack_demo
./stack_demo
预期结果:
stack_base=<ADDR>
stack_size=1048576
guard_size=<PAGE_SIZE>
stack_base 受 ASLR 影响,<PAGE_SIZE> 取决于系统页大小。这里读取到的是线程真实属性,而不是猜测值;stack_base 表示该栈映射的低地址端,不是当前栈指针。
保护区为什么重要
guard 区会被设置为不可访问。一旦栈越界进入这里,访问应尽快失败,而不是静默覆盖相邻映射。它能把“栈用完”更早暴露成崩溃,但不能让栈自动变大,也不能替代合理的栈大小配置。
大量线程时,栈尺寸还会放大虚拟地址压力。例如每个线程都预留很大的栈,即使 RSS 尚未按等比例增长,进程仍会消耗大量地址空间,并更容易受到 RLIMIT_AS、地址碎片或 32 位地址空间上限影响。
排查栈溢出时先确认边界
遇到深递归、超大局部数组或某个线程稳定 SIGSEGV 时,先判断崩溃线程是谁,再确认它的栈来源。主线程可以检查当前 RLIMIT_STACK;pthread 则应读取创建属性或像上面的程序一样查询实际栈映射,不要把两者混为一谈。
如果问题来自递归深度或巨大的自动变量,单纯把栈调得更大只是在延后故障。更稳妥的做法通常是降低递归深度、把大对象移到堆上,或只为确实需要的工作线程提高栈大小。线程栈有明确边界,正是为了让单个线程的局部执行空间可控,而不是无限侵占进程地址空间。