
操作系统 / 系统课时
代码段和数据段怎样装进进程
代码段和数据段怎样装进进程
编译后的 ELF 文件里有 .text、.rodata、.data、.bss 等区域,但进程运行时看到的是虚拟内存映射。理解两者如何关联,才能正确解释可执行权限、只读常量、全局变量以及文件大小和内存占用之间的差异。
学习目标
- 说清
.text、.rodata、.data和.bss分别保存什么内容 - 理解 ELF section、可加载 segment 与进程虚拟内存映射之间的关系
- 能用
readelf和/proc/<PID>/maps对照验证实际布局
文件里的 section 不会逐个直接映射
链接器为了组织代码和数据,会在 ELF 文件中生成多个 section;而 Linux 装载程序时,主要依据 ELF Program Header 中的 PT_LOAD segment 建立虚拟内存映射。多个权限相同或相近的 section 可以被归入同一个可加载 segment,因此不能把“一个 section”理解成“运行时一定有一个独立 VMA”。
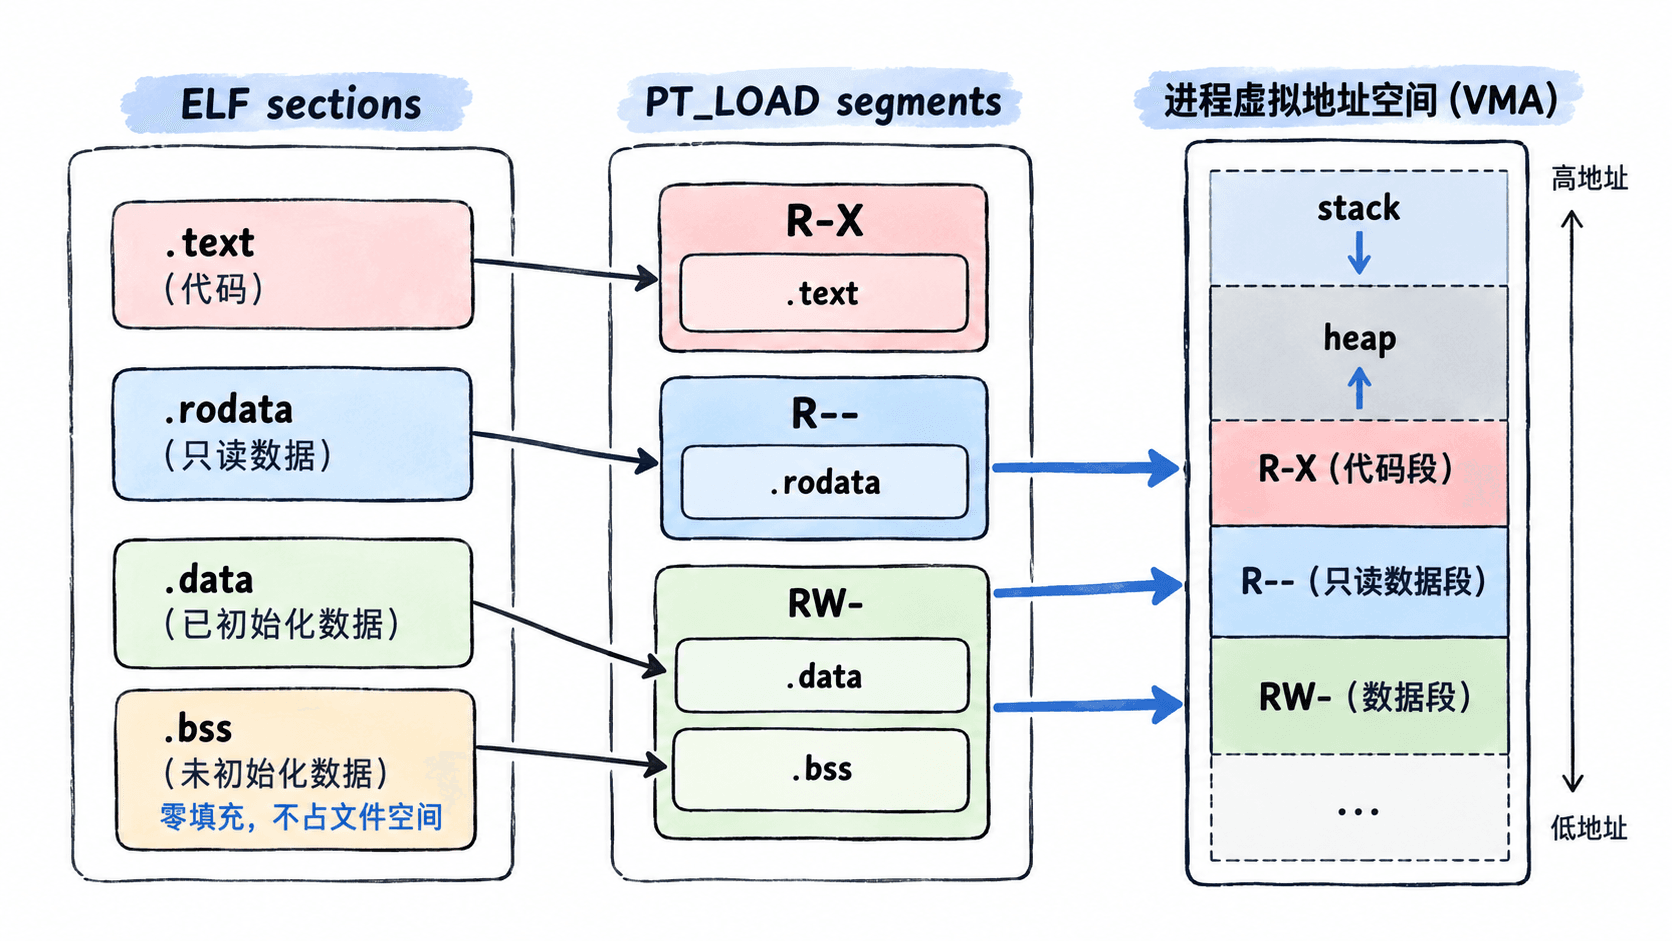
这种设计让内核可以按页建立权限。例如包含机器指令的区域通常映射为可读、可执行,保存可修改全局变量的区域则映射为可读、可写,从而形成运行时的基本保护边界。
四类区域分别保存什么
| 区域 | 典型内容 | 文件中是否保存实际字节 | 常见运行权限 |
|---|---|---|---|
.text |
编译后的机器指令 | 是 | 读、执行 |
.rodata |
字符串字面量、只读常量 | 是 | 只读 |
.data |
有非零初始值的全局或静态变量 | 是 | 读、写 |
.bss |
未显式初始化或零初始化的全局、静态变量 | 否,主要记录所需大小 | 读、写 |
.bss 的关键点是 NOBITS:ELF 不需要为大量初始值为零的数据保存同等数量的零字节。装载时,系统为相应虚拟地址范围提供零初始化内存,所以一个程序即使拥有很大的 .bss,磁盘上的可执行文件也不一定同比增大。
用程序验证 section 和映射
下面创建一个最小程序,让只读数组、已初始化变量和零初始化变量分别落入典型区域,再同时查看 ELF section 与运行时映射。示例需要 Linux、C 编译器和 readelf。
cat >/tmp/segdemo.c <<'EOF'
#include <stdio.h>
#include <unistd.h>

static const char banner[] = "hello";
static int initialized = 7;
static int zeroed;

int main(void) {
    /* 打印三类数据的虚拟地址,随后保持进程存活以便查看 maps。 */
    printf("pid=%ld rodata=%p data=%p bss=%p\n",
           (long)getpid(), (void *)banner,
           (void *)&initialized, (void *)&zeroed);
    fflush(stdout);
    sleep(20);
    return 0;
}
EOF

cc -O0 -fno-pie -no-pie -o /tmp/segdemo /tmp/segdemo.c
/tmp/segdemo &
pid=$!
readelf -W -S /tmp/segdemo | grep -E ' \.((text)|(rodata)|(data)|(bss)) '
awk '$NF=="/tmp/segdemo" {print $2, $NF}' /proc/$pid/maps
wait "$pid"
预期输出
pid=<ID> rodata=<ADDR> data=<ADDR> bss=<ADDR>
[<N>] .text   PROGBITS <ADDR> <OFFSET> <SIZE> ... AX ...
[<N>] .rodata PROGBITS <ADDR> <OFFSET> <SIZE> ... A  ...
[<N>] .data   PROGBITS <ADDR> <OFFSET> <SIZE> ... WA ...
[<N>] .bss    NOBITS   <ADDR> <OFFSET> <SIZE> ... WA ...
r--p /tmp/segdemo
r-xp /tmp/segdemo
r--p /tmp/segdemo
rw-p /tmp/segdemo<ID>、<ADDR>、<OFFSET>、<SIZE> 和 section 编号 <N> 会随编译器、链接器及系统环境变化。重点不是记住地址,而是观察 .text 带执行属性、.data 和 .bss 可写,以及 /proc/<PID>/maps 展示的是按页权限形成的映射,而不是简单逐行复制 section 列表。
读布局时注意三个边界
第一,section 是链接和分析 ELF 文件时的重要组织单位,segment 才是装载阶段更直接的依据;两者相关但不是一一对应。第二,堆和栈主要在进程运行阶段形成,不属于这里讨论的四个静态 ELF 数据区域。第三,启用 PIE 与 ASLR 后,进程每次启动的实际虚拟地址可能变化,因此排障时应比较区域和权限关系,而不是死记某个地址。
掌握这层对应关系后,再看 /proc/<PID>/maps、进程 RSS 或缺页行为时,就能判断一段地址究竟来自可执行文件的代码与数据、运行时匿名内存,还是其他映射,而不会把 ELF 文件布局和进程虚拟地址空间混为一谈。