
操作系统 / 系统课时
mprotect 怎么改变页面权限
mprotect 怎么改变页面权限
mprotect() 用来修改一段已映射虚拟地址的访问权限。它不会搬动数据,也不会“重新分配”内存;真正变化的是内核对该地址范围的访问规则,以及已驻留页面对应的页表权限。理解 VMA、页表和 TLB 三层变化,才能判断为什么改成只读后写入会立即触发 SIGSEGV。
学习目标
- 理解
mprotect()修改的是虚拟内存映射权限,而不是页面内容。 - 区分 VMA 中的权限语义、硬件页表位和 TLB 缓存之间的关系。
- 用可运行程序验证撤销写权限和恢复写权限后的实际行为。
mprotect 改的是什么
接口原型是 int mprotect(void *addr, size_t len, int prot)。addr 必须按页边界对齐;len 可以不是页大小的整数倍,只要页面与指定区间相交,其保护属性就可能被改变。常用权限是 PROT_READ、PROT_WRITE、PROT_EXEC 和 PROT_NONE,也可以按位组合。
调用成功后,原地址仍然是原地址,页面中的字节也不会因为权限变化而被清空。变化发生在映射元数据和访问检查路径上:例如从 PROT_READ | PROT_WRITE 改为 PROT_READ 后,读取仍然允许,而用户态写入会因为权限冲突触发保护性缺页,最终通常收到 SIGSEGV。
如果修改范围只覆盖一个 VMA 的中间部分,Linux 可能把原 VMA 拆成“前段、受保护段、后段”三个区域。这样不同虚拟地址段就能持有不同的权限组合。
权限如何落到 VMA、页表和 TLB
Linux 先在 VMA 中记录这段虚拟地址允许读、写、执行中的哪些操作。对已经建立页表项的驻留页面,内核还会更新硬件可见的页表权限;对尚未驻留的页面,后续缺页时会依据 VMA 权限建立合适的页表项。修改后,旧的 TLB 权限缓存也必须失效,否则 CPU 可能继续使用过期权限。
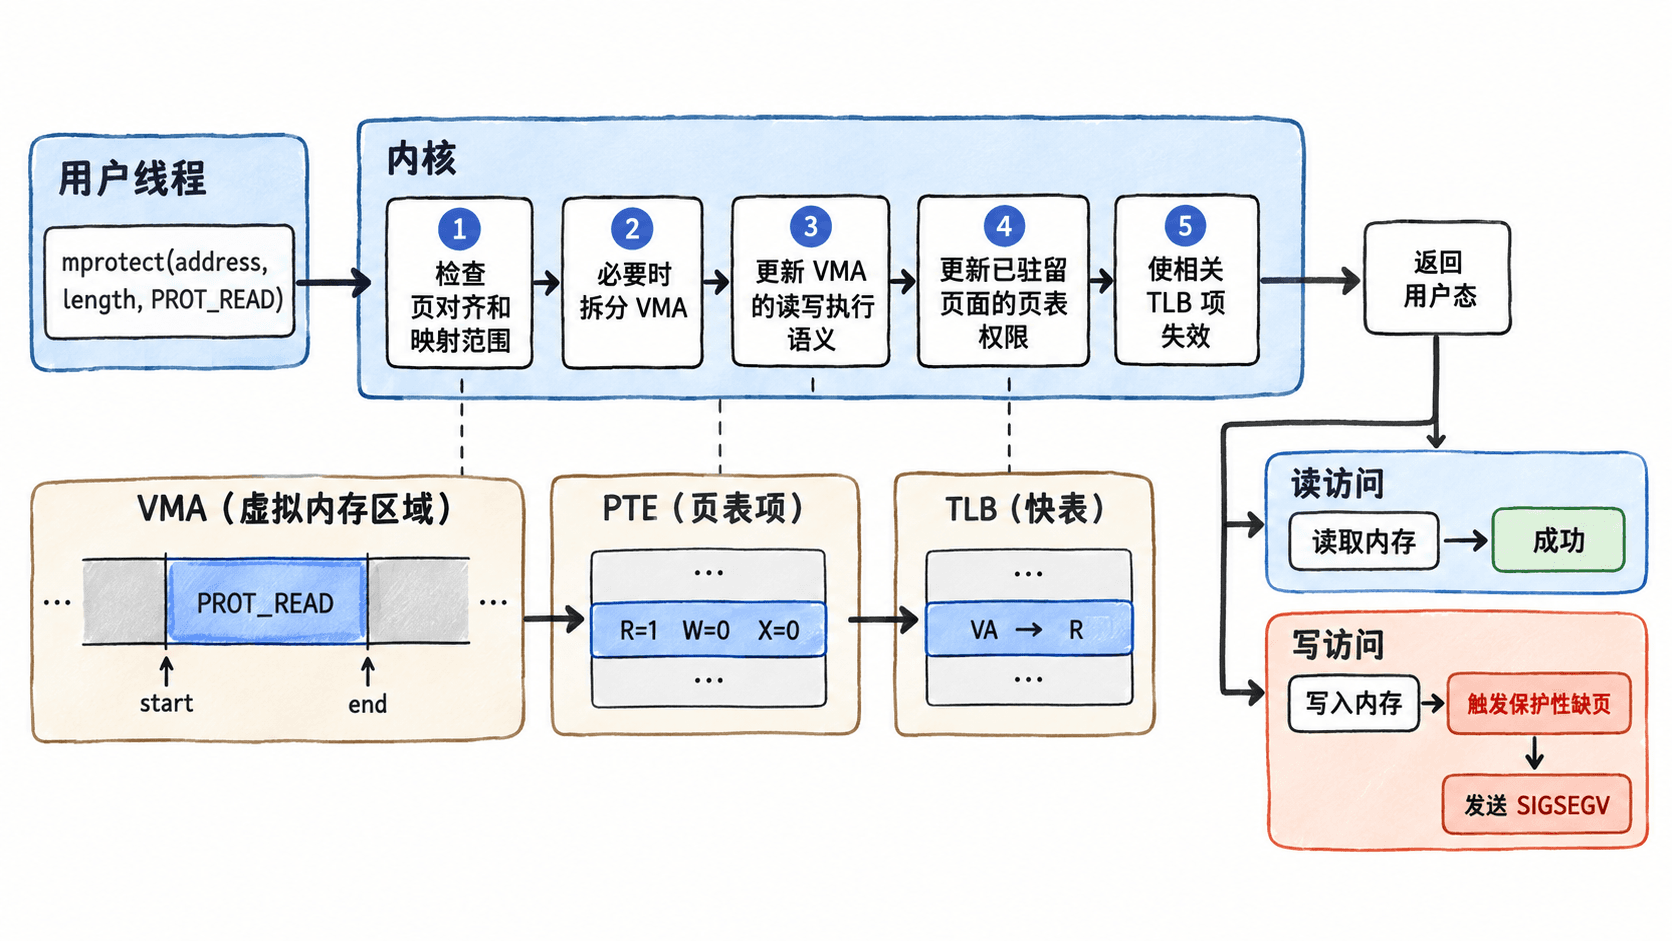
不要把 PROT_READ、PROT_WRITE、PROT_EXEC 简单理解成所有 CPU 都有三个一一对应的 PTE 位。以 x86-64 为例,写权限主要受可写位控制,执行权限与 NX 机制相关,而“只读”并不是一个独立的读许可位。Linux 会把统一的 VMA 权限语义转换成当前架构实际支持的页表编码。
用程序验证写权限被撤销
下面的程序先映射一页可读写匿名内存,再改成只读。子进程尝试写入这页内存并应收到 SIGSEGV;父进程随后恢复写权限并再次写入。使用子进程的目的,是让故意触发的段错误不终止主验证流程。
#define _GNU_SOURCE
#include <signal.h>
#include <stdio.h>
#include <stdlib.h>
#include <sys/mman.h>
#include <sys/wait.h>
#include <unistd.h>

int main(void) {
    long page_size = sysconf(_SC_PAGESIZE);
    if (page_size <= 0) {
        return 1;
    }

    char *p = mmap(NULL, (size_t)page_size,
                   PROT_READ | PROT_WRITE,
                   MAP_PRIVATE | MAP_ANONYMOUS, -1, 0);
    if (p == MAP_FAILED) {
        perror("mmap");
        return 1;
    }

    p[0] = 'A';

    if (mprotect(p, (size_t)page_size, PROT_READ) == -1) {
        perror("mprotect");
        return 1;
    }

    pid_t pid = fork();
    if (pid == -1) {
        perror("fork");
        return 1;
    }

    if (pid == 0) {
        volatile char *vp = p;
        vp[0] = 'B';
        _exit(0);
    }

    int status = 0;
    if (waitpid(pid, &status, 0) == -1) {
        perror("waitpid");
        return 1;
    }

    if (WIFSIGNALED(status) && WTERMSIG(status) == SIGSEGV) {
        puts("write blocked: SIGSEGV");
    } else {
        puts("unexpected child result");
    }

    if (mprotect(p, (size_t)page_size,
                 PROT_READ | PROT_WRITE) == -1) {
        perror("mprotect");
        return 1;
    }

    p[0] = 'C';
    printf("after restore: %c%c", p[0], 10);
    munmap(p, (size_t)page_size);
    return 0;
}
将源码保存为 mprotect_demo.c 后编译并运行:
cc -std=c11 -Wall -Wextra -O2 mprotect_demo.c -o mprotect_demo && ./mprotect_demo预期输出:
write blocked: SIGSEGV
after restore: C
常见边界与排错
如果 addr 没有页对齐,mprotect() 会失败并设置 errno,常见结果是 EINVAL。如果范围包含未映射页面,或者修改会导致内核无法建立所需的映射区间,也可能失败。排查时先确认起始地址、长度和当前映射范围,而不是只检查 prot 参数。
权限错误与“地址不存在”也要分开看。访问一个仍有 VMA 但权限不允许的页面,属于保护冲突;访问已经没有映射的地址,则是映射缺失。二者都可能表现为 SIGSEGV,但内核处理路径和 siginfo_t.si_code 含义不同。
mprotect() 适合做 JIT 代码页从“写入阶段”切到“执行阶段”、实现 guard page,或临时收紧共享区域权限。它不是释放内存的接口;如果目标是解除映射,应使用 munmap()。