
操作系统 / 系统课时
非法访问为什么会收到 SIGSEGV
非法访问为什么会收到 SIGSEGV
SIGSEGV 并不是“发生了缺页”本身,而是内核发现某次用户态内存访问无法合法完成后,向进程发送的信号。理解它的关键,是把 CPU 触发的内存异常、内核对虚拟内存区域的检查,以及最终是否能修复这次访问串成一条因果链。
学习目标
- 区分“可恢复的缺页异常”和“最终导致
SIGSEGV的非法访问” - 根据地址是否映射、访问权限是否允许,理解
SEGV_MAPERR与SEGV_ACCERR - 用一个可运行示例验证权限错误如何转化为
SIGSEGV
从一次访问开始看因果链
用户态执行一次读、写或取指时,CPU 会用虚拟地址查页表。页表项不存在、尚未建立映射,或者权限位不允许当前访问,都可能让 CPU 进入内核的异常处理路径。在常见 MMU 架构上,这通常表现为 page fault 一类异常。
进入内核后,关键不是“有没有 fault”,而是“这个 fault 能不能被修复”。内核会检查该地址是否落在进程合法的虚拟内存区域中,并核对读、写、执行权限。
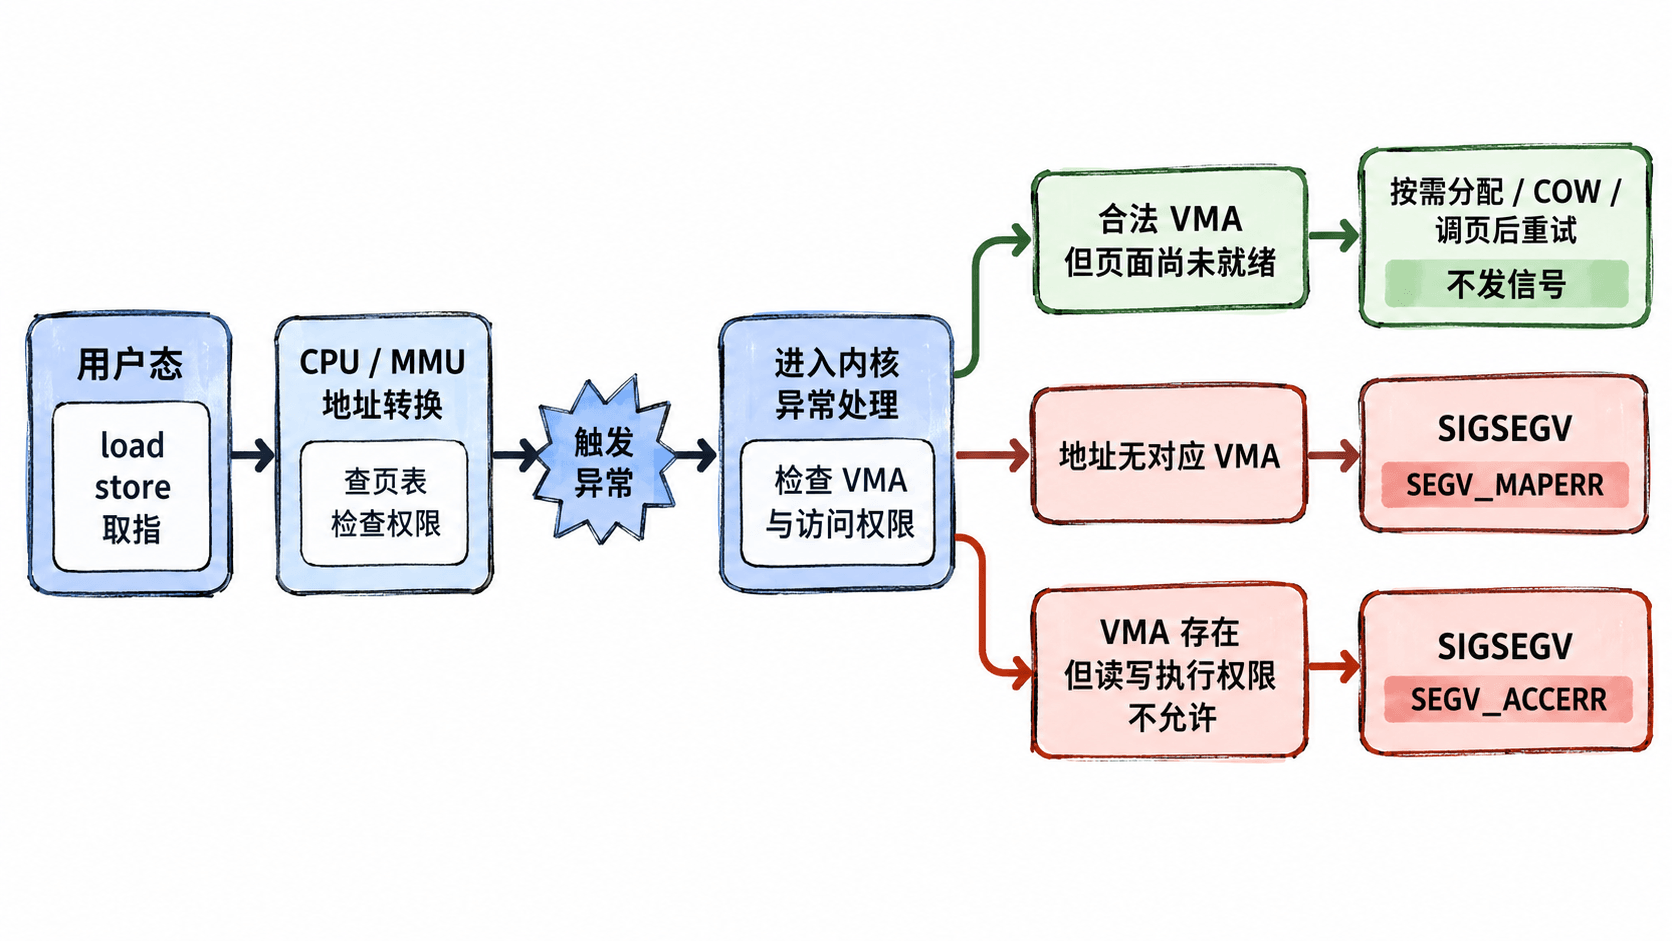
这解释了一个常见误区:发生缺页异常不等于程序崩溃。匿名内存第一次写入、写时复制、文件映射页首次访问等都可能触发缺页,但内核可以补齐页表或准备物理页,然后让原指令重新执行,用户进程甚至感知不到。
哪些情况会走到 SIGSEGV
最常见的两类失败可以直接从虚拟地址空间判断。
| 情况 | 内核看到的状态 | 常见 si_code |
结果 |
|---|---|---|---|
| 地址根本没有合法映射 | 找不到覆盖该地址的 VMA | SEGV_MAPERR |
无法建立合法访问,发送 SIGSEGV |
| 地址已映射,但权限不匹配 | VMA 存在,但当前读、写或执行被禁止 | SEGV_ACCERR |
不能通过补页改变权限语义,发送 SIGSEGV |
| 地址合法且权限允许,只是页尚未就绪 | VMA 与权限均合法 | 不产生 SIGSEGV |
内核完成分配、COW 或调页后重试 |
例如,写只读映射、访问 PROT_NONE 页面、执行不可执行页面,通常属于权限错误;访问已经 munmap 的区域,通常属于映射不存在。
用程序区分两类段错误
下面的示例分别制造“VMA 存在但无权限”和“地址已经解除映射”两种情况,并通过 sigaction 读取内核随 SIGSEGV 提供的 si_code。
cat > /tmp/sigsegv-demo.c <<'EOF'
#define _GNU_SOURCE
#include <signal.h>
#include <stdio.h>
#include <stdlib.h>
#include <string.h>
#include <sys/mman.h>
#include <unistd.h>

static void on_segv(int sig, siginfo_t *info, void *context) {
    (void)context;
    /* 只读取内核随 SIGSEGV 提供的 si_code,避免在 handler 中做复杂工作。 */
    if (info->si_code == SEGV_ACCERR) {
        static const char msg[] = "SIGSEGV: SEGV_ACCERR\n";
        write(STDOUT_FILENO, msg, sizeof(msg) - 1);
    } else if (info->si_code == SEGV_MAPERR) {
        static const char msg[] = "SIGSEGV: SEGV_MAPERR\n";
        write(STDOUT_FILENO, msg, sizeof(msg) - 1);
    }
    _exit(128 + sig);
}

int main(int argc, char **argv) {
    struct sigaction sa = {0};
    sa.sa_sigaction = on_segv;
    sa.sa_flags = SA_SIGINFO;
    sigemptyset(&sa.sa_mask);
    if (sigaction(SIGSEGV, &sa, NULL) == -1) {
        perror("sigaction");
        return 1;
    }

    long page_size = sysconf(_SC_PAGESIZE);

    /* 先建立一个确定存在、可读写的匿名 VMA。 */
    char *p = mmap(NULL, (size_t)page_size, PROT_READ | PROT_WRITE,
                   MAP_PRIVATE | MAP_ANONYMOUS, -1, 0);
    if (p == MAP_FAILED) {
        perror("mmap");
        return 1;
    }

    /* maperr 模式先撤销映射;默认模式保留 VMA 但撤销访问权限。 */
    if (argc > 1 && strcmp(argv[1], "maperr") == 0) {
        if (munmap(p, (size_t)page_size) == -1) {
            perror("munmap");
            return 1;
        }
    } else if (mprotect(p, (size_t)page_size, PROT_NONE) == -1) {
        perror("mprotect");
        return 1;
    }

    volatile char value = *p;
    (void)value;
    return 0;
}
EOF

cc -std=gnu11 -Wall -Wextra -O0 /tmp/sigsegv-demo.c -o /tmp/sigsegv-demo
/tmp/sigsegv-demo
printf 'exit=%d\n' "$?"
/tmp/sigsegv-demo maperr
printf 'exit=%d\n' "$?"
预期输出
SIGSEGV: SEGV_ACCERR
exit=139
SIGSEGV: SEGV_MAPERR
exit=139
这里的 139 来自示例信号处理函数主动以 128 + SIGSEGV 退出;真实程序若不安装处理函数,通常会被信号直接终止,shell 还可能额外显示 Segmentation fault。
排查时先问哪一层失败
看到段错误时,不要把“缺页次数多”和“非法访问”混为一谈。先确认崩溃地址是否属于进程当前的有效映射,再检查该映射是否允许当前访问类型。地址无映射时,应追查野指针、释放后使用、越界或错误地址计算;权限不符时,应追查错误写只读页、错误执行数据页或保护属性变化。
如果地址与权限都合法,普通 demand paging、COW 或文件页调入通常由内核自行完成,不会成为 SIGSEGV。真正需要定位的是:为什么这次访问超出了进程被允许使用的地址或权限边界。