
操作系统 / 系统课时
fork 为什么不会立刻复制全部内存
fork 为什么不会立刻复制全部内存
调用 fork() 后,父子进程看起来各自拥有完整地址空间,但内核通常不会立即复制其中所有物理页。理解这一点,可以解释为什么创建子进程很快,也能为后续分析 COW 缺页、RSS 变化和写时复制开销建立正确模型。
学习目标
- 理解
fork()后虚拟地址空间与物理页分别发生什么变化 - 说明为什么私有可写页可以暂时被父子进程共同引用
- 区分“地址空间独立”和“物理页已经复制”这两个概念
fork 复制的首先是地址空间描述
进程执行 fork() 时,子进程需要拥有独立的进程身份和虚拟地址空间视图。内核会为它建立自己的内存管理结构,并复制父进程的虚拟内存区域信息,使父子进程之后可以分别修改映射关系。
关键点是:虚拟地址空间独立,并不意味着每个物理页已经独立。 对匿名私有页以及私有文件映射中的可写页面,父子进程的页表项可以暂时指向同一个物理页,从而省去立刻复制全部内容的成本。
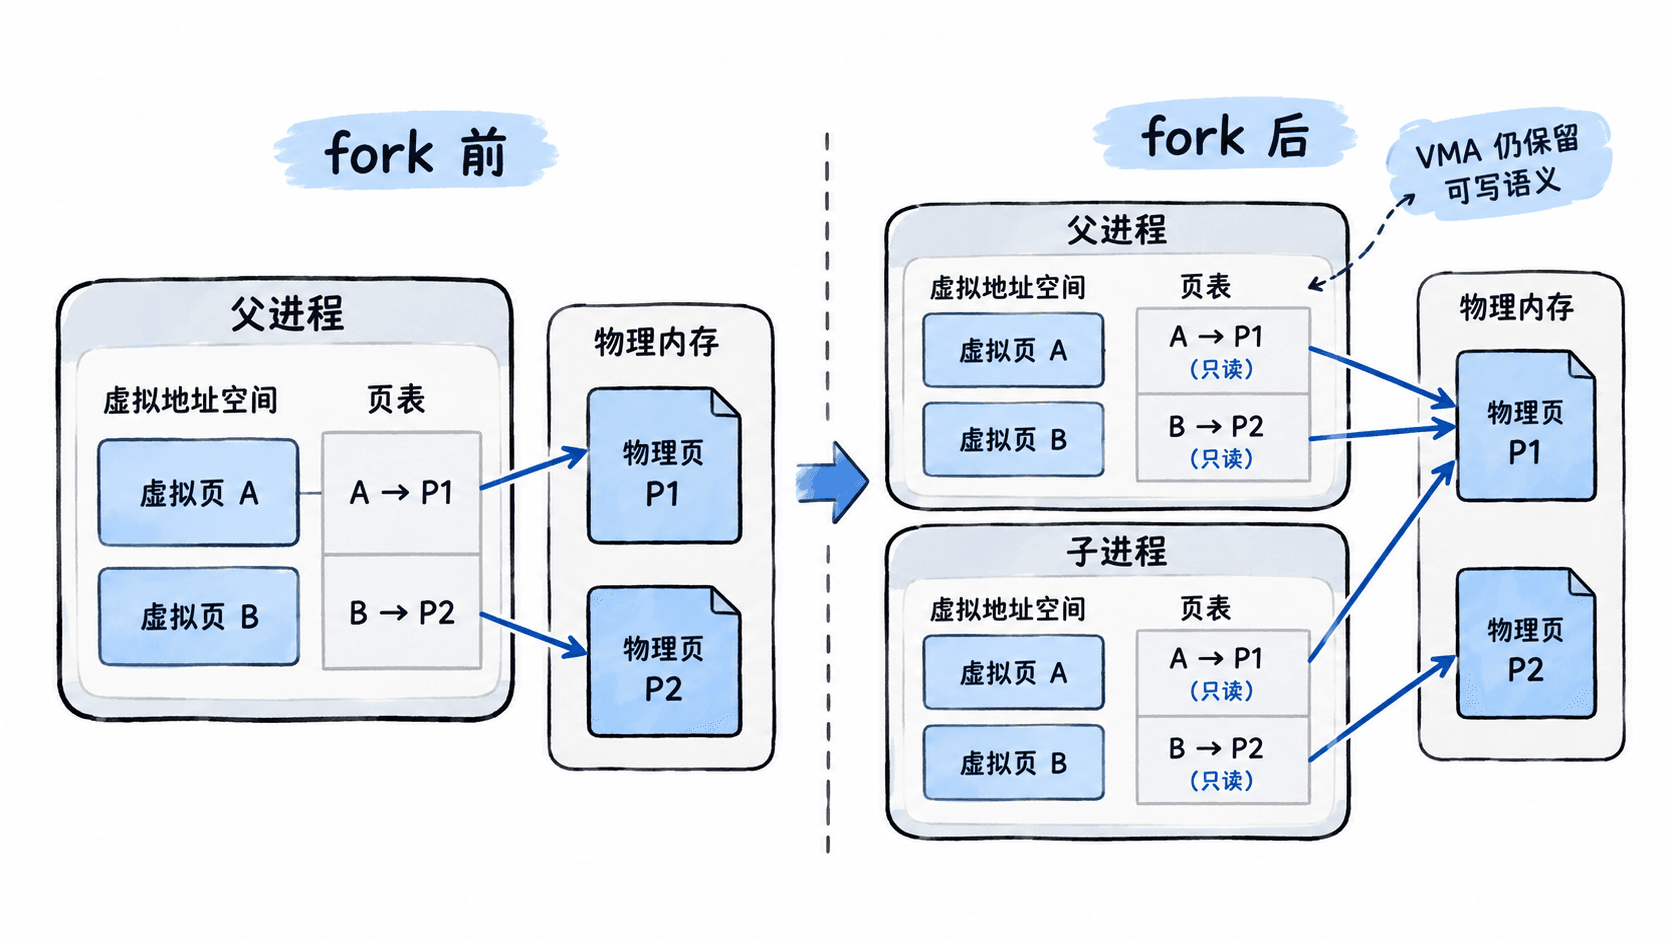
为什么要临时取消页表写权限
如果父子进程仍能直接通过页表写入同一个私有物理页,那么任一进程的修改都会被另一方看到,这违反了 fork() 后私有内存应彼此隔离的语义。
因此,对于需要写时复制的私有可写映射,内核会让相关页表项暂时不能直接写入。这里要区分两层权限:VMA 仍表示这块区域在逻辑上允许写,而当前页表项被写保护。后续写入触发异常时,内核才能判断这是合法写操作,并转入 COW 处理,而不是直接把它当成非法访问。
MAP_SHARED 等共享映射的目标本来就是让多个进程观察同一份修改,因此不能把“fork 后所有页面都会进入 COW”当成通用规则。未驻留页面也不会为了 fork() 被强制调入内存。
用程序观察地址空间隔离
下面的程序让父子进程读取同一个变量,然后由子进程修改它。代码无法直接证明底层物理页是否共享,但可以验证 fork() 对用户态提供的核心语义:双方初始内容相同,后续私有修改互不影响。
#include <stdio.h>
#include <stdlib.h>
#include <sys/types.h>
#include <sys/wait.h>
#include <unistd.h>

int main(void) {
    int value = 10;
    pid_t pid = fork();

    if (pid < 0) {
        perror("fork");
        return EXIT_FAILURE;
    }

    if (pid == 0) {
        value = 20;  // 对私有页的首次写入可能触发 COW
        printf("child pid=%ld value=%d\n", (long)getpid(), value);
        return EXIT_SUCCESS;
    }

    wait(NULL);
    printf("parent pid=%ld value=%d\n", (long)getpid(), value);
    return EXIT_SUCCESS;
}
编译并运行:
gcc -Wall -Wextra -O0 fork_cow.c -o fork_cow
./fork_cow
预期输出如下,PID 的实际值会不同:
child pid=<ID> value=20
parent pid=<ID> value=10
父进程仍看到 10,说明子进程的写入没有修改父进程所观察到的私有内存。真正的物理页分离发生在需要写入时,而不是在 fork() 返回的瞬间把所有页面完整复制一遍。
什么时候共享能带来明显收益
如果子进程创建后只读取大量内存,或者很快执行 execve() 用新程序映像替换原地址空间,那么提前复制所有页会造成大量无效工作。COW 把成本推迟到真正发生写入的页面,因此 fork() 的初始成本主要集中在进程和虚拟内存元数据、页表处理等工作,而不是复制整个用户空间。
反过来,如果父子进程随后都密集修改大量私有页面,许多页面最终仍会被复制。COW 减少的是“不必要的提前复制”,并不会让必须独立保存的数据永久免除复制成本。