
操作系统 / 系统课时
从一份 maps 还原内存结构
从一份 maps 还原内存结构
/proc/<PID>/maps 能直接暴露进程的虚拟地址布局。本节从一行映射记录入手,还原可执行文件、共享库、堆、栈、匿名映射和文件映射,并用脚本按类别汇总虚拟范围,建立从 maps 追溯内存来源的能力。
学习目标
- 读懂
maps每一列的地址范围、权限、文件偏移、设备号、inode 与路径含义。 - 能从真实进程的映射记录识别堆、栈、共享库、匿名映射和普通文件映射。
- 明确
maps只能描述虚拟地址布局,不能直接等同于 RSS 或真实物理内存占用。
先看懂一行 maps
每行格式可以概括为“地址范围、权限、文件偏移、设备号、inode、路径”。地址范围是左闭右开区间,映射大小等于结束地址减起始地址。权限通常包含 r、w、x,最后一个字符是 p 或 s,分别表示 private 或 shared 映射。
<ADDR_START>-<ADDR_END> r-xp 00000000 <DEV> <INODE> /usr/bin/<PROGRAM>
<ADDR_START>-<ADDR_END> rw-p 00000000 00:00 0 [heap]
<ADDR_START>-<ADDR_END> r--p <OFFSET> <DEV> <INODE> /usr/lib/<LIBRARY>.so
<ADDR_START>-<ADDR_END> rw-p 00000000 00:00 0
<ADDR_START>-<ADDR_END> rw-p 00000000 00:00 0 [stack]
<ADDR_START>-<ADDR_END> r-xp 00000000 00:00 0 [vdso]
带真实路径的记录通常是文件后备映射,例如主程序、共享库、内存映射文件;路径为空且常见为 00:00 0 的记录多为匿名映射;[heap]、[stack]、[vdso]、[vvar] 等是内核给出的特殊标签。共享库往往会出现多行,因为同一个 ELF 文件的只读、可执行、只读数据和可写数据段权限不同。
按地址顺序还原空间关系
maps 默认按虚拟地址从低到高排列。现代 Linux 开启 ASLR 后,每次运行的具体地址可能变化,所以重点不是记住地址,而是识别“哪段属于谁、权限是什么、是否连续、由什么文件后备”。
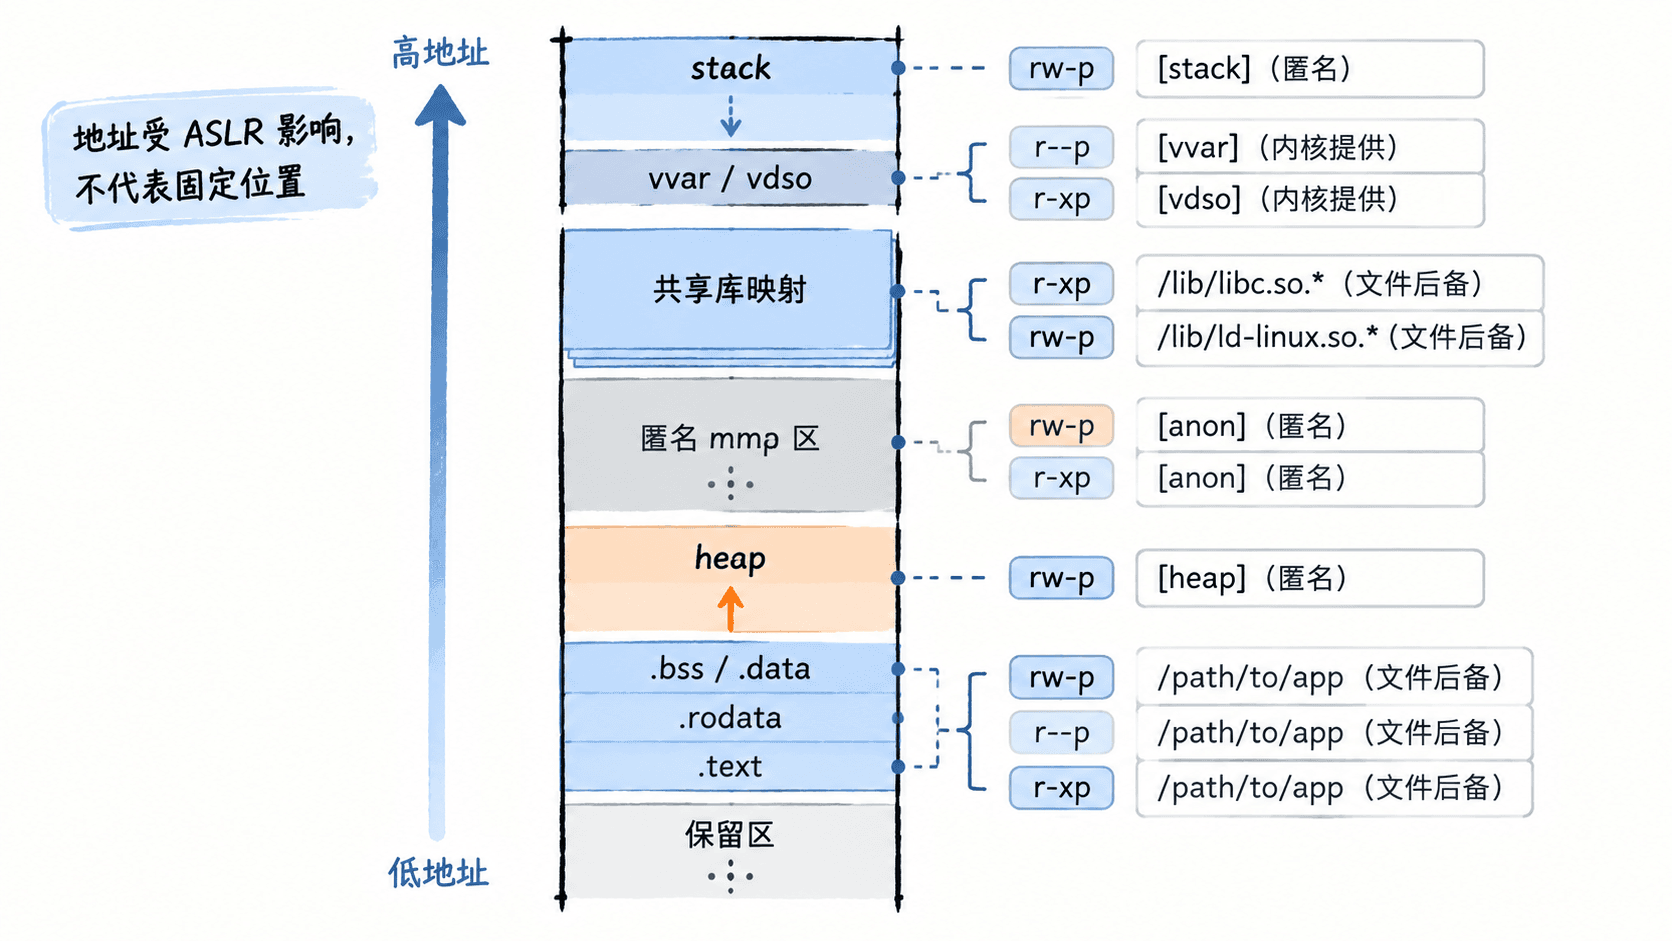
一个实用的识别顺序是:先找方括号标签定位堆栈,再按路径把主程序和 .so 归组,剩余无路径区域通常就是匿名映射。若同一路径连续出现多段,应结合权限和 offset 把它们视为同一个文件的不同映射段,而不是多个独立文件。
用脚本把真实 maps 分类
下面脚本读取指定 PID 的 /proc/<PID>/maps,按 heap、stack、shared-library、anonymous、kernel-helper 和 file 分类,并累计每类虚拟地址范围。它统计的是 虚拟映射大小,不是 RSS。
#!/usr/bin/env python3
import os
import sys
from collections import defaultdict

def classify(path: str) -> str:
    if path == "[heap]":
        return "heap"
    if path.startswith("[stack"):
        return "stack"
    if path in {"[vdso]", "[vvar]", "[vsyscall]"}:
        return "kernel-helper"
    if not path:
        return "anonymous"
    if path.startswith("["):
        return "special"
    if ".so" in os.path.basename(path):
        return "shared-library"
    return "file"

if len(sys.argv) != 2 or not sys.argv[1].isdigit():
    print(f"用法: {sys.argv[0]} <PID>", file=sys.stderr)
    raise SystemExit(2)

pid = sys.argv[1]
maps_path = f"/proc/{pid}/maps"
totals = defaultdict(int)
counts = defaultdict(int)

with open(maps_path, "r", encoding="utf-8") as f:
    for line in f:
        parts = line.rstrip("\n").split(maxsplit=5)
        address, perms, offset, dev, inode = parts[:5]
        path = parts[5] if len(parts) == 6 else ""

        start_hex, end_hex = address.split("-")
        size = int(end_hex, 16) - int(start_hex, 16)
        kind = classify(path)

        totals[kind] += size
        counts[kind] += 1

print("CATEGORY         MAPS    VIRTUAL_KB")
for kind in sorted(totals):
    print(f"{kind:16} {counts[kind]:4d} {totals[kind] // 1024:11d}")
预期结果
保存为 maps_analyze.py 后不会立即输出;传入目标 PID 才会读取对应 maps。运行时把 <PID> 替换为目标进程的实际 PID:
python3 maps_analyze.py <PID>预期输出
CATEGORY         MAPS    VIRTUAL_KB
anonymous        <COUNT>        <KB>
file             <COUNT>        <KB>
heap             <COUNT>        <KB>
kernel-helper    <COUNT>        <KB>
shared-library   <COUNT>        <KB>
stack            <COUNT>        <KB>
实际类别和大小取决于目标进程。若某进程没有传统 [heap],或者运行时大量使用匿名 mmap,对应类别可能缺失或明显偏大,这恰好是进一步调查的线索。
从结构继续追到真实占用
maps 能回答“虚拟地址空间怎么被切分”,却不能回答“这些页现在有多少驻留在物理内存”。例如一个 2 GiB 的匿名映射可能只触碰了很少页面;共享库也可能被多个进程共同使用。
需要确认真实占用时,应继续查看同一 PID 的 /proc/<PID>/smaps 或 smaps_rollup,重点对照 Rss、Pss、Private_Dirty、Shared_Clean 和 Swap。如果怀疑某个文件映射异常,则回到 maps 中的路径、offset、权限和地址范围,定位具体 VMA,再到 smaps 查对应段的驻留情况。