
操作系统 / 系统课时
进程看到的内存从哪里来
进程看到的内存从哪里来
一个进程打印出的指针并不是直接指向物理内存,而是落在自己的虚拟地址空间中。理解虚拟地址、页表和物理页之间的关系,才能解释为什么两个进程可以使用相似地址,却不会因此读写到对方的数据。
学习目标
- 区分虚拟地址、物理地址和进程地址空间
- 理解页表如何把进程访问转换为物理页访问
- 能用
/proc/<PID>/maps查看一个进程当前的虚拟内存映射
地址先属于进程自己的视角
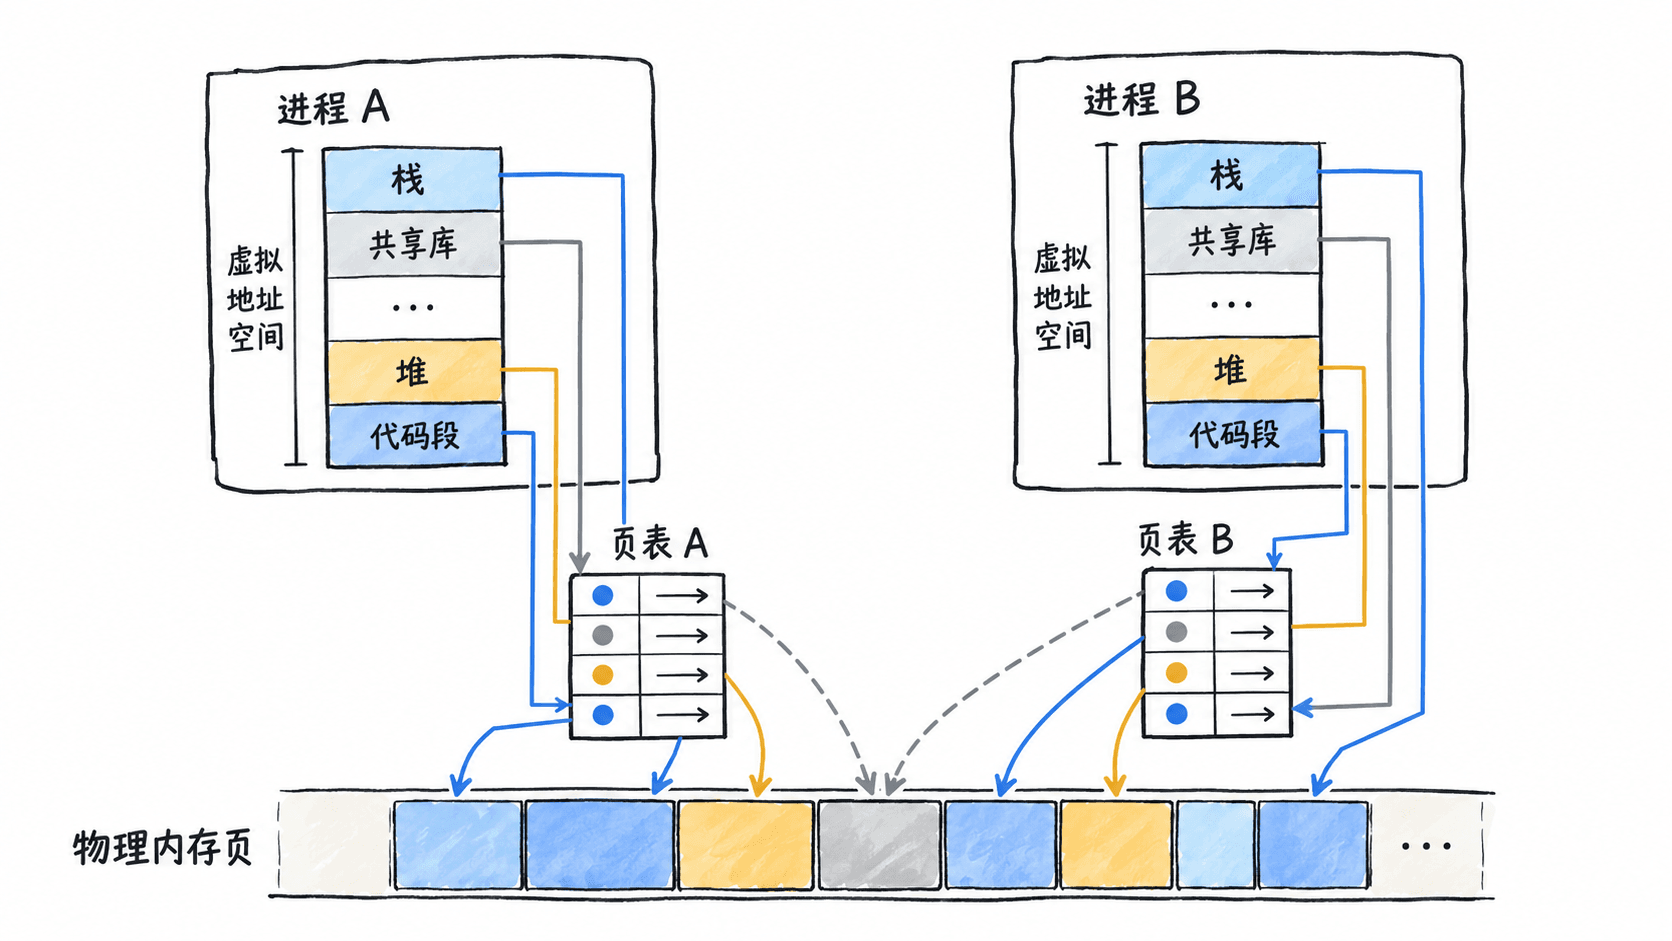
用户程序中的指针保存的是虚拟地址。每个进程拥有独立的地址空间视图,通常包含程序代码、数据、堆、共享库、栈以及内存映射区域。地址空间只是“哪些虚拟地址有效、具有什么权限、对应什么后备对象”的描述,不等于已经占用了同等大小的物理内存。
同一个虚拟地址数值可以同时出现在多个进程中。真正访问时,CPU 会结合当前进程所使用的页表进行地址转换,因此相同的虚拟地址可以映射到不同物理页,也可以通过共享映射指向同一组物理页。
页表决定一次访问落到哪里
CPU 访问一个虚拟地址时,会把地址拆成页号和页内偏移,并通过页表找到对应的物理页框。若页表项存在且权限允许,就完成转换;若映射尚未建立、页面不在内存或权限不允许,则会触发异常,由内核决定分配页面、把数据调入内存,或者向进程报告错误。
这也解释了“申请内存”和“真正占用物理内存”不是一回事。像 malloc() 先扩大可用虚拟地址范围后,实际物理页往往在首次写入时才逐步建立。文件映射同样可以先创建虚拟映射,再按访问需求装入页面。
查看一个真实进程的映射
在 Linux 上可以直接读取 /proc/<PID>/maps。下面查看当前 Shell 的前几条映射;地址、PID 和实际路径会随机器与运行环境变化。
printf 'shell pid=%s\n' "$$"
head -n 5 "/proc/$$/maps"
预期输出
shell pid=<ID>
<ADDR_START>-<ADDR_END> <PERMS> <OFFSET> <DEV> <INODE> <PATH>
<ADDR_START>-<ADDR_END> <PERMS> <OFFSET> <DEV> <INODE> <PATH>
<ADDR_START>-<ADDR_END> <PERMS> <OFFSET> <DEV> <INODE> <PATH>
<ADDR_START>-<ADDR_END> <PERMS> <OFFSET> <DEV> <INODE> <PATH>
<ADDR_START>-<ADDR_END> <PERMS> <OFFSET> <DEV> <INODE> <PATH>
maps 展示的是虚拟地址区间,而不是物理地址。每行还能看到读写执行权限、文件偏移以及映射来源。若想分析“为什么这个地址可读却不可写”,先看这里通常比直接猜物理内存更有效。
不要把虚拟地址等同于物理内存
进程通常只需要在自己的虚拟地址空间里工作,物理页由内核统一管理。共享内存、共享库、写时复制等机制都建立在“虚拟地址映射关系可以独立变化”这一点上。
因此看到一个高地址、低地址或相同地址时,都不能单凭数值推断对应的物理位置。排查内存问题时先确认虚拟映射、权限和页面状态,再讨论物理内存占用,才不会把两个层次混在一起。