
容器与云原生 / 系统课时
理解 Kubernetes Service DNS 名称
理解 Kubernetes Service DNS 名称
本课解决 Service 名称在不同 Namespace 中为什么会解析出不同结果的问题。重点不是记住几种字符串写法,而是理解客户端 Pod 的 DNS search path 如何参与解析,并用实际 Pod 的解析环境验证目标 Service。
学习目标
- 识别 Service 短名称、命名空间限定名称和完整集群 DNS 名称的差异
- 理解
api与api.backend分别如何依赖客户端 Pod 的 DNS search path - 能在实际请求 Pod 中验证名称解析、Namespace 与 Service ClusterIP 的关系
三种名称的解析条件
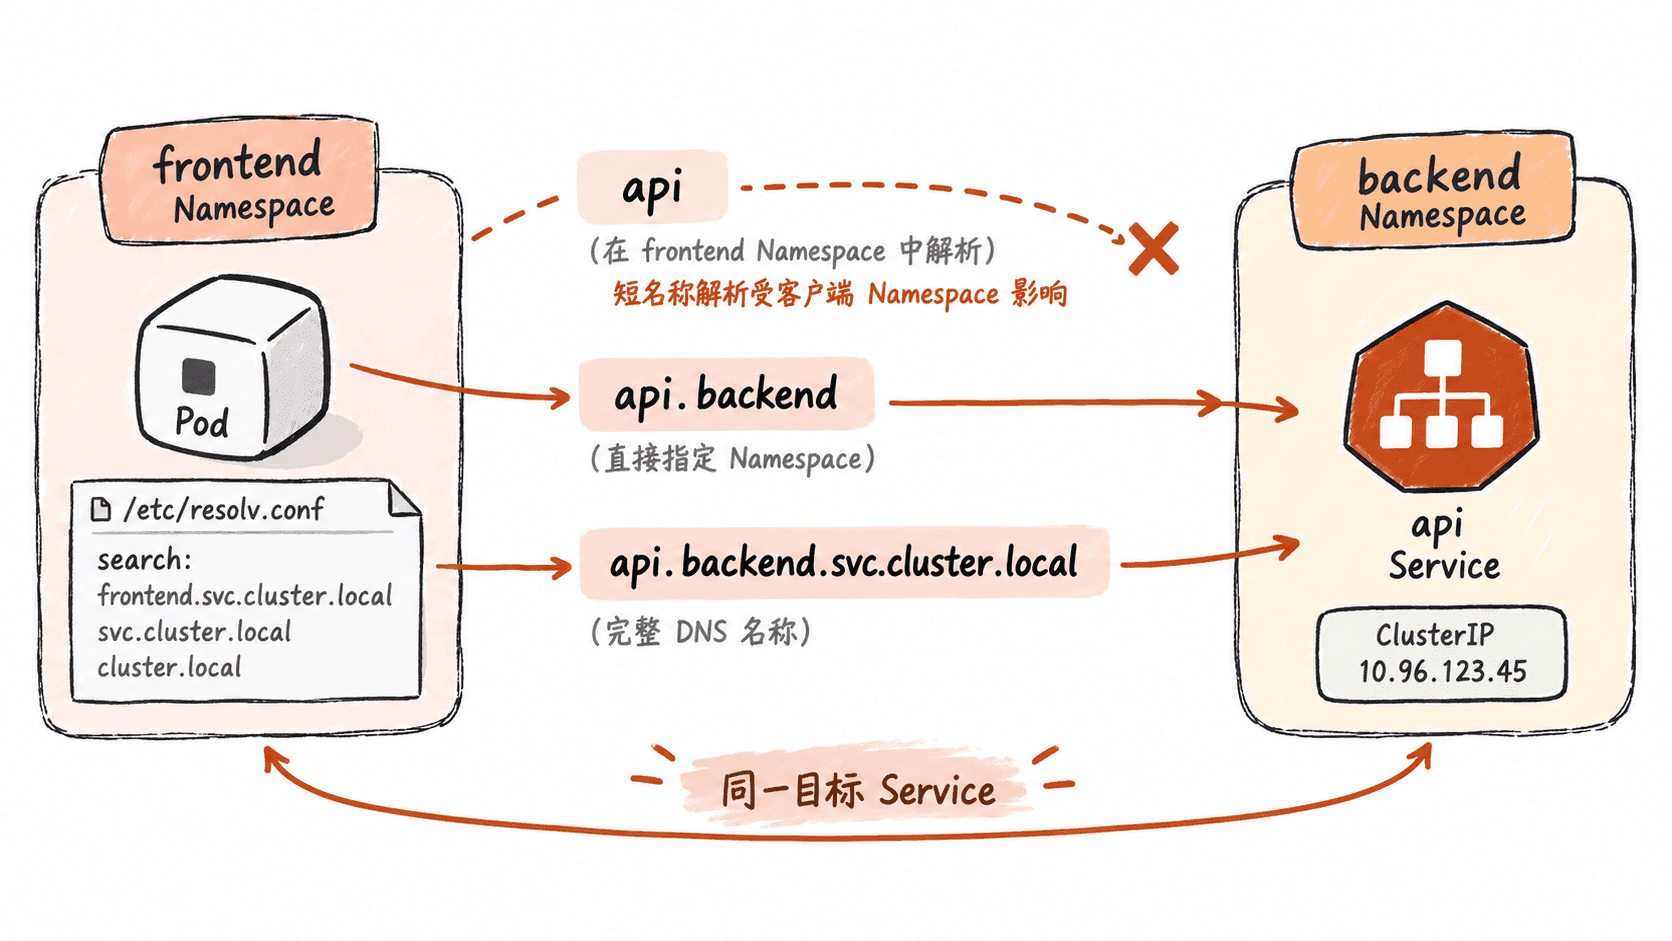
假设普通 ClusterIP Service 名为 api,位于 backend Namespace,示例集群域为默认的 cluster.local。常见写法是 api、api.backend 和 api.backend.svc.cluster.local,但它们不是彼此等价的绝对名称。
| 写法 | DNS 语义 | 关键依赖 |
|---|---|---|
api |
单标签相对名称 | 依赖客户端 Namespace 对应的 search 域,通常先尝试当前 Namespace 下的同名 Service |
api.backend |
两标签相对名称 | 仍依赖 resolver 的 search 域补全为 Service DNS 名称 |
api.backend.svc.cluster.local |
已显式写出 Service 域和集群域的名称 | 通常可定位目标 Service,但在常见 ndots 配置下仍可能先尝试 search 后缀 |
api.backend.svc.cluster.local. |
绝对 DNS 名称 | 末尾的点表示不再追加 search 后缀 |
因此,短名称 api 的含义包含“从客户端所在 Namespace 开始搜索”这一隐含条件;api.backend 虽然写出了 Namespace,也仍是相对名称。只有在客户端 resolver 的 search 域符合预期时,它才会自然补全到 api.backend.svc.cluster.local。Pod 使用自定义 dnsPolicy、dnsConfig 或非标准 resolver 配置时,这些假设都需要重新验证。
search path 如何参与解析
位于 frontend Namespace 的普通 Pod,/etc/resolv.conf 常见的 search 顺序类似 frontend.svc.cluster.local svc.cluster.local cluster.local。查询 api 时,resolver 会结合这些 search 域尝试名称,因此通常先寻找 frontend Namespace 中的 api,不会自动推断你想访问 backend/api。
查询 api.backend 时,resolver 仍把它作为相对名称处理,并可借助 svc.cluster.local search 域得到 api.backend.svc.cluster.local。完整名称已经显式包含集群域;如果排障时希望排除 search path 对查询顺序的影响,可以在末尾加点写成 api.backend.svc.cluster.local.。
在实际 Pod 中验证解析
排障应尽量在真正发起请求的 Pod 内执行,因为 Namespace、dnsPolicy、dnsConfig 和 /etc/resolv.conf 都属于客户端解析环境。下面把配置检查和三层名称查询合并为一个主示例;示例假设集群域是 cluster.local,实际环境不同应替换相应域名,并确保容器中提供 nslookup。
kubectl exec -n frontend <POD> -- cat /etc/resolv.conf
kubectl get svc api -n backend -o wide
kubectl exec -n frontend <POD> -- nslookup api
kubectl exec -n frontend <POD> -- nslookup api.backend
kubectl exec -n frontend <POD> -- nslookup api.backend.svc.cluster.local
kubectl exec -n frontend <POD> -- nslookup api.backend.svc.cluster.local.
预期结果
search frontend.svc.cluster.local svc.cluster.local cluster.local
nameserver <DNS_SERVICE_IP>
options ndots:<VALUE>

NAME   TYPE        CLUSTER-IP                       PORT(S)
api    ClusterIP   <BACKEND_SERVICE_CLUSTER_IP>     <PORT>/TCP

api
<LOOKUP_FAILURE_IF_FRONTEND_API_DOES_NOT_EXIST>

api.backend
Address: <BACKEND_SERVICE_CLUSTER_IP>

api.backend.svc.cluster.local
Address: <BACKEND_SERVICE_CLUSTER_IP>

api.backend.svc.cluster.local.
Address: <BACKEND_SERVICE_CLUSTER_IP>
不同 nslookup 实现的文字格式可能不同,实际 nameserver、ndots、端口和 IP 也会变化。这里应关注解析关系:如果 frontend 中没有 api,短名称失败并不表示 backend/api 不存在;明确包含 backend 的名称在标准 Pod DNS 配置中应能定位目标 Service。
根据失败位置判断原因
如果 api 失败,而 api.backend 和完整名称成功,通常只是短名称按客户端 frontend Namespace 查找,没有命中 backend/api。这属于名称使用方式问题,不是 Service 本身故障。
如果 api.backend 失败,但 api.backend.svc.cluster.local. 成功,应重点检查 /etc/resolv.conf 的 search 域、dnsPolicy 和自定义 dnsConfig。这正说明 api.backend 的可用性依赖 resolver 的搜索规则。
如果绝对名称也解析失败,并且 kubectl get svc api -n backend 已确认 Service 存在,再继续检查集群 DNS 服务、Pod 到 DNS 服务的网络连通性以及对应 DNS 记录。
选择合适的名称
只访问同一 Namespace 时,短名称最简洁,但它把客户端 Namespace 作为隐含条件。跨 Namespace 调用在标准 Pod DNS 环境中可以使用 api.backend;如果用于排障,或运行环境可能修改 search path,应优先用完整集群 DNS 名称建立基线,必要时再使用末尾带点的绝对名称排除 resolver 搜索行为。
核心规则是:Service 名称描述目标,而相对名称能否找到目标还取决于客户端的 DNS 解析环境。 看到名称解析失败时,应先确认客户端 Namespace 与 search path,再判断 Service 或集群 DNS 是否真的异常。