
容器与云原生 / 系统课时
处理手工 EndpointSlice 与无 selector Service
处理手工 EndpointSlice 与无 selector Service
当 Service 不包含 selector 时,Kubernetes 仍会提供 ClusterIP 和服务端口,但不会根据 Pod 标签自动生成后端。本课用一个可应用的手工 EndpointSlice 示例建立两者的关联,并按对象关系到真实网络可达性的顺序完成验证与排障。
学习目标
- 理解无 selector Service 为什么不会自动发现 Pod
- 能用合法的
endpoints:结构创建手工 EndpointSlice 并关联 Service - 能按 Service、EndpointSlice、后端可达性的顺序定位访问异常
无 selector Service 如何工作
普通 Service 通过 spec.selector 选择 Pod,控制面再为匹配的后端维护 EndpointSlice。省略 selector 后,Service 本身仍然存在,但控制面不会因为某个 Pod 的标签变化而自动补充或删除 endpoint,因此后端地址必须由其他控制器或人工维护。
手工 EndpointSlice 与 Service 的关键关联不是对象名称,而是同一命名空间内 EndpointSlice 上的 kubernetes.io/service-name 标签。排障时应把“Service 是否存在”“EndpointSlice 是否正确关联”和“后端网络是否可达”分开验证。
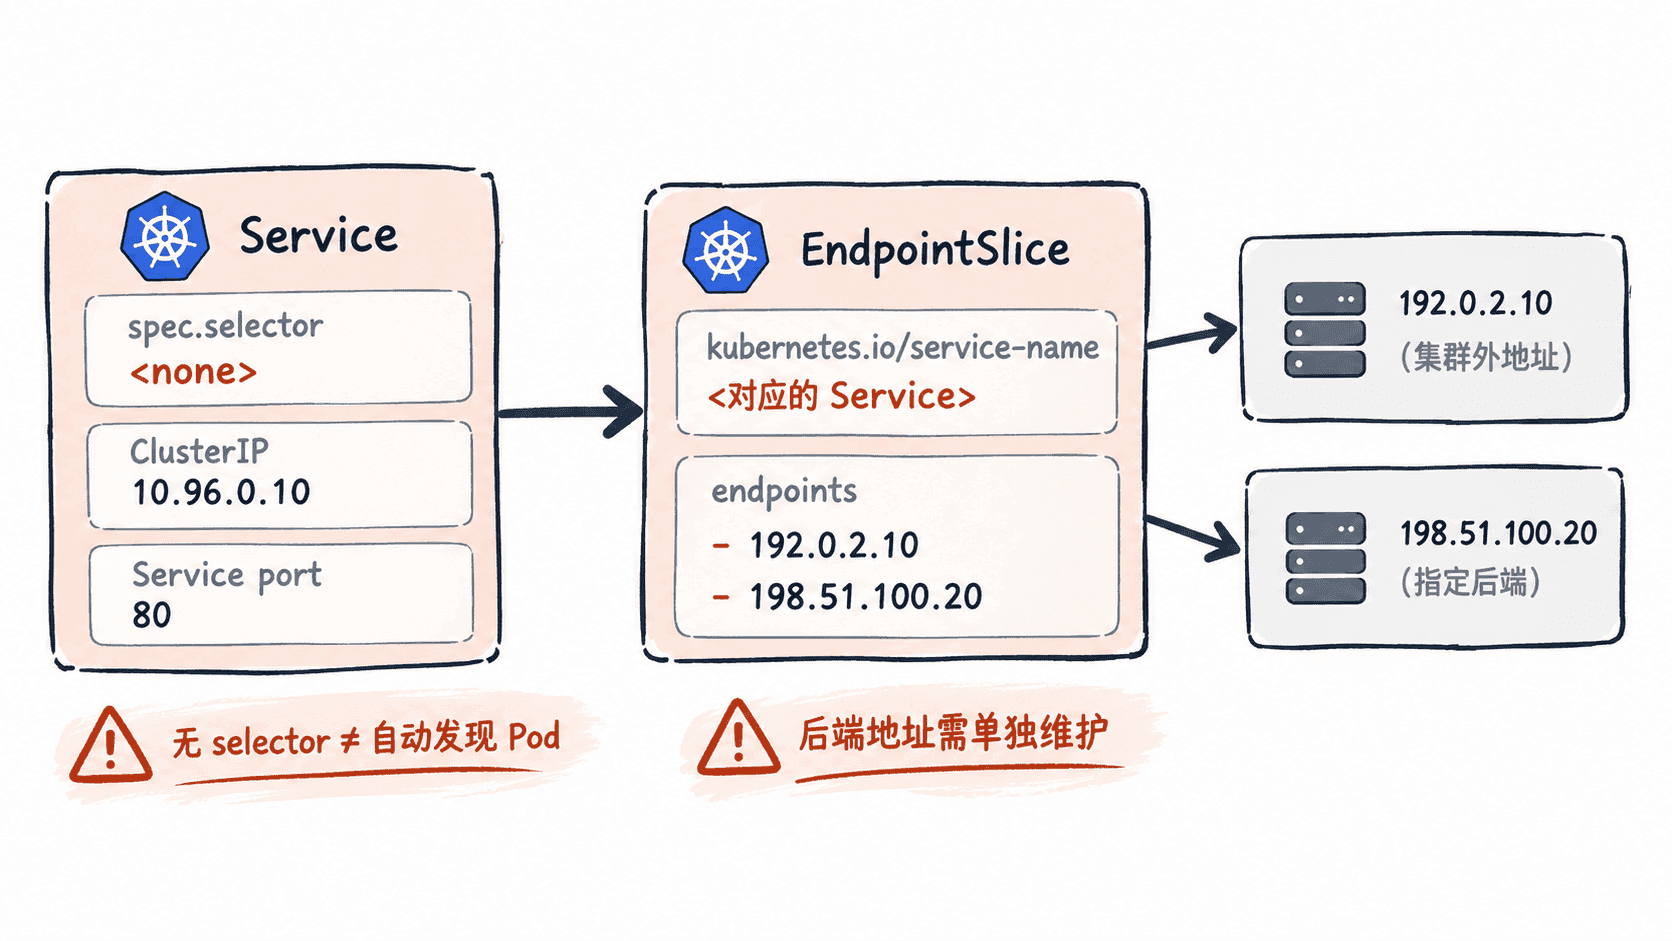
配置手工 EndpointSlice
下面的主示例创建无 selector 的 external-api Service,并把 80 端口转发到手工声明的 192.0.2.10:8080。EndpointSlice 必须使用 endpoints: 列出地址;kubernetes.io/service-name 负责关联 Service,endpointslice.kubernetes.io/managed-by 则标明这是人工维护的切片。
apiVersion: v1
kind: Service
metadata:
  name: external-api
spec:
  ports:
    - name: http
      protocol: TCP
      port: 80
      targetPort: 8080
---
apiVersion: discovery.k8s.io/v1
kind: EndpointSlice
metadata:
  name: external-api-1
  labels:
    kubernetes.io/service-name: external-api
    endpointslice.kubernetes.io/managed-by: "staff"
addressType: IPv4
ports:
  - name: http
    protocol: TCP
    port: 8080
endpoints:
  - addresses:
      - "192.0.2.10"
    conditions:
      ready: true
这是配置文件示例。将其保存为 external-api.yaml,并确保 Service 与 EndpointSlice 被应用到同一命名空间。
kubectl apply -f external-api.yaml预期输出
service/external-api created
endpointslice.discovery.k8s.io/external-api-1 created对象已存在时,kubectl apply 可能显示 configured 或 unchanged。
验证关联结果
先确认 Service 没有 selector,再按服务标签查询 EndpointSlice。以下结果假设当前命名空间只包含本示例创建的同名切片。
kubectl get svc external-api -o jsonpath='selector={.spec.selector}{"\n"}servicePort={.spec.ports[0].port}{"\n"}targetPort={.spec.ports[0].targetPort}{"\n"}'
kubectl get endpointslice -l kubernetes.io/service-name=external-api -o jsonpath='slice={.items[0].metadata.name}{"\n"}address={.items[0].endpoints[0].addresses[0]}{"\n"}endpointPort={.items[0].ports[0].port}{"\n"}'
预期输出
selector=
servicePort=80
targetPort=8080
slice=external-api-1
address=192.0.2.10
endpointPort=8080
selector= 为空表示 spec.selector 未设置;能够按标签查到 external-api-1,说明对象关联已建立。若查询不到切片,应优先检查 EndpointSlice 是否存在、是否与 Service 位于同一命名空间,以及 kubernetes.io/service-name 的值是否与 Service 名称完全一致。
按证据顺序排查
访问失败时,先检查 Service 的 ClusterIP、端口和 selector 状态,再检查所有关联 EndpointSlice 的地址、端口与就绪条件,最后从实际客户端所在网络验证后端 IP 和端口是否可达。EndpointSlice 对象存在只证明配置已登记,并不证明目标进程正在监听或中间网络允许访问。
不要把 kubectl port-forward service/external-api 当作这类后端的连通性验证手段:对于没有 selector、且 endpoint 不映射到 Pod 的 Service,API Server 不允许通过该方式代理到任意后端。正确做法是从真实调用方所在网络验证后端,再结合 Service 与 EndpointSlice 证据判断问题属于对象配置还是数据平面。
无 selector Service 的边界可以概括为:Pod 标签不会替你维护 endpoint,EndpointSlice 标签负责建立对象关联,而真实地址与端口的可达性仍需独立验证。