
容器与云原生 / 系统课时
看懂 Pod 的 DNS 配置
看懂 Pod 的 DNS 配置
这一课解决“同一个 Pod 里为什么有的名称能解析、有的不能”的问题。你会从 /etc/resolv.conf 读出 DNS 服务器、搜索域和 ndots,再结合 Pod 的 dnsPolicy、dnsConfig 与应用实际使用的 resolver,判断短名称、跨命名空间名称和完整服务名的解析路径。
学习目标
- 能解释
nameserver、search与ndots分别影响 DNS 解析的哪一环 - 能根据 Pod 内的
/etc/resolv.conf判断短名称为什么可能被追加搜索后缀 - 能区分 Pod DNS 策略、系统 resolver 与应用自带 DNS 客户端造成的解析差异
先看懂三个关键字段
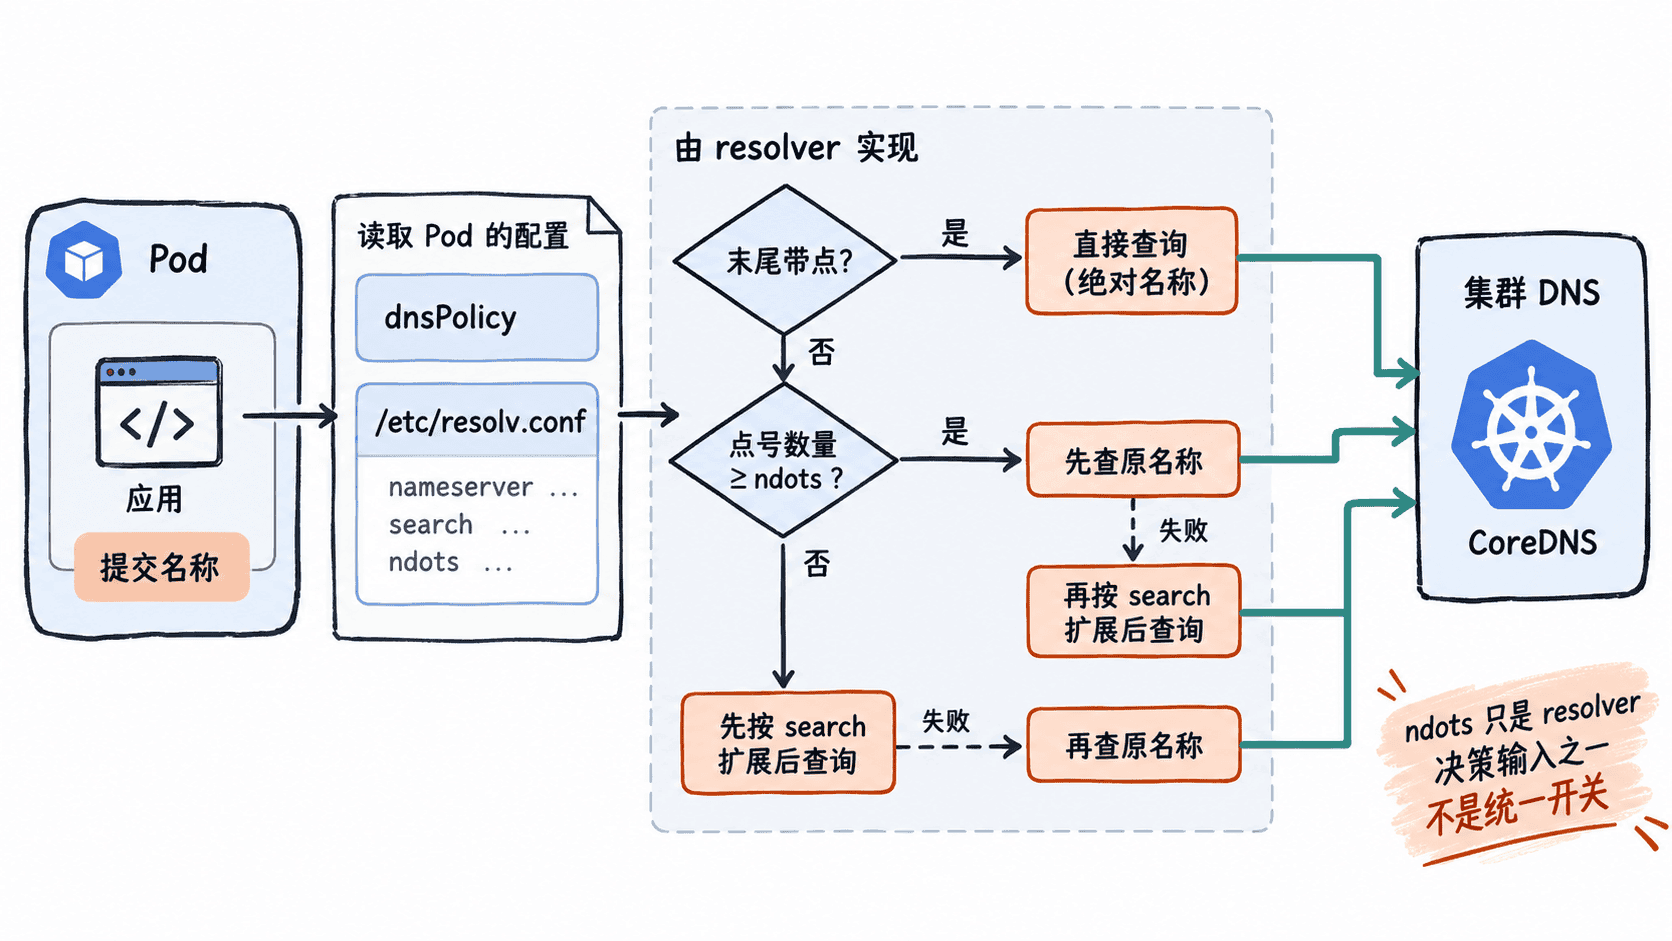
Kubernetes 通常由 kubelet 为 Pod 生成 /etc/resolv.conf。在常见的 ClusterFirst 策略下,nameserver 通常指向集群 DNS 服务,search 提供当前命名空间和集群域相关的搜索后缀,options 中常见的 ndots 则作为 resolver 选择查询顺序时的一个输入条件。
典型内容可能如下,实际 DNS 地址、搜索域和参数由集群配置决定:
nameserver <IP>
search default.svc.cluster.local svc.cluster.local cluster.local
options ndots:5
nameserver 表示查询要发送到哪个 DNS 服务器。排障时首先确认它是否符合当前集群预期,并且 Pod 到该地址的网络路径可达。
search 用于扩展非绝对名称。例如位于 default 命名空间的 Pod 查询 api 时,系统 resolver 可能依次把名称与 default.svc.cluster.local、svc.cluster.local 等后缀组合后查询。
ndots 不能理解成“是否使用搜索域”的开关。以 glibc 这类常见 resolver 为例,它会结合名称中的点号数量、ndots 阈值、搜索列表和查询失败结果决定“先尝试原名称还是先尝试搜索后缀”。不同 libc、语言运行时或应用自带 DNS 客户端可能采用不同顺序、重试和回退策略,因此排障时应把 ndots 看成影响查询策略的参数,而不是所有客户端都遵循的固定规则。
用实际 Pod 验证配置
排查应用解析问题时,应直接查看发生问题的 Pod,而不是只看节点上的 /etc/resolv.conf:
kubectl exec -n default dns-test -- cat /etc/resolv.conf预期结果
search default.svc.cluster.local svc.cluster.local cluster.local
nameserver <IP>
options ndots:5
实际 <IP>、搜索域顺序和额外选项可能不同。检查时关注三点:是否存在可达的 DNS 服务器、是否包含当前命名空间对应的搜索后缀,以及当前 resolver 是否会因为 ndots 与搜索列表产生额外查询。
如果命令本身失败,应先确认 dns-test Pod 存在且处于 Running,再继续判断 DNS 配置;否则容易把 Pod 不可用误判成解析故障。
理解短名称与跨命名空间名称
假设 backend Service 位于 prod 命名空间,而当前 Pod 位于 default。查询 backend 时,搜索域围绕当前命名空间展开,它不会天然指向 prod 中的 Service。跨命名空间访问时,通常写成 backend.prod,更明确时可以写 backend.prod.svc.cluster.local。
还要注意,“看起来完整”不一定等于 resolver 眼中的绝对名称。对遵循传统 DNS 语义的 resolver,末尾带点的 backend.prod.svc.cluster.local. 明确表示绝对名称;不带末尾点的形式仍可能受搜索列表与 ndots 影响而产生额外查询。应用若使用自己的 DNS 客户端,则应以该客户端的实际实现为准。
| 配置项 | 主要职责 | 排障重点 |
|---|---|---|
nameserver |
指定 DNS 查询服务器 | 地址是否正确、网络是否可达 |
search |
为非绝对名称提供搜索后缀 | 是否包含当前命名空间与集群域 |
ndots |
作为 resolver 选择查询顺序的输入之一 | 是否引入额外查询;不要假设所有 resolver 行为相同 |
因此,“完整服务名能解析、短名称不能解析”通常先检查 search;“短名称最终能解析但明显变慢”则继续观察实际查询序列、ndots 与应用使用的 resolver,而不是直接认定 CoreDNS 故障。
遇到自定义 DNS 时先看策略
dnsPolicy: ClusterFirst 是普通 Pod 的常见默认策略;hostNetwork Pod 如果仍要使用集群 DNS,通常需要 ClusterFirstWithHostNet。dnsPolicy: Default 会让 Pod 继承节点的 DNS 配置,因此不等价于普通 Pod 的集群优先解析。
当 dnsPolicy: None 时,Pod 的 DNS 设置需要通过 dnsConfig 明确提供。若漏掉集群 DNS 地址或必要搜索域,应用可能仍能解析公网域名,却无法按预期解析 Kubernetes Service。反过来,即使 Pod 的 /etc/resolv.conf 看起来正确,应用如果使用自己的 DNS 客户端,也可能绕过或只部分采用这些设置。
看懂 Pod DNS 配置的关键,是把问题拆成“查询发给谁、候选名称怎样形成、具体 resolver 按什么策略执行”三层。先确认 dnsPolicy 和 /etc/resolv.conf,再比较不同名称形式的实际解析结果,通常就能把 Service DNS 故障缩小到可验证的范围。