
容器与云原生 / 系统课时
区分 port、targetPort 与 nodePort
区分 port、targetPort 与 nodePort
本课解决 Service 三类端口最容易混淆的问题:客户端访问哪个端口、Service 把流量转到哪里,以及 NodePort 在节点侧暴露什么。学完后,你可以沿一次请求逐跳核对端口映射,并定位常见配置错误。
学习目标
- 区分
port、targetPort和nodePort的职责 - 能沿 NodePort 请求链路判断三个端口所在位置
- 能用 Service、EndpointSlice 与 Pod 信息验证端口映射
三个字段分别管什么
port 是 Service 对客户端暴露的服务端口。集群内客户端访问 ClusterIP Service 时,连接的是 ServiceIP:port;随后 Service 的数据面规则把流量转发到后端 EndpointSlice 中记录的目标端口。
targetPort 指定后端 Pod 的目标端口,可以直接写数字,也可以引用被 Service 选中 Pod 中具名的容器端口。名称只是解析目标端口的方式,应用进程仍必须真实监听解析后的端口。
nodePort 用于 NodePort,以及配置为分配 NodePort 的其他 Service 类型。它在节点侧提供额外入口;客户端访问 NodeIP:nodePort 后,流量仍按照 Service 的后端选择规则转发到 targetPort,因此它不是 Pod 的监听端口。
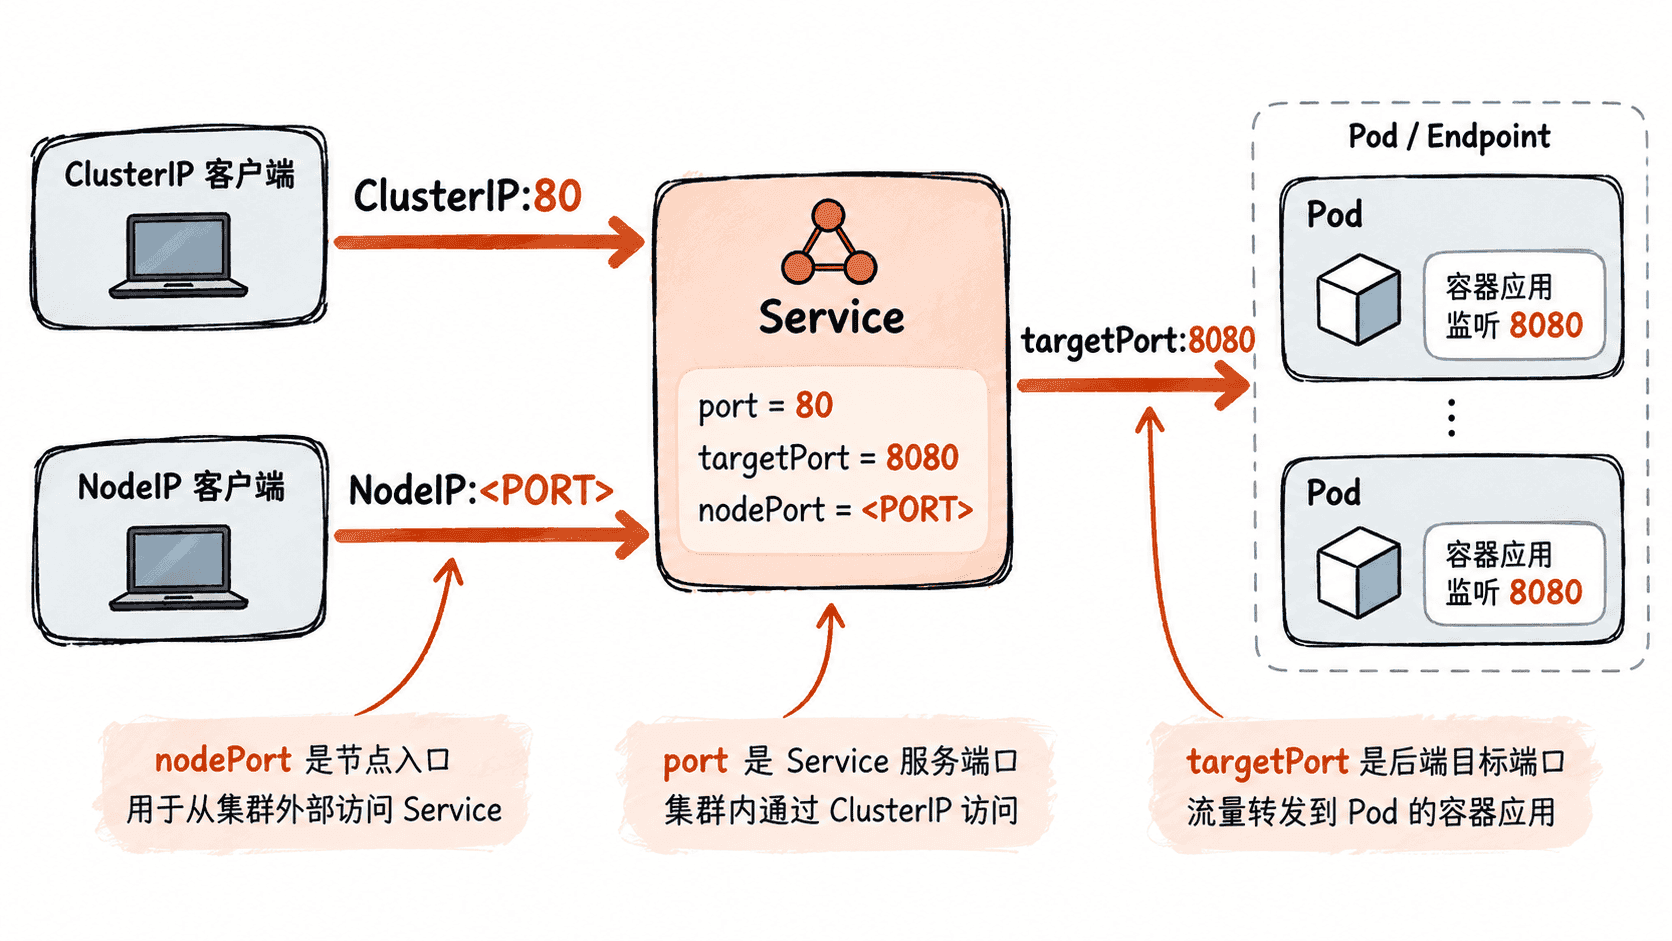
用一个完整示例看清映射
下面用一个 Deployment 和一个 NodePort Service 完整演示。容器中的 HTTP 服务监听 8080,并把这个 containerPort 命名为 http;Service 的 port 为 80,targetPort 通过名称 http 解析到 8080。这里不显式填写 nodePort,让集群自动分配。
apiVersion: apps/v1
kind: Deployment
metadata:
  name: web
spec:
  replicas: 1
  selector:
    matchLabels:
      app: web
  template:
    metadata:
      labels:
        app: web
    spec:
      containers:
        - name: web
          image: python:3.12-alpine
          command: ["python", "-m", "http.server", "8080"]
          ports:
            - name: http
              containerPort: 8080
---
apiVersion: v1
kind: Service
metadata:
  name: web
spec:
  type: NodePort
  selector:
    app: web
  ports:
    - name: http
      port: 80
      targetPort: http
这份配置补全了具名端口的完整上下文:Pod 模板中存在 name: http 与 containerPort: 8080,因此 Service 可以把 targetPort: http 解析为后端端口 8080。containerPort 只是端口声明,真正让进程监听 8080 的是容器启动命令。
保存为 web-nodeport.yaml 后应用并查看 Service 与 EndpointSlice:
kubectl apply -f web-nodeport.yaml
kubectl rollout status deployment/web
kubectl get svc web
kubectl get endpointslice -l kubernetes.io/service-name=web
预期输出
deployment.apps/web created
service/web created
deployment "web" successfully rolled out
NAME   TYPE       CLUSTER-IP   EXTERNAL-IP   PORT(S)         AGE
web    NodePort   <IP>         <none>        80:<PORT>/TCP   <TIME>
NAME   ADDRESSTYPE   PORTS   ENDPOINTS   AGE
<ID>   IPv4          8080    <IP>        <TIME>
实际的 Service IP、NodePort、EndpointSlice 名称、Pod IP 和时间会不同。关键是 Service 显示 80:<PORT>/TCP,而 EndpointSlice 显示后端端口 8080:前者对应 port=80 与自动分配的 nodePort=<PORT>,后者证明具名 targetPort: http 已解析到 8080。
沿请求链路理解三个端口
从集群外通过 NodePort 访问时,可以把链路理解为 NodeIP:<PORT> → Service port 80 → Pod 8080。其中 nodePort 是节点入口,port 是 Service 定义的服务端口,targetPort 决定后端最终接收流量的端口。
只在集群内访问 ClusterIP 时,不需要经过 NodePort 入口,而是从 ServiceIP:80 进入,再转发到 Pod 的 8080。因此,nodePort 不是所有 Service 请求都必经的一层。
端口错误应该怎么定位
遇到 Service 无响应时,先确认客户端使用的入口是否正确:集群内访问检查 port,从节点侧访问 NodePort 时检查实际分配的 nodePort。随后确认 targetPort 能否解析到应用真实监听的端口,并检查 EndpointSlice 是否已经产生可用后端。
kubectl get svc web -o yaml
kubectl get endpointslice -l kubernetes.io/service-name=web -o yaml
kubectl get pods -l app=web -o wide
kubectl exec deployment/web -- python -c "import socket; s=socket.create_connection(('127.0.0.1', 8080), 2); print('connected'); s.close()"
预期结果
Service 的 spec.ports 显示 port=80、targetPort=http,并存在实际分配的 nodePort;
EndpointSlice 中存在后端地址,ports 中的目标端口为 8080;
Pod 处于 Running;
connected
如果 port 配错,客户端通常是在错误的 Service 入口上发起连接;如果 targetPort 名称不存在、与 Pod 中的具名端口不匹配,或应用没有监听解析后的端口,Service 对象仍可能存在,但流量无法正确到达应用。排查时始终沿“客户端入口 → Service → EndpointSlice → Pod 实际监听端口”逐跳核对。