
容器与云原生 / 系统课时
区分 ClusterIP、NodePort 与 LoadBalancer
区分 ClusterIP、NodePort 与 LoadBalancer
本课用同一组后端 Pod 对比三种常见 Service 类型。你会创建 ClusterIP、NodePort 与 LoadBalancer,观察它们暴露的入口差异,并通过 EndpointSlice 验证三种 Service 最终都选择同一组后端端点。
学习目标
- 区分 ClusterIP、NodePort 与 LoadBalancer 的入口和典型可达范围
- 根据访问者位置与集群能力选择合适的 Service 类型
- 用
kubectl和 EndpointSlice 验证 Service 入口与后端端点
先抓住暴露范围
三种类型的核心差异不是 Pod 选择机制,而是 Service 向客户端提供哪一层入口。ClusterIP 提供集群内虚拟地址;NodePort 在 ClusterIP 基础上分配节点端口;LoadBalancer 再由云平台、MetalLB 等实现提供外部负载均衡入口。
| 类型 | 主要入口 | 典型访问范围 | 常见场景 |
|---|---|---|---|
| ClusterIP | ClusterIP 与 Service 端口 | 集群内部 | 微服务互调、内部 API |
| NodePort | <NODE-IP>:<NODE-PORT> |
能到达节点网络且未被策略阻断的客户端 | 实验、简单外部入口、上游负载均衡器接入 |
| LoadBalancer | 外部 IP 或主机名 | 取决于负载均衡器实现和网络配置 | 由平台提供稳定外部入口 |
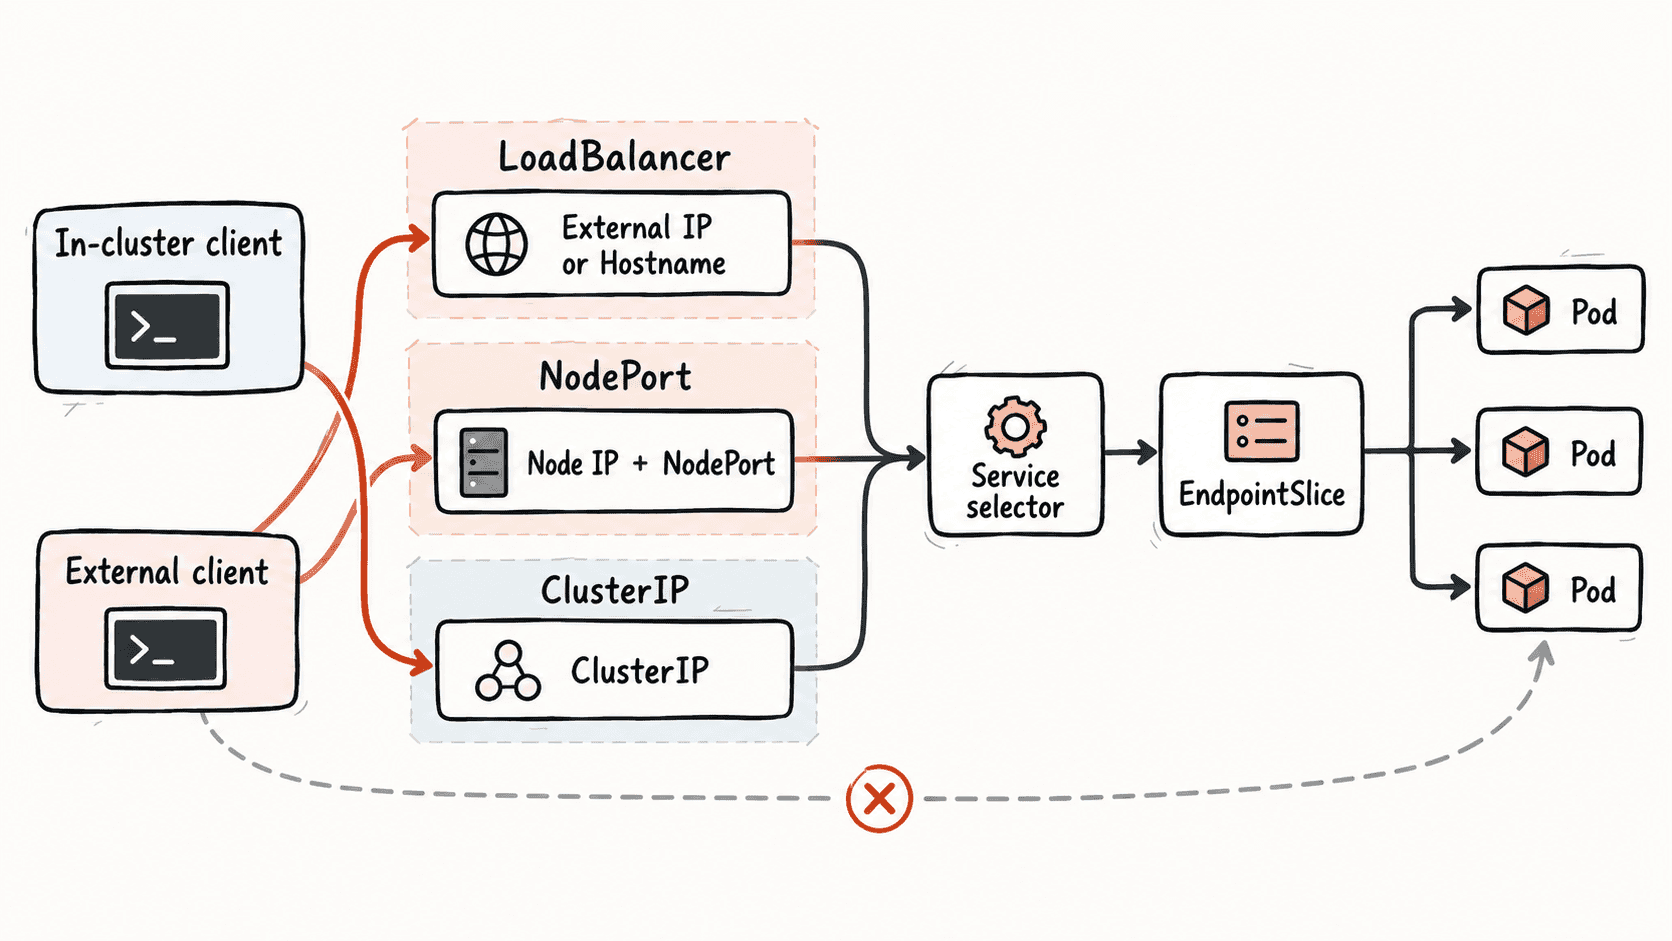
LoadBalancer 不等于直接把 Pod 暴露到公网。外部负载均衡器把流量送入 Service 的数据路径,Service 仍依据选择器关联后端。外部地址是否存在、是否公网可达以及具体转发方式,都取决于集群和负载均衡器集成。
创建并观察三种入口
下面只创建一组 web Pod,再为它建立三个 Service。三个 Service 使用同一选择器,因此后续观察到的差异主要来自 Service 类型,而不是后端不同。
kubectl create deployment web --image=nginx:1.27 --port=80
kubectl wait --for=condition=Available deployment/web --timeout=120s
kubectl expose deployment web --name=web-clusterip --type=ClusterIP --port=80 --target-port=80
kubectl expose deployment web --name=web-nodeport --type=NodePort --port=80 --target-port=80
kubectl expose deployment web --name=web-loadbalancer --type=LoadBalancer --port=80 --target-port=80
kubectl get service web-clusterip web-nodeport web-loadbalancer
预期输出:
deployment.apps/web created
deployment.apps/web condition met
service/web-clusterip exposed
service/web-nodeport exposed
service/web-loadbalancer exposed
NAME               TYPE           CLUSTER-IP    EXTERNAL-IP               PORT(S)            AGE
web-clusterip      ClusterIP      <CLUSTER-IP>  <none>                    80/TCP             <TIME>
web-nodeport       NodePort       <CLUSTER-IP>  <none>                    80:<NODE-PORT>/TCP  <TIME>
web-loadbalancer LoadBalancer <CLUSTER-IP> <EXTERNAL-IP-OR-PENDING> 80:<NODE-PORT>/TCP <TIME><CLUSTER-IP>、<NODE-PORT>、<EXTERNAL-IP-OR-PENDING> 和 <TIME> 都是动态值。没有 LoadBalancer 实现时,EXTERNAL-IP 通常会保持 <pending>;部分实现也可能返回主机名。LoadBalancer Service 默认会分配 NodePort,但可以通过 spec.allocateLoadBalancerNodePorts: false 关闭这一分配行为,前提是所用负载均衡实现不依赖 NodePort。
用 EndpointSlice 确认共同后端
入口不同,不代表三种 Service 有三套 Pod 发现机制。下面分别按标准标签 kubernetes.io/service-name 查询三个 Service 对应的 EndpointSlice,并输出端点地址。
for svc in web-clusterip web-nodeport web-loadbalancer; do
  echo "== $svc =="
  kubectl get endpointslice     -l kubernetes.io/service-name="$svc"     -o jsonpath='{range .items[*].endpoints[*].addresses[*]}{.}{"\n"}{end}'
done
预期输出:
== web-clusterip ==
<POD-IP>
== web-nodeport ==
<POD-IP>
== web-loadbalancer ==
<POD-IP>
Deployment 当前只有一个副本,因此三段通常都会显示同一个 <POD-IP>;扩容后可能出现多个地址。现代 Kubernetes 使用 EndpointSlice 表达 Service 后端端点,排查实际后端时应优先查询 EndpointSlice,而不要依赖 kubectl describe service 中可能出现、且不适合作为稳定事实来源的端点摘要。
根据访问者选择类型
调用方只在集群内时,通常优先使用 ClusterIP。调用方需要从节点网络进入集群、又没有更合适的入口时,可以使用 NodePort,但还要确认节点地址、NodePort 范围、防火墙以及节点是否实际接受该流量。
需要由平台管理稳定外部入口时,通常选择 LoadBalancer。Service 对象本身不会凭空产生公网地址;必须有云控制器、MetalLB 或其他兼容实现处理外部地址和转发路径。
选型时依次确认 谁要访问服务、访问者能到达哪一层网络、集群是否具备外部负载均衡能力。这三个问题足以覆盖大多数 ClusterIP、NodePort 与 LoadBalancer 的选择。