
容器与云原生 / 系统课时
认识 kube-proxy 的职责
认识 kube-proxy 的职责
本课厘清 kube-proxy 在 Service 链路中的职责:它读取 Service 与 EndpointSlice 状态,并在采用 kube-proxy 的节点上编程数据平面,让虚拟 Service 地址能够转发到后端 endpoint;同时说明替代 Service proxy、DNS 与不同 proxy mode 的边界。
学习目标
- 区分 Service、EndpointSlice、kube-proxy 与 DNS 的职责
- 理解 API 对象变化如何驱动节点侧转发状态更新
- 能确认集群是否使用 kube-proxy,并按实际 proxy mode 选择排查对象
kube-proxy 位于哪一层
Service 定义稳定的访问入口,EndpointSlice 描述与 Service 关联的 endpoint 及其就绪等条件。对除 ExternalName 外需要虚拟 IP 转发的 Service,kube-proxy 会观察 Service 与 EndpointSlice,并按配置的 proxy mode 更新本节点的数据平面,使发往 ClusterIP、端口等 Service 地址的流量被转发到合适的 endpoint。
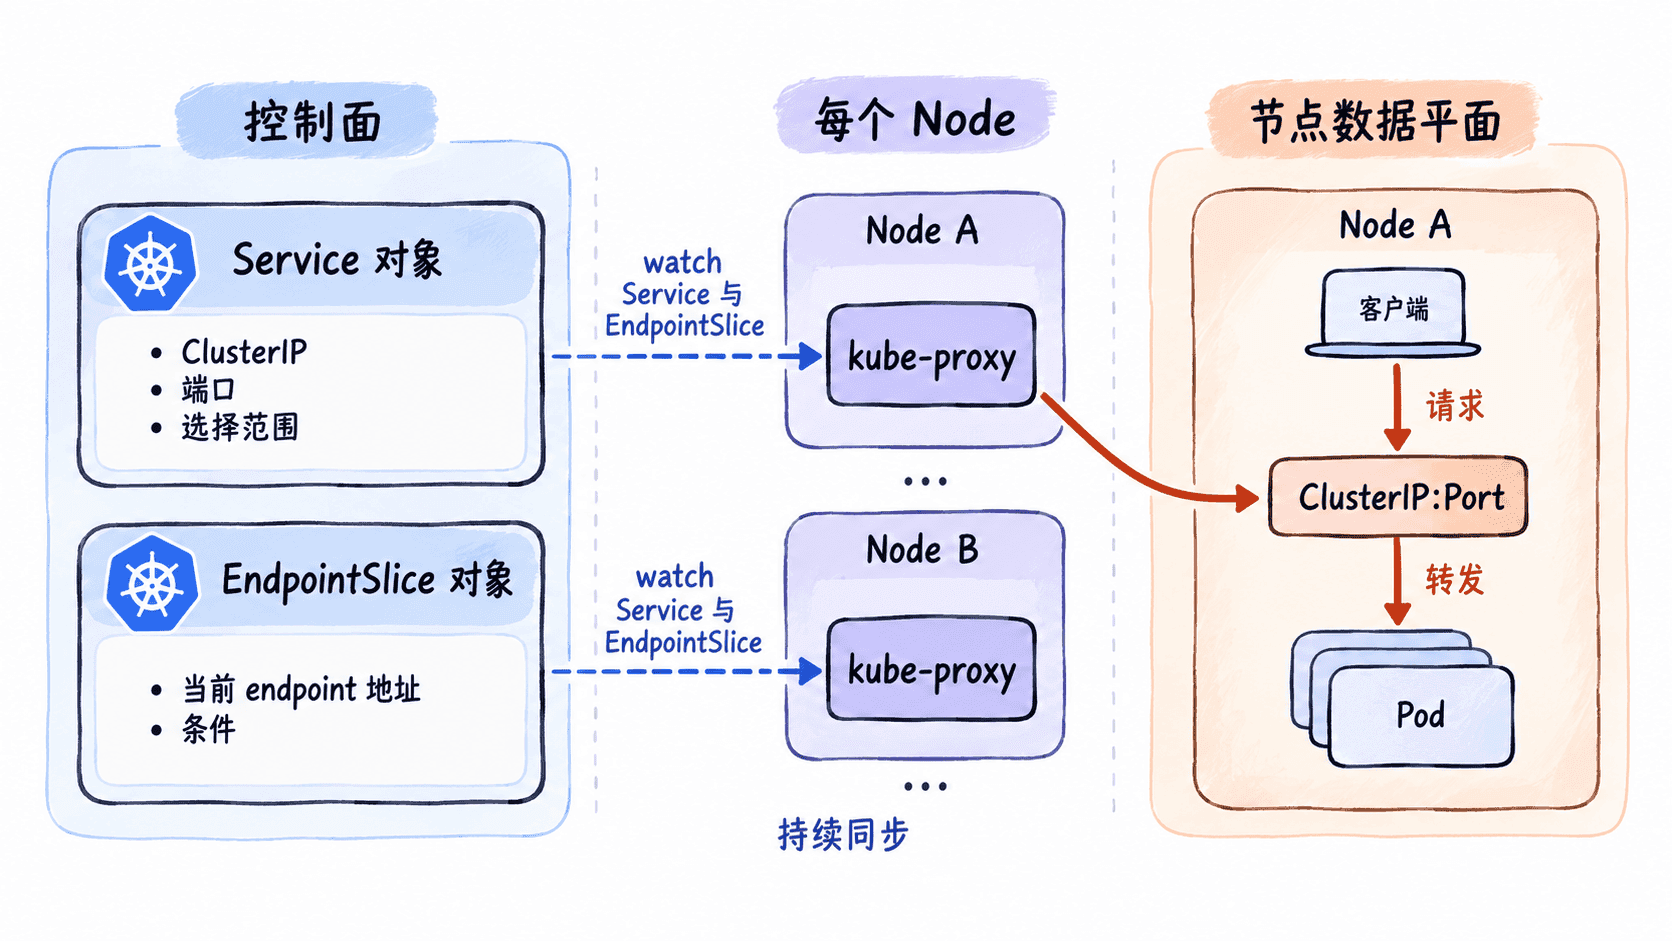
需要区分“Service 机制”和“kube-proxy 实现”。kube-proxy 是 Kubernetes 提供的默认 Service proxy,但不是所有集群的必经组件;部分 Pod 网络实现会提供自己的 Service proxy。若集群明确采用替代实现,没有 kube-proxy DaemonSet 并不等于故障,此时应转向实际负责 Service 转发的组件排查。
状态如何变成节点转发
Pod 创建、删除或就绪条件变化后,控制面会更新关联的 EndpointSlice;kube-proxy 再通过控制循环把 Service 与 EndpointSlice 的期望状态同步到节点数据平面。因此,“EndpointSlice 正确”和“节点转发状态已同步”是两层不同的验证。
下面假设当前命名空间存在 web Service,并先确认集群是否部署 kube-proxy,再核对 Service 地址与后端集合:
kubectl get daemonset -n kube-system kube-proxy -o 'custom-columns=NAME:.metadata.name,DESIRED:.status.desiredNumberScheduled,READY:.status.numberReady'
kubectl get svc web -o 'custom-columns=NAME:.metadata.name,TYPE:.spec.type,CLUSTER-IP:.spec.clusterIP,PORT:.spec.ports[0].port'
kubectl get endpointslice -l kubernetes.io/service-name=web -o 'custom-columns=NAME:.metadata.name,ADDRESSES:.endpoints[*].addresses[*],READY:.endpoints[*].conditions.ready'
预期结果
NAME         DESIRED   READY
kube-proxy   <NODES>   <NODES>
NAME   TYPE        CLUSTER-IP     PORT
web    ClusterIP   <CLUSTER_IP>   80
NAME              ADDRESSES   READY
<ENDPOINTSLICE> <POD_IP> true<NODES>、<CLUSTER_IP>、<ENDPOINTSLICE> 和 <POD_IP> 会随集群变化。若第一条命令返回 NotFound,先确认是否部署了替代 Service proxy;若 kube-proxy 存在,则继续确认其 Pod 覆盖预期节点、EndpointSlice 有可用地址,再检查对应节点数据平面。
不要把 kube-proxy 当成 DNS
DNS 负责把 web.default.svc.cluster.local 这类名称解析为 Service 地址;名称解析完成后,Service proxy 与节点数据平面才负责把流量送往 endpoint。名称无法解析时优先查集群 DNS;已经得到 ClusterIP 但连接失败时,再检查 Service、EndpointSlice、实际 Service proxy 与节点网络。
kube-proxy Pod 处于 Running 也不能证明 Service 一定可访问。Service 可能没有可用 endpoint,代理状态可能尚未正确同步,或节点到 endpoint 的网络路径仍然异常。
proxy mode 要结合版本判断
以 Kubernetes v1.37 官方文档为例,Linux kube-proxy 仍可配置 iptables、ipvs 和 nftables,未显式指定时当前默认仍是 iptables。nftables 模式从 v1.31 起可用,并在 v1.33 稳定;ipvs 则从 v1.35 起进入弃用状态,因此旧版本资料与当前版本的可选项、推荐方向和弃用状态并不完全相同。
排障时不要固定检查 iptables。只有确认集群使用 kube-proxy 且实际 mode 为 iptables 时,iptables 规则才是正确对象;若 mode 为 nftables、ipvs,或集群采用自定义 Service proxy,就应检查相应实现。实际定位顺序可以保持为“Service → EndpointSlice → 实际 Service proxy → 节点数据平面”,这样能快速区分没有后端、代理未同步与节点网络异常。